

Вы просматриваете документацию Apigee Edge .
Перейдите в документацию Apigee X.info
Поставщик услуг Edge SSO (SP) использует сертификат x509 для подписи запросов аутентификации и расшифровки утверждений SAML. В рамках процесса обеспечения безопасности Apigee мы ежегодно обновляем наш сертификат SP, как правило, в январе каждого года. Apigee свяжется с вами, когда истечет срок действия сертификата.
Если вы используете SAML с поставщиком идентификации (IDP), который не настроен на автоматическое обновление метаданных сертификата, вы не сможете получить доступ к пользовательскому интерфейсу консоли управления Apigee до обновления сертификата. Это изменение не повлияет на трафик API во время выполнения.
Загрузите файл метаданных сертификата.
Если вы настроили своего поставщика идентификации SAML, добавив метаданные, содержащие сертификат, вручную, или загрузили сертификат из статического файла, ваши пользователи не смогут войти в пользовательский интерфейс консоли управления Apigee после обновления сертификата. Вам необходимо загрузить последние метаданные сертификата после январского выпуска и заменить текущие метаданные сертификата на поставщике идентификации.
Актуальные метаданные сертификата можно загрузить по следующей ссылке:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
где zoneName соответствует имени зоны, полученному от Apigee. Например, если имя вашей зоны — 'myzone', то URL-адрес будет следующим:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Обновление метаданных сертификата для ADFS.
В этом разделе описывается, как обновить метаданные для Microsoft Active Directory Federation Services (ADFS).
Для всех остальных IDP, пожалуйста, ознакомьтесь с документацией IDP по обновлению метаданных.
Способ обновления метаданных сертификата зависит от настроек ADFS:
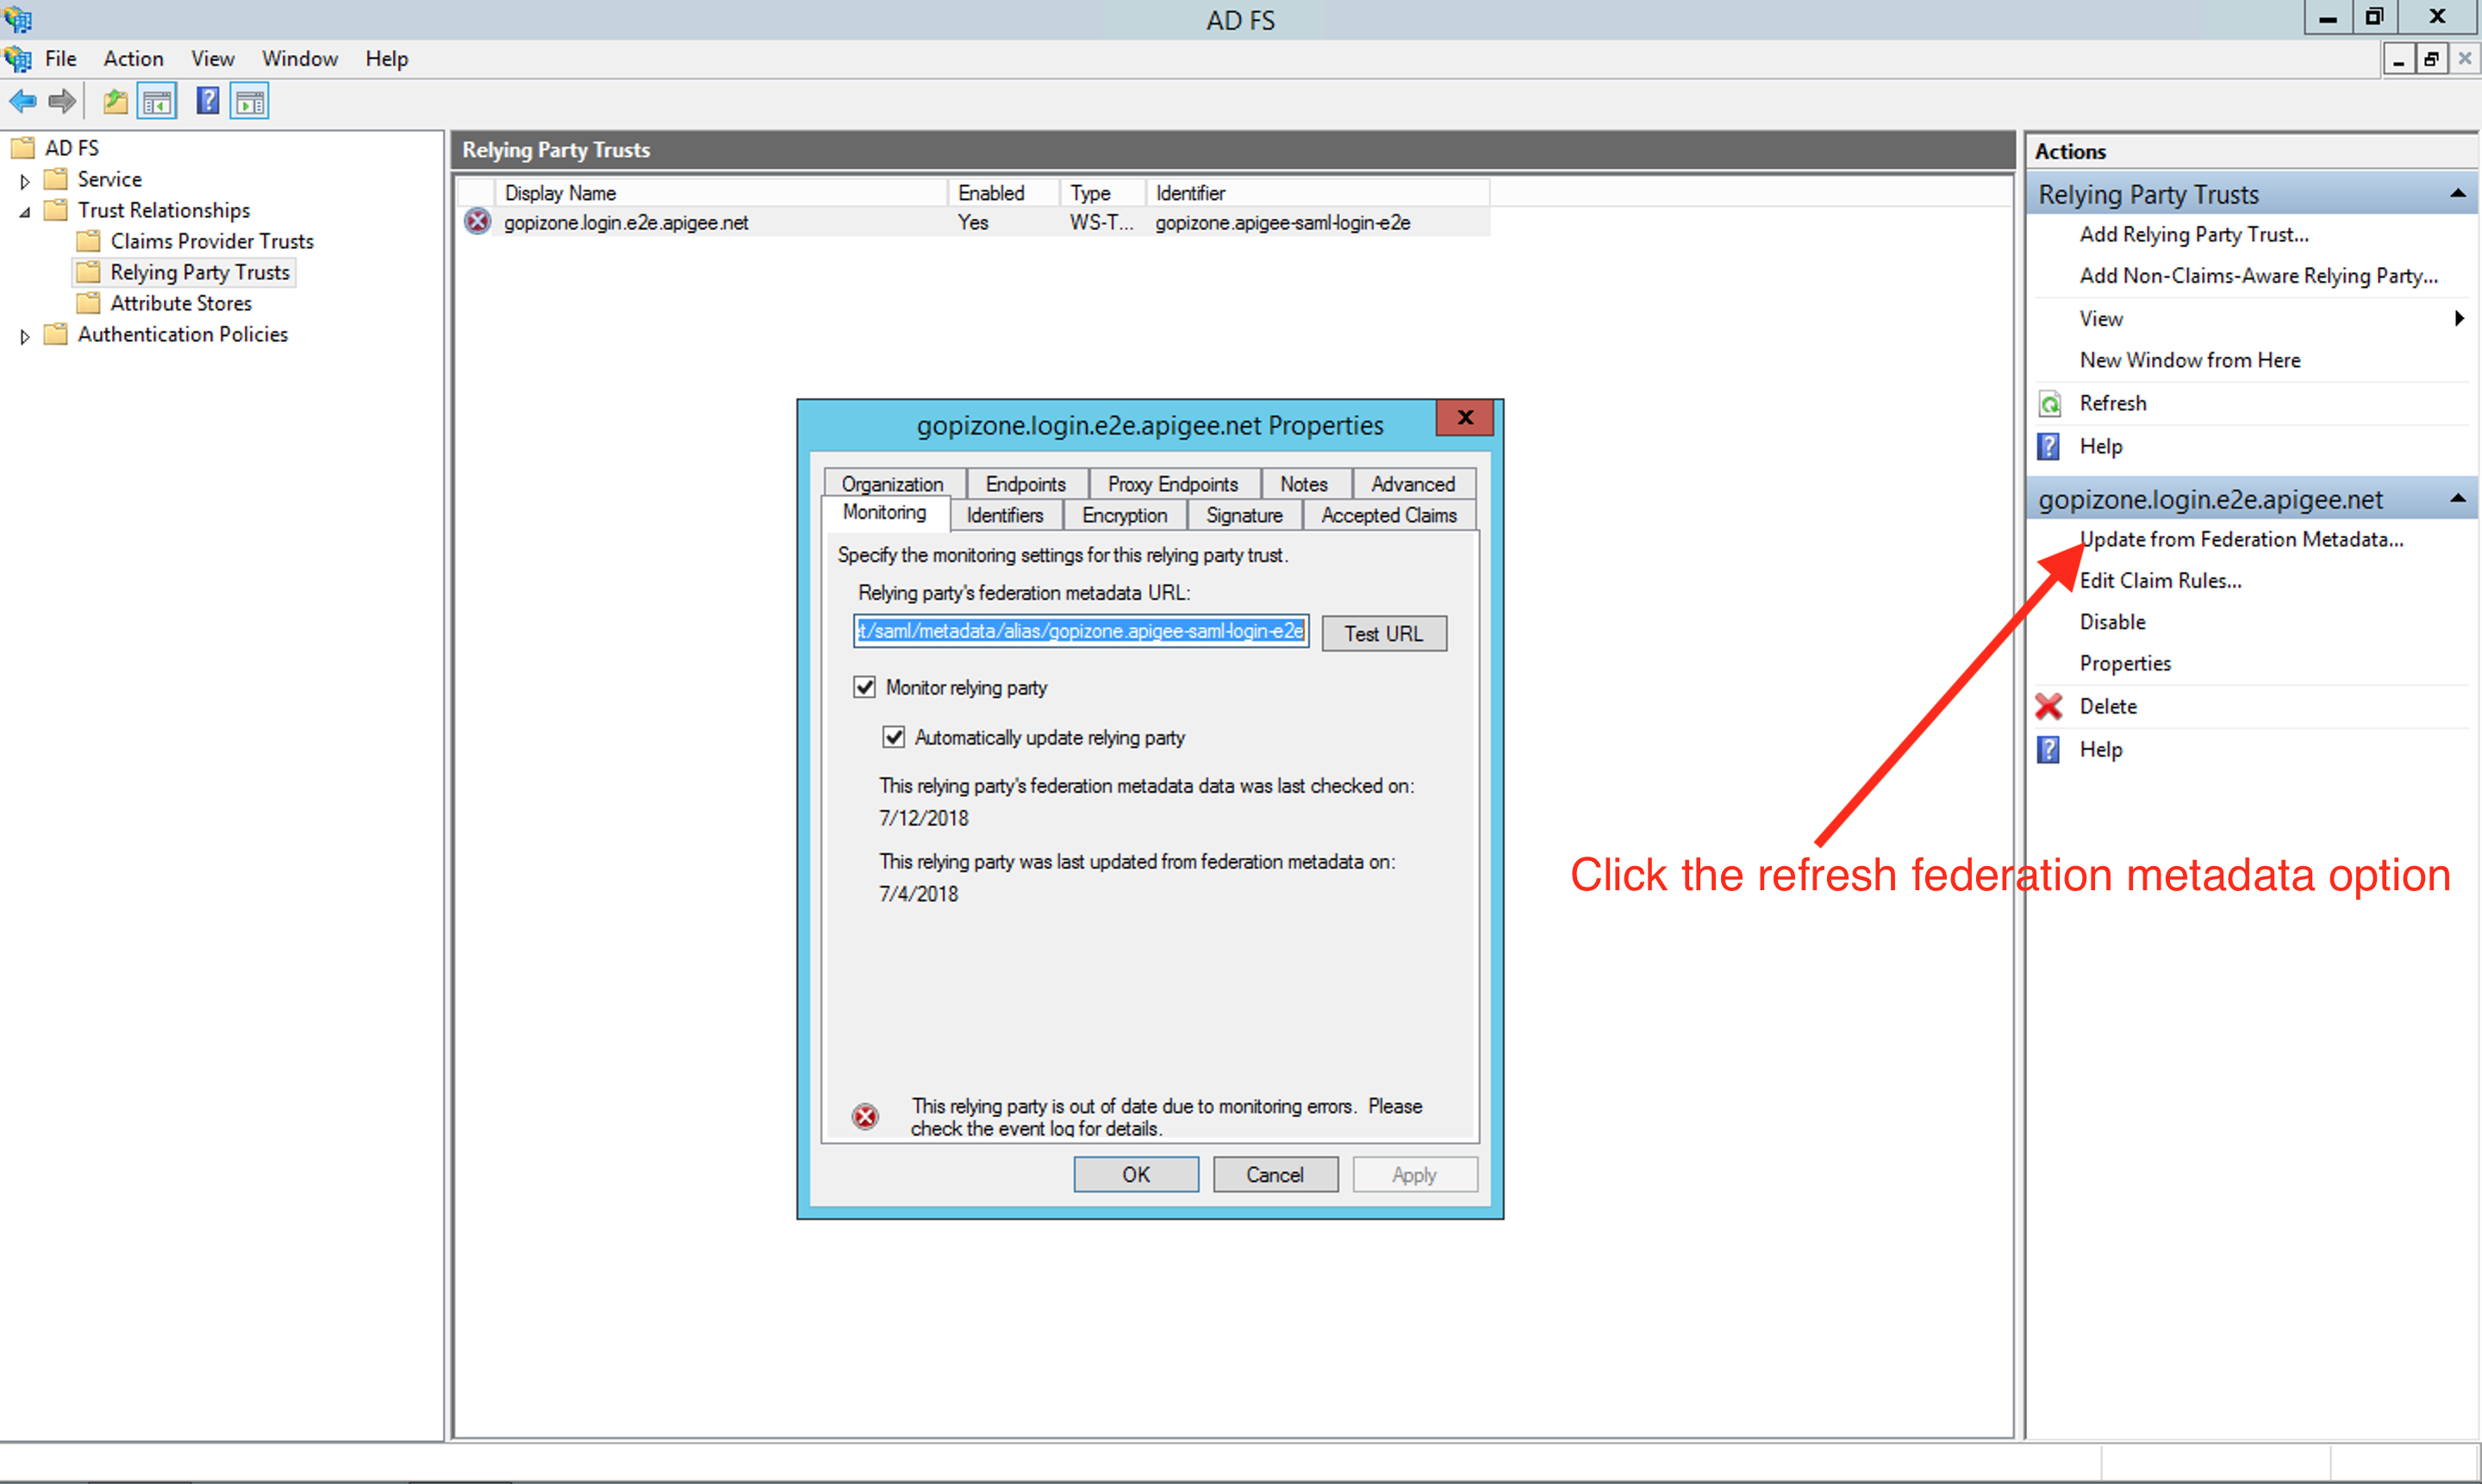
Если вы настроили свой экземпляр ADFS для мониторинга зависимой стороны (в данном случае Apigee), то после январского обновления обновите метаданные, нажав на опцию «Обновить из метаданных федерации», доступную в инструменте управления ADFS:
Если вы используете метаданные на основе файлов :
После январского релиза загрузите новые метаданные по указанной ниже ссылке:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
где zoneName соответствует имени зоны, полученному вами от Apigee.
- Восстановите доверие между зависимыми сторонами, удалив существующее. Дополнительную информацию см. в документе «Настройка Edge в качестве зависимой стороны в ADFS IDP» .
Если у вас возникнут вопросы или потребуется помощь, пожалуйста, свяжитесь со службой поддержки Apigee Edge .