एसएएमएल की खास जानकारी में तीन इकाइयों के बारे में बताया गया है:
- प्रिंसिपल (Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता)
- सेवा देने वाली कंपनी (Apigee SSO)
- आइडेंटिटी प्रोवाइडर (एसएएमएल असर्शन दिखाता है)
एसएएमएल चालू होने पर, प्रिंसिपल (Edge यूज़र इंटरफ़ेस (यूआई) का उपयोगकर्ता), सेवा देने वाली कंपनी (Apigee SSO) से ऐक्सेस का अनुरोध करता है. इसके बाद, Apigee एसएसओ (एसएएमएल सेवा देने वाली कंपनी के तौर पर), एसएएमएल IDP से आइडेंटिटी असर्शन का अनुरोध करता है और उसे हासिल करता है. साथ ही, Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने के लिए ज़रूरी OAuth2 टोकन बनाने के लिए, उस असर्शन का इस्तेमाल करता है. इसके बाद, उपयोगकर्ता को Edge यूज़र इंटरफ़ेस (यूआई) पर रीडायरेक्ट कर दिया जाता है.
इस प्रोसेस के बारे में यहां बताया गया है:

इस डायग्राम में:
- उपयोगकर्ता, Edge यूज़र इंटरफ़ेस (यूआई) के लॉगिन यूआरएल पर अनुरोध करके, Edge यूज़र इंटरफ़ेस (यूआई) को ऐक्सेस करने की कोशिश करता है. उदाहरण के लिए:
https://edge_ui_IP_DNS:9000 - जिन अनुरोधों की पुष्टि नहीं हुई है उन्हें एसएएमएल आईडीपी पर रीडायरेक्ट कर दिया जाता है. उदाहरण के लिए, "https://idp.customer.com".
- अगर उपयोगकर्ता ने आइडेंटिटी प्रोवाइडर में लॉग इन नहीं किया है, तो उसे लॉग इन करने के लिए कहा जाता है.
- उपयोगकर्ता लॉग इन करता है.
- उपयोगकर्ता की पुष्टि, एसएएमएल आईडीपी करता है. यह एसएएमएल 2.0 असर्शन जनरेट करता है और उसे Apigee एसएसओ को वापस भेजता है.
- Apigee SSO, दावे की पुष्टि करता है और दावे से उपयोगकर्ता की पहचान की जानकारी निकालता है. साथ ही, Edge यूज़र इंटरफ़ेस (यूआई) के लिए OAuth 2 ऑथेंटिकेशन टोकन जनरेट करता है और उपयोगकर्ता को Edge यूज़र इंटरफ़ेस (यूआई) के मुख्य पेज पर रीडायरेक्ट करता है:
https://edge_ui_IP_DNS:9000/platform/orgName
जहां orgName, Edge संगठन का नाम है.
Edge में कई आईडीपी काम करते हैं. इनमें Okta और Microsoft Active Directory Federation Services (ADFS) शामिल हैं. Edge के साथ इस्तेमाल करने के लिए, ADFS को कॉन्फ़िगर करने के बारे में जानकारी पाने के लिए, ADFS IDP में Edge को भरोसेमंद पक्ष के तौर पर कॉन्फ़िगर करना लेख पढ़ें. Okta के लिए, यहां दिया गया सेक्शन देखें.
एसएएमएल आईडीपी को कॉन्फ़िगर करने के लिए, Edge को उपयोगकर्ता की पहचान करने के लिए एक ईमेल पते की ज़रूरत होती है. इसलिए, आइडेंटिटी प्रोवाइडर को आइडेंटिटी की पुष्टि करने के लिए, एक ईमेल पता देना होगा.
इसके अलावा, आपको इनमें से कुछ या सभी चीज़ों की ज़रूरत पड़ सकती है:
| सेटिंग | ब्यौरा |
|---|---|
| मेटाडेटा यूआरएल |
ऐसा हो सकता है कि एसएएमएल आईडीपी को Apigee एसएसओ के मेटाडेटा यूआरएल की ज़रूरत पड़े. मेटाडेटा यूआरएल इस फ़ॉर्मैट में होता है: protocol://apigee_sso_IP_DNS:port/saml/metadata उदाहरण के लिए: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service यूआरएल |
उपयोगकर्ता के आईडीपी क्रेडेंशियल डालने के बाद, Edge पर वापस रीडायरेक्ट करने वाले यूआरएल के तौर पर इस्तेमाल किया जा सकता है. इसका फ़ॉर्मैट इस तरह का होता है: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk उदाहरण के लिए: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
सिंगल लॉगआउट यूआरएल |
Apigee एसएसओ को सिंगल लॉगआउट की सुविधा के साथ काम करने के लिए कॉन्फ़िगर किया जा सकता है. ज़्यादा जानकारी के लिए, Edge यूज़र इंटरफ़ेस (यूआई) से सिंगल साइन-आउट को कॉन्फ़िगर करना देखें. Apigee SSO के सिंगल लॉगआउट यूआरएल का फ़ॉर्मैट इस तरह का होता है: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk उदाहरण के लिए: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
एसपी एंटिटी आईडी (या ऑडियंस यूआरआई) |
Apigee एसएसओ के लिए: apigee-saml-login-opdk |
Okta को कॉन्फ़िगर करना
Okta को कॉन्फ़िगर करने के लिए:
- Okta में लॉग इन करें.
- ऐप्लिकेशन को चुनें. इसके बाद, अपना SAML ऐप्लिकेशन चुनें.
- ऐप्लिकेशन में उपयोगकर्ताओं को जोड़ने के लिए, Assignments टैब को चुनें. ये उपयोगकर्ता, Edge यूज़र इंटरफ़ेस (यूआई) में लॉग इन कर पाएंगे और Edge एपीआई कॉल कर पाएंगे. हालांकि, आपको पहले हर उपयोगकर्ता को Edge संगठन में जोड़ना होगा और उपयोगकर्ता की भूमिका तय करनी होगी. ज़्यादा जानकारी के लिए, Edge के नए उपयोगकर्ताओं को रजिस्टर करना लेख पढ़ें.
- आइडेंटिटी प्रोवाइडर के मेटाडेटा का यूआरएल पाने के लिए, साइन ऑन टैब चुनें. उस यूआरएल को सेव करें, क्योंकि Edge को कॉन्फ़िगर करने के लिए आपको इसकी ज़रूरत होगी.
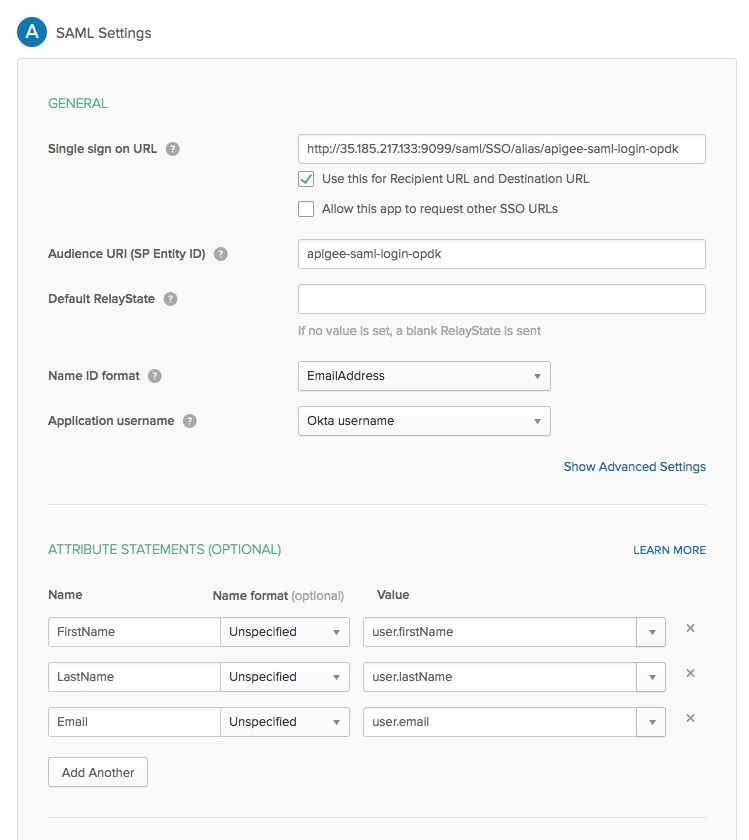
- Okta ऐप्लिकेशन को कॉन्फ़िगर करने के लिए, General टैब चुनें. इसके लिए, यहां दी गई टेबल देखें:
सेटिंग ब्यौरा सिंगल साइन ऑन यूआरएल इससे, Edge पर वापस रीडायरेक्ट करने वाला यूआरएल तय होता है. इसका इस्तेमाल, उपयोगकर्ता के Okta क्रेडेंशियल डालने के बाद किया जाता है. यह यूआरएल इस तरह का होता है: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
अगर आपको
apigee-ssoपर टीएलएस चालू करना है, तो:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
जहां apigee_sso_IP_DNS,
apigee-ssoको होस्ट करने वाले नोड का आईपी पता या डीएनएस नाम है.ध्यान दें कि यह यूआरएल केस-सेंसिटिव है और SSO कैपिटल लेटर में होना चाहिए.
अगर आपके पास
apigee-ssoके लिए लोड बैलेंसर है,तो लोड बैलेंसर के ज़रिए रेफ़रंस के तौर पर दिए गएapigee-ssoका आईपी पता या डीएनएस नाम डालें.इसका इस्तेमाल, पाने वाले के यूआरएल और डेस्टिनेशन यूआरएल के लिए करें इस चेकबॉक्स को चुनें. ऑडियंस यूआरआई (एसपी एंटिटी आईडी) apigee-saml-login-opdkपर सेट किया गयाडिफ़ॉल्ट RelayState इसे खाली छोड़ा जा सकता है. Name ID का फ़ॉर्मैट EmailAddressकी जानकारी दें.ऐप्लिकेशन का उपयोगकर्ता नाम Okta usernameकी जानकारी दें.एट्रिब्यूट स्टेटमेंट (ज़रूरी नहीं) FirstName,LastName, औरEmailकी जानकारी दें, जैसा कि नीचे दी गई इमेज में दिखाया गया है.
SAML सेटिंग का डायलॉग बॉक्स, इस तरह दिखना चाहिए: