SAML স্পেসিফিকেশন তিনটি এন্টিটি নির্ধারণ করে:
- প্রিন্সিপাল (Edge UI ব্যবহারকারী)
- পরিষেবা প্রদানকারী (Apigee SSO)
- পরিচয় প্রদানকারী (SAML অ্যাসার্শন রিটার্ন করে)
SAML চালু করা থাকলে, প্রিন্সিপাল (Edge UI ব্যবহারকারী) পরিষেবা প্রদানকারীর (Apigee SSO) অ্যাক্সেস করার অনুরোধ করে। Apigee SSO (SAML পরিষেবা প্রদানকারী হিসেবে) তারপরে SAML IDP-এর থেকে একটি পরিচয় নিশ্চিতকরণ অনুরোধ করে ও পায় এবং Edge UI অ্যাক্সেস করার জন্য প্রয়োজনীয় OAuth2 টোকেন তৈরি করতে সেই নিশ্চিতকরণ ব্যবহার করে। তারপরে ব্যবহারকারীকে Edge UI-তে রিডাইরেক্ট করা হয়।
এই প্রসেসটি নিচে দেখানো হল:
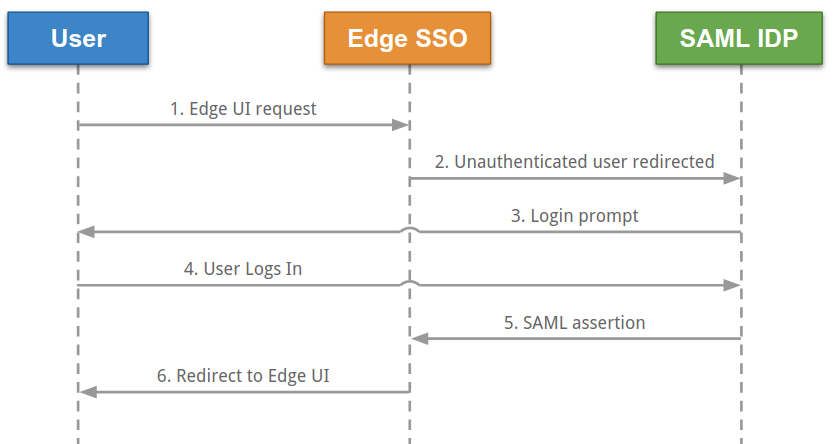
এই ডায়াগ্রামে:
- ব্যবহারকারী Edge UI-এর জন্য লগ-ইন URL-এ অনুরোধ করে Edge UI অ্যাক্সেস করার চেষ্টা করেন।
UI. যেমন:
https://edge_ui_IP_DNS:9000 - অননুমোদিত অনুরোধ SAML IDP-তে রিডাইরেক্ট করা হয়। যেমন, "https://idp.customer.com"
- ব্যবহারকারী আইডেন্টিটি প্রোভাইডারে লগ-ইন না করে থাকলে, তাকে লগ-ইন করতে বলা হয়।
- ব্যবহারকারী লগ-ইন করেন।
- SAML IDP ব্যবহারকারীকে যাচাই করে, যা SAML 2.0 অ্যাসার্শন তৈরি করে এবং Apigee SSO-তে এটি ফেরত পাঠায়।
- Apigee SSO অ্যাসার্শন যাচাই করে, অ্যাসার্শন থেকে ব্যবহারকারীর পরিচয় এক্সট্র্যাক্ট করে, Edge UI-এর জন্য OAuth 2 যাচাইকরণ টোকেন তৈরি করে এবং ব্যবহারকারীকে মূল Edge UI
পৃষ্ঠায় রিডাইরেক্ট করে:
https://edge_ui_IP_DNS:9000/platform/orgName
যেখানে orgName হল Edge সংস্থার নাম।
Edge-এ Okta ও Microsoft Active Directory Federation Services (ADFS) সহ অনেক IDP কাজ করে। Edge-এর সাথে ব্যবহার করার জন্য ADFS কনফিগার করা সংক্রান্ত তথ্যের জন্য, ADFS IDP-তে Edge-কে একটি নির্ভরযোগ্য পার্টি হিসেবে কনফিগার করা দেখুন। Okta-র জন্য, নিম্নলিখিত বিভাগ দেখুন।
আপনার SAML IDP কনফিগার করতে, Edge-এর ব্যবহারকারীকে শনাক্ত করার জন্য একটি ইমেল আইডি প্রয়োজন। তাই, পরিচয় নিশ্চিতকরণের অংশ হিসেবে আইডেন্টিটি প্রোভাইডারকে অবশ্যই একটি ইমেল আইডি রিটার্ন করতে হবে।
এছাড়াও, আপনার নিম্নলিখিত কিছু বা সবকটি প্রয়োজন হতে পারে:
| সেটিং | বিবরণ |
|---|---|
| মেটাডেটা URL |
SAML IDP-এর Apigee SSO-এর মেটাডেটা URL প্রয়োজন হতে পারে। মেটাডেটা URL এই ফর্ম্যাটে আছে: protocol://apigee_sso_IP_DNS:port/saml/metadata যেমন: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| অ্যাসার্শন কনজিউমার সার্ভিস URL |
ব্যবহারকারী তার IDP ক্রেডেনশিয়াল দেওয়ার পরে Edge-এ রিডাইরেক্ট URL হিসেবে ব্যবহার করা যেতে পারে, এই ফর্ম্যাটে: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk যেমন: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
সিঙ্গেল লগ-আউট URL |
সিঙ্গেল লগ-আউট কাজ করে এমনভাবে Apigee SSO কনফিগার করতে পারবেন। আরও জানতে Edge UI থেকে সিঙ্গেল সাইন-আউট কনফিগার করুন লিঙ্ক দেখুন। Apigee SSO সিঙ্গেল লগ-আউট URL-এর ফর্ম হল: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk যেমন: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
SP এন্টিটি আইডি (বা অডিয়েন্স URI) |
Apigee SSO-এর জন্য: apigee-saml-login-opdk |
Okta কনফিগার করা
Okta কনফিগার করতে:
- Okta-তে লগ-ইন করুন।
- অ্যাপ্লিকেশন বেছে নিয়ে আপনার SAML অ্যাপ্লিকেশন বেছে নিন।
- অ্যাপ্লিকেশনে কোনও ব্যবহারকারীকে যোগ করতে, অ্যাসাইনমেন্ট ট্যাব বেছে নিন। এইসব ব্যবহারকারী Edge UI-তে লগ-ইন করতে এবং Edge API কল করতে পারবেন। তবে, আপনাকে প্রথমে Edge সংগঠনে প্রত্যেক ব্যবহারকারীকে যোগ করতে হবে এবং ব্যবহারকারীর ভূমিকা নির্দিষ্ট করতে হবে। আরও জানতে নতুন Edge ব্যবহারকারী রেজিস্টার করুন দেখুন।
- পরিচয় প্রদানকারী মেটাডেটা URL পেতে সাইন-ইন করুন ট্যাব বেছে নিন। Edge কনফিগার করার জন্য আপনার এটি প্রয়োজন হবে বলে URLটি সেভ করে রাখুন।
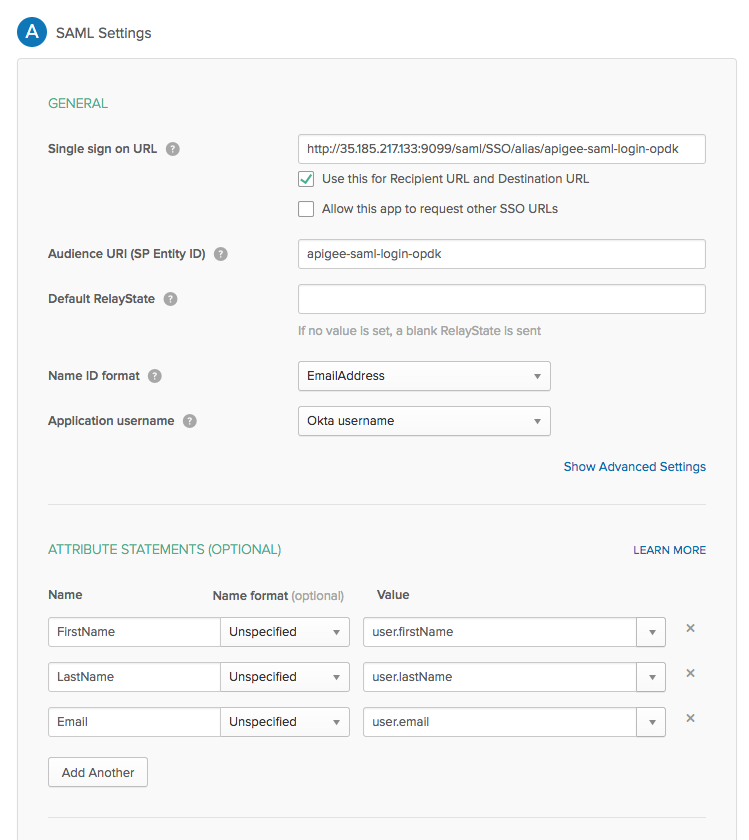
- নিচের টেবিলে দেখানো Okta অ্যাপ্লিকেশন কনফিগার করতে সাধারণ ট্যাব বেছে নিন:
সেটিং বিবরণ সিঙ্গেল সাইন-অন URL ব্যবহারকারী তার Okta ক্রেডেনশিয়াল লেখার পরে Edge-এ ফিরে যাওয়ার জন্য রিডাইরেক্ট URL নির্দিষ্ট করে। এই URL এই ফর্ম্যাটে আছে: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
আপনি যদি
apigee-sso-এ TLS চালু করার পরিকল্পনা করেন:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
apigee_sso_IP_DNS হল
apigee-ssoহোস্ট করা নোডের IP অ্যাড্রেস বা DNS নাম।মনে রাখবেন, এই URL-এ ছোট ও বড় হাতের অক্ষরের মধ্যে পার্থক্য করা হয় এবং SSO বড় হাতের অক্ষরে লিখতে হবে।
apigee-sso-এর আগে কোনও লোড ব্যালেন্সার থাকলে,লোড ব্যালেন্সারের মাধ্যমে রেফার করাapigee-sso-এর IP অ্যাড্রেস বা DNS নাম উল্লেখ করুন।প্রাপকের URL ও গন্তব্য URL-এর জন্য এটি ব্যবহার করুন এই চেকবক্স সেট করুন। দর্শক URI (SP এন্টিটি আইডি) apigee-saml-login-opdk-এ সেট করুনডিফল্ট RelayState খালি রাখা যাবে। নাম আইডি ফর্ম্যাট EmailAddressউল্লেখ করুন।আবেদনের ইউজারনেম Okta usernameউল্লেখ করুন।অ্যাট্রিবিউট স্টেটমেন্ট (ঐচ্ছিক) নিচের ছবিতে দেখানো FirstName,LastNameএবংEmailউল্লেখ করুন।
সম্পূর্ণ হয়ে গেলে, SAML সেটিংস ডায়ালগ বক্সটি নিচে দেখানো ছবির মতো দেখতে লাগবে: