Спецификация SAML определяет три объекта:
- Субъект (пользователь интерфейса Edge)
- Поставщик услуг (Apigee SSO)
- Поставщик идентификационной информации (возвращает утверждение SAML)
Когда SAML включена, субъект (пользователь интерфейса Edge) запрашивает доступ к поставщику услуг (Apigee SSO). Apigee SSO (в роли поставщика услуг SAML) запрашивает и получает утверждение идентификационной информации от IDP SAML и использует это утверждение для создания токена OAuth2, необходимого для доступа к интерфейсу Edge. После этого пользователь перенаправляется в интерфейс Edge.
Ниже показана схема процесса:
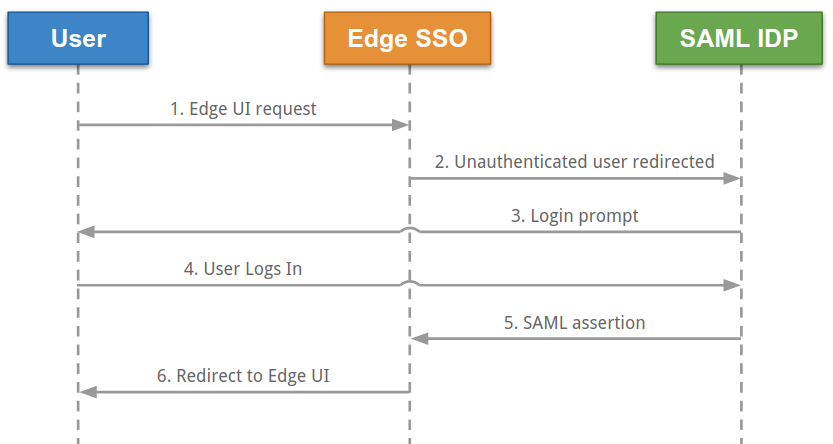
На этой диаграмме:
- Пользователь пытается получить доступ к интерфейсу Edge, отправив запрос на URL входа в интерфейс Edge. Пример:
https://edge_ui_IP_DNS:9000. - Неаутентифицированные запросы перенаправляются поставщику идентификационной информации SAML. Пример: "https://idp.customer.com".
- Если пользователь не вошел в систему поставщика идентификационной информации, ему будет предложено это сделать.
- Пользователь входит в аккаунт.
- Поставщик идентификационной информации SAML аутентифицирует пользователя, создает утверждение SAML 2.0 и возвращает его в Apigee SSO.
- Apigee SSO проверяет утверждение, извлекает из него идентификационные данные пользователя, генерирует токен аутентификации OAuth 2 для интерфейса Edge и перенаправляет пользователя на главную страницу интерфейса Edge по адресу:
https://edge_ui_IP_DNS:9000/platform/orgName
где orgName – название организации Edge;
Edge поддерживает множество поставщиков идентификационной информации, в том числе Okta и службы федерации Active Directory (ADFS) от Microsoft. Информацию о том, как настроить ADFS для использования с Edge, можно найти в статье Настройка Edge в качестве проверяющей стороны в поставщике идентификационной информации ADFS. Информацию об Okta можно найти в следующем разделе.
Чтобы настроить поставщика идентификационной информации SAML, Edge требует адрес электронной почты для идентификации пользователя. Поэтому поставщик идентификационной информации должен возвращать адрес электронной почты как часть утверждения идентификации.
Кроме того, вам может понадобиться следующее:
| Параметр | Описание |
|---|---|
| Metadata URL (URL метаданных). |
Поставщику идентификационной информации SAML может потребоваться URL метаданных Apigee SSO. URL метаданных имеет следующий формат: protocol://apigee_sso_IP_DNS:port/saml/metadata Пример: http://apigee_sso_IP_or_DNS:9099/saml/metadata |
| Assertion Consumer Service URL (URL сервиса обработки утверждений) |
Может использоваться в качестве URL переадресации обратно в Edge после того, как пользователь введет учетные данные поставщика идентификационной информации, в следующем формате: protocol://apigee_sso_IP_DNS:port/saml/SSO/alias/apigee-saml-login-opdk Пример: http://apigee_sso_IP_or_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk |
|
URL для выхода из системы |
Вы можете настроить Apigee SSO для поддержки единого выхода. Подробнее о настройке единого выхода из интерфейса Edge… URL для выхода из системы единого входа Apigee SSO имеет следующий формат: protocol://apigee_SSO_IP_DNS:port/saml/SingleLogout/alias/apigee-saml-login-opdk Пример: http://1.2.3.4:9099/saml/SingleLogout/alias/apigee-saml-login-opdk |
|
Идентификатор объекта поставщика услуг (или URI аудитории) |
Для Apigee SSO: apigee-saml-login-opdk |
Как настроить Okta
Чтобы настроить Okta:
- Войдите в Okta.
- Выберите Приложения и нажмите на нужное приложение SAML.
- Чтобы добавить пользователей в приложение, выберите вкладку Назначения. Эти пользователи смогут войти в интерфейс Edge и совершать вызовы Edge API. Однако сначала необходимо добавить каждого пользователя в организацию Edge и указать его роль. Подробнее о том, как зарегистрировать новых пользователей Edge…
- Чтобы получить URL метаданных поставщика идентификационной информации, выберите вкладку Sign on (Вход). Сохраните этот URL, так как он понадобится вам для настройки Edge.
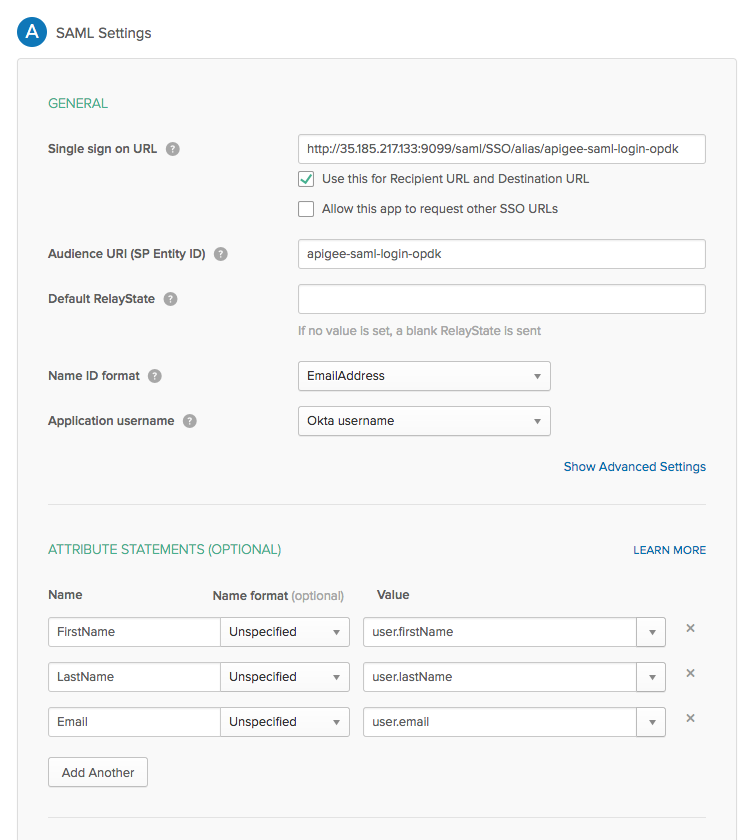
- На вкладке Общие настройте приложение Okta, как показано в таблице ниже.
Параметр Описание URL системы единого входа Указывает URL переадресации обратно в Edge, который будет использоваться после того, как пользователь введет свои учетные данные Okta. URL имеет следующий формат: http://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
Если вы планируете включить TLS в
apigee-sso:https://apigee_sso_IP_DNS:9099/saml/SSO/alias/apigee-saml-login-opdk
где apigee_sso_IP_DNS – это IP-адрес или имя DNS узла, на котором размещен
apigee-sso.Обратите внимание, что в этом URL учитывается регистр, и SSO должно быть написано заглавными буквами.
Если перед
apigee-ssoустановлен балансировщик нагрузки, укажите IP-адрес или DNS-имяapigee-sso, на который ссылается балансировщик нагрузки.Используйте этот метод для URL получателя и целевого URL Установите флажок. URI аудитории (идентификатор объекта поставщика услуг) apigee-saml-login-opdk(выбрано администратором)Default RelayState Можно оставить пустым. Формат идентификатора имени Укажите свойство EmailAddress.Имя пользователя для приложения Укажите свойство Okta username.Заявления об атрибутах (необязательно) Укажите FirstName,LastNameиEmail, как показано на изображении ниже.
После этого должно появиться диалоговое окно с настройками SAML, как показано ниже.