Compte principal (utilisateur de l'interface utilisateur Edge)
Fournisseur de services (Apigee SSO)
Fournisseur d'identité (renvoie une assertion SAML)
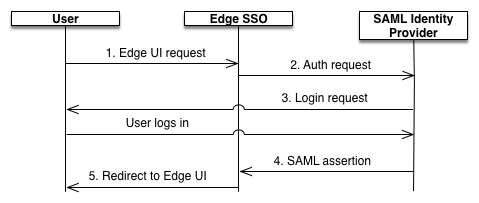
Lorsque SAML est activé, le principal (un utilisateur de l'UI Edge) demande l'accès au fournisseur de services (Apigee SSO). Apigee SSO (en tant que fournisseur de services SAML) demande et obtient ensuite une assertion d'identité auprès du IDP SAML, puis utilise cette assertion pour créer le jeton OAuth2 requis pour accéder à l'interface utilisateur Edge. L'utilisateur est ensuite redirigé vers l'interface utilisateur d'Edge.
Ce processus est illustré ci-dessous :
Dans ce diagramme :
L'utilisateur tente d'accéder à l'interface utilisateur Edge en envoyant une requête à l'URL de connexion de l'interface utilisateur Edge. Par exemple : https://edge_UI_IP_DNS:9000
Les requêtes non authentifiées sont redirigées vers l'IdP SAML. Par exemple, "https://idp.customer.com".
Si vous n'êtes pas connecté au fournisseur d'identité, vous êtes invité à le faire.
Vous êtes authentifié par le fournisseur d'identité SAML.
Le fournisseur d'identité SAML génère et renvoie une assertion SAML 2.0 au module Apigee SSO.
Apigee SSO valide l'assertion, en extrait l'identité de l'utilisateur, génère le jeton d'authentification OAuth 2 pour l'UI Edge et redirige l'utilisateur vers la page principale de l'UI Edge à l'URL suivante :
https://edge_ui_IP_DNS:9000/platform/orgName
Où orgName est le nom d'une organisation Edge.
Sauf indication contraire, le contenu de cette page est régi par une licence Creative Commons Attribution 4.0, et les échantillons de code sont régis par une licence Apache 2.0. Pour en savoir plus, consultez les Règles du site Google Developers. Java est une marque déposée d'Oracle et/ou de ses sociétés affiliées.
Dernière mise à jour le 2026/10/16 (UTC).
[[["Facile à comprendre","easyToUnderstand","thumb-up"],["J'ai pu résoudre mon problème","solvedMyProblem","thumb-up"],["Autre","otherUp","thumb-up"]],[["Il n'y a pas l'information dont j'ai besoin","missingTheInformationINeed","thumb-down"],["Trop compliqué/Trop d'étapes","tooComplicatedTooManySteps","thumb-down"],["Obsolète","outOfDate","thumb-down"],["Problème de traduction","translationIssue","thumb-down"],["Mauvais exemple/Erreur de code","samplesCodeIssue","thumb-down"],["Autre","otherDown","thumb-down"]],["Dernière mise à jour le 2026/10/16 (UTC)."],[],[]]