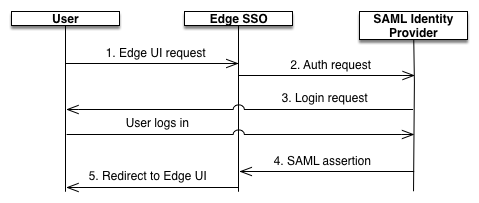
SAML이 사용 설정되면 주 구성원 (Edge UI 사용자)이 서비스 제공업체(Apigee SSO)에 대한 액세스를 요청합니다. 그러면 Apigee SSO (SAML 서비스 제공업체 역할)가 SAML IDP에서 ID 어설션을 요청하고 가져오며, 이 어설션을 사용하여 Edge UI에 액세스하는 데 필요한 OAuth2 토큰을 만듭니다. 그러면 사용자가 Edge UI로 리디렉션됩니다.
[[["이해하기 쉬움","easyToUnderstand","thumb-up"],["문제가 해결됨","solvedMyProblem","thumb-up"],["기타","otherUp","thumb-up"]],[["필요한 정보가 없음","missingTheInformationINeed","thumb-down"],["너무 복잡함/단계 수가 너무 많음","tooComplicatedTooManySteps","thumb-down"],["오래됨","outOfDate","thumb-down"],["번역 문제","translationIssue","thumb-down"],["샘플/코드 문제","samplesCodeIssue","thumb-down"],["기타","otherDown","thumb-down"]],["최종 업데이트: 2026-10-16(UTC)"],[],[]]