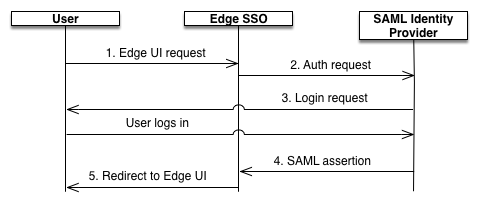
Gdy protokół SAML jest włączony, podmiot zabezpieczeń (użytkownik interfejsu Edge) prosi o dostęp do dostawcy usług (SSO w Apigee). Następnie SSO w Apigee (w roli dostawcy usługi SAML) żąda potwierdzenia tożsamości od IDP SAML i uzyskuje je, a następnie używa go do utworzenia tokena OAuth2 wymaganego do uzyskania dostępu do interfejsu Edge. Użytkownik zostanie przekierowany do interfejsu Edge.
Ten proces pokazano poniżej:
Na tym diagramie:
Użytkownik próbuje uzyskać dostęp do interfejsu Edge, wysyłając żądanie do adresu URL logowania do interfejsu Edge. Na przykład: https://edge_UI_IP_DNS:9000
Nieuwierzytelnione żądania są przekierowywane do dostawcy tożsamości SAML. Na przykład „https://idp.customer.com”.
Jeśli nie jesteś zalogowany(-a) u dostawcy tożsamości, pojawi się prośba o zalogowanie.
Uwierzytelnianie przez dostawcę tożsamości SAML.
Dostawca tożsamości SAML generuje i zwraca asercję SAML 2.0 do modułu SSO w Apigee.
Usługa SSO w Apigee weryfikuje potwierdzenie, wyodrębnia z niego tożsamość użytkownika, generuje token uwierzytelniania OAuth 2 dla interfejsu Edge i przekierowuje użytkownika na główną stronę interfejsu Edge pod tym adresem URL:
[[["Łatwo zrozumieć","easyToUnderstand","thumb-up"],["Rozwiązało to mój problem","solvedMyProblem","thumb-up"],["Inne","otherUp","thumb-up"]],[["Brak potrzebnych mi informacji","missingTheInformationINeed","thumb-down"],["Zbyt skomplikowane / zbyt wiele czynności do wykonania","tooComplicatedTooManySteps","thumb-down"],["Nieaktualne treści","outOfDate","thumb-down"],["Problem z tłumaczeniem","translationIssue","thumb-down"],["Problem z przykładami/kodem","samplesCodeIssue","thumb-down"],["Inne","otherDown","thumb-down"]],["Ostatnia aktualizacja: 2026-10-16 UTC."],[],[]]