

Theo mặc định, khi người dùng đăng xuất khỏi Giao diện người dùng Edge mới, Giao diện người dùng Edge mới sẽ xoá cookie phiên cục bộ
cho phiên của người dùng và chuyển hướng đến /edge. Khi Apigee SSO được
định cấu hình bằng Nhà cung cấp dịch vụ danh tính (IDP) bên ngoài SAML, nếu phiên IDP của người dùng vẫn
hoạt động trong trình duyệt, thì IDP sẽ tự động xác thực lại người dùng và đăng nhập lại vào
Giao diện người dùng Edge mới.
Để chấm dứt phiên IDP bên ngoài khi người dùng đăng xuất khỏi Giao diện người dùng Edge mới và ngăn
quá trình xác thực lại tự động, hãy định cấu hình thuộc tính SSO_LOGOUT_URL trên Giao diện người dùng Edge mới
và đăng ký URL của Giao diện người dùng Edge mới làm nguồn chuyển hướng được phép trong IDP.
Định cấu hình SSO_LOGOUT_URL trên Giao diện người dùng Edge mới
- Mở tệp cấu hình mà bạn đã dùng để bật tính năng Đăng nhập một lần (SSO) trên Giao diện người dùng Edge mới (ví dụ:
/opt/silent.conf) và thêm thuộc tínhSSO_LOGOUT_URLtrỏ đến điểm cuối đăng xuất của IDP bên ngoài:SSO_LOGOUT_URL=https://idp_domain/signout_endpoint?redirect_param=MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT/edge
- Thực thi lệnh sau để áp dụng cấu hình cho
edge-management-ui:/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f /opt/silent.conf
Cho phép chuyển hướng sau khi đăng xuất trong IDP
Nếu SSO_LOGOUT_URL bao gồm tham số chuyển hướng sau khi đăng xuất trở lại Giao diện người dùng Edge mới, bạn phải đưa nguồn của Giao diện người dùng Edge mới vào danh sách cho phép trong IDP để chuyển hướng trở lại lời nhắc đăng nhập sau khi chấm dứt phiên.
Ví dụ: nếu bạn đang sử dụng Okta làm IDP:
- Đăng nhập vào Bảng điều khiển dành cho quản trị viên của Okta.
- Chuyển đến phần Security > API > Trusted Origins (Bảo mật > API > Nguồn đáng tin cậy).
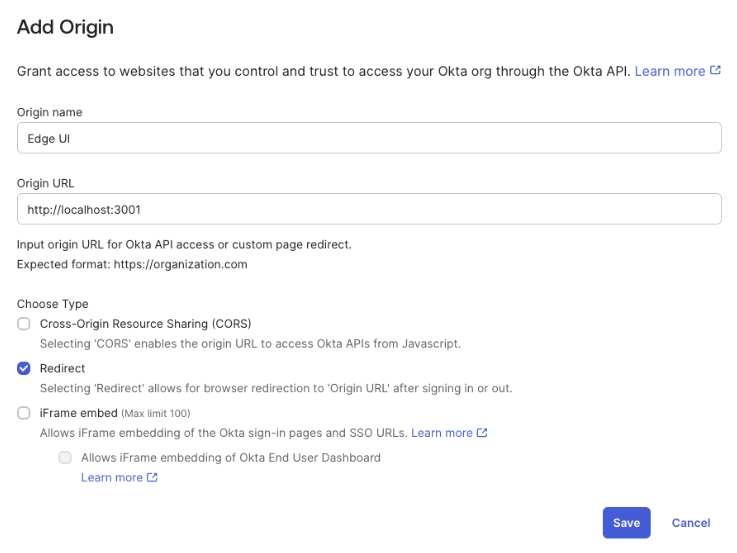
- Nhấp vào Add Origin (Thêm nguồn) rồi nhập các thông tin sau:
- Origin Name (Tên nguồn): Nhập một tên có tính mô tả (ví dụ:
New Edge UI). - URL gốc: Nhập URL cơ sở của Giao diện người dùng Edge mới theo biểu mẫu sau:
MANAGEMENT_UI_SCHEME://MANAGEMENT_UI_IP:MANAGEMENT_UI_PORT
Ví dụ:
http://192.168.1.1:3001 - Type (Loại): Chọn Redirect (Chuyển hướng) (cho phép chuyển hướng trình duyệt đến URL gốc sau khi đăng nhập hoặc đăng xuất). Hình ảnh sau đây cho thấy thông tin này cho
Okta:
- Origin Name (Tên nguồn): Nhập một tên có tính mô tả (ví dụ:
- Nhấp vào Lưu.
Khi người dùng đăng xuất khỏi Giao diện người dùng Edge mới vào lần tiếp theo, cả phiên của Giao diện người dùng Edge mới và phiên IDP bên ngoài đều bị chấm dứt, đồng thời người dùng sẽ được đưa trở lại màn hình đăng nhập IDP.