

Quy cách SAML xác định 3 thực thể:
- Chủ thể (Người dùng giao diện người dùng Edge mới)
- Nhà cung cấp dịch vụ (Apigee SSO)
- Nhà cung cấp dịch vụ danh tính (trả về câu khẳng định SAML)
Khi SAML được bật, chủ thể (người dùng Giao diện người dùng Edge mới) sẽ yêu cầu quyền truy cập vào nhà cung cấp dịch vụ (Apigee SSO). Sau đó, Apigee SSO (trong vai trò là Trình môi giới danh tính liên kết) sẽ yêu cầu và nhận một câu khẳng định danh tính từ SAML IDP, đồng thời sử dụng câu khẳng định đó để tạo mã OIDC và OAuth2 cần thiết để truy cập vào Giao diện người dùng Edge mới. Sau đó, người dùng sẽ được chuyển hướng trở lại Giao diện người dùng Edge mới.
Quy trình này như sau:
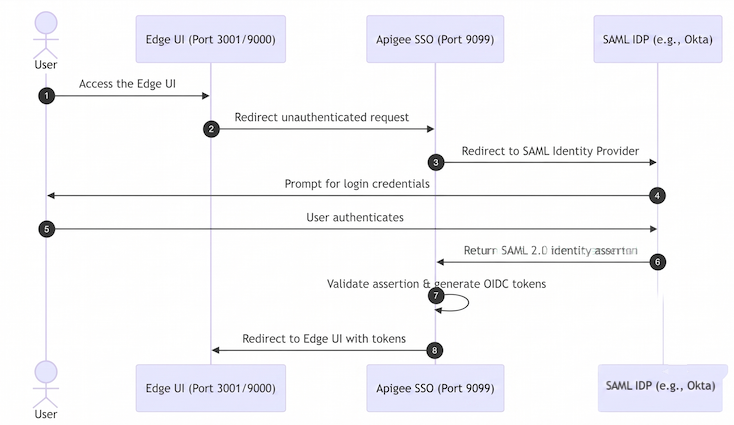
Trong sơ đồ này:
- Người dùng cố gắng truy cập vào Giao diện người dùng Edge mới bằng cách gửi yêu cầu đến URL đăng nhập của Giao diện người dùng Edge. Ví dụ:
https://edge_management_ui_IP_DNS:3001 - Các yêu cầu chưa được xác thực sẽ được chuyển hướng đến Apigee SSO.
- SSO chuyển hướng yêu cầu đến SAML IDP. Ví dụ:
https://idp.customer.com. - Nếu người dùng chưa đăng nhập vào nhà cung cấp dịch vụ danh tính, họ sẽ được nhắc đăng nhập.
- Người dùng đăng nhập.
- Người dùng được SAML IDP xác thực. SAML IDP này sẽ tạo câu khẳng định SAML 2.0 và trả về câu khẳng định đó cho Apigee SSO.
- Apigee SSO xác thực câu khẳng định, trích xuất danh tính người dùng từ câu khẳng định,
tạo mã xác thực OIDC/OAuth2 cho Giao diện người dùng Edge mới và chuyển hướng người dùng đến
trang chính của Giao diện người dùng Edge mới theo URL sau:
https://edge_management_ui_IP_DNS:3001/edge
Edge hỗ trợ nhiều IDP, bao gồm Okta và Dịch vụ liên kết Active Directory của Microsoft (ADFS). Đối với Okta, hãy xem phần sau.
Để định cấu hình SAML IDP, Edge yêu cầu địa chỉ email để xác định người dùng. Do đó, nhà cung cấp dịch vụ danh tính phải trả về địa chỉ email trong câu khẳng định danh tính.
Ngoài ra, bạn sẽ cần định cấu hình IDP bằng thông tin sau để đảm bảo IDP có thể giao tiếp với Apigee SSO:
| Cài đặt | Mô tả |
|---|---|
| URL Dịch vụ sử dụng câu khẳng định (URL đăng nhập một lần) | Đây là URL chuyển hướng trở lại Apigee SSO sau khi người dùng nhập thông tin đăng nhập IDP. URL này có dạng: protocol://apigee_sso_IP_DNS:port/callback Ví dụ: http://1.2.3.4:9099/callback |
| Mã thực thể SP (hoặc URI đối tượng) | Theo mặc định, Apigee SSO dự kiến mã thực thể SP là Nếu bạn ghi đè giá trị mặc định này bằng cách đặt thuộc tính |
Định cấu hình Okta
Cách định cấu hình Okta:
- Đăng nhập vào Okta.
- Chọn Applications (Ứng dụng), sau đó chọn ứng dụng SAML.
- Chọn thẻ Assignments (Bài tập) để thêm người dùng vào ứng dụng. Những người dùng này sẽ có thể đăng nhập vào Giao diện người dùng Edge mới và thực hiện các lệnh gọi API Edge. Tuy nhiên, trước tiên, bạn phải thêm từng người dùng vào một tổ chức Edge và chỉ định vai trò của người dùng. Xem bài viết Đăng ký người dùng Edge mới để biết thêm thông tin.
- Chọn thẻ Sign on (Đăng nhập) để lấy URL siêu dữ liệu của Nhà cung cấp dịch vụ danh tính. Bạn sẽ cần URL này để định cấu hình chế độ cài đặt SAML trong tệp
/opt/apigee/customer/application/openldap.properties. - Chọn thẻ General (Chung) để định cấu hình ứng dụng Okta, như trong
bảng sau:
Cài đặt Mô tả URL đăng nhập một lần Chỉ định URL chuyển hướng trở lại SSO để sử dụng sau khi người dùng nhập thông tin đăng nhập Okta. URL này có dạng:
http://apigee_sso_IP_DNS:9099/callback
Nếu Apigee SSO chấm dứt TLS:
https://apigee_sso_IP_DNS:9443/callback
Nếu trình cân bằng tải chấm dứt TLS:
https://load_balancer_IP_or_DNS:443/callback
Sử dụng URL này cho URL người nhận và URL đích Chọn hộp đánh dấu này. URI đối tượng (Mã thực thể SP) Đặt giá trị này thành apigee-saml-login-opdk. Đây là mã thực thể SP Edge mặc định. Nếu bạn ghi đè giá trị này bằng thuộc tínhlib_settings_saml_entity_issuertrong cấu hình, hãy chỉ định mã thực thể tuỳ chỉnh của bạn tại đây.Default RelayState Để trống. Định dạng mã nhận dạng tên Chỉ định EmailAddress.Tên người dùng ứng dụng Chỉ định Okta username.Câu lệnh thuộc tính Chỉ định các thuộc tính ánh xạ đến các thuộc tính SAML_USERNAME_ATTR,SAML_EMAIL_ATTRvàSAML_GROUPS_ATTRtrong cấu hình của bạn. Thông thường, bạn nên ánh xạname,emailvàgroups.
Sau khi được định cấu hình, Okta sẽ chuyển thành công câu khẳng định SAML trở lại Apigee SSO trong quá trình đăng nhập.