

Theo mặc định, bạn truy cập vào Giao diện người dùng Edge mới qua HTTP bằng cách sử dụng địa chỉ IP hoặc tên DNS của nút Giao diện người dùng Edge mới và cổng 3001. Ví dụ:
http://edge_UI_IP:3001
Ngoài ra, bạn có thể định cấu hình quyền truy cập TLS vào Giao diện người dùng New Edge để có thể truy cập vào giao diện này dưới dạng:
https://edge_UI_IP:3001
Yêu cầu về TLS
Giao diện người dùng New Edge hỗ trợ TLS phiên bản 1.2 trở lên. Nếu bật TLS trên Giao diện người dùng New Edge, người dùng phải kết nối với Giao diện người dùng New Edge bằng trình duyệt tương thích với TLS phiên bản 1.2 trở lên.
Thuộc tính cấu hình TLS
Thực thi lệnh sau để định cấu hình TLS cho Giao diện người dùng Edge mới:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Trong đó, configFile là tệp cấu hình mà bạn đã dùng để cài đặt hoặc định cấu hình Giao diện người dùng New Edge.
Trước khi thực thi lệnh này, bạn phải chỉnh sửa tệp cấu hình để đặt các thuộc tính cần thiết nhằm kiểm soát TLS. Bảng sau đây mô tả các thuộc tính mà bạn dùng để định cấu hình TLS cho Giao diện người dùng New Edge:
| Thuộc tính | Mô tả | Bắt buộc? |
|---|---|---|
MANAGEMENT_UI_SCHEME
|
Đặt giao thức, "http" hoặc "https", dùng để truy cập vào Giao diện người dùng Edge mới. Giá trị mặc định là "http". Đặt thành "https" để bật TLS: MANAGEMENT_UI_SCHEME=https |
Có |
MANAGEMENT_UI_TLS_OFFLOAD
|
Nếu là "n", thì chỉ định rằng các yêu cầu TLS đến Giao diện người dùng Edge mới sẽ bị chấm dứt
tại Giao diện người dùng Edge mới. Bạn phải đặt Nếu là "y", hãy chỉ định rằng các yêu cầu TLS đến Giao diện người dùng New Edge sẽ bị chấm dứt trên một trình cân bằng tải và trình cân bằng tải đó sẽ chuyển tiếp yêu cầu đến Giao diện người dùng New Edge bằng cách sử dụng HTTP. Nếu bạn chấm dứt TLS trên trình cân bằng tải, thì giao diện người dùng Edge mới vẫn cần biết rằng yêu cầu ban đầu được gửi qua TLS. Ví dụ: một số cookie có đặt cờ Secure. Bạn phải đặt MANAGEMENT_UI_SCHEME=https MANAGEMENT_UI_TLS_OFFLOAD=y |
Có |
MANAGEMENT_UI_TLS_KEY_FILE
|
Nếu MANAGEMENT_UI_TLS_OFFLOAD=n, hãy chỉ định đường dẫn tuyệt đối
đến khoá TLS và tệp chứng chỉ. Các tệp phải được định dạng dưới dạng tệp PEM không có cụm mật khẩu và phải thuộc quyền sở hữu của người dùng "apigee".
Vị trí đề xuất cho các tệp này là:
/opt/apigee/customer/application/edge-management-ui Nếu thư mục đó chưa tồn tại, hãy tạo thư mục. Nếu |
Có nếu MANAGEMENT_UI_TLS_OFFLOAD=n
|
MANAGEMENT_UI_PUBLIC_URIS
|
Nếu Đặt thuộc tính này dựa trên các thuộc tính khác trong tệp cấu hình. Ví dụ: MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT Trong trường hợp:
Hãy xem bài viết Định cấu hình giao diện người dùng Edge mới để biết thêm thông tin về các thuộc tính này. Nếu
|
Có |
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS
|
Xác định danh sách các mật mã TLS có sẵn dưới dạng chuỗi được phân tách bằng dấu phẩy hoặc dấu cách. Chuỗi được phân tách bằng dấu phẩy: MANAGEMENT_UI_TLS_ALLOWED_CIPHERS=TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384,TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256 Chuỗi được phân tách bằng dấu cách trong dấu ngoặc kép:
MANAGEMENT_UI_TLS_ALLOWED_CIPHERS="TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384 TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256" |
Định cấu hình TLS
Cách định cấu hình quyền truy cập TLS vào Giao diện người dùng Edge mới:
Tạo chứng chỉ và khoá TLS dưới dạng tệp PEM không có cụm mật khẩu. Ví dụ:
mykey.pem
mycert.pem
Có nhiều cách để tạo chứng chỉ và khoá TLS. Ví dụ: bạn có thể thực thi lệnh sau để tạo chứng chỉ và khoá chưa ký:
openssl req -x509 -newkey rsa:4096 -keyout mykey.pem -out mycert.pem -days 365 -nodes -subj '/CN=localhost'
- Sao chép tệp khoá và tệp chứng chỉ vào thư mục
/opt/apigee/customer/application/edge-management-ui. Nếu thư mục đó không tồn tại, hãy tạo thư mục đó. Đảm bảo rằng người dùng "apigee" sở hữu chứng chỉ và khoá:
chown apigee:apigee /opt/apigee/customer/application/edge-management-ui/*.pem
Chỉnh sửa tệp cấu hình mà bạn đã dùng để cài đặt Giao diện người dùng Edge mới để đặt các thuộc tính TLS sau:
# Set to https to enable TLS.
MANAGEMENT_UI_SCHEME=https
# Do NOT terminate TLS on a load balancer.
MANAGEMENT_UI_TLS_OFFLOAD=n

# Specify the key and cert.
MANAGEMENT_UI_TLS_KEY_FILE=/opt/apigee/customer/application/edge-management-ui/mykey.pem
MANAGEMENT_UI_TLS_CERT_FILE=/opt/apigee/customer/application/edge-management-ui/mycert.pem

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Thực thi lệnh sau để định cấu hình TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Trong đó configFile là tên của tệp cấu hình.
Tập lệnh này sẽ khởi động lại giao diện người dùng New Edge. Sau khi khởi động lại, giao diện người dùng Edge mới sẽ hỗ trợ quyền truy cập qua HTTPS. Nếu bạn không đăng nhập được vào Giao diện người dùng Edge mới sau khi bật TLS, hãy xoá bộ nhớ đệm của trình duyệt rồi thử đăng nhập lại.
Định cấu hình giao diện người dùng Edge mới khi TLS kết thúc trên trình cân bằng tải
Nếu có trình cân bằng tải chuyển tiếp yêu cầu đến Giao diện người dùng Edge mới, bạn có thể chọn chấm dứt kết nối TLS trên trình cân bằng tải, sau đó yêu cầu trình cân bằng tải chuyển tiếp yêu cầu đến Giao diện người dùng Edge mới qua HTTP:
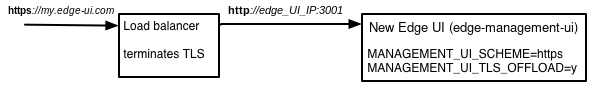
Cấu hình này được hỗ trợ nhưng bạn cần định cấu hình trình cân bằng tải và Giao diện người dùng Edge mới cho phù hợp.
Cách định cấu hình Giao diện người dùng Edge mới khi TLS kết thúc trên trình cân bằng tải:
Chỉnh sửa tệp cấu hình mà bạn đã dùng để cài đặt Giao diện người dùng Edge mới nhằm đặt các thuộc tính TLS sau:
# Set to https to enable TLS
MANAGEMENT_UI_SCHEME=https
# Terminate TLS on a load balancer
MANAGEMENT_UI_TLS_OFFLOAD=y
# Set to the IP address or DNS name of the load balancer.
MANAGEMENT_UI_IP=LB_IP_DNS
# Set to the port number for the load balancer and New Edge UI.
# The load balancer and the New Edge UI must use the same port number.
MANAGEMENT_UI_PORT=3001

# Leave these properties set to the same values as when you installed the New Edge UI:
MANAGEMENT_UI_PUBLIC_URIS=$MANAGEMENT_UI_SCHEME://$MANAGEMENT_UI_IP:$MANAGEMENT_UI_PORT
Nếu bạn đặt
MANAGEMENT_UI_TLS_OFFLOAD=y, hãy bỏ quaMANAGEMENT_UI_TLS_KEY_FILEvàMANAGEMENT_UI_TLS_CERT_FILE. Các yêu cầu này bị bỏ qua vì yêu cầu đến Giao diện người dùng Edge mới được gửi qua HTTP.Thực thi lệnh sau để định cấu hình TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Trong đó configFile là tên của tệp cấu hình.
Tập lệnh này sẽ khởi động lại giao diện người dùng Edge mới. Sau khi khởi động lại, Giao diện người dùng Edge mới sẽ hỗ trợ quyền truy cập qua HTTPS thông qua trình cân bằng tải. Nếu bạn không đăng nhập được vào Giao diện người dùng Edge mới sau khi bật TLS, hãy xoá bộ nhớ đệm của trình duyệt rồi thử đăng nhập lại.
Tắt TLS trên Giao diện người dùng New Edge
Cách tắt TLS trên Giao diện người dùng Edge mới:
Chỉnh sửa tệp cấu hình mà bạn đã dùng để cài đặt Giao diện người dùng Edge mới để đặt thuộc tính TLS sau đây:
# Set to http to disable TLS.
MANAGEMENT_UI_SCHEME=http

# Only if you had terminated TLS on a load balancer,
# reset to the IP address or DNS name of the New Edge UI.
MANAGEMENT_UI_IP=edge_UI_IP_DNS
Thực thi lệnh sau để tắt TLS:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-ssl -f configFile
Trong đó configFile là tên của tệp cấu hình.
Tập lệnh này sẽ khởi động lại giao diện người dùng Edge mới. Giờ đây, bạn có thể truy cập vào Giao diện người dùng Edge mới qua HTTP. Nếu bạn không thể đăng nhập vào Giao diện người dùng Edge mới sau khi tắt TLS, hãy xoá bộ nhớ đệm của trình duyệt rồi thử đăng nhập lại.