

Tài liệu này giải thích cách xác thực và uỷ quyền hoạt động trên Apigee Edge cho Private Cloud khi người dùng xác thực thông qua Giao diện người dùng Edge mới (edge-management-ui) hoặc thông qua API quản lý Edge.
Khi đăng nhập thông qua giao diện người dùng mới của Edge
Giao diện người dùng Edge mới hỗ trợ 2 chế độ xác thực:
- Xác thực cơ bản (
AUTH_MODE=basic): Người dùng đăng nhập trực tiếp thông qua trang đăng nhập của Giao diện người dùng Edge mới và Giao diện người dùng Edge mới xác thực thông tin đăng nhập với Máy chủ quản lý Edge. - Xác thực IDP / SSO (
AUTH_MODE=sso): Giao diện người dùng Edge mới xác thực người dùng dựa trên IDP SAML hoặc LDAP mà bạn đã định cấu hình.
Khi người dùng đăng nhập và tương tác với Giao diện người dùng Edge mới, Giao diện người dùng Edge mới cũng thực hiện
các yêu cầu đặc quyền ở cấp hệ thống đối với Máy chủ quản lý Apigee (sử dụng hệ thống được lưu trữ
thông tin đăng nhập của quản trị viên trong conf_uebe_mgmtCredential hoặc mã thông báo hệ thống OAuth2) để
truy xuất vai trò của người dùng và siêu dữ liệu của tổ chức.
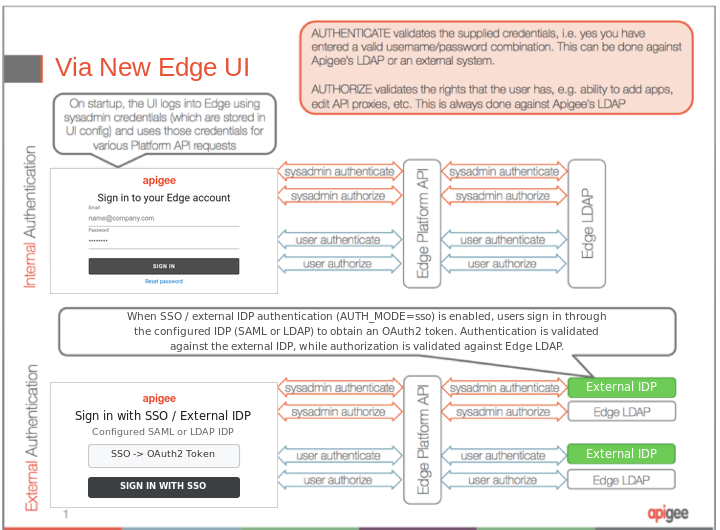
Hình 1 minh hoạ các bước đăng nhập vào giao diện người dùng New Edge như sau:
- Người dùng nhập thông tin đăng nhập vào màn hình đăng nhập của Giao diện người dùng Edge mới (hoặc màn hình đăng nhập của nhà cung cấp danh tính (IDP) đã định cấu hình khi bật tính năng đăng nhập một lần (SSO)).
- Giao diện người dùng Edge mới xác thực với Máy chủ quản lý bằng thông tin đăng nhập của quản trị viên hệ thống chung (hoặc mã thông báo OAuth2 của hệ thống) cho các yêu cầu API cấp nền tảng.
- Thông tin đăng nhập của quản trị viên hệ thống toàn cầu được xác thực và uỷ quyền:
- Nếu bạn bật IDP bên ngoài (chẳng hạn như LDAP hoặc SAML bên ngoài), thì quá trình xác thực sẽ được xác thực dựa trên nhà cung cấp danh tính bên ngoài; nếu không, LDAP Edge nội bộ sẽ được sử dụng.
- Quyền uỷ quyền (điều khiển truy cập dựa trên vai trò) được xác thực dựa trên LDAP Edge nội bộ.
- Thông tin đăng nhập do người dùng nhập được xác thực và uỷ quyền:
- Nếu một IDP bên ngoài được bật, thông tin đăng nhập của người dùng (hoặc câu nhận định/mã thông báo SSO) sẽ được xác thực dựa trên nhà cung cấp danh tính bên ngoài; nếu không, LDAP Edge nội bộ sẽ được sử dụng.
- Quyền (vai trò và quyền được chỉ định cho người dùng trong mỗi tổ chức) được xác thực dựa trên LDAP Edge nội bộ.
Hình ảnh sau đây minh hoạ việc uỷ quyền và xác thực thông qua Giao diện người dùng Edge mới:
Khi đăng nhập thông qua API
Khi bạn truy cập trực tiếp vào Apigee Edge thông qua API quản lý Edge (bằng thông tin xác thực cơ bản hoặc mã thông báo truy cập OAuth2), chỉ thông tin xác thực được cung cấp cùng với lệnh gọi API mới được sử dụng. Không giống như khi đăng nhập bằng giao diện người dùng Edge mới, bạn không cần phải gửi một yêu cầu riêng bằng thông tin đăng nhập của quản trị viên hệ thống.
Các bước đăng nhập bằng API sau đây được minh hoạ trong Hình 2:
- Người dùng hoặc ứng dụng truyền thông tin đăng nhập (hoặc mã thông báo truy cập OAuth2) trong yêu cầu API.
- Thông tin đăng nhập do người dùng cung cấp sẽ được Máy chủ quản lý xác thực và uỷ quyền.
- Nếu bạn bật tính năng xác thực bên ngoài, thì thông tin đăng nhập sẽ được xác thực dựa trên nhà cung cấp danh tính bên ngoài; nếu không, LDAP Edge nội bộ sẽ được sử dụng.
- Quyền uỷ quyền được xác thực dựa trên LDAP Edge nội bộ dựa trên vai trò được chỉ định của người dùng.
Hình ảnh sau đây minh hoạ quá trình uỷ quyền và xác thực thông qua Edge API:
