درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
این بخش نحوه فعال کردن SAML برای Apigee Edge را شرح میدهد تا اصالتسنجی اعضای سازمان(های) شما بتواند به سرویس هویت خودتان واگذار شود. برای نمای کلی SAML و مدیریت منطقه هویت در Edge، به نمای کلی SAML مراجعه کنید.
ویدیو: برای آشنایی با نحوه دسترسی به Apigee Edge APIs قبل و بعداز فعال کردن ورود به سیستم یکپارچه (SSO) بااستفاده از SAML، ویدیو کوتاهی را تماشا کنید.
درباره نقش zoneadmin
برای مدیریت مناطق هویت در Edge، باید zoneadmin باشید. نقش zoneadmin رویههای کامل CRUD را فقط برای مدیریت مناطق هویت ارائه میدهد.
برای اینکه نقش zoneadmin به حساب Apigee Edge شما اختصاص داده شود، با پشتیبانی Apigee Edge تماس بگیرید.
قبلاز شروع
قبلاز شروع، اطلاعات زیر را از ارائهدهنده هویت SAML طرف سوم خود دریافت کنید:
- گواهی درستیسنجی امضا (قالب PEM یا PKCSS). درصورت لزوم، گواهینامه x509 را به قالب PEM تبدیل کنید
اطلاعات پیکربندی (تعریفشده در جدول زیر)
پیکربندی شرح نشانی وب ورود به سیستم نشانی وبی که کاربران به آن هدایت میشوند تا به سیستم ارائهدهنده هویت SAML وارد شوند. نشانی وب خروج از سیستم نشانی وبی که کاربران به آن هدایت میشوند تا از سیستم ارائهدهنده هویت SAML خارج شوند. شناسه نهاد IDP نشانی وب یکتا برای این ارائهدهنده هویت. برای مثال: https://idp.example.com/saml
علاوهبراین، ارائهدهنده هویت SAML طرف سوم خود را با تنظیمات زیر پیکربندی کنید:
- مطمئن شوید که مشخصه
NameIDبه نشانی ایمیل کاربر نگاشت شده باشد. نشانی ایمیل کاربر بهعنوان شناسه یکتای حساب توسعهدهنده Edge عمل میکند. در زیر مثالی بااستفاده از Okta نشان داده شده است که در آن فیلد قالب شناسه نام مشخصهNameIDرا تعریف میکند.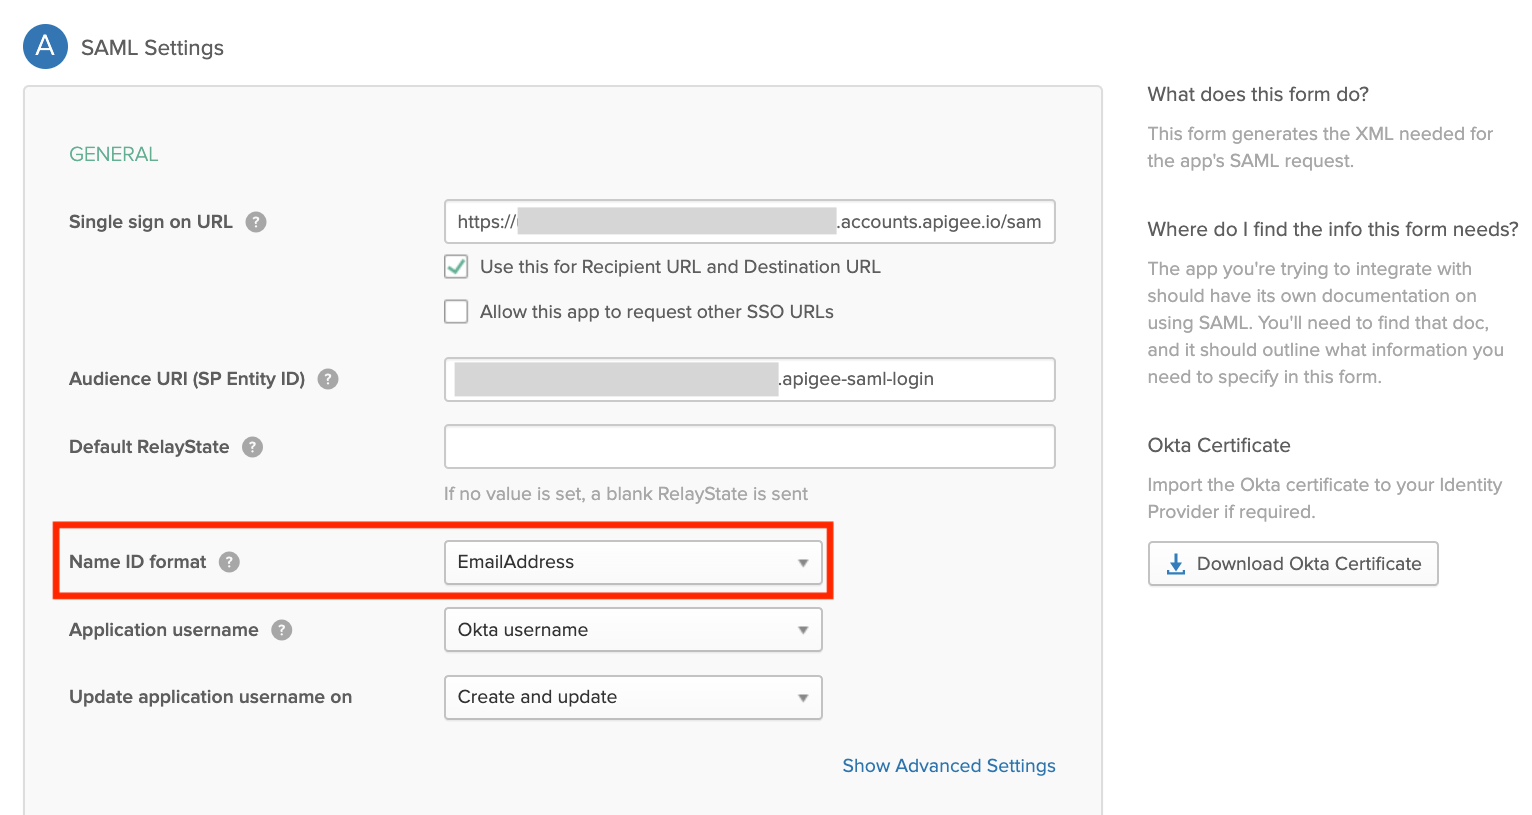
- (اختیاری) مدت زمان جلسه اصالتسنجیشده را روی ۱۵ روز تنظیم کنید تا با مدت زمان جلسه اصالتسنجیشده «میانای کاربری Edge» مطابقت داشته باشد.
کاوش صفحه «مدیریت منطقه Edge SSO»
بااستفاده از صفحه «مدیریت ناحیه SSO در Edge»، ناحیههای هویت را برای Edge مدیریت کنید. صفحه «مدیریت منطقه احراز هویت یکپارچه Edge» خارج از سازمان شما وجود دارد و به شما امکان میدهد چندین سازمان را به یک منطقه هویت اختصاص دهید.
برای دسترسی به صفحه «مدیریت منطقه Edge SSO»:
- بااستفاده از حساب کاربر Apigee Edge با امتیازهای zoneadmin، به سیستم https://apigee.com/edge وارد شوید.
- در نوار پیمایش سمت راست، سرپرست > SSO را انتخاب کنید.
صفحه «مدیریت منطقه Edge SSO» (خارج از سازمان شما) نمایش داده میشود.
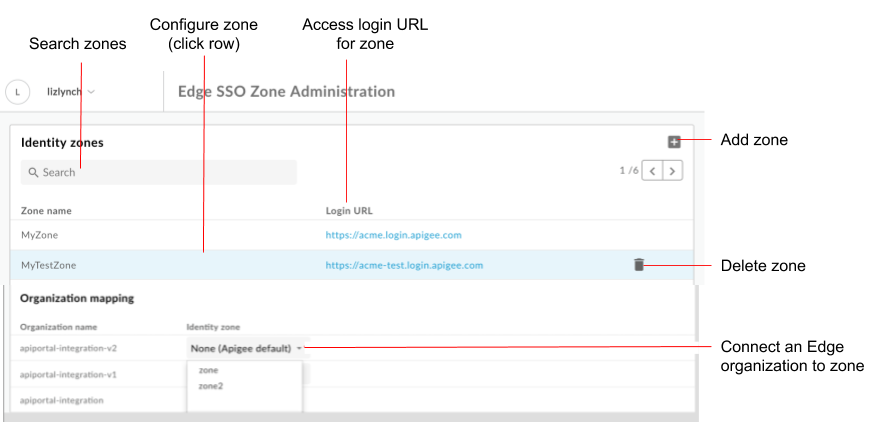
همانطور که در شکل برجسته شده است، صفحه «مدیریت منطقه Edge SSO» به شما امکان میدهد:
- مشاهده همه مناطق هویت
- مشاهده نشانی وب ورود به سیستم برای هر منطقه
- افزودنو حذف منطقه هویت
- پیکربندی ارائهدهنده هویت SAML
- متصل کردن سازمان Edge به منطقه هویت
- حذف منطقه هویت درگاه
افزودن منطقه هویت
برای افزودن منطقه هویت:
- به صفحه «مدیریت منطقه SSO در Edge» دسترسی پیدا کنید.
- در بخش «مناطق هویت»، روی + کلیک کنید.
نام و شرحی برای منطقه هویت وارد کنید.
نام منطقه باید در همه سازمانهای Edge یکتا باشد.توجه: Apigee حق برداشتن هر نام منطقهای را که غیرقابل توجیه تشخیص دهد برای خود محفوظ میدارد.
درصورت نیاز، رشتهای را برای پیوست کردن به زیردامنه وارد کنید.
برای مثال، اگرacmeنام منطقه است، ممکن است بخواهید منطقه تولیدacme-prodو منطقه آزمایشacme-testرا تعریف کنید.
برای ایجاد منطقه تولید، prod را بهعنوان پسوند زیردامنه وارد کنید. در این مورد، نشانی وب استفادهشده برای دسترسی به «میانای کاربر Edge» این خواهد بود:acme-prod.apigee.com، همانطور که در دسترسی به سازمان بااستفاده از منطقه هویت توضیح داده شده است.توجه: پسوند زیردامنه پیوستشده باید در همه مناطق شما یکتا باشد.
روی تأیید کلیک کنید.
پیکربندی ارائهدهنده هویت SAML
ارائهدهنده هویت SAML را با انجام مراحل زیر پیکربندی کنید:
پیکربندی تنظیمات SAML
برای پیکربندی تنظیمات SAML:
- به صفحه «مدیریت منطقه SSO در Edge» دسترسی پیدا کنید.
- روی ردیف منطقه هویتی که میخواهید ارائهدهنده هویت SAML را برای آن پیکربندی کنید کلیک کنید.
- در بخش تنظیمات SAML، روی
 کلیک کنید.
روی کپی کردن در کنار نشانی وب فراداده SP کلیک کنید.
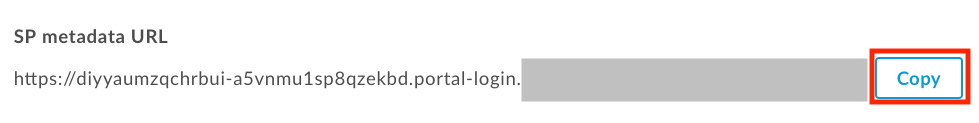
ارائهدهنده هویت SAML خود را بااستفاده از اطلاعات موجود در فایل فراداده ارائهدهنده خدمات (SP) پیکربندی کنید.
برای برخیاز ارائهدهندگان هویت SAML، فقط نشانی وب فراداده از شما درخواست میشود. برای بقیه، باید اطلاعات خاصی را از فایل فراداده استخراج کنید و آن را در فرم وارد کنید.
در حالت دوم، نشانی وب را در مرورگر جایگذاری کنید تا فایل فراداده SP را بارگیری کنید و اطلاعات موردنیاز را استخراج کنید. برای مثال، شناسه نهاد یا نشانی وب ورود به سیستم را میتوان از عناصر زیر در فایل فراداده SP استخراج کرد:توجه: در فایل فراداده SP، نشانی وب ورود به سیستم بهعنوان نشانی وب
AssertionConsumerService(ACS) نامیده میشود.<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
توجه: اگر ارائهدهنده هویت SAML شما الزام کرده است، محدودیت مخاطب را روی zoneID.apigee-saml-login تنظیم کنید، که میتوانید آن را از عنصر
entityIDدر فایل فراداده SP (نشاندادهشده در بالا) کپی کنید.تنظیمات SAML را برای ارائهدهنده هویت SAML پیکربندی کنید.
در بخش تنظیمات SAML، مقادیر زیر را که از فایل فراداده ارائهدهنده هویت SAML شما بهدست آمده است ویرایش کنید:
تنظیمات SAML شرح نشانی وب ورود به سیستم نشانی وبی که کاربران به آن هدایت میشوند تا به سیستم ارائهدهنده هویت درگاه SAML وارد شوند.
برای نمونه:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlنشانی وب خروج از سیستم نشانی وبی که کاربران به آن هدایت میشوند تا از سیستم ارائهدهنده هویت درگاه SAML خارج شوند.
توجه: اگر ارائهدهنده هویت SAML شما نشانی وب خروج از سیستم ارائه نمیدهد، این فیلد را خالی بگذارید. در این مورد، مقدار آن روی همان مقداری که برای نشانی وب ورود به سیستم استفاده میشود تنظیم خواهد شد.شناسه نهاد IDP نشانی وب یکتا برای ارائهدهنده هویت SAML.
برای مثال:http://www.okta.com/exkhgdyponHIp97po0h7توجه: بسته به ارائهدهنده هویت SAML، این فیلد ممکن است نامهای متفاوتی داشته باشد، مثلاً
Entity ID،SP Entity ID،Audience URI، و غیره.توجه: Apigee SSO از ۲ ویژگی زیر پشتیبانی نمیکند:
- بهروزرسانی خودکار گواهینامه IDP بااستفاده از نشانی وب فراداده IDP و بارگیری دورهای فراداده برای بهروزرسانی تغییرات در سمت «ارائهدهنده خدمات Apigee SSO».
- بارگذاری کل فایل xml «فراداده IDP» یا استفاده از «نشانی وب فراداده IDP» برای پیکربندی خودکار IDP.
روی ذخیره کلیک کنید.
سپس، همانطور که در بخش بعدی توضیح داده شده است، گواهیای در قالب PEM یا PKCSS بارگذاری کنید.
بارگذاری گواهینامه جدید
برای بارگذاری گواهینامه جدید:
گواهینامه درستیسنجی امضا را از ارائهدهنده هویت SAML خود بارگیری کنید.
توجه: گواهی باید در قالب PEM یا PKCSS باشد. درصورت لزوم، گواهینامه x509 را به قالب PEM تبدیل کنید.
روی ردیف منطقه هویتی که میخواهید گواهی جدیدی برای آن بارگذاری کنید کلیک کنید.
در بخش گواهی، روی
کلیک کنید. روی مرور کلیک کنید و به گواهی در فهرست راهنمای محلی خود بروید.
برای بارگذاری گواهینامه جدید، روی باز کردن کلیک کنید.
فیلدهای اطلاعات «گواهینامه» بهروزرسانی میشوند تا گواهینامه انتخابشده را منعکس کنند.
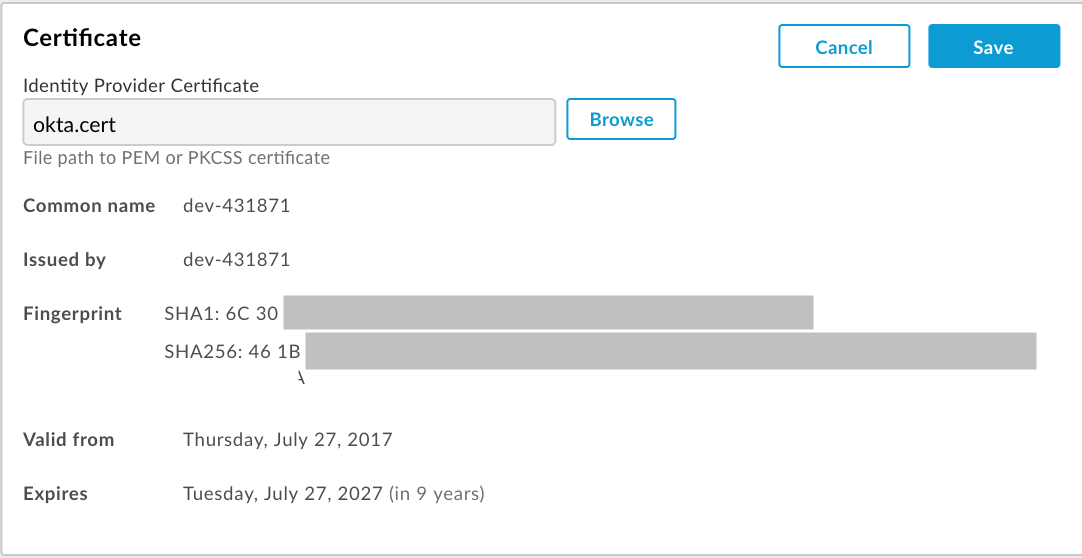
تأیید کنید که گواهینامه معتبر است و منقضی نشده است.
روی ذخیره کلیک کنید.
تبدیل گواهینامه x509 به قالب PEM
اگر گواهی x509 را بارگیری میکنید، باید آن را به قالب PEM تبدیل کنید.
برای تبدیل گواهینامه x509 به قالب PEM:
- محتوای
ds:X509Certificate elementرا از فایل فراداده ارائهدهنده هویت SAML کپی کنید و در ویرایشگر نوشتاری دلخواهتان جایگذاری کنید. - خط زیر را به بالای فایل اضافه کنید:
-----BEGIN CERTIFICATE----- - خط زیر را به پایین فایل اضافه کنید:
-----END CERTIFICATE----- - فایل را بااستفاده از پسوند
.pemذخیره کنید.
در زیر نمونهای از محتوای فایل PEM ارائه شده است:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----
متصل کردن سازمان Edge به منطقه هویت
برای متصل کردن سازمان Edge به منطقه هویت:
- به صفحه «مدیریت منطقه SSO در Edge» دسترسی پیدا کنید.
- در بخش سازماندهی، منطقه هویتی را در منو کرکرهای منطقه هویت منسوب به سازمانی که میخواهید به منطقه اختصاص دهید انتخاب کنید.
برای فعال کردن اصالتسنجی پایه برای سازمان، هیچکدام (پیشفرض Apigee) را انتخاب کنید. - برای تأیید تغییر، روی تأیید کلیک کنید.
بااستفاده از منطقه هویت به سازمانتان دسترسی پیدا کنید
نشانی وبی که برای دسترسی به «واسط کاربر Edge» استفاده میکنید براساس نام منطقه هویت شما تعریف میشود:
https://zonename.apigee.com
بههمین ترتیب، نشانی اینترنتی که برای دسترسی به «واسط کاربر Classic Edge» استفاده میکنید به این صورت است:
https://zonename.enterprise.apigee.com
برای مثال، Acme Inc. میخواهد از SAML استفاده کند و «acme» را بهعنوان نام منطقه خود انتخاب میکند. مشتریان Acme Inc. سپس با نشانی وب زیر به «واسط کاربر Edge» دسترسی پیدا میکنند:
https://acme.apigee.com
این منطقه سازمانهای Edge را که از SAML پشتیبانی میکنند شناسایی میکند. برای مثال، Acme Inc. سه سازمان دارد: OrgA، OrgB، و OrgC. Acme میتواند تصمیم بگیرد همه سازمانها را به منطقه SAML اضافه کند یا فقط زیرمجموعهای از آنها را اضافه کند. سازمانهای باقیمانده همچنان از «احراز هویت پایه» یا نشانهای OAuth2 تولیدشده از اعتبارنامههای «احراز هویت پایه» استفاده میکنند.
میتوانید چندین منطقه هویت تعریف کنید. سپس همه مناطق میتوانند برای استفاده از یک ارائهدهنده هویت پیکربندی شوند.
برای مثال، Acme ممکن است بخواهد منطقه تولیدی «acme-prod» را تعریف کند که حاوی OrgAProd و OrgBProd است و منطقه آزمایشی «acme-test» را تعریف کند که حاوی OrgATest، OrgBTest، OrgADev، و OrgBDev است.
سپس از نشانیهای وب زیر برای دسترسی به مناطق مختلف استفاده میکنید:
https://acme-prod.apigee.com
https://acme-test.apigee.com
ثبت کاربران Edge با اصالتسنجی SAML
پساز فعال کردن SAML برای سازمان، باید کاربران SAML را که قبلاً در سازمانتان ثبت نشدهاند ثبت کنید. برای اطلاعات بیشتر، مدیریت کاربران سازمان را ببینید.
بهروزرسانی کردن دستورگان برای انتقال نمودارهای دسترسی OAuth2
پساز فعال کردن SAML، «احراز هویت پایه» برای Edge API غیرفعال میشود. همه
دستورگانها (دستورگانهای Maven، دستورگانهای پوسته، apigeetool، و غیره) که به فراخوانهای Edge
API پشتیبانیکننده «احراز هویت پایه» متکی هستند دیگر کار نخواهند کرد. باید فراخوانیهای API و
دستورگانهایی را که از «احراز هویت پایه» برای انتقال کدهای دسترسی OAuth2 در سرایند «حامل» استفاده میکنند بهروز کنید. استفاده از SAML با Edge API را ببینید.
حذف منطقه هویت
برای حذف منطقه هویت:
- به صفحه «مدیریت منطقه SSO در Edge» دسترسی پیدا کنید.
- مکاننما را روی ردیف مربوط به منطقه هویتی که میخواهید حذف کنید قرار دهید تا منو کنشها نمایش داده شود.
- روی
 کلیک کنید.
- برای تأیید عملیات حذف، روی حذف کلیک کنید.
از سیستم صفحه «مدیریت منطقه Edge SSO» خارج شوید
ازآنجاییکه مناطق هویت Edge را خارج از سازمانتان مدیریت میکنید، برای اینکه بتوانید به ویژگیهای دیگر Apigee Edge دسترسی داشته باشید، باید از صفحه «مدیریت منطقه SSO در Edge» خارج شوید و سپس به سیستم سازمانتان وارد شوید.