

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
نقشهای سفارشی را بااستفاده از «میانای کاربری Edge» ایجاد کنید، همانطور که در بخشهای زیر توضیح داده شده است. برای ایجاد نقشهای سفارشی بااستفاده از Edge API، به ایجاد نقشها با API مراجعه کنید.
برای ایجاد نقشهای سفارشی، باید سرپرست سازمان باشید.
نقشهای سفارشی چیست؟
هر سازمان Edge مجموعهای از نقشهای داخلی دارد که سطوح مختلفی از مجوزها را ارائه میدهند. میتوانید کاربران سرپرست را به هریک از این نقشها اختصاص دهید. بااینحال، میتوانید نقشهای منحصربهفردی ایجاد کنید که شامل اجازههای دقیقی باشد که میخواهید. برای مثال، ممکن است نقشی بخواهید که فقط به پراکسیهای «میانای برنامهسازی کاربردی» دسترسی داشته باشد و نه چیز دیگری. برای انجام این کار، باید نقش سفارشی ایجاد کنید.
میتوانید نقشهای سفارشی ایجاد کنید تا دسترسی به نهادهای Apigee Edge زیر را دقیق تنظیم کنید:
- پراکسیهای میانای برنامهسازی کاربردی
- محصولات میانای برنامهسازی کاربردی
- برنامههای توسعهدهنده
- توسعهدهندگان
- محیطها (جلسهها و استقرار ابزار ردیابی)
- گزارشهای سفارشی (Analytics)
با اعمال دسترسی مبتنی بر نقش به نمونههای خاص یک نهاد، میتوانید به جزئیات بیشتری دست یابید. برای مثال، میتوانید دسترسی مبتنی بر نقش را برای همه محصولات API یا برای محصولات خاص اعمال کنید.
تقدم اجازهها
اجازههای جزئیتر بر اجازههای کمتر جزئی اولویت دارند. برای مثال، اجازههایی که برای یک برنامه توسعهدهنده خاص اعمال میشود بر اجازههای کمتر جزئی که برای همه برنامههای توسعهدهنده اعمال میشود اولویت دارد.
اختصاص دادن اجازهها به گروهی از نهادها درمقایسه با نمونههای تکی
اجازههای نقش سفارشی را روی گروهی از نهادها (برای مثال، همه محصولات API) یا روی یک نمونه (برای مثال، یک محصول API خاص) تنظیم کنید.
اگر اجازههایی را روی یک نمونه تنظیم کنید، کاربر ممتاز میتواند عملیات مجاز را فقط روی آن نمونه انجام دهد. اگر روی گروهی تنظیم شود (برای مثال، همه پراکسیهای API)، کاربر میتواند عملیات را روی هر نمونه در مجموعه انجام دهد.
همچنین میتوانید گزینههای پیادهسازی و ردیابی را در میاناهای برنامهسازی کاربردی و حافظههای نهان فعال کنید. این عملیاتها مختص محیط نیز هستند. یعنی میتوانید به یک نقش اجازه دهید فقط در محیط تولید مستقر شود.
کاوش صفحه «نقشها»
همانطور که در زیر توضیح داده شده است، به صفحه «نقشها» دسترسی پیدا کنید.
Edge
برای دسترسی به صفحه «نقشها» بااستفاده از «واسط کاربر Edge»:
- بهعنوان سرپرست سازمان به سیستم https://apigee.com/edge وارد شوید.
- سرپرست > نقشها را انتخاب کنید.
اگر سرپرست سازمان نیستید، این منو دردسترس نیست.
Classic Edge (ابر خصوصی)
برای دسترسی به صفحه «نقشها» بااستفاده از «واسط کاربر Classic Edge»:
- بهعنوان سرپرست سازمان به سیستم
http://ms-ip:9000وارد شوید، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - سرپرست > نقشهای سازمان را انتخاب کنید.
اگر سرپرست سازمان نیستید، این منو دردسترس نیست.
صفحه «نقشها» نمایش داده میشود.
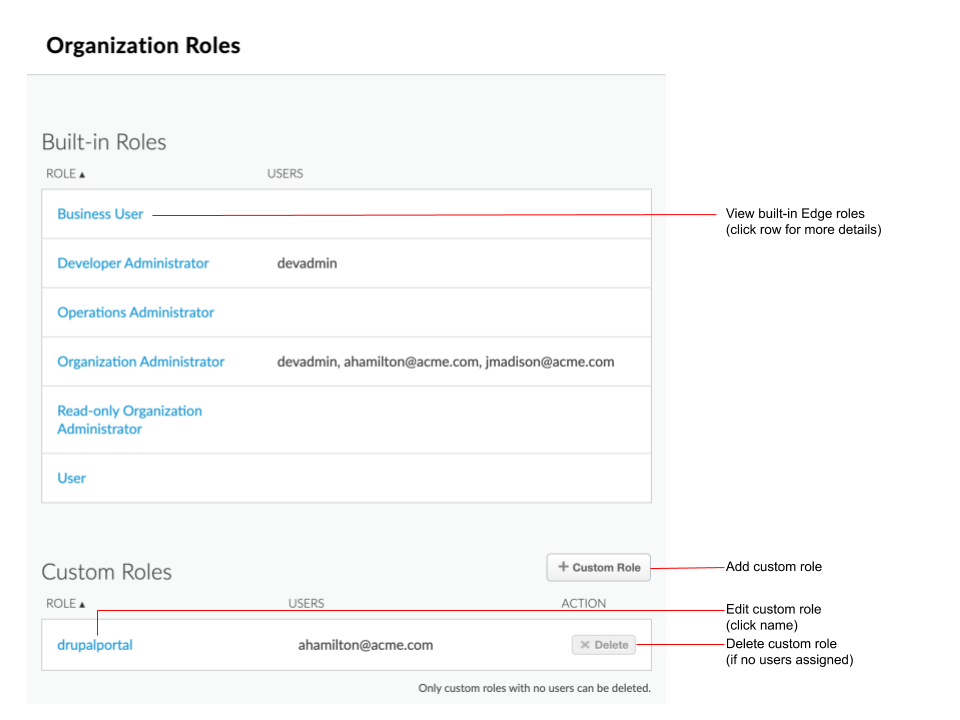
همانطور که در شکل برجسته شده است، صفحه «نقشها» به شما امکان میدهد:
- نقشهای داخلی Edge و کاربرانی را که به آنها اختصاص داده شده است مشاهده کنید
- مشاهده، افزودن، ویرایش، و حذف نقشهای سفارشی، و مشاهده کاربرانی که به آنها اختصاص داده شدهاند
افزودن نقشهای سفارشی
برای افزودن نقش سفارشی:
- به صفحه «نقشها» دسترسی پیدا کنید.
- روی + نقش سفارشی کلیک کنید.
- نامی برای نقش سفارشی وارد کنید.
توجه: نامهای نقش سفارشی نمیتواند حاوی فاصله یا برخیاز نویسههای خاص باشد.
- اجازههای لازم را اضافه کنید.
- روی ذخیره کلیک کنید.
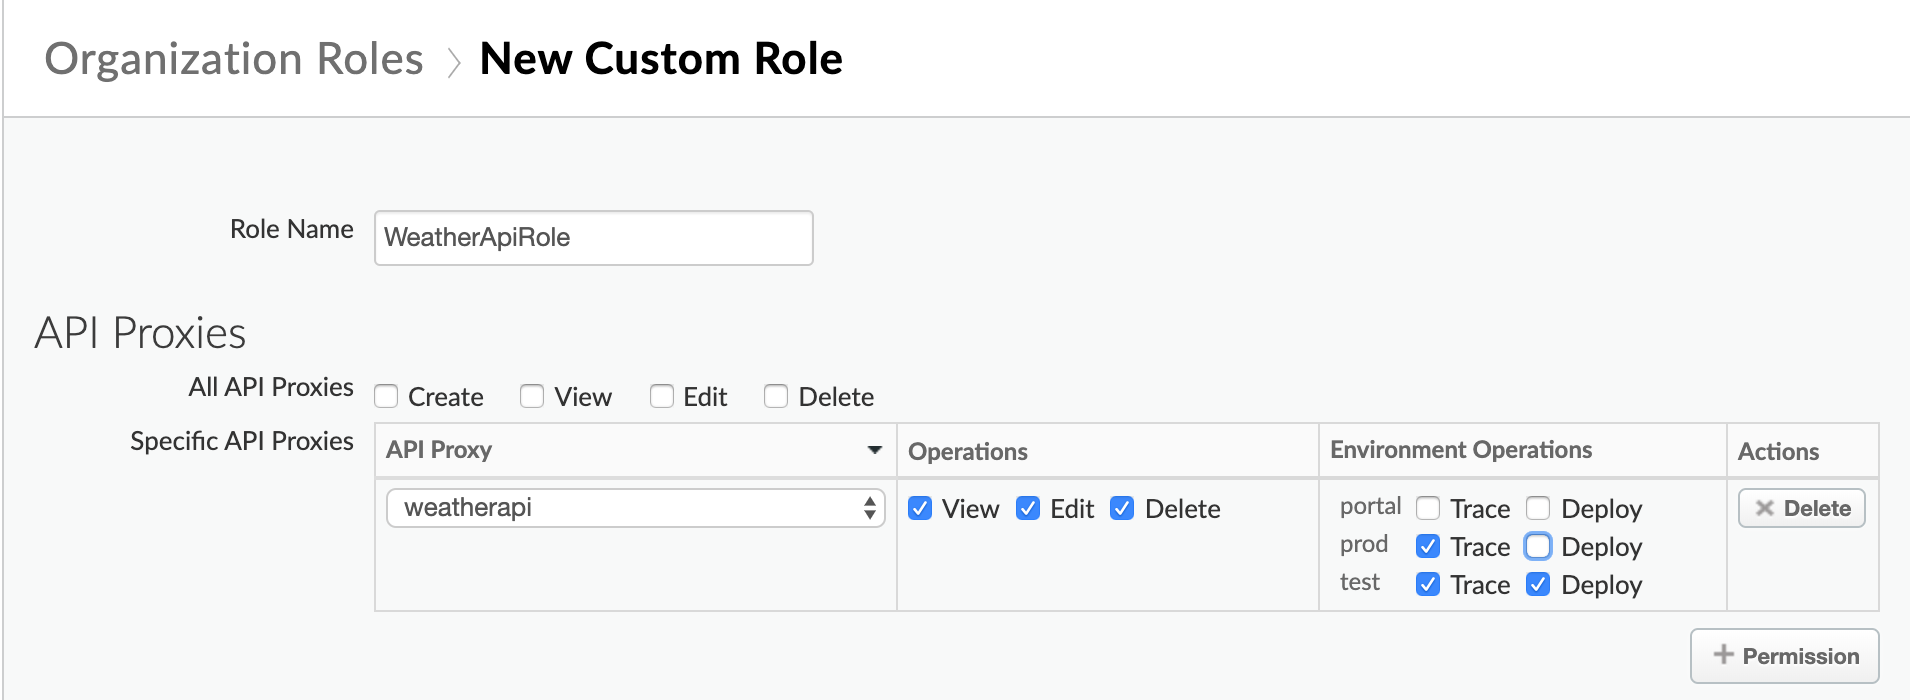
شکل زیر بخشی از کادر گفتگوی «نقش سفارشی جدید» را نشان میدهد. برای مثال، این نقش
WeatherApiRole نامیده میشود و به کاربر اجازه میدهد کارگزار میانای برنامهسازی کاربردی را با مسیر
/weatherapi مشاهده، ویرایش، و حذف کند. علاوهبراین، این کاربر میتواند جلسههای ردیابی را در هر دو محیط تولید و آزمایش مشاهده کند، اما فقط میتواند در محیط آزمایش مستقر شود.
ویرایش نقشهای سفارشی
برای ویرایش نقش سفارشی:
- به صفحه «نقشها» دسترسی پیدا کنید.
- روی نام نقش سفارشی در فهرست کلیک کنید.
- روی ویرایش کلیک کنید.
- نقش سفارشی را درصورت نیاز ویرایش کنید.
- روی ذخیره کلیک کنید.
حذف نقشهای سفارشی
برای حذف کردن نقش سفارشی:
- به صفحه «نقشها» دسترسی پیدا کنید.
- روی حذف در کنار نقش سفارشی که میخواهید حذف کنید کلیک کنید.
- نقش سفارشی را درصورت نیاز ویرایش کنید.
- روی ذخیره کلیک کنید.