

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
«ارائهدهنده خدمات» (SP) «سرویس Edge SSO» از گواهینامه x509 برای امضا کردن درخواستهای اصالتسنجی و رمزگشایی ادعاهای SAML استفاده میکند. بهعنوان بخشی از فرایند امنیتی Apigee، گواهینامه SP خود را سالانه، معمولاً در ژانویه هر سال، بهروز میکنیم. وقتی گواهینامه درحال منقضی شدن باشد، Apigee با شما تماس خواهد گرفت.
اگر از SAML با «ارائهدهنده هویت» (IDP) استفاده میکنید که برای بهروزرسانی خودکار فراداده گواهینامه پیکربندی نشده است، تا زمانی که گواهینامه را بهروزرسانی نکنید نمیتوانید به واسط کاربر «کنسول مدیریت Apigee» دسترسی داشته باشید. این تغییر بر ترافیک میانای برنامهسازی کاربردی زمان اجرای شما تأثیر نخواهد گذاشت.
بارگیری فایل فراداده گواهینامه
اگر SAML IDP خود را با افزودن دستی فراداده حاوی گواهینامه پیکربندی کردهاید، یا گواهینامه را از فایل ایستا بارگذاری کردهاید، کاربران شما پساز بهروزرسانی گواهینامه توسط Apigee نمیتوانند به Apigee Management Console UI وارد شوند. پساز انتشار در ژانویه، باید جدیدترین فراداده گواهینامه را بارگیری کنید و فراداده گواهینامه فعلیتان را در IDP جایگزین کنید.
میتوانید جدیدترین فراداده گواهینامه را از مکان زیر بارگیری کنید:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
که در آن zoneName با نام منطقهای که از Apigee دریافت کردهاید مطابقت دارد. برای مثال، اگر نام منطقه شما «myzone» باشد، نشانی وب این است:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
درحال بهروزرسانی فراداده گواهینامه برای ADFS
این بخش نحوه بهروزرسانی فراداده برای «خدمات فدراسیون دایرکتوری فعال Microsoft» (ADFS) را توضیح میدهد.
برای همه ارائهدهندگان هویت دیگر، لطفاً اسناد ارائهدهنده هویت را درباره بازآوری فراداده ببینید.
نحوه بهروزرسانی فراداده گواهینامه به نحوه پیکربندی ADFS بستگی دارد:
اگر نمونه ADFS خود را برای نظارت بر طرف مورد اعتماد (در این مورد، Apigee) راهاندازی کردهاید، پساز انتشار ژانویه، با کلیک کردن روی گزینه بهروزرسانی از فراداده فدراسیون که در ابزار مدیریت ADFS دردسترس است، فراداده را بازآوری کنید:
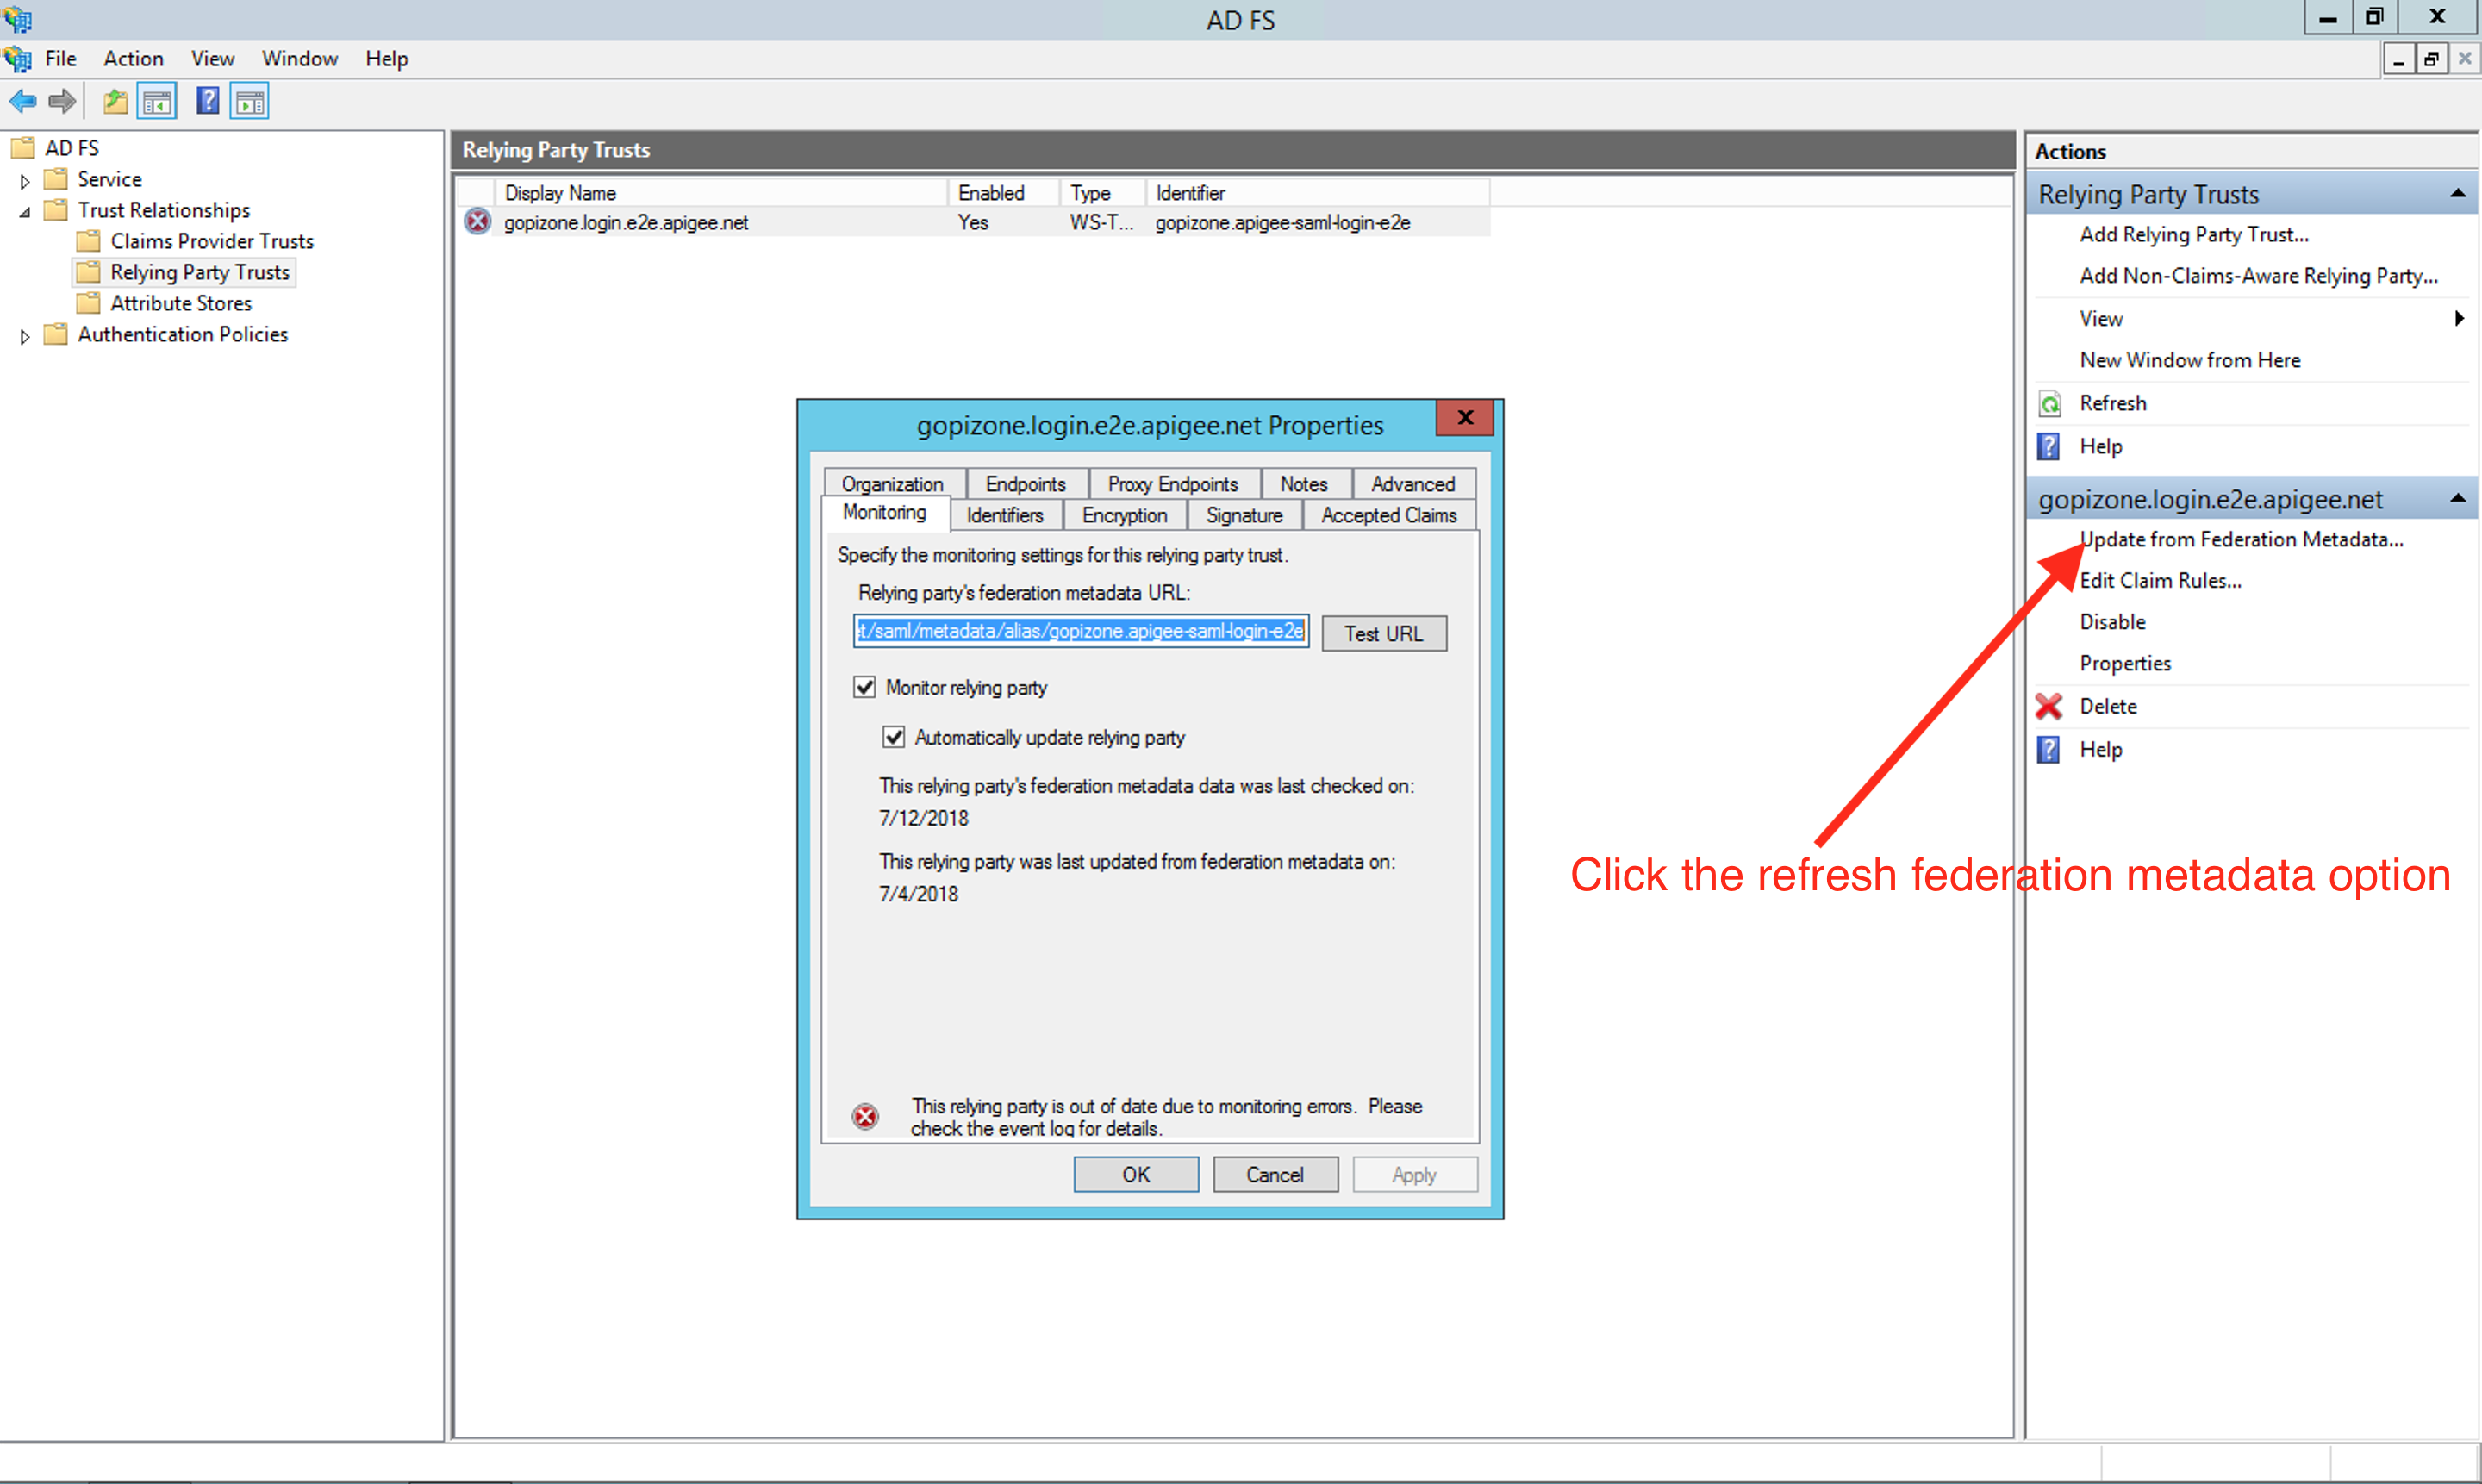
اگر از فراداده مبتنی بر فایل استفاده میکنید:
پساز انتشار ژانویه، فراداده جدید را از مکان زیر بارگیری کنید:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
که در آن zoneName با نام منطقهای که از Apigee دریافت کردهاید مطابقت دارد.
- با حذف کردن اعتماد طرف متکی موجود، اعتماد طرف متکی را بازسازی کنید. برای اطلاعات بیشتر، سند پیکربندی Edge بهعنوان طرف مورد اعتماد در ADFS IDP را ببینید.
اگر سؤالی دارید یا به کمک نیاز دارید، لطفاً با پشتیبانی Apigee Edge تماس بگیرید.