

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Le fournisseur de services (SP) d'authentification unique Edge utilise un certificat x509 pour signer les requêtes d'authentification et déchiffrer les assertions SAML. Dans le cadre du processus de sécurité d'Apigee, nous mettons à jour notre certificat SP chaque année, généralement en janvier. Apigee vous contactera lorsque le certificat sera sur le point d'expirer.
Si vous utilisez SAML avec un fournisseur d'identité (IdP) qui n'est pas configuré pour actualiser automatiquement les métadonnées du certificat, vous ne pourrez pas accéder à l'interface utilisateur de la console de gestion Apigee tant que vous n'aurez pas mis à jour le certificat. Cette modification n'aura aucune incidence sur le trafic d'API d'exécution.
Télécharger le fichier de métadonnées du certificat
Si vous avez configuré votre IdP SAML en ajoutant manuellement des métadonnées contenant le certificat ou si vous avez importé le certificat à partir d'un fichier statique, vos utilisateurs ne pourront pas se connecter à l'interface utilisateur de la console de gestion Apigee une fois qu'Apigee aura mis à jour le certificat. Vous devez télécharger les dernières métadonnées du certificat après la version de janvier et remplacer les métadonnées actuelles du certificat sur l'IdP.
Vous pouvez télécharger les dernières métadonnées du certificat à l'emplacement suivant :
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
où zoneName correspond au nom de zone que vous avez reçu d'Apigee. Par exemple, si le nom de votre zone est "myzone", l'URL est la suivante :
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Mettre à jour les métadonnées du certificat pour ADFS
Cette section explique comment mettre à jour les métadonnées de Microsoft Active Directory Federation Services (ADFS).
Pour tous les autres IdP, veuillez consulter la documentation de l'IdP sur l'actualisation des métadonnées.
La manière dont vous mettez à jour les métadonnées du certificat dépend de la façon dont vous avez configuré ADFS :
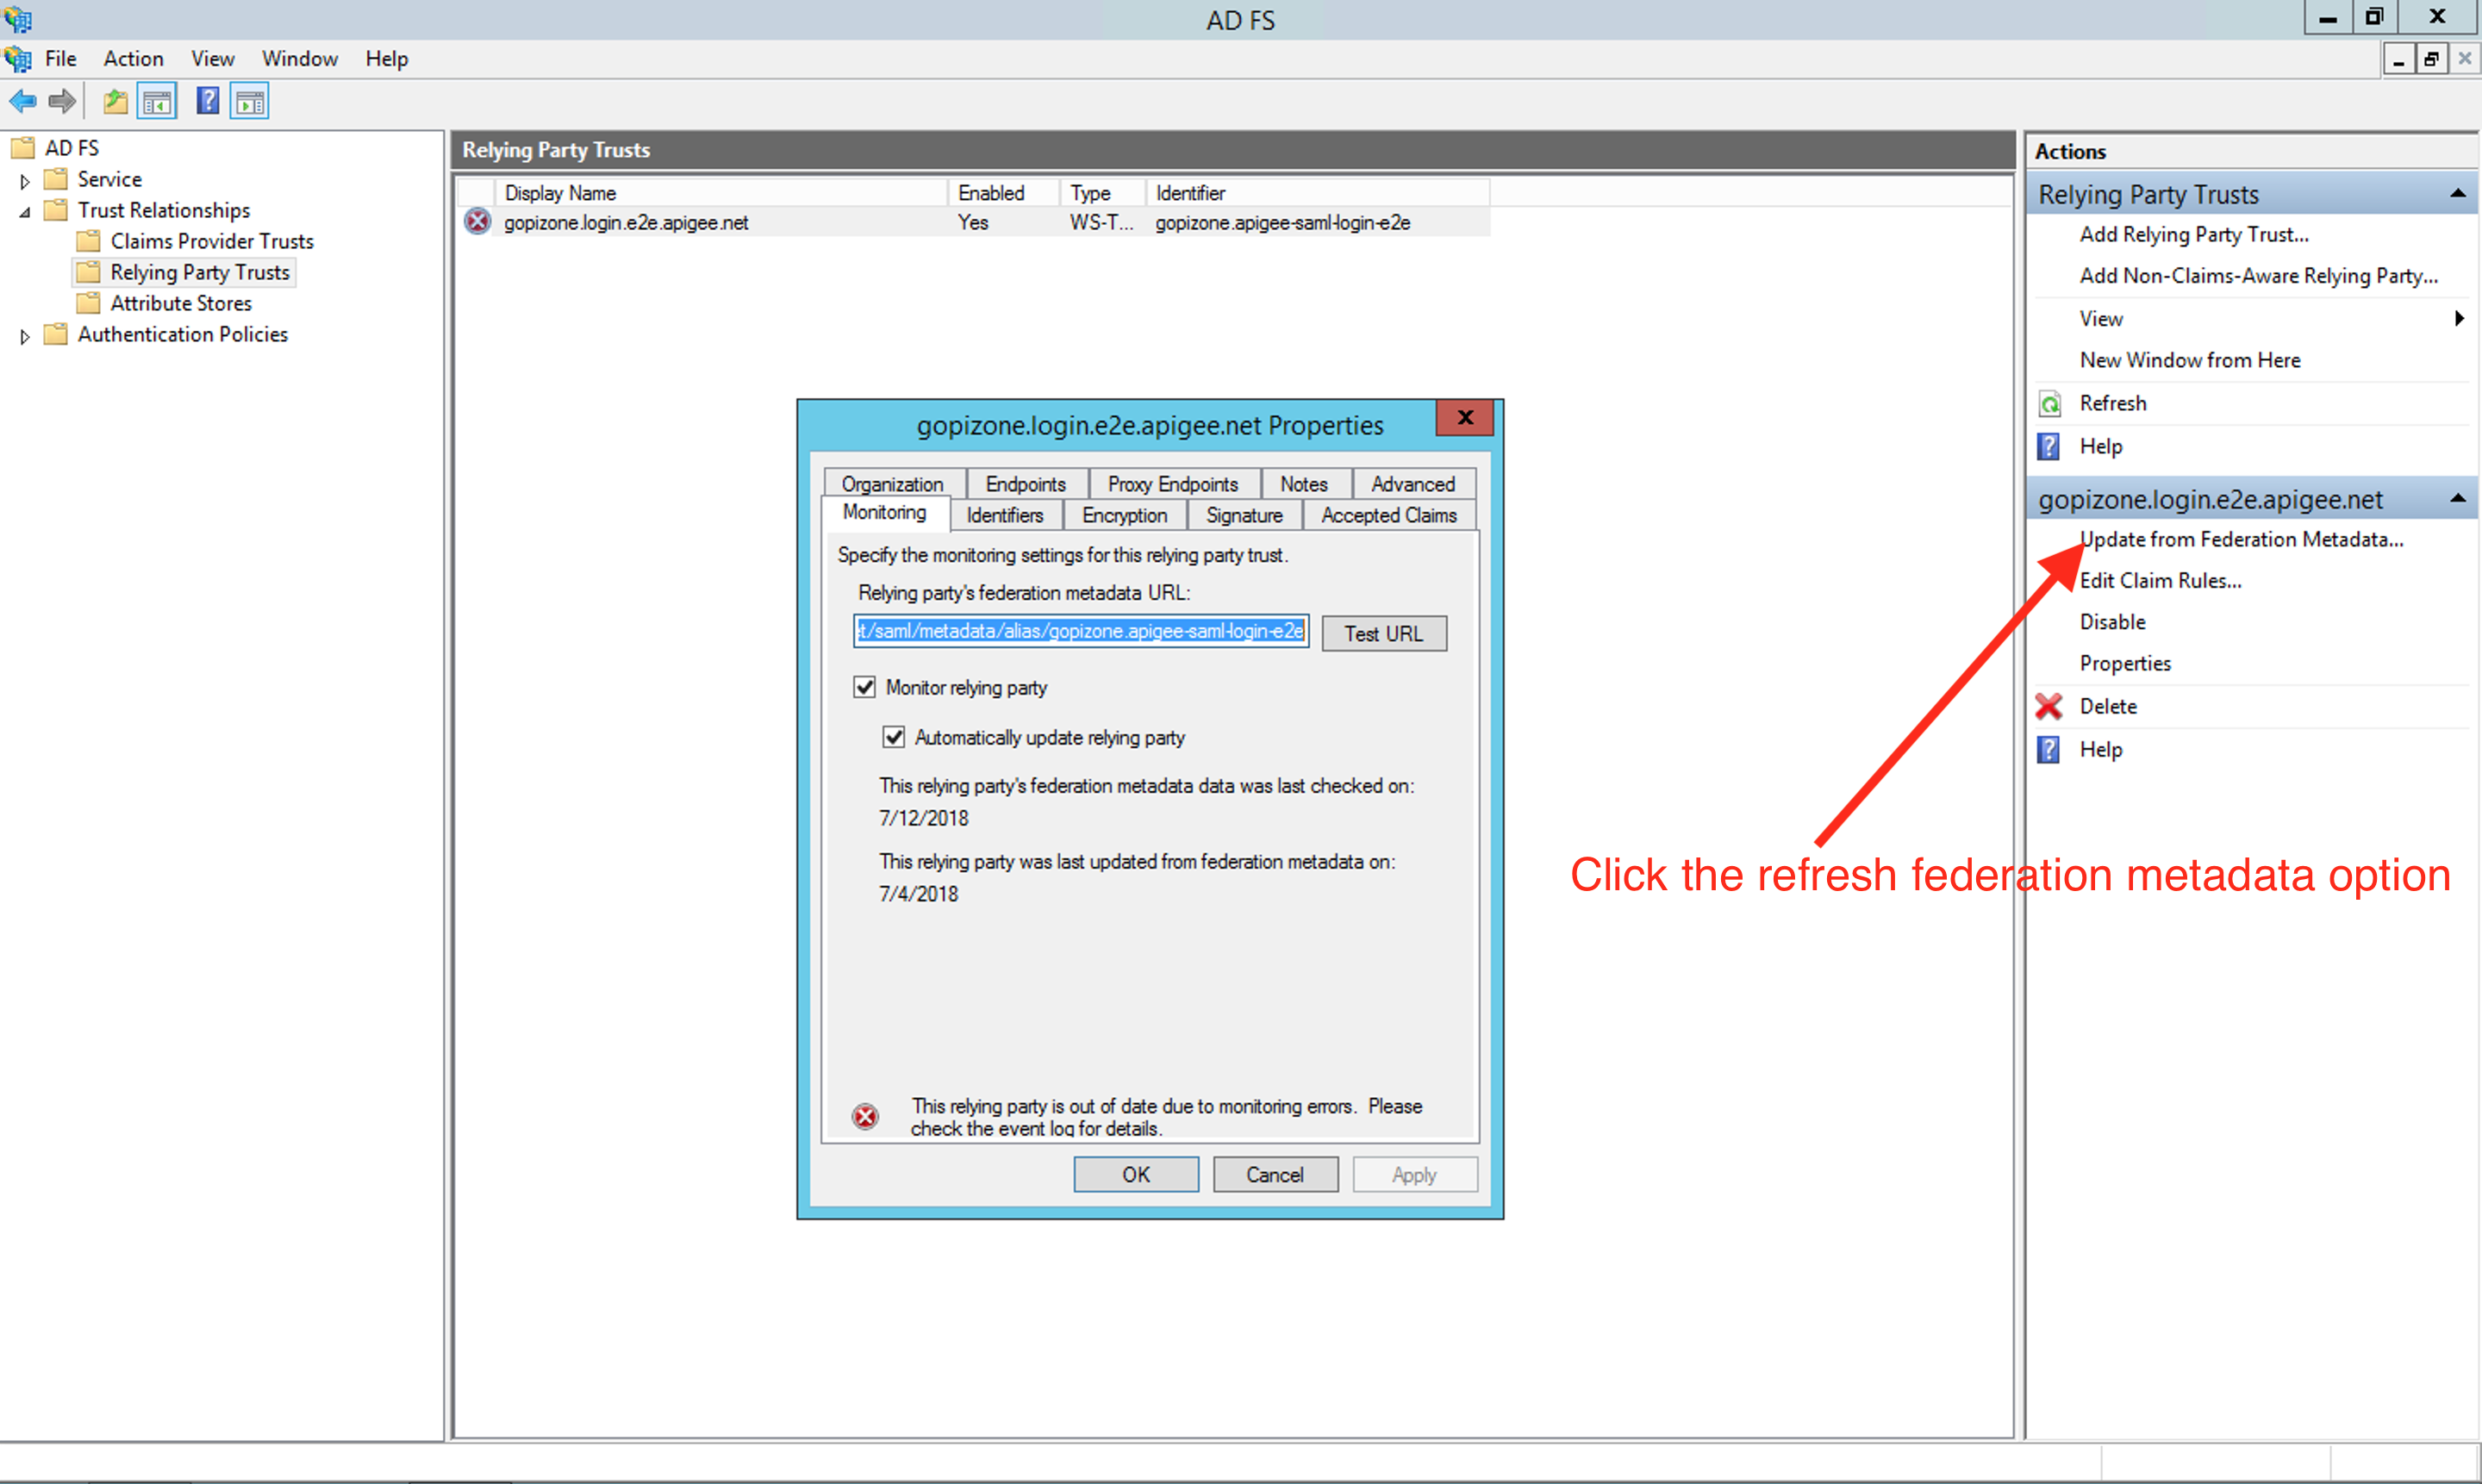
Si vous avez configuré votre instance ADFS pour surveiller la partie de confiance (Apigee dans ce cas), actualisez les métadonnées après la version de janvier en cliquant sur l'option Update from Federation metadata (Mettre à jour à partir des métadonnées de fédération) disponible dans l'outil de gestion ADFS :
Si vous utilisez des métadonnées basées sur des fichiers :
Téléchargez les nouvelles métadonnées à l'emplacement ci-dessous après la version de janvier :
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
où zoneName correspond au nom de zone que vous avez reçu d'Apigee.
- Recréez l'approbation de la partie de confiance en supprimant celle existante. Pour en savoir plus, consultez la section Configurer Edge en tant que partie de confiance dans la documentation de l'IdP AFS
Pour toute question ou si vous avez besoin d'aide, veuillez contacter l'assistance Apigee Edge.