

Anda melihat dokumentasi Apigee Edge.
Buka
dokumentasi Apigee X. info
Penyedia Layanan (SP) SSO Edge menggunakan sertifikat x509 untuk menandatangani permintaan autentikasi dan mendekripsi pernyataan SAML. Sebagai bagian dari proses keamanan Apigee, kami memperbarui sertifikat SP setiap tahun, biasanya pada bulan Januari setiap tahun. Apigee akan menghubungi Anda saat sertifikat akan berakhir masa berlakunya.
Jika Anda menggunakan SAML dengan Penyedia Identitas (IDP) yang tidak dikonfigurasi untuk memperbarui metadata sertifikat secara otomatis, Anda tidak akan dapat mengakses UI Konsol Pengelolaan Apigee hingga Anda memperbarui sertifikat. Perubahan ini tidak akan memengaruhi traffic API runtime Anda.
Mendownload file metadata sertifikat
Jika Anda mengonfigurasi IDP SAML dengan menambahkan metadata yang berisi sertifikat secara manual, atau Anda mengupload sertifikat dari file statis, pengguna Anda tidak akan dapat login ke UI Konsol Pengelolaan Apigee setelah Apigee memperbarui sertifikat. Anda harus mendownload metadata sertifikat terbaru setelah rilis Januari dan mengganti metadata sertifikat saat ini di IDP.
Anda dapat mendownload metadata sertifikat terbaru dari lokasi berikut:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
dengan zoneName sesuai dengan nama zona yang Anda terima dari Apigee. Misalnya, jika nama zona Anda adalah 'myzone', URL-nya adalah:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Memperbarui metadata sertifikat untuk ADFS
Bagian ini menjelaskan cara memperbarui metadata untuk Microsoft Active Directory Federation Services (ADFS).
Untuk semua IDP lainnya, lihat dokumentasi IDP tentang pembaruan metadata.
Cara Anda memperbarui metadata sertifikat bergantung pada cara Anda mengonfigurasi ADFS:
Jika Anda telah menyiapkan instance ADFS untuk memantau pihak terkait (Apigee dalam hal ini), perbarui metadata setelah rilis Januari dengan mengklik opsi Update from Federation metadata yang tersedia dalam alat pengelolaan ADFS:
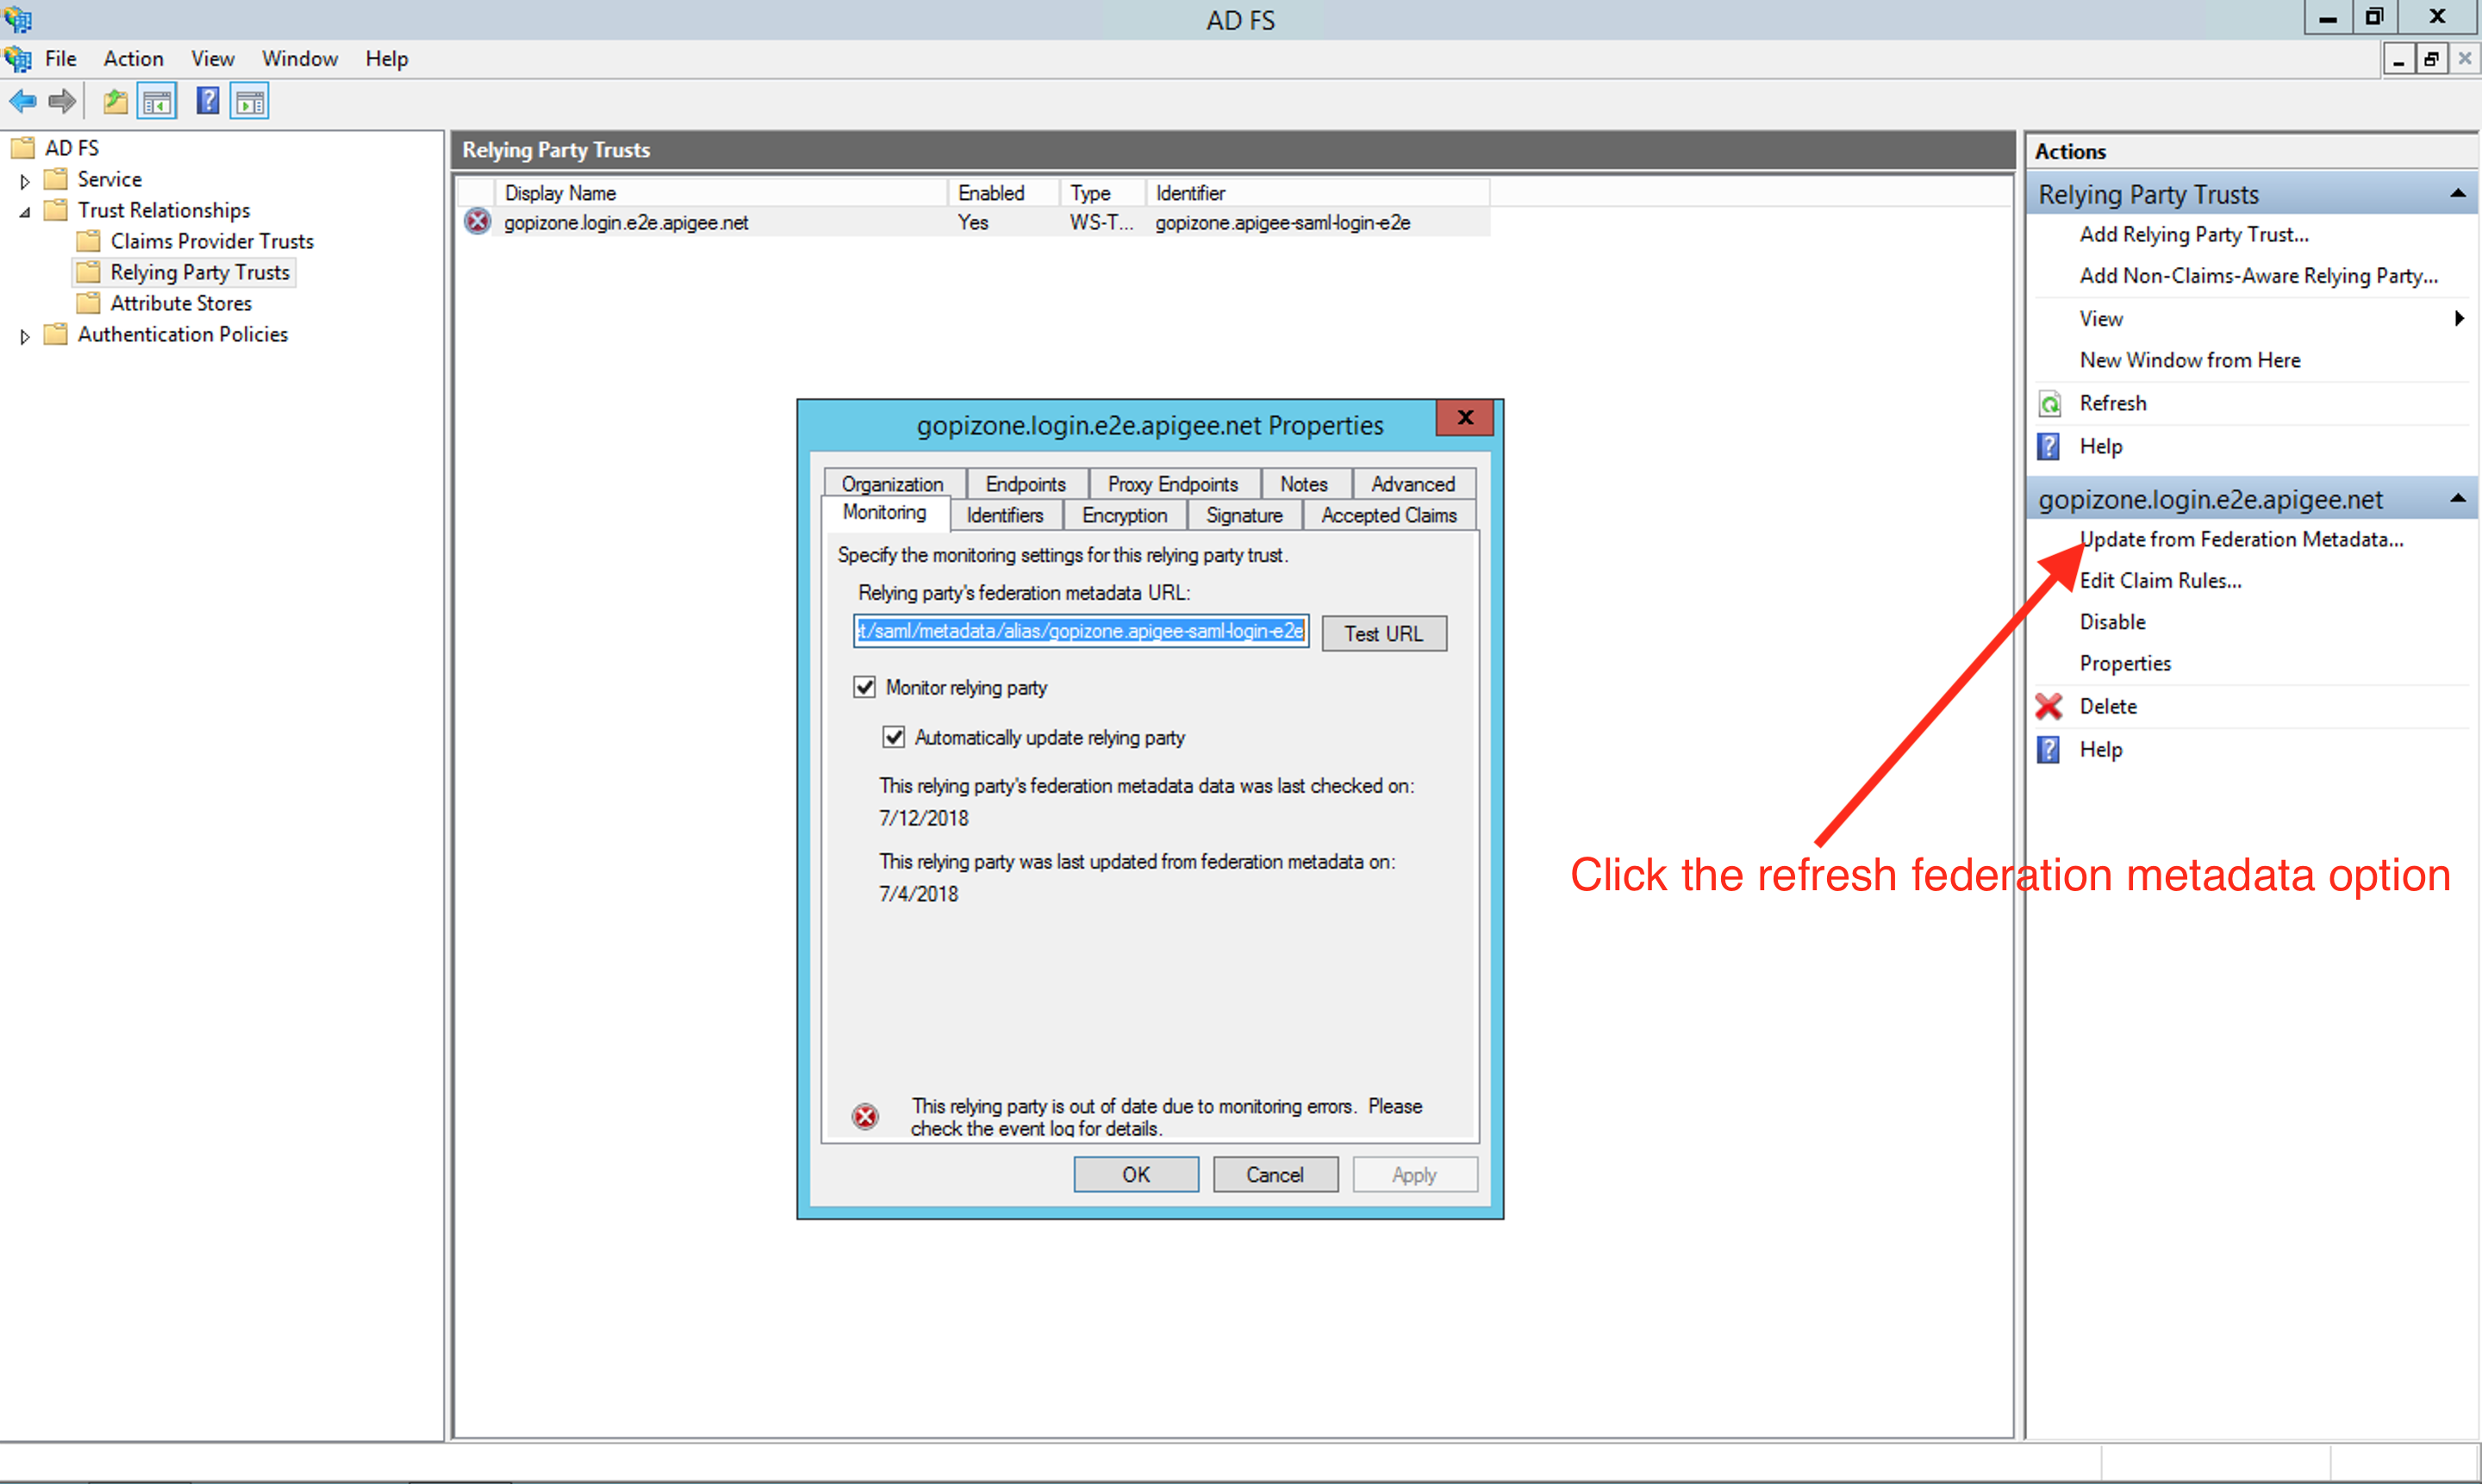
Jika Anda menggunakan metadata berbasis file:
Download metadata baru dari lokasi di bawah setelah rilis Januari dari:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
dengan zoneName sesuai dengan nama zona yang Anda terima dari Apigee.
- Buat ulang kepercayaan pihak terkait dengan menghapus kepercayaan yang ada. Lihat Mengonfigurasi Edge sebagai Pihak Terkait di dokumen IDP ADFS untuk mengetahui informasi selengkapnya.
Jika Anda memiliki pertanyaan atau memerlukan bantuan, hubungi Dukungan Apigee Edge.