
درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
Apigee Edge چندین نقطه ورودی دارد که ممکن است بخواهید آنها را با «امنیت لایه انتقال» ایمن کنید. علاوهبراین، افزونههای Edge، مانند درگاه «خدمات توسعهدهندگان»، نقاط ورودی دارند که میتوانند برای استفاده از TLS پیکربندی شوند.
روش پیکربندی Edge TLS به نحوه استقرار Edge بستگی دارد: Apigee Edge Cloud یا Apigee Edge for Private Cloud.
استقرار ابری
در استقرار مبتنی بر Cloud از Edge، تنها مسئولیت پیکربندی دسترسی «امنیت لایه انتقال» به پراکسیهای API و نقاط پایانی هدف شما برعهدهتان است.
برای نسخه Cloud درگاه «خدمات توسعهدهندگان»، «امنیت لایه انتقال» را در سرور میزبانی Pantheon پیکربندی میکنید.
برای اطلاعات بیشتر، استفاده از «امنیت لایه انتقال» در نصب «لبه ابری» را ببینید.
استقرار «ابر خصوصی»
برای نصب Apigee Edge for Private Cloud در درگاه «خدمات توسعهدهندگان»، مسئولیت کامل پیکربندی «امنیت لایه انتقال» برعهده شما است. این یعنی نه تنها باید گواهینامه TLS و کلید خصوصی را دریافت کنید، بلکه باید Edge را هم برای استفاده از TLS پیکربندی کنید.
برای اطلاعات بیشتر، به استفاده از TLS در نصب «ابر خصوصی» مراجعه کنید.
نسخههای پشتیبانیشده «امنیت لایه انتقال»
نسخههای پشتیبانیشده «امنیت لایه انتقال» به اینکه از Edge در Cloud یا Edge برای «ابر خصوصی» استفاده میکنید یا نه بستگی دارد:
- Edge in the Cloud: فقط از نسخه ۱.۲ «امنیت لایه انتقال» پشتیبانی میکند. پشتیبانی از نسخههای ۱.۰ و ۱.۱ «امنیت لایه انتقال» برای Cloud بازنشسته شده است. برای اطلاعات بیشتر، بازنشستگی TLS 1.0 و 1.1 را ببینید.
- Edge برای «ابر خصوصی»: از نسخههای ۱.۰، ۱.۱، و ۱.۲ «امنیت لایه انتقال» پشتیبانی میکند.
مواردی که Edge از «امنیت لایه انتقال» استفاده میکند
تصویر زیر مکانهایی را در نصب Edge نشان میدهد که میتوانید «امنیت لایه انتقال» را پیکربندی کنید:
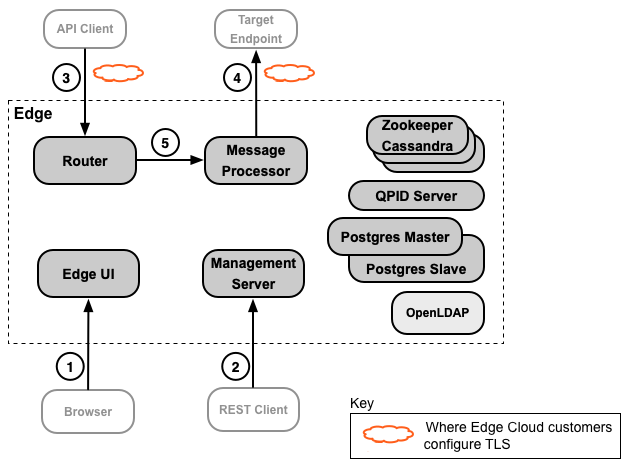
مشتریان Apigee Edge for Private Cloud معمولاً همه اتصالها را پیکربندی میکنند تا از «امنیت لایه انتقال» استفاده کنند. بااینحال، برای مشتریان Cloud، Apigee بیشتر پیکربندی «امنیت لایه انتقال» را برای شما انجام میدهد و فقط باید «امنیت لایه انتقال» را برای اتصالهای ۳ و ۴ نشاندادهشده در شکل پیکربندی کنید.
جدول زیر این اتصالات TLS را شرح میدهد:
|
منبع |
مقصد |
شرح |
|
|---|---|---|---|
|
1 |
میانای برنامهسازی کاربردی توسعهدهنده |
میانای کاربر مدیریت لبه |
«واسط کاربر مدیریت Edge» ابزاری مبتنی بر مرورگر است که توسعهدهندگان API از آن برای انجام اکثر تکالیف لازم برای ایجاد، پیکربندی، و مدیریت پراکسیهای API و محصولات API استفاده میکنند. |
|
2 |
توسعهدهنده میانای برنامهسازی کاربردی |
Edge management API |
همه سرویسهای Edge را میتوان ازطریق Edge management API، یک API مبتنی بر REST، پیکربندی کرد. یعنی میتوانید از این میاناهای برنامهسازی کاربردی برای ایجاد، پیکربندی، و مدیریت محصولات API و پراکسیهای API، ایجاد و مدیریت برنامهها و توسعهدهندگان برنامه، و انجام بسیاری از انواع دیگر عملیات استفاده کنید. |
|
3 |
کارخواه میانای برنامهسازی کاربردی (برنامه) |
میانای برنامهسازی کاربردی |
برنامهها با ارسال درخواست به پراکسیهای میانای برنامهسازی کاربردی ازطریق میزبانهای مجازی در «مسیریاب لبه» به میاناهای برنامهسازی کاربردی شما دسترسی پیدا میکنند. |
|
4 |
Edge |
نقطه پایانی هدف |
کارکرد یک پراکسی API بهعنوان نگاشت یک نقطه پایانی دردسترس عموم در Edge به یک نقطه پایانی هدف است که اغلب توسط یک نقطه پایانی در سرویس زیرینه شما تعریف میشود. «پردازشگر پیام» Edge در پاسخ به درخواست یک پراکسی API به سرویس زیرین شما دسترسی پیدا میکند. |
|
5 |
رهیاب |
پردازشگر پیام |
«مسیریاب» همه ترافیک ورودی «میانای برنامهسازی کاربردی» Edge را مدیریت میکند، پراکسی «میانای برنامهسازی کاربردی» را که درخواست را مدیریت میکند تعیین میکند، درخواستها را بین «پردازشگرهای پیام» دردسترس تراز میکند، و درخواست را اعزام میکند. |
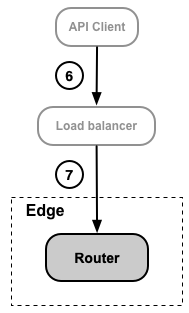
نسخه ابری Edge معمولاً بهگونهای پیکربندی میشود که همه درخواستهای کارخواه میانای برنامهسازی کاربردی توسط «مسیریاب» مدیریت شود. مشتریان «ابر خصوصی» میتوانند از ترازکننده بار قبلاز «مسیریاب» برای مدیریت درخواستها استفاده کنند. تصویر زیر سناریویی را نشان میدهد که در آن کارخواه API ازطریق ترازکننده بار به Edge دسترسی پیدا میکند، نه اینکه مستقیماً به «مسیریاب» دسترسی پیدا کند:
در نصب «ابر خصوصی»، وجود ترازکننده بار به پیکربندی شبکه شما در Edge بستگی دارد.
هنگام استفاده از ترازکننده بار، میتوانید TLS را بین کارخواه API و ترازکننده بار و درصورت لزوم بین ترازکننده بار و «مسیریاب» پیکربندی کنید، همانطور که جدول زیر توضیح میدهد:
|
منبع |
مقصد |
شرح |
|
|---|---|---|---|
|
6 |
کارخواه میانای برنامهسازی کاربردی (برنامه) |
ترازکننده بار |
برنامهها با ارسال درخواست به پراکسیهای API ازطریق ترازکننده بار به APIهای شما دسترسی پیدا میکنند. ترازکننده بار درخواست را به «رهیاب لبه» ارسال میکند. میتوانید «امنیت لایه انتقال» را در نقطه ورودی ترازکننده بار پیکربندی کنید. نحوه پیکربندی «امنیت لایه انتقال» براساس ترازکننده بار است. |
|
7 |
ترازکننده بار |
رهیاب |
بسته به پیکربندیتان، ممکن است دسترسی TLS به «مسیریاب» را از ترازکننده بار پیکربندی کنید. در این حالت، «امنیت لایه انتقال» را درست مثل زمانی پیکربندی میکنید که ترازکننده بار وجود ندارد. یا اگر ترازکننده بار و «مسیریاب» در دامنه امنیتی یکسانی باشند، پیکربندی «امنیت لایه انتقال» ممکن است لازم نباشد. بااینحال، این به پیکربندی شبکه شما بستگی دارد. |
مواردی که درگاه «خدمات توسعهدهندگان» از «امنیت لایه انتقال» استفاده میکند
تصویر زیر دو جایی را نشان میدهد که در آنجا درگاه از «امنیت لایه انتقال» استفاده میکند:
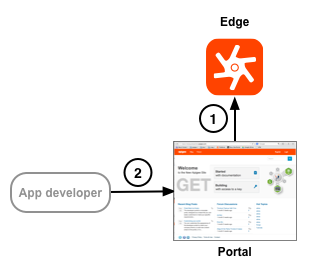
مشتریان Apigee Edge for Private Cloud و Edge Cloud «امنیت لایه انتقال» را در هر دو اتصال پیکربندی میکنند. جدول زیر این اتصالها را با جزئیات بیشتری شرح میدهد:
|
منبع |
مقصد |
شرح |
|
|---|---|---|---|
|
1 |
درگاه |
Edge management API |
این درگاه بهعنوان یک سیستم مستقل عمل نمیکند. درعوض، بسیاری از اطلاعاتی که در درگاه استفاده میشود درواقع در Edge ذخیره میشود، جایی که Edge میتواند هم در Cloud و هم در Edge for Private Cloud مستقر شود. در این سناریو، درگاه با درخواست دادن به Edge management API بهعنوان کارخواه TLS عمل میکند. بهعنوان سرور «امنیت لایه انتقال»، پیکربندی «امنیت لایه انتقال» برعهده Edge است. |
|
2 |
توسعهدهندگان نرمافزار |
درگاه |
توسعهدهندگان برای ثبت برنامهها و دریافت کلیدهای API به سیستم درگاه وارد میشوند. ازآنجاییکه اتصال از توسعهدهنده میخواهد اطلاعات اعتباری ورود به سیستم را ارسال کند و درگاه باید کلیدهای برنامه را ارسال کند، باید برای استفاده از «امنیت لایه انتقال» پیکربندی شود. |
برای کسب اطلاعات بیشتر درباره پیکربندی «امنیت لایه انتقال» برای نسخه مبتنی بر Cloud و نسخه Apigee Edge برای نسخه «ابر خصوصی» در درگاه، به استفاده از «امنیت لایه انتقال» در درگاه مراجعه کنید.