

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
Apigee Edge
شکل زیر نشان میدهد که مشتریان Apigee Edge for Private Cloud کجا «امنیت لایه انتقال» را پیکربندی میکنند:
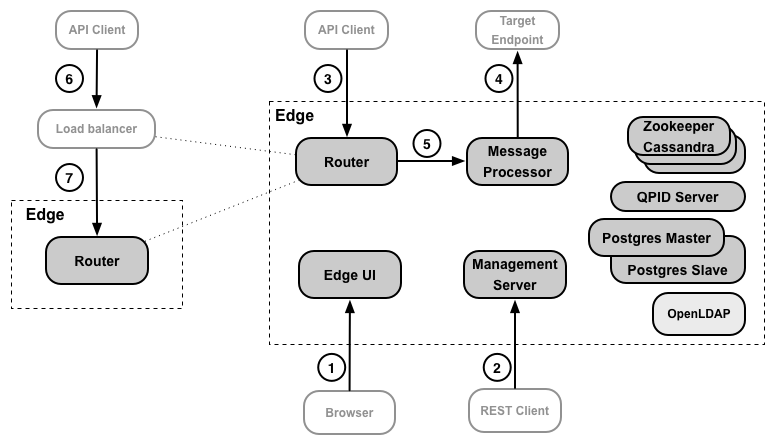
جدول زیر مکانهایی را که در آنها دسترسی TLS را برای نصب Private Cloud پیکربندی میکنید شرح میدهد:
|
منبع |
مقصد |
دسترسی «امنیت لایه انتقال» |
|
|---|---|---|---|
|
1 |
میانای برنامهسازی کاربردی توسعهدهنده |
میانای کاربر مدیریت لبه |
«امنیت لایه انتقال» را در «واسط کاربر Edge» برای تجربه «Edge جدید» یا «واسط کاربر کلاسیک» فعال کنید:
برای اطلاعات بیشتر، «راهنمای عملیات» Edge را که در حساب FTP خصوصی شما یا در درگاه پشتیبانی Apigee در بخش کتابخانهها (نسخه Edge for Private Cloud 4.16.01 و نسخههای قدیمیتر) دردسترس است ببینید |
|
2 |
توسعهدهنده میانای برنامهسازی کاربردی |
Edge management API |
«امنیت لایه انتقال» را در Edge management API فعال کنید. برای اطلاعات بیشتر، به راهنمای عملیات Edge مراجعه کنید. این راهنما در حساب FTP خصوصی شما یا در درگاه پشتیبانی Apigee در بخش کتابخانهها (Edge برای نسخه 4.16.01 و نسخههای قدیمیتر «ابر خصوصی») و بهصورت آنلاین در پیکربندی TLS/SSL برای Edge در محل (نسخه 4.16.05 و نسخههای جدیدتر) دردسترس است. |
|
3 |
کارخواه میانای برنامهسازی کاربردی (برنامه) |
میانای برنامهسازی کاربردی |
بااستفاده از میزبانهای مجازی در «مسیریاب لبه»، «امنیت لایه انتقال» را در دسترسی به «میانای برنامهسازی کاربردی» فعال کنید. برای اطلاعات بیشتر، پیکربندی دسترسی TLS به میانای برنامهسازی کاربردی برای «ابر خصوصی» را ببینید. |
|
4 |
Edge |
نقطه پایانی هدف |
TLS را بین Edge و ارائهدهنده سرویس زیرینه فعال کنید. برای اطلاعات بیشتر، پیکربندی «امنیت لایه انتقال» از Edge تا زیرینه (Cloud و Private Cloud) را ببینید. |
|
5 |
رهیاب |
پردازشگر پیام |
«امنیت لایه انتقال» را برای ارتباط بین «مسیریاب» و «پردازشگر پیام» فعال کنید. برای اطلاعات بیشتر، راهنمای عملیات Edge را ببینید که در حساب FTP خصوصی شما یا در درگاه پشتیبانی Apigee در بخش کتابخانهها (نسخه Edge for Private Cloud 4.16.01 و نسخههای قدیمیتر) و بهصورت آنلاین در پیکربندی TLS/SSL برای Edge On Premises (نسخه 4.16.05 و نسخههای جدیدتر) دردسترس است. |
اگر نصب Edge for Private Cloud شما شامل ترازکننده بار باشد، ممکن است لازم باشد پیکربندی مربوط به مرحله ۳ بالا را نیز جایگزین کنید تا TLS بین برنامه و ترازکننده بار، و بین ترازکننده بار و «مسیریاب Edge» پیکربندی شود:
|
منبع |
مقصد |
شرح |
|
|---|---|---|---|
|
6 |
برنامه |
ترازکننده بار |
TLS را در ترازکننده بار فعال کنید. این فرایند توسط ترازکننده بار شما تعیین میشود. |
|
7 |
ترازکننده بار |
رهیاب |
درصورت لزوم، «امنیت لایه انتقال» را در «رهیاب» برای درخواستهای ترازکننده بار فعال کنید. از همان فرایندی که برای پیکربندی «امنیت لایه انتقال» برای میزبان مجازی استفاده میکنید، استفاده کنید، همانطور که در اینجا توضیح داده شده است: پیکربندی دسترسی «امنیت لایه انتقال» به API برای «ابر خصوصی». اگر ترازکننده بار و «مسیریاب» در یک دامنه امنیتی باشند، ممکن است پیکربندی «امنیت لایه انتقال» لازم نباشد. بااینحال، این به پیکربندی شبکه شما بستگی دارد. |
بیشتر بدانید: