

Apigee एसएसओ को इंस्टॉल और कॉन्फ़िगर करना लेख में, Apigee एसएसओ मॉड्यूल को इंस्टॉल और कॉन्फ़िगर करने का तरीका बताया गया है. इससे, पोर्ट 9099 पर एचटीटीपी का इस्तेमाल किया जा सकता है. इसके बारे में, Edge की कॉन्फ़िगरेशन फ़ाइल में मौजूद इस प्रॉपर्टी में बताया गया है:
SSO_TOMCAT_PROFILE=DEFAULT
इसके अलावा, एचटीटीपीएस ऐक्सेस चालू करने के लिए, SSO_TOMCAT_PROFILE को इनमें से किसी एक वैल्यू पर सेट किया जा सकता है:
- SSL_PROXY: यह प्रॉक्सी मोड में, Apigee एसएसओ मॉड्यूल
apigee-ssoको कॉन्फ़िगर करता है. इसका मतलब है कि आपनेapigee-ssoके सामने लोड बैलेंसर इंस्टॉल किया है और लोड बैलेंसर पर टीएलएस को बंद कर दिया है. इसके बाद, लोड बैलेंसर से मिलने वाले अनुरोधों के लिए,apigee-ssoपर इस्तेमाल किए गए पोर्ट की जानकारी दी जाती है. - SSL_TERMINATION: अपनी पसंद के पोर्ट पर,
apigee-ssoके लिए टीएलएस ऐक्सेस चालू किया गया. आपको इस मोड के लिए एक कीस्टोर तय करना होगा. इसमें सीए से साइन किया गया सर्टिफ़िकेट होना चाहिए. खुद हस्ताक्षर किए हुए सर्टिफ़िकेट का इस्तेमाल नहीं किया जा सकता.
apigee-sso को पहली बार इंस्टॉल और कॉन्फ़िगर करते समय, एचटीटीपीएस को चालू किया जा सकता है. इसके अलावा, इसे बाद में भी चालू किया जा सकता है.
किसी भी मोड का इस्तेमाल करके, apigee-sso के लिए एचटीटीपीएस ऐक्सेस चालू करने पर, एचटीटीपी ऐक्सेस बंद हो जाता है. इसका मतलब है कि एचटीटीपी और एचटीटीपीएस, दोनों का एक साथ इस्तेमाल करके apigee-sso को ऐक्सेस नहीं किया जा सकता.
SSL_PROXY मोड चालू करना
SSL_PROXY मोड में, आपका सिस्टम Apigee एसएसओ मॉड्यूल के सामने लोड बैलेंसर का इस्तेमाल करता है. साथ ही, लोड बैलेंसर पर टीएलएस को बंद कर देता है. नीचे दी गई इमेज में, लोड बैलेंसर, पोर्ट 443 पर टीएलएस को बंद कर देता है. इसके बाद, पोर्ट 9099 पर Apigee SSO मॉड्यूल को अनुरोध भेजता है:
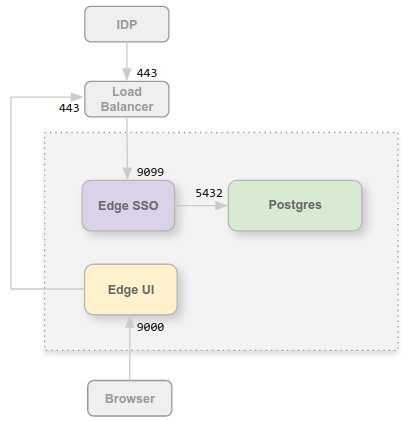
इस कॉन्फ़िगरेशन में, लोड बैलेंसर से Apigee एसएसओ मॉड्यूल तक के कनेक्शन पर भरोसा किया जाता है. इसलिए, उस कनेक्शन के लिए टीएलएस का इस्तेमाल करने की ज़रूरत नहीं है. हालांकि, IDP जैसी बाहरी इकाइयों को अब Apigee SSO मॉड्यूल को पोर्ट 443 पर ऐक्सेस करना होगा, न कि असुरक्षित पोर्ट 9099 पर.
Apigee एसएसओ मॉड्यूल को SSL_PROXY मोड में कॉन्फ़िगर करने की वजह यह है कि Apigee एसएसओ मॉड्यूल, रीडायरेक्ट यूआरएल अपने-आप जनरेट करता है. इनका इस्तेमाल, आईडीपी (IdP) बाहरी तौर पर पुष्टि करने की प्रोसेस के हिस्से के तौर पर करता है. इसलिए, इन रीडायरेक्ट यूआरएल में लोड बैलेंसर पर मौजूद बाहरी पोर्ट नंबर शामिल होना चाहिए. इस उदाहरण में, 443 शामिल होना चाहिए, न कि Apigee SSO मॉड्यूल पर मौजूद इंटरनल पोर्ट, 9099.
SSL_PROXY मोड के लिए, Apigee एसएसओ मॉड्यूल को कॉन्फ़िगर करने के लिए:
- अपनी कॉन्फ़िगरेशन फ़ाइल में ये सेटिंग जोड़ें:
# Enable SSL_PROXY mode.
SSO_TOMCAT_PROFILE=SSL_PROXY

# Specify the apigee-sso port, typically between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9099

# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to auto-generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Apigee एसएसओ मॉड्यूल को कॉन्फ़िगर करें:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- अपने आईडीपी कॉन्फ़िगरेशन को अपडेट करें, ताकि Apigee एसएसओ को ऐक्सेस करने के लिए, लोड बैलेंसर के पोर्ट 443 पर एचटीटीपीएस अनुरोध किया जा सके. ज़्यादा जानकारी के लिए, इनमें से कोई एक लेख पढ़ें:
- कॉन्फ़िगरेशन फ़ाइल में ये प्रॉपर्टी सेट करके, एचटीटीपीएस के लिए Edge यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन को अपडेट करें:
SSO_PUBLIC_URL_PORT=443
SSO_PUBLIC_URL_SCHEME=https
इसके बाद, Edge यूज़र इंटरफ़ेस (यूआई) को अपडेट करें:
/opt/apigee/apigee-service/bin/apigee-service edge-management-ui configure-sso -f configFile
क्लासिक यूज़र इंटरफ़ेस (यूआई) के लिए,
edge-uiकॉम्पोनेंट का इस्तेमाल करें. - अगर आपने Apigee Developer Services पोर्टल (या सिर्फ़ पोर्टल) इंस्टॉल किया है, तो Apigee SSO को ऐक्सेस करने के लिए, इसे एचटीटीपीएस का इस्तेमाल करने के लिए अपडेट करें. ज़्यादा जानकारी के लिए, बाहरी आईडीपी का इस्तेमाल करने के लिए पोर्टल को कॉन्फ़िगर करना लेख पढ़ें
ज़्यादा जानकारी के लिए, Edge यूज़र इंटरफ़ेस (यूआई) पर बाहरी आईडीपी चालू करना देखें.
SSL_TERMINATION मोड चालू करें
SSL_TERMINATION मोड के लिए, आपको ये काम करने होंगे:
- टीएलएस सर्टिफ़िकेट और पासकोड जनरेट करें और उन्हें कीस्टोर फ़ाइल में सेव करें. खुद हस्ताक्षर किए हुए सर्टिफ़िकेट का इस्तेमाल नहीं किया जा सकता. आपको सीए से सर्टिफ़िकेट जनरेट करना होगा.
apigee-sso.के लिए कॉन्फ़िगरेशन सेटिंग अपडेट करें
अपने सर्टिफ़िकेट और पासकोड से कीस्टोर फ़ाइल बनाने के लिए:
- जेकेएस फ़ाइल के लिए एक डायरेक्ट्री बनाएं:
sudo mkdir -p /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- नई डायरेक्ट्री पर जाएं:
cd /opt/apigee/customer/application/apigee-sso/tomcat-ssl/
- सर्टिफ़िकेट और पासकोड वाली JKS फ़ाइल बनाएं. इस मोड के लिए, आपको एक ऐसा कीस्टोर तय करना होगा जिसमें सीए से साइन किया गया सर्टिफ़िकेट शामिल हो. खुद हस्ताक्षर किया हुआ सर्टिफ़िकेट इस्तेमाल नहीं किया जा सकता. जेकेएस फ़ाइल बनाने का उदाहरण देखने के लिए, Edge On Premises के लिए टीएलएस/एसएसएल कॉन्फ़िगर करना लेख पढ़ें.
- जेकेएस फ़ाइल का मालिकाना हक "apigee" उपयोगकर्ता को दें:
sudo chown -R apigee:apigee /opt/apigee/customer/application/apigee-sso/tomcat-ssl
Apigee SSO मॉड्यूल को कॉन्फ़िगर करने के लिए:
- अपनी कॉन्फ़िगरेशन फ़ाइल में ये सेटिंग जोड़ें:
# Enable SSL_TERMINATION mode.
SSO_TOMCAT_PROFILE=SSL_TERMINATION

# Specify the path to the keystore file.
SSO_TOMCAT_KEYSTORE_FILEPATH=/opt/apigee/customer/application/apigee-sso/tomcat-ssl/keystore.jks

SSO_TOMCAT_KEYSTORE_ALIAS=sso

# The password specified when you created the keystore.
SSO_TOMCAT_KEYSTORE_PASSWORD=keystorePassword

# Specify the HTTPS port number between 1025 and 65535.
# Typically ports 1024 and below require root access by apigee-sso.
# The default is 9099.
SSO_TOMCAT_PORT=9443
SSO_PUBLIC_URL_PORT=9443

# Set public access scheme of apigee-sso to https.
SSO_PUBLIC_URL_SCHEME=https
- Apigee एसएसओ मॉड्यूल को कॉन्फ़िगर करें:
/opt/apigee/apigee-service/bin/apigee-service apigee-sso setup -f configFile
- अपने आईडीपी कॉन्फ़िगरेशन को अपडेट करें, ताकि Apigee एसएसओ को ऐक्सेस करने के लिए, लोड बैलेंसर के पोर्ट 9443 पर एचटीटीपीएस अनुरोध किया जा सके. पक्का करें कि कोई दूसरी सेवा इस पोर्ट का इस्तेमाल न कर रही हो.
ज़्यादा जानकारी के लिए, ये लेख पढ़ें:
- एचटीटीपीएस के लिए, Edge यूज़र इंटरफ़ेस (यूआई) कॉन्फ़िगरेशन को अपडेट करने के लिए, ये प्रॉपर्टी सेट करें:
SSO_PUBLIC_URL_PORT=9443
SSO_PUBLIC_URL_SCHEME=https
- अगर आपने Developer Services पोर्टल इंस्टॉल किया है, तो Apigee एसएसओ को ऐक्सेस करने के लिए, इसे एचटीटीपीएस का इस्तेमाल करने के लिए अपडेट करें. ज़्यादा जानकारी के लिए, बाहरी आईडीपी का इस्तेमाल करने के लिए पोर्टल को कॉन्फ़िगर करना लेख पढ़ें.
SSL_TERMINATION मोड का इस्तेमाल करते समय, SSO_TOMCAT_PROXY_PORT सेट करें
ऐसा हो सकता है कि आपके पास Apigee एसएसओ मॉड्यूल के सामने एक लोड बैलेंसर हो, जो लोड बैलेंसर पर टीएलएस को बंद कर देता है. हालांकि, यह लोड बैलेंसर और Apigee एसएसओ के बीच टीएलएस को चालू भी करता है. SSL_PROXY मोड के लिए ऊपर दी गई इमेज में, इसका मतलब है कि लोड बैलेंसर से Apigee एसएसओ तक का कनेक्शन, टीएलएस का इस्तेमाल करता है.
इस स्थिति में, Apigee SSO पर टीएलएस को उसी तरह कॉन्फ़िगर किया जाता है जिस तरह आपने ऊपर SSL_TERMINATION मोड के लिए किया था. हालांकि, अगर लोड बैलेंसर, टीएलएस के लिए Apigee SSO के इस्तेमाल किए जाने वाले टीएलएस पोर्ट नंबर से अलग टीएलएस पोर्ट नंबर का इस्तेमाल करता है, तो आपको कॉन्फ़िगरेशन फ़ाइल में SSO_TOMCAT_PROXY_PORT प्रॉपर्टी भी तय करनी होगी. उदाहरण के लिए:
- लोड बैलेंसर, पोर्ट 443 पर टीएलएस को बंद कर देता है
- Apigee SSO, पोर्ट 9443 पर टीएलएस को बंद कर देता है
कॉन्फ़िगरेशन फ़ाइल में यह सेटिंग ज़रूर शामिल करें:
# Specify the port number on the load balancer for terminating TLS.
# This port number is necessary for apigee-sso to generate redirect URLs.
SSO_TOMCAT_PROXY_PORT=443
SSO_PUBLIC_URL_PORT=443
पोर्ट 443 पर एचटीटीपीएस अनुरोध करने के लिए, आईडीपी और Edge यूज़र इंटरफ़ेस (यूआई) को कॉन्फ़िगर करें.