

بهطور پیشفرض، وقتی کاربری از «واسط کاربر Edge» خارج میشود، «واسط کاربر Edge» همه کوکیهای مربوط به جلسه کاربر را پاک میکند. پاک کردن کوکیها کاربر را ملزم میکند که دفعه بعد که میخواهد به «میانای کاربر Edge» دسترسی پیدا کند، دوباره به سیستم وارد شود. اگر محیط ورود به سیستم واحد را پیادهسازی کرده باشید، کاربر همچنان میتواند ازطریق اعتبارنامههای ورود به سیستم واحد خود به هر سرویس دیگری دسترسی داشته باشد.
بااینحال، ممکن است بخواهید خروج از سیستم یک سرویس باعث خروج کاربر از سیستم همه سرویسها شود. در این مورد، میتوانید IDP خود را پیکربندی کنید تا از خروج از سیستم تکی پشتیبانی کند.
برای پیکربندی کردن IDP، به اطلاعات زیر درباره «میانای کاربری Edge» نیاز دارید:
- نشانی وب خروج از سیستم واحد برای «میانای کاربری Edge»: این نشانی وب به شکل زیر است:
http://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
یا اگر «امنیت لایه انتقال» را در
apigee-ssoفعال کردهاید:https://apigee_sso_IP_DNS:9099/saml/SingleLogout/alias/apigee-saml-login-opdk
- صادرکننده ارائهدهنده خدمات: مقدار برای «میانای کاربر Edge»
apigee-saml-login-opdkاست. - گواهینامه IDP: در
نصب و پیکربندی Apigee SSO، گواهینامه
IDP بهنام
selfsigned.crtایجاد کردید و آن را در/opt/apigee/customer/application/apigee-sso/idp/ذخیره کردید. بسته به IDP، باید از همان گواهینامه برای پیکربندی خروج از سیستم استفاده کنید.
برای مثال، اگر از OKTA بهعنوان ارائهدهنده خدمات استفاده میکنید، در تنظیمات SAML برای برنامه خود:
- در برنامه OKTA، نمایش تنظیمات پیشرفته را انتخاب کنید.
- به برنامه اجازه میدهد «خروج از سیستم تکی» را آغاز کند را انتخاب کنید.
- نشانی وب خروج از سیستم تکی را برای «واسط کاربر Edge» همانطور که در بالا نشان داده شده است وارد کنید.
- صادرکننده SP (صادرکننده ارائهدهنده خدمات) را وارد کنید.
- در گواهینامه امضا،
/opt/apigee/customer/application/apigee-sso/saml/selfsigned.crtگواهینامه TLS را بارگذاری کنید. تصویر زیر این اطلاعات را برای OKTA نشان میدهد: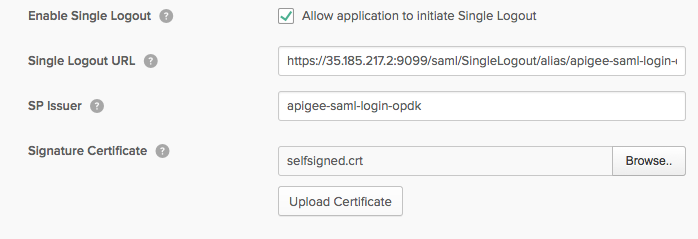
- تنظیماتتان را ذخیره کنید.
وقتی کاربر دفعه بعد از «میانای کاربری Edge» خارج میشود، از همه سرویسها خارج میشود.