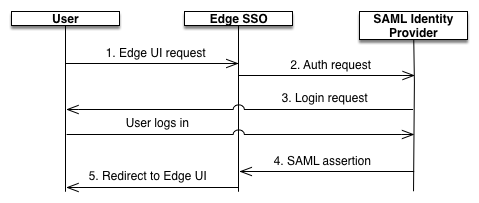
عند تفعيل SAML، يطلب المستخدم الرئيسي (مستخدم واجهة مستخدم Edge) الوصول إلى مقدّم الخدمة (الدخول الموحّد (SSO) في Apigee). بعد ذلك، تطلب خدمة الدخول المُوحَّد (SSO) في Apigee (بصفتها مقدّم خدمة SAML) تأكيد الهوية من IDP في SAML وتحصل عليه، وتستخدم هذا التأكيد لإنشاء الرمز المميّز لبروتوكول OAuth2 المطلوب للوصول إلى واجهة مستخدم Edge. بعد ذلك، تتم إعادة توجيه المستخدم إلى واجهة مستخدم Edge.
تظهر هذه العملية أدناه:
في هذا المخطّط البياني:
يحاول المستخدم الوصول إلى واجهة مستخدم Edge من خلال إرسال طلب إلى عنوان URL لصفحة تسجيل الدخول إلى واجهة مستخدم Edge. مثلاً: https://edge_UI_IP_DNS:9000
تتم إعادة توجيه الطلبات غير المصادَق عليها إلى موفِّر الهوية (IdP) المستند إلى SAML. على سبيل المثال،
"https://idp.customer.com".
إذا لم تكن مسجِّلاً الدخول إلى موفِّر الهوية، سيُطلب منك تسجيل الدخول.
تتم مصادقتك من خلال موفِّر هوية SAML.
ينشئ موفِّر الهوية (IdP) عبر SAML تأكيدًا لـ SAML 2.0 ويعيده إلى وحدة الدخول المُوحَّد (SSO) في Apigee.
تتحقّق خدمة الدخول المُوحَّد (SSO) في Apigee من صحة التأكيد، وتستخرج هوية المستخدم من التأكيد، وتُنشئ
رمز مصادقة OAuth 2 لواجهة مستخدم Edge، وتعيد توجيه المستخدم إلى صفحة واجهة مستخدم Edge
الرئيسية على عنوان URL التالي:
تاريخ التعديل الأخير: 2026-10-16 (حسب التوقيت العالمي المتفَّق عليه)
[[["يسهُل فهم المحتوى.","easyToUnderstand","thumb-up"],["ساعَدني المحتوى في حلّ مشكلتي.","solvedMyProblem","thumb-up"],["غير ذلك","otherUp","thumb-up"]],[["لا يحتوي على المعلومات التي أحتاج إليها.","missingTheInformationINeed","thumb-down"],["الخطوات معقدة للغاية / كثيرة جدًا.","tooComplicatedTooManySteps","thumb-down"],["المحتوى قديم.","outOfDate","thumb-down"],["ثمة مشكلة في الترجمة.","translationIssue","thumb-down"],["مشكلة في العيّنات / التعليمات البرمجية","samplesCodeIssue","thumb-down"],["غير ذلك","otherDown","thumb-down"]],["تاريخ التعديل الأخير: 2026-10-16 (حسب التوقيت العالمي المتفَّق عليه)"],[],[]]