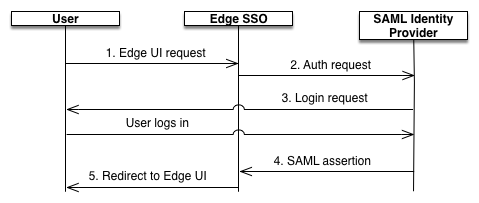
כשה-SAML מופעל, חשבון המשתמש (משתמש בממשק המשתמש של Edge) מבקש גישה לספק השירות (מודול SSO ב-Apigee). לאחר מכן, מודול ה-SSO ב-Apigee (בתפקיד שלו כספק שירות SAML) מבקש ומקבל טענת נכוֹנוּת (assertion) של זהות מ-IDP של SAML, ומשתמש בטענת הנכוֹנוּת הזו כדי ליצור את אסימון OAuth2 שנדרש כדי לגשת לממשק המשתמש של Edge. לאחר מכן המשתמש מופנה לממשק המשתמש של Edge.
התהליך הזה מוצג כאן:
בתרשים הזה:
המשתמש מנסה לגשת לממשק המשתמש של Edge על ידי שליחת בקשה לכתובת ה-URL לכניסה לממשק המשתמש של Edge. לדוגמה: https://edge_UI_IP_DNS:9000
בקשות לא מאומתות מופנות מחדש ל-SAML IDP. לדוגמה, "https://idp.customer.com".
אם לא התחברתם ל-IDP, תתבקשו להתחבר.
אתם מאומתים על ידי ה-IdP של SAML.
ה-SAML IDP יוצר ומחזיר טענת נכוֹנוּת (assertion) של SAML 2.0 למודול SSO ב-Apigee.
מודול ה-SSO ב-Apigee מאמת את ההצהרה, מחלץ ממנה את זהות המשתמש, יוצר את אסימון האימות מסוג OAuth 2 לממשק המשתמש של Edge ומפנה את המשתמש לדף הראשי של ממשק המשתמש של Edge בכתובת ה-URL הבאה:
[[["התוכן קל להבנה","easyToUnderstand","thumb-up"],["התוכן עזר לי לפתור בעיה","solvedMyProblem","thumb-up"],["סיבה אחרת","otherUp","thumb-up"]],[["חסרים לי מידע או פרטים","missingTheInformationINeed","thumb-down"],["התוכן מורכב מדי או עם יותר מדי שלבים","tooComplicatedTooManySteps","thumb-down"],["התוכן לא עדכני","outOfDate","thumb-down"],["בעיה בתרגום","translationIssue","thumb-down"],["בעיה בדוגמאות/בקוד","samplesCodeIssue","thumb-down"],["סיבה אחרת","otherDown","thumb-down"]],["עדכון אחרון: 2026-10-16 (שעון UTC)."],[],[]]