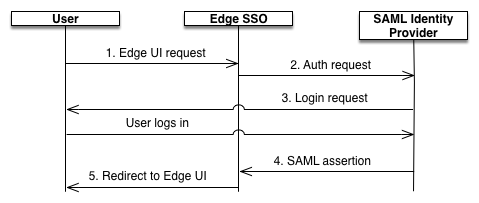
Saat SAML diaktifkan, akun utama (pengguna UI Edge) meminta akses ke penyedia layanan
(Apigee SSO). Apigee SSO (dalam perannya sebagai penyedia layanan SAML) kemudian meminta dan mendapatkan
pernyataan identitas dari IDP SAML dan menggunakan pernyataan tersebut untuk membuat token OAuth2
yang diperlukan untuk mengakses UI Edge. Pengguna kemudian dialihkan ke UI Edge.
Proses ini ditunjukkan di bawah:
Dalam diagram ini:
Pengguna mencoba mengakses UI Edge dengan membuat permintaan ke URL login untuk UI Edge. Contoh: https://edge_UI_IP_DNS:9000
Permintaan yang tidak diautentikasi akan dialihkan ke IDP SAML. Misalnya,
"https://idp.customer.com".
Jika Anda belum sedang login ke IDP, Anda akan diminta untuk login.
Anda diautentikasi oleh IDP SAML.
IDP SAML membuat dan menampilkan pernyataan SAML 2.0 ke modul SSO Apigee.
Apigee SSO memvalidasi pernyataan, mengekstrak identitas pengguna dari pernyataan, membuat token autentikasi OAuth 2 untuk UI Edge, dan mengalihkan pengguna ke halaman UI Edge utama di URL berikut:
[[["Mudah dipahami","easyToUnderstand","thumb-up"],["Memecahkan masalah saya","solvedMyProblem","thumb-up"],["Lainnya","otherUp","thumb-up"]],[["Informasi yang saya butuhkan tidak ada","missingTheInformationINeed","thumb-down"],["Terlalu rumit/langkahnya terlalu banyak","tooComplicatedTooManySteps","thumb-down"],["Sudah usang","outOfDate","thumb-down"],["Masalah terjemahan","translationIssue","thumb-down"],["Masalah kode / contoh","samplesCodeIssue","thumb-down"],["Lainnya","otherDown","thumb-down"]],["Terakhir diperbarui pada 2026-10-16 UTC."],[],[]]