

אתם צופים במסמכי התיעוד של Apigee Edge.
כדאי לעיין במסמכי התיעוד של Apigee X. מידע
מצרפים את מדיניות Monetization Limits Check (בדיקת מגבלות המונטיזציה) לשרתי proxy ל-API כדי לאכוף את מגבלות המונטיזציה. באופן ספציפי, המדיניות מופעלת בתנאים הבאים:
- המפתח שניגש ל-API עם מונטיזציה לא רשום או לא נרשם לתוכנית התעריפים.
- המפתח חרג מנפח העסקאות של תוכנית התמחור שאליה הוא נרשם.
- הגעתם ליתרה בחשבון ששולם מראש או למגבלת האשראי בחשבון ששולם לאחר השימוש.
המדיניות 'בדיקת מגבלות המונטיזציה' נועדה להציג שגיאה ולחסום קריאה ל-API במצבים כמו אלה שמפורטים למעלה. המדיניות היא הרחבה של המדיניות Raise Fault (ראו מדיניות Raise Fault), ואפשר להתאים אישית את ההודעה שמוחזרת. התנאים הרלוונטיים נגזרים ממשתנים עסקיים.
צירוף מדיניות לבדיקת מגבלות מונטיזציה באמצעות ממשק המשתמש
כדי לאכוף מגבלות על מונטיזציה, צריך לצרף מדיניות של בדיקת מגבלות על מונטיזציה לזרימת הבקשות בשרתי proxy של API שמקבלים גישה לממשקי ה-API שלכם. צריך לצרף את מדיניות הבדיקה של מגבלות המונטיזציה אחרי כל מדיניות VerifyAPIKey או AccessTokenValidation בבקשה.
אפשר לצרף מדיניות של בדיקת מגבלות מונטיזציה כשיוצרים proxy ל-API או אחרי שיוצרים proxy ל-API.
כשיוצרים proxy ל-API, כמו שמתואר במאמר פיתוח פתרונות proxy ל-API פשוט, אם מותקן מונטיזציה, הקטע 'הגדרת מונטיזציה' מופיע באשף.
Edge
בדף Common policies באשף, מסמנים את תיבת הסימון Enforce monetization limits כדי לצרף מדיניות של בדיקת מגבלות מונטיזציה.
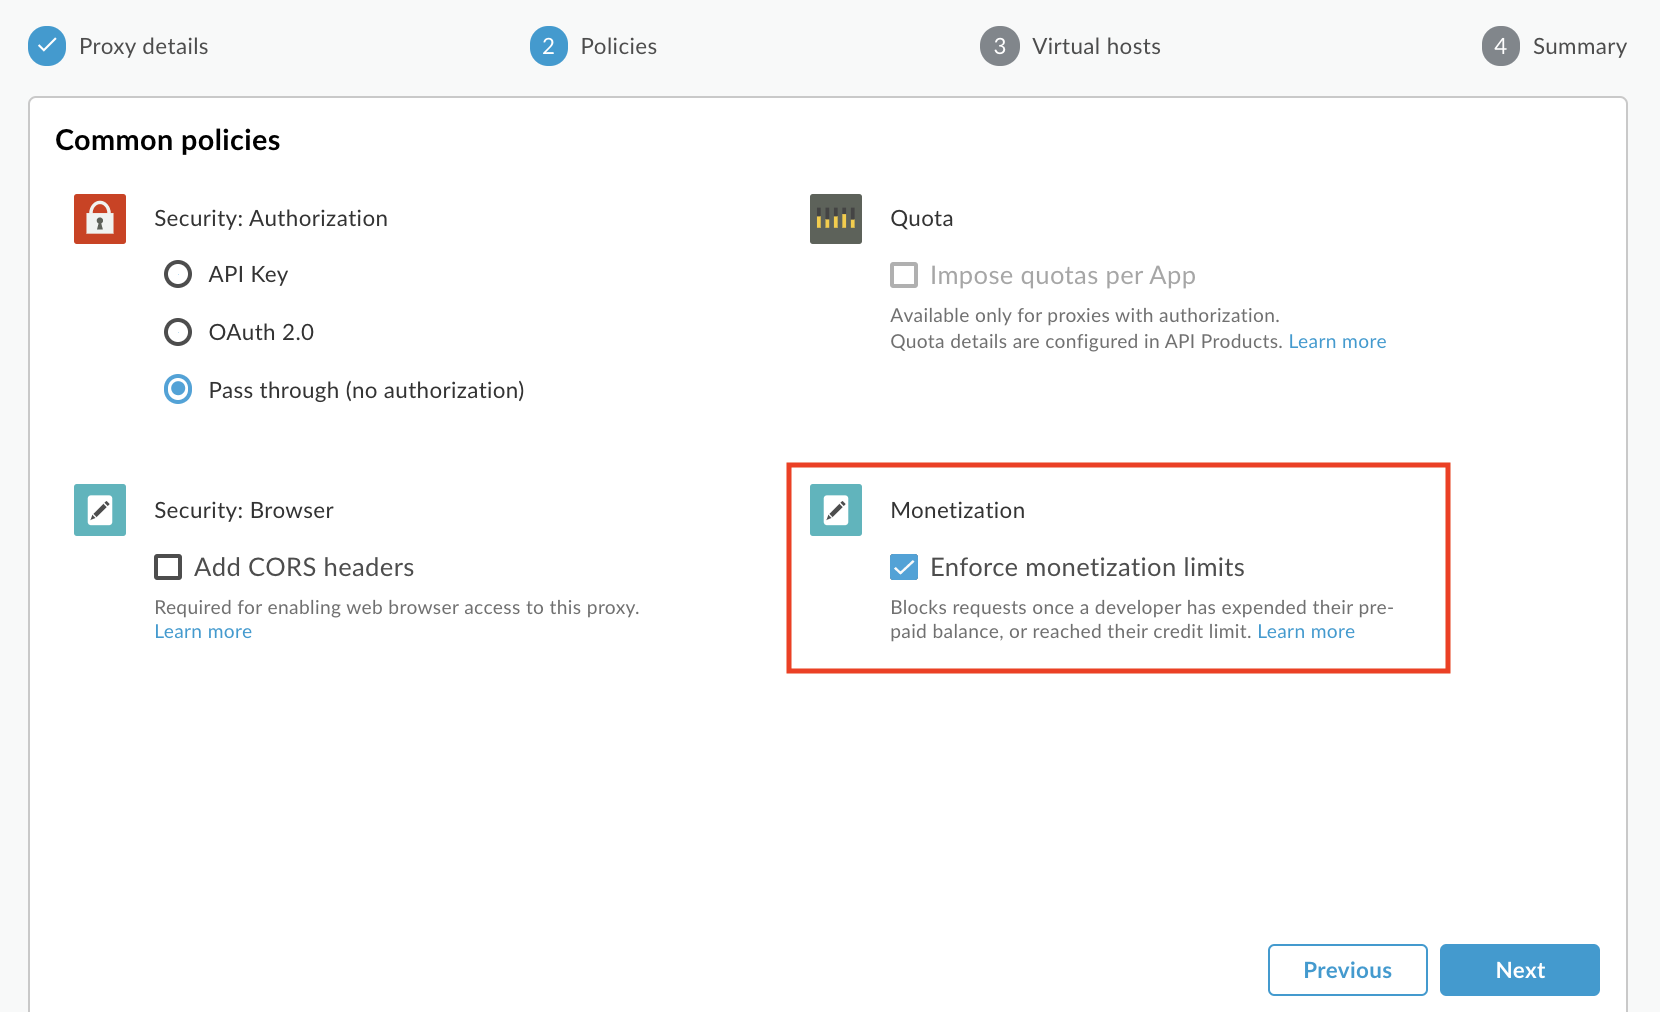
שימו לב שבסיכום המדיניות מופיע סיכום של המדיניות. מוודאים שמדיניות המונטיזציה מופיעה ברשימה, מה שמצביע על כך שמדיניות הבדיקה של מגבלות המונטיזציה תצורף לשרת ה-proxy ל-API, כפי שמתואר בהמשך.
ממשק משתמש חדש של Edge (ענן פרטי)
- נכנסים לממשק המשתמש החדש של Edge בכתובת
http://host:3001/edge, כאשר host היא כתובת ה-IP או שם ה-DNS של המארח שבו פועל ממשק המשתמש החדש של Edge. - בסרגל הניווט הימני, בוחרים באפשרות Develop > API Proxies (פיתוח > שרתי Proxy של API) ולוחצים על +Proxy כדי לפתוח את האשף ליצירת שרת Proxy.
- בדף Common policies באשף, מסמנים את תיבת הסימון Enforce monetization limits כדי לצרף מדיניות של בדיקת מגבלות מונטיזציה.
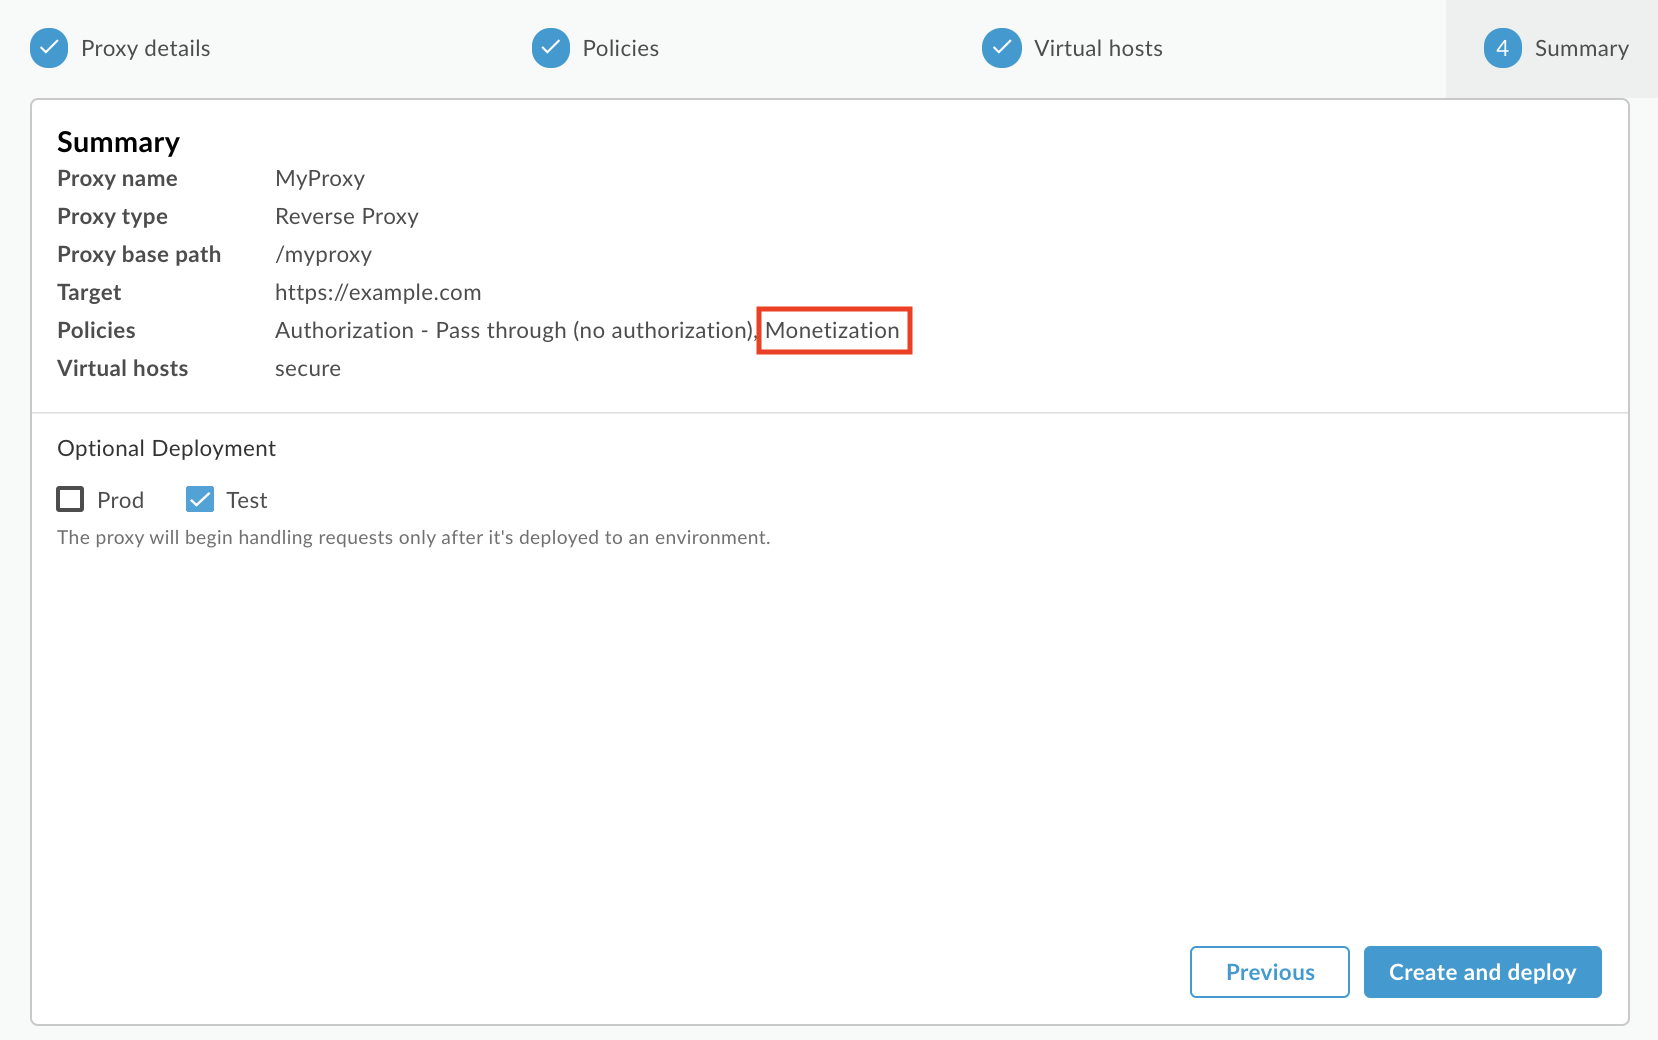
- בדף Summary של האשף, מוודאים שמדיניות המונטיזציה מופיעה ברשימה, מה שאומר שמדיניות הבדיקה של מגבלות המונטיזציה תצורף ל-proxy ל-API.
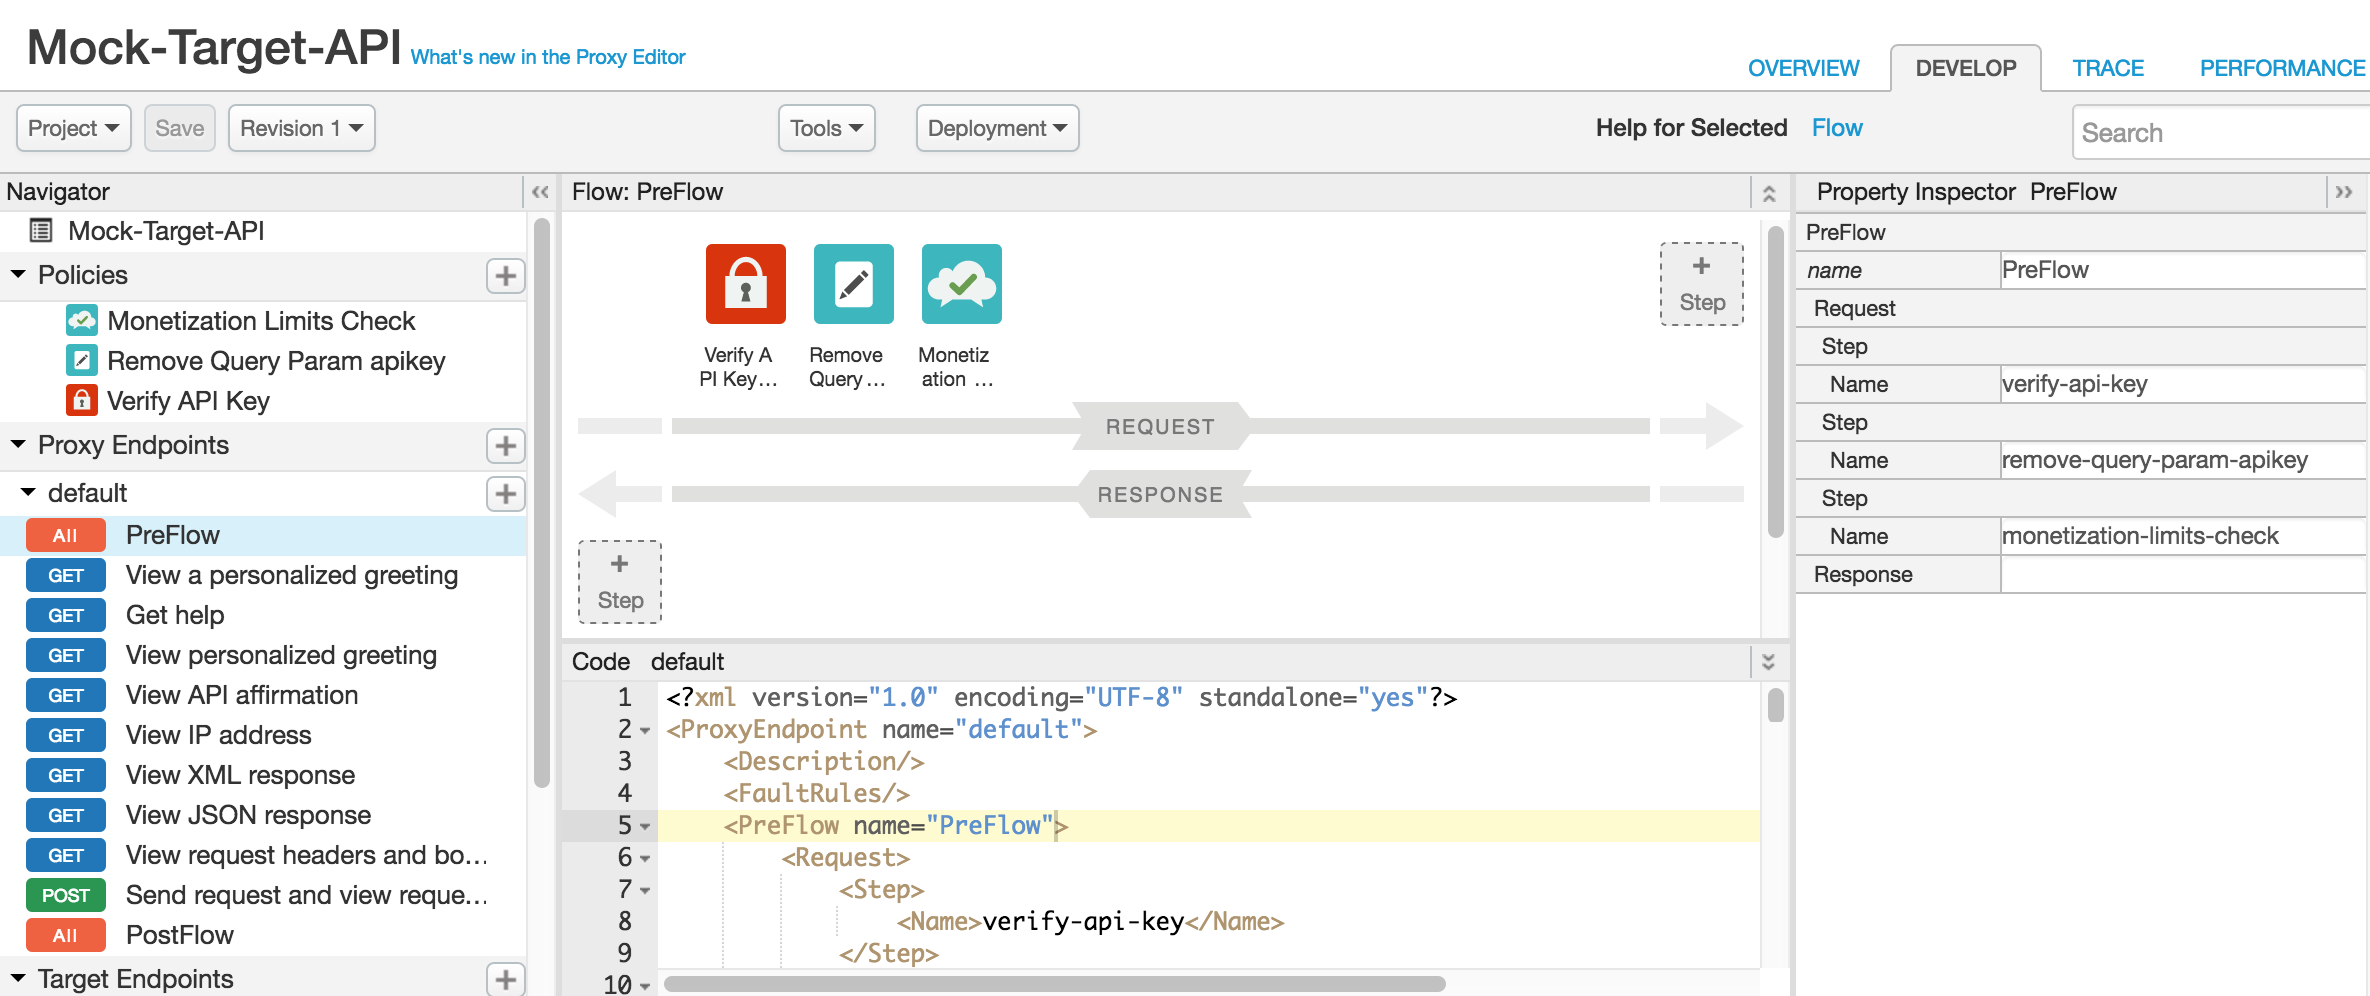
המדיניות Monetization Limits Check (בדיקת מגבלות המונטיזציה) מתווספת ל-PreFlow של בקשת ProxyEndpoint, אחרי המדיניות VerifyAPI Key (אימות מפתח API) או AccessTokenValidation (אימות אסימון גישה), כמו שמוצג באיור הבא.
כדי להוסיף את מדיניות בדיקת מגבלות המונטיזציה לשרת proxy של API שכבר נוצר:
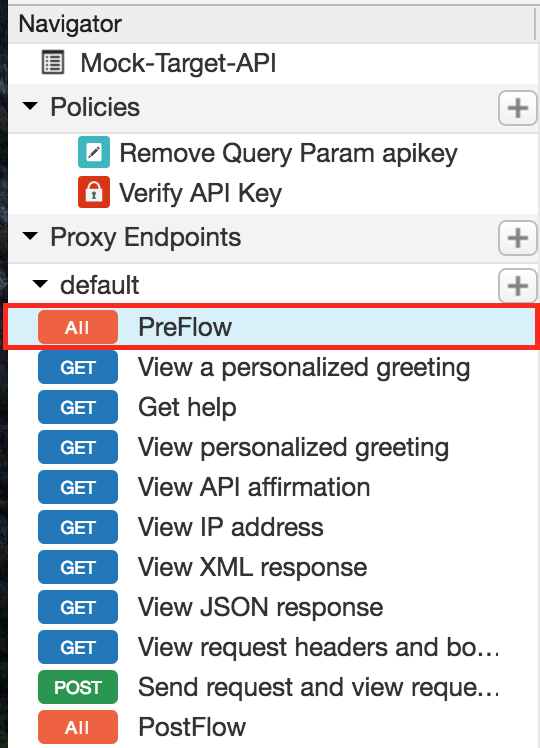
- בכלי לעריכת פרוקסי של API, לוחצים על PreFlow לנקודת הקצה של פרוקסי ברירת המחדל.
- בתהליך הבקשה, לוחצים על +שלב.
- בוחרים באפשרות 'בדיקת הגבלות על מונטיזציה' בקטגוריה 'בחירת רשת (Mediation)'.
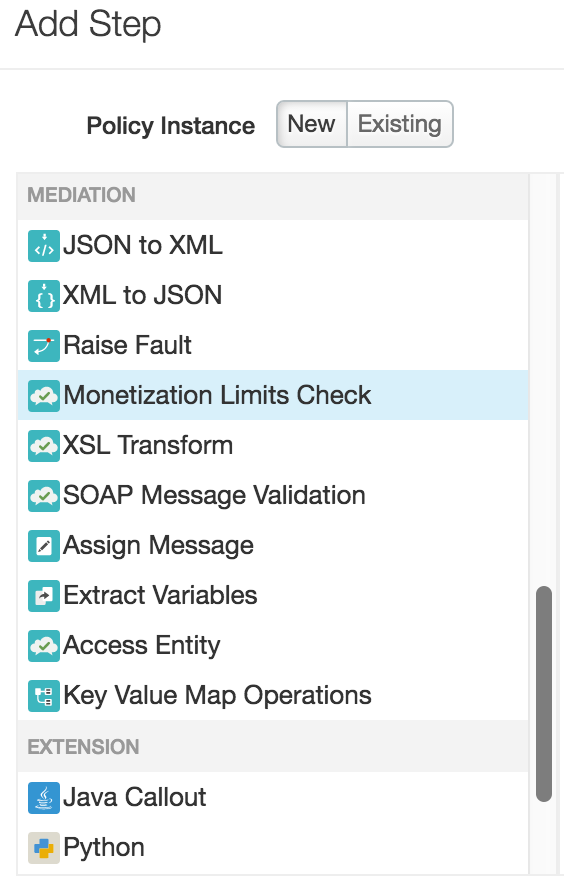
- משנים את השדות בתיבת הדו-שיח 'הוספת שלב' לפי הצורך ולוחצים על הוספה.
המדיניות מצורפת לזרימת הבקשות אחרי כל מדיניות VerifyAPI Key או AccessTokenValidation, והיא תיאכף על הודעות בקשה מאפליקציות לקוח אל ProxyEndpoint PreFlow.
מידע נוסף על הגדרת קובץ ה-XML של מדיניות MonetizationLimitsCheck זמין במאמר בנושא מדיניות MonetizationLimitsCheck.