

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
در Edge، یک روتر همه ترافیک ورودی «میانای برنامهسازی کاربردی» را مدیریت میکند. این یعنی همه درخواستهای HTTP و HTTPS به پراکسی API ابتدا توسط «مسیریاب لبه» مدیریت میشوند.
میزبان مجازی به شما امکان میدهد چندین نام دامنه را در یک سرور میزبانی کنید. برای Edge، سرور معادل «مسیریاب Edge» است. با تعریف چندین میزبان مجازی در «مسیریاب»، «مسیریاب» میتواند درخواستهای API را برای چندین نام دامنه مدیریت کند.
میزبان مجازی در Edge پروتکل دسترسی (HTTP یا HTTPS)، درگاه باز «مسیریاب»، و نام مستعار میزبان را تعریف میکند. نام مستعار میزبان معمولاً نام دامنه ساناد است که به نشانی IP «مسیریاب» تخصیص داده میشود.
برای مثال، تصویر زیر «مسیریابی» را با دو تعریف میزبان مجازی نشان میدهد:
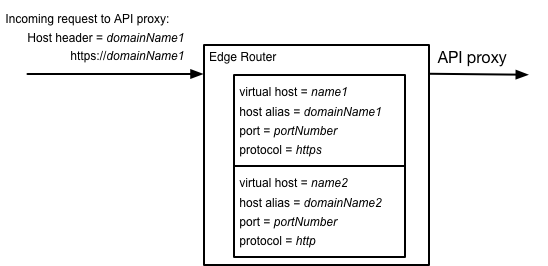
اولین میزبان مجازی درخواستهای HTTPS را در دامنه domainName1 و دومین میزبان مجازی درخواستهای HTTP را در domainName2 مدیریت میکند.
در درخواست به پراکسی میانای برنامهسازی کاربردی، «مسیریاب» سرایند Host درخواست ورودی را با فهرست نامهای مستعار میزبان تعریفشده توسط همه میزبانهای مجازی مقایسه میکند تا تعیین کند کدام میزبان مجازی درخواست را مدیریت میکند.
درباره تعریفهای میزبان مجازی
میزبانهای مجازی حاوی اطلاعات زیر است:
- نام داخلی میزبان مجازی. از آن نام برای ارجاع به میزبان مجازی در پراکسیهای API و هنگام پیکربندی میزبان مجازی استفاده میکنید.
- نام مستعار میزبان میزبان مجازی. معمولاً نام مستعار میزبان نام دامنه ساناد است که به نشانی IP در «مسیریاب» تخصیص داده میشود. سرصفحه
Hostدرخواستهای پروکسی API باید حاوی نام مستعار میزبان میزبان مجازی باشد. - درگاه باز در «مسیریاب».
- فعال بودن یا نبودن «امنیت لایه انتقال» (دسترسی HTTPS) (دسترسی HTTP).
برای مثال، هنگام ایجاد میزبان مجازی، اطلاعات زیر را مشخص میکنید:
- نام = myvhost
- نام مستعار میزبان = apis.acme.com
- port = 443
- «امنیت لایه انتقال» فعال است
براساس تنظیم بالا برای میزبان مجازی، درخواست به پراکسی API از این فرم استفاده میکند:
https://apis.acme.com/{proxy-base-path}/{resource-path}کجا:
- {proxy-base-path} هنگام ایجاد پراکسی API تعریف میشود و برای هر پراکسی API یکتا است.
برای مثال:
https://apis.acme.com/characters
- {resource-path} مسیر منبعی که ازطریق پراکسی میانای برنامهسازی کاربردی قابلدسترسی است. برای مثال:
https://apis.acme.com/characters/coyote
https://apis.acme.com/characters/roadrunner
درباره میزبانهای مجازی در Edge for the Cloud
هر سازمان Edge بهطور خودکار شامل دو محیط (test
و prod)، دو میزبان مجازی در هر محیط (پیشفرض و امن)،
و گزارشهای ساناد برای هر نام مستعار میزبان است.
نام مستعار میزبان هر میزبان مجازی ارائهشده توسط Apigee حاوی نام سازمان و محیط است، همانطور که در جدول زیر نشان داده شده است:
| محیط | نام میزبان مجازی | نام مستعار میزبان | درگاه | «امنیت لایه انتقال» فعال است |
|---|---|---|---|---|
| prod | پیشفرض | {org-name}-prod.apigee.net |
80 | نه |
| ایمن | {org-name}-prod.apigee.net |
443 | بله | |
| آزمایش | پیشفرض | {org-name}-test.apigee.net |
80 | نه |
| ایمن | {org-name}-test.apigee.net |
443 | بله |
برای مثال، نام دامنه پیشفرض سازمانی بهنام «myorg»
در محیط prod، «myorg-prod.apigee.net» است.
بنابراین، برای دسترسی به پراکسی API در آن سازمان، از نشانی وب در قالب زیر استفاده میکنید:
http://myorg-prod.apigee.net/{proxy-base-path}/{resource-path}
https://myorg-prod.apigee.net/{proxy-base-path}/{resource-path}طرحهای پولی Apigee: نام دامنهای که حاوی «apigee.net» باشد ممکن است چیزی نباشد که بخواهید به مشتریانتان نمایش دهید. میتوانید از ورودی ساناد و سابقه CNAME برای تخصیص نام دامنه به سازمانتان در Edge استفاده کنید. همچنین باید میزبان مجازی با نام مستعار میزبان تنظیمشده روی آن نام دامنه ایجاد کنید. این کار به توسعهدهندگان امکان میدهد ازطریق دامنهای مختص شرکتتان به میانای برنامهسازی کاربردی شما دسترسی داشته باشند.
در اینجا نمونهای از دامنه سفارشی در Edge آورده شده است:
https://apis.acme.com/{proxy-base-path}/{resource-path}درباره میزبانهای مجازی در Edge for Private Cloud
وقتی Apigee Edge for Private Cloud را نصب میکنید، هیچ سازمان، محیط، یا میزبان مجازی پیشفرضی برای شما ایجاد نمیشود. پساز تکمیل فرایند نصب Edge، اولین اقدام شما معمولاً ایجاد سازمان، محیط، و میزبان مجازی ازطریق فرایند «پیوستن» است.
برای انجام آمادهسازی، فرمان زیر را در گره «سرور مدیریت Edge» اجرا کنید:
/opt/apigee/apigee-service/bin/apigee-service apigee-provision setup-org -f configFile
که در آن configFile حاوی اطلاعات لازم برای ایجاد کاربر، سازمان، محیط، و میزبان مجازی است.
برای مثال، این موارد را ایجاد میکنید:
- کاربری که شما انتخاب میکنید بهعنوان سرپرست سازمان عمل کند
- سازمانی بهنام
example - محیطی در سازمان بهنام
prod - میزبان مجازی در محیطی بهنام
defaultکه دسترسی HTTP را در درگاه ۹۰۰۱ مجاز میکند - نام مستعار میزبان نام ساناد استفادهشده برای دسترسی به «مسیریاب»، یا نشانی IP «مسیریاب» و
درگاه میزبان مجازی بهشکل
IP:9001.
بعداً میتوانید هر تعداد سازمان، محیط، و میزبان مجازی را به نسخه درونسازمانی Edge اضافه کنید. برای اطلاعات بیشتر، به اینجا مراجعه کنید:
میزبانهای مجازی در «مسیریاب لبه» باز میشوند. بنابراین، باید مطمئن شوید درگاهی که برای میزبان مجازی مشخص میکنید در «مسیریاب» باز باشد. میتوانید از فرمان زیر در فرم استفاده کنید تا درگاهی را باز کنید:
iptables -A INPUT -m state --state NEW -m tcp -p tcp --dport 9001 -j ACCEPT --verbose
پساز اجرای آن فرمان، میتوانید بااستفاده از نشانی وب در قالب زیر به «میاناهای برنامهسازی کاربردی» خود دسترسی پیدا کنید:
http://<router-ip>:9001/{proxy-base-path}/{resource-path}معمولاً، شما «میاناهای برنامهسازی کاربردی» خود را با نشانی IP و شماره درگاه برای مشتریان منتشر نمیکنید. درعوض، ورودی ساناد را برای مسیریاب و درگاه تعریف میکنید. برای مثال:
http://myAPI.myCo.com/{proxy-base-path}/{resource-path}وقتی ورودی ساناد را تعریف میکنید، باید میزبان مجازیای با نام مستعار میزبان نیز ایجاد کنید که با نام دامنه ورودی ساناد مطابقت داشته باشد. از مثال بالا، هنگام ایجاد میزبان مجازی، نام مستعار میزبان myAPI.myCo.com را مشخص میکنید.
درباره نامهای مستعار میزبان و نامهای ساناد
یکی از داراییهایی که برای میزبان مجازی تنظیم میکنید نام مستعار میزبان است. نام مستعار میزبان معمولاً نام ساناد میزبان مجازی است. نحوه تنظیم نام مستعار میزبان به نوع نصب Edge شما بستگی دارد: Cloud یا Private Cloud.
نامهای مستعار میزبان و نامهای ساناد در Edge for the Cloud
در Edge for the Cloud، وقتی برای اولینبار سازمان Edge ایجاد میکنید، Apigee بهطور خودکار دو محیط (test
و prod)، دو میزبان مجازی در هر محیط (پیشفرض و امن)، و گزارشهای ساناد برای هر میزبان مجازی ایجاد میکند.
نام مستعار میزبان میزبانهای مجازی حاوی نام سازمان و محیط است. بنابراین، درخواست ازطریق میزبان مجازی به این شکل است:
http://{org-name}-prod.apigee.net/{proxy-base-path}/{resource-path}https://{org-name}-prod.apigee.net/{proxy-base-path}/{resource-path}http://{org-name}-test.apigee.net/{proxy-base-path}/{resource-path}https://{org-name}-test.apigee.net/{proxy-base-path}/{resource-path}
معمولاً میخواهید میزبانهای مجازی ایجاد کنید که از نام دامنه شما استفاده کنند، نه از دامنه پیشفرض apigee.net. برای انجام این کار، ابتدا باید ورودی ساناد و سابقه CNAME خودتان را ایجاد کنید.
شکل زیر پیکربندی معمولی را برای نحوه پردازش درخواست میانای برنامهسازی کاربردی توسط Edge نشان میدهد:
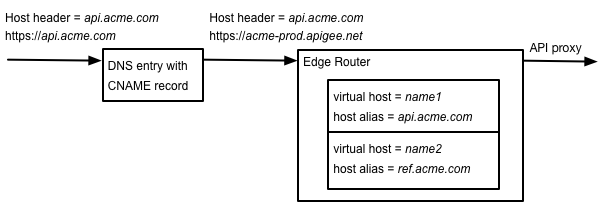
در این مثال:
- api.acme.com نام دامنه موردنظر شما است.
- ورودی ساناد و سابقه CNAME را تعریف میکنید تا api.acme.com را به acme-prod.apigee.net هدایت کند.
- درخواست حاوی سرصفحه
Hostاست که «مسیریاب» از آن برای تعیین میزبان مجازی که درخواست را مدیریت میکند استفاده میکند.
در این مثال، اطلاعات زیر را در تعریف میزبان مجازی مشخص میکنید:
- نام = myvhost
- نام مستعار میزبان = apis.acme.com
- port = 443
- فعال کردن دسترسی TLS
برای اطلاعات بیشتر، پیکربندی میزبانهای مجازی برای Cloud را ببینید.
نامهای مستعار میزبان و نامهای ساناد در Edge for Private Cloud
همانند Edge for the Cloud، میزبانهای مجازیای ایجاد میکنید که از نام دامنه خودتان برای نام مستعار میزبان استفاده میکنند. سپس ورودی ساناد و سابقه CNAME خودتان را برای دسترسی به آن میزبانهای مجازی ایجاد میکنید.
یکی از تفاوتهای بین Cloud و Private Cloud این است که در Cloud Apigee نامهای ساناد را بهطور خودکار برای سازمانهای شما ایجاد میکند، به این شکل:
- name=default:
http://{org-name}-{env-name}.apigee.net(درگاه رهیاب ۸۰) - name=secure:
https://{org-name}-{env-name}.apigee.net(درگاه رهیاب ۴۴۳)
در Edge for the Private Cloud، باید ورودیهای ساناد را برای نشانی IP و درگاه «مسیریاب» خود ایجاد کنید.
برای مثال، این اطلاعات را در تعریف میزبان مجازی مشخص میکنید:
- نام = myvhost
- نام مستعار میزبان = apis.acme.com
- port = 9001
- فعال کردن دسترسی TLS
شکل زیر پیکربندی معمولی را برای نحوه پردازش درخواست میانای برنامهسازی کاربردی توسط Edge نشان میدهد:
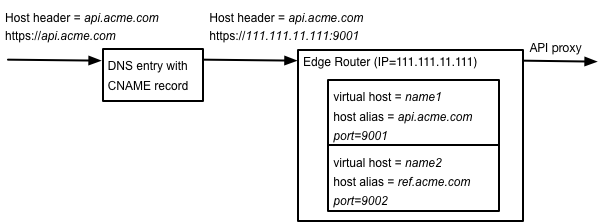
در این مثال:
- api.acme.com نام دامنه موردنظر شما است.
- ورودی ساناد و سابقه CNAME را تعریف میکنید تا api.acme.com را به نشانی IP و درگاه «مسیریاب» هدایت کنید.
- درخواست حاوی سرصفحه
Hostاست که «مسیریاب» از آن برای تعیین میزبان مجازی که درخواست را مدیریت میکند استفاده میکند.
برای اطلاعات بیشتر، پیکربندی میزبانهای مجازی برای «ابر خصوصی» را ببینید.
نامهای مستعار میزبان و نویسههای عام
میتوانید نویسه عام «*» را در نام مستعار میزبان بگنجانید. نویسه عام «*» فقط میتواند در ابتدای نام مستعار میزبان (قبلاز اولین «.») قرار گیرد و نمیتواند با نویسههای دیگر ترکیب شود.
در زیر نمونهای از نام مستعار میزبان معتبر بااستفاده از نویسه عام آورده شده است:
*.example.com
نمونههای زیر نامعتبر هستند:
  www.*.example.com
  w*.example.com
استفاده از نویسه عام در نام مستعار میزبان مجازی به
پراکسیهای میانای برنامهسازی کاربردی اجازه میدهد تا تماسهای مربوط به چندین زیردامنه مثل
alpha.example.com، beta.example.com، یا
live.example.com را مدیریت کنند. استفاده از نام مستعار با کارت جوکر همچنین به شما کمک میکند تا از میزبانهای مجازی کمتری در هر محیط استفاده کنید تا در محدودیتهای محصول باقی بمانید، زیرا میزبان مجازی با کارت جوکر فقط بهعنوان یک میزبان مجازی حساب میشود.
گواهینامه TLS برای میزبان مجازی باید در نام CN گواهینامه دارای تطابق با نویسه عام باشد.
برای مثال، *.example.com.
درباره داراییهای میزبان مجازی
در Edge، میزبان مجازی با یک شیء XML نشان داده میشود. برای مثال، شیء XML زیر میزبان مجازی را تعریف میکند:
<VirtualHost name="vhostName">
    <HostAliases>
        <HostAlias>hostAlias</HostAlias>
    </HostAliases>
    <Interfaces>
        <!-- Private Cloud only -->
        <Interface>interfaceName</Interface>
    <Port>portNumber</Port>
    <BaseURL>http://myCo.com<</BaseUrl>
    <OCSPStapling>off</OCSPStapling>
    <RetryOptions/>
   <SSLInfo>
        <Enabled>trueFalse</Enabled>
        <ClientAuthEnabled>trueFalse</ClientAuthEnabled>
        <KeyStore>ref://keystoreRef</KeyStore>
        <KeyAlias>keyAlias</KeyAlias>
        <TrustStore>ref://truststoreRef</TrustStore>
        <IgnoreValidationErrors>trueFalse</IgnoreValidationErrors>
    </SSLInfo>
    <Properties>
        <Property name="proxy_read_timeout">timeout</Property>
        <Property name="keepalive_timeout">timeout</Property>
        <Property name="proxy_request_buffering">onOff</Property>
        <Property name="proxy_buffering">onOff</Property>
        <Property name="ssl_protocols">protocolList</Property>
        <Property name="ssl_ciphers">cipherList</Property>
    </Properties>
</VirtualHost>
فهرست داراییهایی که میتوانید تنظیم کنید براساس این است که از Edge for the Cloud یا Edge for the Private Cloud استفاده میکنید. اگر از Edge برای «ابر خصوصی» استفاده میکنید، فهرست داراییهای دردسترس نیز به نسخه Edge شما بستگی دارد. برای شرح کامل همه داراییهای میزبان مجازی، به مرجع دارایی میزبان مجازی مراجعه کنید.
برای اطلاعات بیشتر درباره ایجاد میزبانهای مجازی برای نسخه خاص Edge خود، به این منابع مراجعه کنید: