

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
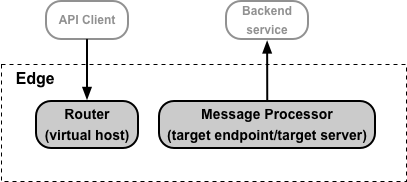
این سند شامل نمای کلی نحوه پیکربندی TLS در Edge برای دو حوزه عملکردی است:
- دسترسی کارخواهان API به پراکسیهای API شما. برای پیکربندی «امنیت لایه انتقال»، از میزبانهای مجازی در «رهیاب» Edge استفاده کنید.
- دسترسی Edge به سرویسهای زیرین شما. برای پیکربندی «امنیت لایه انتقال»، از نقطههای پایانی هدف و سرورهای هدف در «پردازشگر پیام لبه» استفاده کنید.
هر دو نوع دسترسی در زیر نشان داده شده است:
درباره تنظیم گزینههای «امنیت لایه انتقال» در میزبان مجازی یا نقطه پایان هدف/سرور هدف
میزبان مجازی میتواند با یک شیء XML بهصورت زیر نشان داده شود:
<VirtualHost name="secure">
    ...
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://myKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://myTruststoreRef</TrustStore>
        <IgnoreValidationErrors>false</IgnoreValidationErrors>
    </SSLInfo>
</VirtualHost>
ناحیه میزبان مجازی که برای پیکربندی «امنیت لایه انتقال» تغییر میدهید با برچسب <SSLInfo> تعریف میشود. از همان برچسب <SSLInfo> برای پیکربندی نقطه پایانی مقصد یا سرور مقصد استفاده میکنید.
جدول زیر عناصر پیکربندی «امنیت لایه انتقال» را که توسط برچسب <SSLInfo> استفاده میشود شرح میدهد:
| Element | شرح |
|---|---|
| <فعال> |
«امنیت لایه انتقال» یکطرفه را بین Edge و کارخواه API، یا بین Edge و زیرینه هدف فعال میکند. برای میزبان مجازی، باید یک انبار کلید حاوی گواهینامه و کلید خصوصی تعریف کنید. |
| <ClientAuthEnabled> |
TLS دوطرفه را بین Edge و کارخواه میانای برنامهسازی کاربردی، یا بین Edge و پشتیبان هدف فعال میکند. فعال کردن «امنیت لایه انتقال» دوطرفه معمولاً مستلزم این است که در Edge یک truststore راهاندازی کنید. |
| <KeyStore> | ذخیرهگاه کلید. |
| <KeyAlias> | نام مستعار مشخصشده هنگام بارگذاری گواهی و کلید خصوصی در انبار کلید. |
| <TrustStore> | مخزن گواهیها. |
| <IgnoreValidationErrors> | اگر درست باشد، Edge خطاهای گواهینامه «امنیت لایه انتقال» را نادیده میگیرد. هنگام پیکربندی کردن TLS برای سرورهای مقصد و نقطههای پایانی مقصد، و هنگام پیکربندی کردن میزبانهای مجازی که از TLS دوطرفه استفاده میکنند معتبر است. مقدار پیشفرض نادرست است. وقتی با نقطه پایانی هدف/سرور هدف استفاده میشود، اگر سیستم پشتیبان از SNI استفاده کند و گواهینامهای با «نام متمایز» موضوع (DN) برگرداند که با نام میزبان مطابقت نداشته باشد، راهی برای نادیده گرفتن خطا وجود ندارد و اتصال برقرار نمیشود. |
| <CommonName> | اگر مشخص شده باشد، مقداری که نام عمومی گواهینامه هدف دربرابر آن اعتبارسنجی میشود. این مقدار فقط برای پیکربندیهای TargetEndpoint و TargetServer معتبر است. برای پیکربندیهای VirtualHost معتبر نیست. بهطور پیشفرض، مقدار مشخصشده با نام عمومی گواهینامه هدف دقیقاً مطابقت داده میشود.
برای مثال، استفاده از بهصورت اختیاری، Apigee میتواند بااستفاده از مشخصه برای مثال، نام معمولی که بهعنوان <CommonName wildcardMatch="true">*.myhost.com</CommonName> |
درباره تنظیم عناصر <KeyStore> و <TrustStore>
در مثال میزبان مجازی بالا، انبار کلید و انبار اعتماد بااستفاده از مرجعها، در قالب زیر مشخص میشوند:
<KeyStore>ref://myKeystoreRef</KeyStore>
<TrustStore>ref://myTruststoreRef</TrustStore>
Apigee اکیداً توصیه میکند که همیشه از ارجاع به keystore و truststore استفاده کنید. مرجع متغیری است که بهجای مشخص کردن مستقیم نام انبار کلید، نام انبار کلید یا انبار اعتماد را دربرمیگیرد. در این مثال:
myKeystoreRefمرجعی است که حاوی نام انبار کلید است. در این مثال، نام انبار کلید myKeystore است.myTruststoreRefمرجعی است که حاوی نام مخزن مطمئن است. در این مثال، نام مخزن اعتماد myTruststore است.
وقتی گواهینامهای منقضی میشود، باید میزبان مجازی یا نقطه پایان هدف/سرور هدف را بهروز کنید تا فروشگاه کلید یا فروشگاه اطمینان حاوی گواهینامه جدید را مشخص کنید. مزیت مرجع این است که میتوانید مقدار مرجع را تغییر دهید تا بدون نیاز به تغییر دادن میزبان مجازی یا نقطه پایانی هدف/سرور هدف، انبار کلید یا انبار اعتماد را تغییر دهید:
- برای مشتریان Cloud: تغییر مقدار مرجع نیازی به تماس با پشتیبانی Apigee Edge ندارد.
- برای مشتریان «ابر خصوصی»: تغییر مقدار مرجع نیازی به راهاندازی مجدد عناصر Edge، مثل «مسیریابها» و «پردازشگرهای پیام»، ندارد.
یا میتوانید نام انبار کلید و نام انبار اعتماد را مستقیماً مشخص کنید:
<KeyStore>myKeystore</KeyStore>
<TrustStore>myTruststore</TrustStore>
اگر نام keystore یا truststore را مستقیماً مشخص کنید، مشتریان Cloud باید با پشتیبانی Apigee Edge تماس بگیرند و مشتریان Private Cloud باید برای بهروزرسانی گواهینامه، برخیاز عناصر Edge را بازراهاندازی کنند.
گزینه سوم، فقط برای نقاط پایانی هدف/سرور هدف، استفاده از متغیرهای جریان است:
<KeyStore>{ssl.keystore}</KeyStore>
<TrustStore>{ssl.truststore}</TrustStore>
متغیرهای جریان برای نقاط پایانی هدف/سرورهای هدف کار میکنند و به شما امکان میدهند انبار کلید یا انبار اعتماد را مثل مرجعها بهروز کنید. بااینحال، این گواهینامهها با میزبانهای مجازی کار نمیکنند و لازم است که در هر درخواست، اطلاعات مربوط به keystore، نام مستعار، و truststore را ارسال کنید.
محدودیتهای استفاده از ارجاع به keystore و truststore
مشتریان «ابر» پولی و همه مشتریان «ابر خصوصی» که «امنیت لایه انتقال» را پیکربندی میکنند باید محدودیت زیر را هنگام استفاده از ارجاع به انبار کلید و انبار اعتماد درنظر بگیرند:
- فقط درصورتی میتوانید از مرجعهای keystore و truststore در میزبانهای مجازی استفاده کنید که TLS را در «مسیریابهای Apigee» خاتمه دهید.
- اگر در جلوی «مسیرهای Apigee» ترازکننده بار دارید و «امنیت لایه انتقال» را در ترازکننده بار خاتمه میدهید، نمیتوانید از مراجع انبار کلید و انبار اعتماد در میزبانهای مجازی استفاده کنید.
اگر میزبان مجازی موجود شما از نام واقعی keystore یا truststore استفاده میکند
میزبانهای مجازی موجود در Edge ممکن است برای استفاده از ارجاعها برای keystore و truststore پیکربندی نشده باشند. در این مورد، میتوانید میزبان مجازی را بهروزرسانی کنید تا از مرجع استفاده کند.
Edge for the Cloud
برای تغییر میزبان مجازی برای استفاده از مرجع انبار کلید، باید با پشتیبانی Apigee Edge کار کنید.
Edge برای «ابر خصوصی»
برای تبدیل میزبان مجازی به استفاده از مرجع:
- میزبان مجازی را بهروز کنید تا از مرجع استفاده کند.
- «رهیابها» را بازراهاندازی کنید.
درباره استفاده از گواهینامه و کلید دوره آزمایشی رایگان Apigee
اگر حساب پولی Edge for Cloud دارید و هنوز گواهینامه و کلید TLS ندارید، میتوانید میزبان مجازیای ایجاد کنید که از گواهینامه و کلید دوره آزمایشی رایگان Apigee استفاده کند. این یعنی میتوانید میزبان مجازی را بدون اینکه ابتدا انبار کلید بسازید ایجاد کنید.
شیء XML که میزبان مجازی را بااستفاده از گواهینامه و کلید دوره آزمایشی رایگان Apigee تعریف میکند، عناصر
<KeyStore> و <KeyAlias> را حذف میکند و آنها را با عنصر
<UseBuiltInFreeTrialCert> جایگزین میکند، همانطور که در زیر نشان داده شده است:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>myapi.apigee.net</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
    </SSLInfo>
    <UseBuiltInFreeTrialCert>true</UseBuiltInFreeTrialCert>
</VirtualHost>
اگر «امنیت لایه انتقال» دوطرفه انجام میدهید، همچنان باید عنصر <ClientAuthEnabled> را روی
true تنظیم کنید و بااستفاده از مرجع با عنصر <TrustStore>، یک فروشگاه مطمئن مشخص کنید.
برای اطلاعات بیشتر، پیکربندی میزبانهای مجازی برای Cloud را ببینید.
درباره پیکربندی «امنیت لایه انتقال»
دو عامل اصلی تعیین میکنند که چگونه پیکربندی «امنیت لایه انتقال» را انجام دهید:
- آیا مشتری Edge Cloud یا Private Cloud هستید؟
- چگونه گواهینامههای منقضیشده یا درحال انقضا را بهروزرسانی میکنید؟
گزینههای پیکربندی «فضای ابری» و «فضای ابری خصوصی»
جدول زیر گزینههای پیکربندی مختلف برای مشتریان Cloud و Private Cloud را نشان میدهد:
| ابر خصوصی | Cloud | |
|---|---|---|
| میزبان مجازی | کنترل کامل | کنترل کامل فقط برای حسابهای پولی |
| نقطه پایان هدف/سرور هدف | کنترل کامل | کنترل کامل |
مشتریان «ابر خصوصی» بر پیکربندی میزبانهای مجازی و نقطههای پایانی مقصد/سرورهای مقصد کنترل کامل دارند. این کنترل شامل توانایی ایجاد و حذف میزبانهای مجازی و تنظیم همه داراییهای میزبان مجازی است.
همه مشتریان Cloud، هم پولی و هم ارزیابی، کنترل کاملی بر پیکربندی نقطههای پایانی هدف/سرورهای هدف دارند. علاوهبراین، مشتریان پولی Cloud کنترل کاملی بر میزبانهای مجازی، ازجمله داراییهای TLS، دارند.
رسیدگی به گواهینامههای منقضیشده
اگر گواهینامه «امنیت لایه انتقال» منقضی شود، یا اگر پیکربندی سیستم شما بهگونهای تغییر کند که گواهینامه دیگر معتبر نباشد، باید گواهینامه را بهروز کنید. هنگام پیکربندی «امنیت لایه انتقال» برای میزبان مجازی یا نقطه پایانی هدف/سرور هدف، باید قبلاز انجام هرگونه پیکربندی، تصمیم بگیرید که چگونه میخواهید آن بهروزرسانی را انجام دهید.
وقتی گواهینامهای منقضی میشود
در Edge، گواهینامهها را در یکی از دو مکان زیر ذخیره میکنید:
- انبار کلید - حاوی گواهینامه TLS و کلید خصوصی مورداستفاده برای شناسایی نهاد درطول دستدهی TLS است.
- Truststore - حاوی گواهینامههای مطمئن در کارخواه TLS است که برای اعتبارسنجی گواهینامه سرور TLS ارائهشده به کارخواه استفاده میشود. این گواهینامهها معمولاً گواهینامههای خودامضایی، گواهینامههای امضاشده توسط مرجع صدور گواهی مورد اعتماد، یا گواهینامههایی هستند که بهعنوان بخشی از «امنیت لایه انتقال» دوطرفه استفاده میشوند.
وقتی گواهینامهای در انبار کلید منقضی میشود و از مرجعی برای انبار کلید استفاده میکنید، نمیتوانید گواهینامه جدیدی در انبار کلید بارگذاری کنید. درعوض، شما:
- انبار کلید جدیدی ایجاد کنید.
- گواهینامه جدید را در انبار کلید جدید بااستفاده از همان نام مستعار که در انبار کلید قدیمی استفاده میشد بارگذاری کنید.
- مرجع را در میزبان مجازی یا سرور هدف/نقطه پایان هدف بهروزرسانی کنید تا از انبار کلید جدید استفاده کنید.
وقتی گواهینامهای در مخزن مطمئن منقضی میشود و از مرجعی برای مخزن مطمئن استفاده میکنید، شما:
- ایجاد فروشگاه مطمئن جدید.
- گواهی جدید را در مخزن اعتماد جدید بارگذاری کنید. نام مستعار برای فروشگاههای مطمئن مهم نیست. توجه: اگر گواهینامهای بخشی از زنجیره باشد، باید یا یک فایل واحد ایجاد کنید که شامل همه گواهینامهها باشد و آن فایل را در یک نام مستعار بارگذاری کنید، یا همه گواهینامههای زنجیره را بهطور جداگانه در مخزن اعتماد بارگذاری کنید و برای هر گواهینامه از نام مستعار متفاوتی استفاده کنید.
- مرجع را در میزبان مجازی یا سرور هدف/نقطه پایان هدف بهروز کنید تا از truststore جدید استفاده کنید.
خلاصه روشهای بهروزرسانی گواهینامه منقضیشده
روشی که برای مشخص کردن نام انبار کلید و انبار اعتماد در میزبان مجازی یا نقطه پایانی هدف/سرور هدف استفاده میکنید تعیین میکند که چگونه بهروزرسانی گواهینامه را انجام دهید. میتوانید از این موارد استفاده کنید:
- مرجعها
- نامهای مستقیم
- متغیرهای جریان
هریک از این روشها پیامدهای متفاوتی بر فرایند بهروزرسانی دارد، همانگونه که در جدول زیر توضیح داده شده است. همانطور که میبینید، ارجاعها بیشترین انعطافپذیری را برای مشتریان Cloud و Private Cloud فراهم میکنند:
| نوع پیکربندی | نحوه بهروزرسانی/جایگزینی گواهینامه | ابر خصوصی | Cloud |
|---|---|---|---|
| مرجع (توصیهشده) |
برای انبار کلید، انبار کلید جدیدی با نام جدید و نام مستعار با
همان نام نام مستعار قدیمی ایجاد کنید.
برای مخزن اعتماد، مخزن اعتمادی با نام جدید ایجاد کنید. |
مرجع را به keystore یا truststore بهروز کنید.
بازراهاندازی «رهیاب» یا «پردازشگر پیام» لازم نیست. |
مرجع را به keystore یا truststore بهروز کنید.
نیازی به تماس با «پشتیبانی Apigee» نیست. |
| متغیرهای جریان (فقط نقطه پایانی هدف) |
برای انبار کلید، انبار کلید جدیدی با نام جدید و نام مستعار با
همان نام یا با نام جدید ایجاد کنید.
برای مخزن اعتماد، مخزن اعتمادی با نام جدید ایجاد کنید. |
متغیر جریان بهروزشده را در هر درخواست با نام انبار کلید جدید، نام مستعار، یا
انبار اعتماد ارسال کنید.
بازراهاندازی «رهیاب» یا «پردازشگر پیام» لازم نیست. |
متغیر جریان بهروزشده را در هر درخواست با نام انبار کلید جدید، نام مستعار، یا
انبار اعتماد ارسال کنید.
نیازی به تماس با «پشتیبانی Apigee» نیست. |
| مستقیم | ایجاد keystore، نام مستعار، truststore جدید. |
میزبان مجازی را بهروزرسانی کنید و «رهیابها» را بازراهاندازی کنید.
اگر نقطه پایانی هدف/سرور هدف از truststore استفاده میکند، پراکسی را دوباره مستقر کنید. |
برای میزبانهای مجازی، برای راهاندازی مجدد «مسیریابها»، با پشتیبانی Apigee Edge تماس بگیرید.
اگر نقطه پایانی هدف/سرور هدف از truststore استفاده میکند، پراکسی را دوباره مستقر کنید. |
| مستقیم | کلیدانبار یا اعتمادانبار را حذف کنید و آن را با همان نام بازسازی کنید. |
بهروزرسانی میزبان مجازی لازم نیست، بازراهاندازی «مسیریاب» ضروری نیست. بااینحال، تا زمانی که انبار کلید و نام مستعار جدید تنظیم نشود، درخواستهای میانای برنامهسازی کاربردی ناموفق خواهد بود.
اگر از انبار کلید برای «امنیت لایه انتقال» دوطرفه بین Edge و سرویس زیرینه استفاده میشود، «پردازشگرهای پیام» را بازراهاندازی کنید. |
بهروزرسانی میزبان مجازی لازم نیست. بااینحال، تا زمانی که انبار کلید جدید و نام مستعار تنظیم نشود، درخواستهای API ناموفق خواهد بود.
اگر از انبار کلید برای TLS دوطرفه بین Edge و سرویس زیرینه استفاده میشود، برای بازراهاندازی «پردازشگرهای پیام»، با پشتیبانی Apigee Edgeتماس بگیرید. |
| مستقیم | برای فقط truststore، گواهینامه جدیدی را در truststore بارگذاری کنید. |
اگر میزبان مجازی از truststore استفاده میکند، «مسیریابها» را بازراهاندازی کنید.
اگر نقطه پایانی هدف/سرور هدف از truststore استفاده میکند، «پردازشگرهای پیام» را بازراهاندازی کنید. |
برای میزبانهای مجازی، برای راهاندازی مجدد «مسیریابهای Edge»، با پشتیبانی Apigee Edge تماس بگیرید.
اگر نقطه پایانی هدف/سرور هدف از truststore استفاده میکند، برای بازراهاندازی «پردازشگرهای پیام»، با پشتیبانی Apigee Edge تماس بگیرید. |