

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
مشتری Cloud با حساب پولی میتواند میزبان مجازی در سازمان ایجاد کند.
- درباره میزبانان مجازی
- پیکربندی میزبانهای مجازی
- پیکربندی «امنیت لایه انتقال»
- Keystores و Truststores
چه کسی میتواند میزبانهای مجازی را در Cloud ایجاد و اصلاح کند
ایجاد و اصلاح میزبان مجازی فقط برای حسابهای پولی در Edge Cloud دردسترس است. کاربری که میزبان مجازی را ایجاد میکند باید نقش سرپرست سازمان یا نقش سفارشی با اجازههای اصلاح میزبان مجازی داشته باشد. کاربران با نقشهای دیگر اجازه ندارند میزبانهای مجازی ایجاد کنند.
برای مثال، مشتریان پولی میتوانند:
- فعال کردن TLS یکطرفه و دوطرفه
- فروشگاه کلید/فروشگاه اطمینان مورداستفاده میزبان مجازی را مشخص کنید
حسابهای رایگان و آزمایشی نمیتوانند میزبان مجازی ایجاد یا اصلاح کنند و به میزبانهای مجازی ایجادشده برای آنها در زمان ثبت Edge محدود میشوند. برای اطلاعات بیشتر درباره طرحهای قیمتگذاری Edge، به https://apigee.com/api-management/#/pricing مراجعه کنید.
الزامات پیکربندی میزبان مجازی برای «ابر»
جدول زیر الزامات ایجاد میزبان مجازی را خلاصه میکند:
| دسته | الزام | شرح |
|---|---|---|
| نوع حساب | پولی | حسابهای رایگان و آزمایشی نمیتوانند میزبان مجازی ایجاد یا اصلاح کنند. |
| نقش کاربر | سرپرست سازمان | فقط سرپرست سازمان یا کاربری با نقش سفارشی که اجازههای تغییر دادن میزبان مجازی را دارد میتواند میزبان مجازی ایجاد کند. |
| تعداد میزبانهای مجازی | حداکثر ۲۰ |
حداکثر میتوانید ۲۰ میزبان مجازی برای هر سازمان/محیط در Cloud داشته باشید. توجه: تعداد میزبانهای مجازی در «ابر خصوصی» محدودیتی ندارد. بیشتر سازمانها/محیطها از دو میزبان مجازی استفاده میکنند: یکی برای HTTP و دیگری برای دسترسی HTTPS. اگر سازمان/محیط شما اجازه دسترسی بااستفاده از نامهای دامنه مختلف را میدهد، ممکن است به میزبانهای مجازی بیشتری نیاز داشته باشید. |
| نشانی وب اصلی | شامل پروتکل میشود | هنگام تعریف نشانی وب پایه برای میزبان مجازی، چه در «میانای کاربر» و چه با «میانای برنامهسازی کاربردی»، باید پروتکل (یعنی «http://» یا «https://») را بهعنوان بخشی از نشانی وب مشخص کنید. |
| درگاه | 443 |
فقط میتوانید میزبان مجازی را در درگاه ۴۴۳ ایجاد کنید. توجه داشته باشید که میتوانید چندین میزبان مجازی در درگاه ۴۴۳ ایجاد کنید، بهشرطی که نامهای مستعار میزبان یکتا داشته باشند و همه از TLS پشتیبانی کنند. |
| TLS | الزامی |
فقط میتوانید میزبان مجازیای ایجاد کنید که از «امنیت لایه انتقال» ازطریق HTTPS پشتیبانی کند. باید ازقبل انبار کلیدی و درصورت تمایل انبار مطمئنی حاوی گواهینامه و کلید TLS خود ایجاد کرده باشید. باید گواهی امضاشده توسط نهاد مورداعتمادی مثل Symantec یا VeriSign داشته باشید. نمیتوانید از گواهینامه خودامضا استفاده کنید. اگر به دسترسی HTTP نیاز دارید، با پشتیبانی Apigee Edge تماس بگیرید. |
| پروتکل «امنیت لایه انتقال» | TLS 1.2 |
Edge در «ابر» فقط از نسخه ۱.۲ «امنیت لایه انتقال» پشتیبانی میکند. |
| نام مستعار میزبان | در سازمان و محیط یکتا باشد | نام مستعار میزبان برای ترکیب سازمان/محیط دیگری وجود ندارد. |
| نام دامنه | متعلق به مشتری |
باید مالک نام دامنه مشخصشده در میزبان مجازی باشید. Edge بررسی میکند که نام دامنه، همانگونه که توسط نام مستعار میزبان تعریف شده است، با فرادادههای موجود در گواهینامه TLS مطابقت داشته باشد. بهطور دقیق، Edge اطلاعات زیر را در گواهینامه بررسی میکند:
نویسههای عام در SAN یا CN مجاز هستند، برای مثال، Edge همچنین تأیید میکند که گواهینامه منقضی نشده باشد. |
| پشتیبانی SNI برنامه کارخواه | همه برنامههای کارخواهی که به میزبان مجازی دسترسی دارند باید از SNI پشتیبانی کنند. |
همه برنامهها باید از SNI پشتیبانی کنند. |
ایجاد میزبان مجازی بااستفاده از مرورگر
بیشتر مثالهای این بخش از Edge API برای ایجاد یا اصلاح میزبانهای مجازی استفاده میکنند، اما میتوانید میزبان مجازی را در Edge UI ایجاد کنید.
برای ایجاد میزبان مجازی بااستفاده از «میانای کاربر Edge»:
- به سیستم apigee.com/edge وارد شوید.
- سرپرست > میزبانهای مجازی را انتخاب کنید.
- محیطی مثل prod یا test را انتخاب کنید.
- برای ایجاد میزبان مجازی، + میزبان مجازی را انتخاب کنید یا نام میزبان مجازی موجود را برای ویرایش آن انتخاب کنید.
- برای اطلاعات دقیق درباره پر کردن فیلدهای میزبان مجازی، جدول بالا را ببینید.
تعریف میزبان مجازی برای «امنیت لایه انتقال» یکطرفه
شیء XML که میزبان مجازی را تعریف میکند. برای مثال، شیء XML زیر میزبان مجازی را برای «امنیت لایه انتقال» یکطرفه تعریف میکند:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
</VirtualHost>
در این تعریف شما:
- نام را بهعنوان myTLSVHost مشخص کنید. از این نام برای ارجاع دادن به میزبان مجازی در پراکسی API یا در تماس API استفاده کنید.
- نام مستعار میزبان را بهعنوان api.myCompany.com مشخص کنید. این دامنه عمومی است که برای دسترسی به میاناهای برنامهسازی کاربردی شما استفاده میشود و با تعریف ساناد و ساختار CNAME تعریف میشود.
- شماره درگاه را بهعنوان ۴۴۳ مشخص کنید. اگر حذف شود، بهطور پیشفرض درگاه روی ۴۴۳ تنظیم میشود.
- درصورت نیاز، TLS را فعال کنید.
عنصر<Enable>برای فعال کردن «امنیت لایه انتقال» یکطرفه روی درست تنظیم میشود، و عناصر<KeyStore>و نام مستعار کلید و انبار کلید استفادهشده توسط اتصال «امنیت لایه انتقال» را مشخص میکنند.
برای فعال کردن TLS دوطرفه،<ClientAuthEnabled>را روی true تنظیم کنید، و بااستفاده از عنصر<TrustStore>، یک truststore مشخص کنید. انبار اعتماد صادرکننده گواهی کارخواه و زنجیره «مرجع صدور گواهی» گواهی را که لازم است در خود نگه میدارد.
توجه: چون Edge در ابتدا از SSL پشتیبانی میکرد، برچسبی که برای پیکربندی «امنیت لایه انتقال» استفاده میکنید<SSLInfo>نامیده میشود.
توجه داشته باشید که خواص دیگری نیز وجود دارد که میتوانید در میزبان مجازی تنظیم کنید. برای مرجعی برای همه داراییها، به مرجع دارایی میزبان مجازی مراجعه کنید.
تصمیمگیری درباره نحوه مشخص کردن نام keystore و truststore در میزبان مجازی
هنگام پیکربندی میزبان مجازی برای پشتیبانی از «امنیت لایه انتقال»، بااستفاده از مرجع، انبار کلید را مشخص میکنید. مرجع متغیری است که بهجای مشخص کردن مستقیم نام انبار کلید یا انبار اعتماد، نام انبار کلید یا انبار اعتماد را دربرمیگیرد، همانطور که در زیر نشان داده شده است:
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
مزیت استفاده از مرجع این است که میتوانید مقدار مرجع را تغییر دهید تا انبار کلید استفادهشده توسط میزبان مجازی تغییر کند، معمولاً به این دلیل که گواهینامه در انبار کلید فعلی در آینده نزدیک منقضی میشود. تغییر مقدار مرجع نیازی به بازراهاندازی «مسیریاب لبه» ندارد. برای اطلاعات بیشتر درباره ایجاد و اصلاح مرجعها، کار با مرجعها را ببینید.
فقط میتوانید از مرجع برای keystore و truststore استفاده کنید؛ نمیتوانید از مرجع برای نام مستعار استفاده کنید. وقتی مرجع را به انبار کلید تغییر میدهید، مطمئن شوید که نام مستعار گواهینامه با نام مستعار در انبار کلید قدیمی یکسان باشد.
محدودیتهای استفاده از ارجاع به keystore و truststore
هنگام استفاده از ارجاع به keystore و truststore باید محدودیت زیر را درنظر بگیرید:
- فقط درصورتی میتوانید از مرجعهای keystore و truststore در میزبانهای مجازی استفاده کنید که از SNI پشتیبانی کنید و SSL را در «مسیریابهای Apigee» خاتمه دهید.
- اگر در جلوی «مسیرهای Apigee» ترازکننده بار دارید و «امنیت لایه انتقال» را در ترازکننده بار خاتمه میدهید، نمیتوانید از مراجع انبار کلید و انبار اعتماد در میزبانهای مجازی استفاده کنید.
تعریف میزبان مجازی برای «امنیت لایه انتقال» دوطرفه
برای فعال کردن TLS دوطرفه، عنصر <ClientAuthEnabled> را روی
true تنظیم کنید و بااستفاده از مرجع با عنصر <TrustStore>، یک فروشگاه اعتماد مشخص کنید. انبار اعتماد
حاوی صادرکننده گواهی کارخواه و زنجیره «مرجع صدور گواهی» گواهی است که الزامی است. کارخواه باید برای
«امنیت لایه انتقال» دوطرفه نیز بهدرستی پیکربندی شود.
برای ایجاد میزبان مجازی برای «امنیت لایه انتقال» دوطرفه، شیء XML ایجاد کنید که میزبان مجازی را تعریف کند: host:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://myTestTruststoreRef</TrustStore>
    </SSLInfo>
</VirtualHost>
در این تعریف شما:
- با تنظیم
<ClientAuthEnabled>روی درست، «امنیت لایه انتقال دوطرفه» را فعال کنید. - بااستفاده از عنصر
<TrustStore>، مرجع را به مخزن اعتماد مشخص کنید. انبار اعتماد صادرکننده گواهی کارخواه و زنجیره «مرجع صدور گواهی» گواهی را که لازم است در خود نگه میدارد.
تعریف میزبان مجازی که از گواهینامه و کلید دوره آزمایشی رایگان Apigee استفاده میکند
اگر حساب پولی Edge for Cloud دارید و هنوز گواهینامه و کلید TLS ندارید، میتوانید میزبان مجازیای ایجاد کنید که از گواهینامه و کلید دوره آزمایشی رایگان Apigee استفاده کند. این یعنی میتوانید میزبان مجازی را بدون اینکه ابتدا انبار کلید بسازید ایجاد کنید.
گواهینامه دوره آزمایشی رایگان Apigee برای دامنه *.apigee.net تعریف شده است. بنابراین،
<HostAlias> میزبان مجازی نیز باید در قالب *.apigee.net باشد.
اگر «امنیت لایه انتقال» دوطرفه انجام میدهید، همچنان باید عنصر <ClientAuthEnabled> را روی
true تنظیم کنید و بااستفاده از مرجع با عنصر <TrustStore>
همانطور که در بالا در تعریف میزبان مجازی برای «امنیت لایه انتقال» دوطرفه توضیح داده شده است، یک فروشگاه اطمینان مشخص کنید.
شیء XML که میزبان مجازی را بااستفاده از گواهینامه و کلید دوره آزمایشی رایگان Apigee تعریف میکند، عناصر
<KeyStore> و <KeyAlias> را حذف میکند و آنها را با عنصر
<UseBuiltInFreeTrialCert> جایگزین میکند، همانطور که در زیر نشان داده شده است:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>myapi.apigee.net</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
    </SSLInfo>
    <UseBuiltInFreeTrialCert>true</UseBuiltInFreeTrialCert>
</VirtualHost>
مقدار پیشفرض عنصر <UseBuiltInFreeTrialCert> نادرست است.
برای «امنیت لایه انتقال» دوطرفه، میزبان مجازی را بهصورت زیر تعریف کنید:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>myapi.apigee.net</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <TrustStore>ref://myTestTruststoreRef</TrustStore>
    </SSLInfo>
    <UseBuiltInFreeTrialCert>true</UseBuiltInFreeTrialCert>
</VirtualHost>
در «میانای کاربری Edge»، هنگام ایجاد میزبان مجازی، گزینه استفاده از گواهینامه دوره آزمایشی رایگان توکار را انتخاب کنید تا از گواهینامه و کلید رایگان Apigee استفاده کنید:
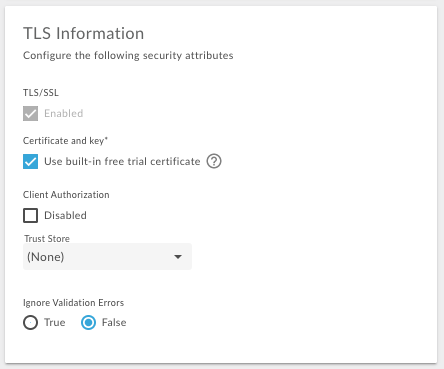
درحال ایجاد میزبان مجازی
از روش زیر برای ایجاد میزبان مجازی استفاده کنید:
- ورودی ساناد و سابقه CNAME برای دامنه عمومی خود (در این مثال،
api.myCompany.com) ایجاد کنید که به[org]-[environment].apigee.netاشاره میکند. - بااستفاده از روشی که در اینجا توضیح داده شده است، یک انبار کلید با نام myTestKeystore (در این مثال) ایجاد و پیکربندی کنید: ایجاد انبار کلید و انبار اعتماد بااستفاده از «واسط کاربر Edge». برای این مثال، مطمئن شوید که محل ذخیره کلید از نام مستعار myKeyAlias برای گواهی و کلید خصوصی استفاده میکند.
- گواهینامه و کلید خود را در keystore بارگذاری کنید. مطمئن شوید که نام دامنهای که گواهینامهتان مشخص کرده است با نام مستعار میزبان که میخواهید برای میزبان مجازی استفاده کنید مطابقت داشته باشد.
-
بااستفاده از «میانای کاربر Edge» یا «میانای برنامهسازی کاربردی»، مرجعی برای انبار کلید ایجاد کنید. مرجع نام انبار کلید و نوع مرجع را بهعنوان
KeyStoreمشخص میکند. برای اطلاعات بیشتر درباره ایجاد و اصلاح مرجعها، کار با مرجعها را ببینید. - میزبان مجازی را بااستفاده از API ایجاد
میزبان مجازی ایجاد کنید. حتماً مرجع keystore و نام مستعار کلید صحیح را مشخص کنید.
برای استفاده از API، از فراخوانی API زیر با روش POST برای ایجاد مخزن کلید
بهنام myTLSVHost استفاده کنید:
curl -X POST -H "Content-Type:application/xml" \
  https://api.enterprise.apigee.com/v1/o/{org_name}/e/{env_name}/virtualhosts \
  -d '<VirtualHost name="myTLSVHost">
    <HostAliases>
      <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
      <Enabled>true</Enabled>
      <ClientAuthEnabled>false</ClientAuthEnabled>
      <KeyStore>ref://myTestKeystoreRef</KeyStore>
      <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
  </VirtualHost>' \
  -u orgAdminEmail:password
اگر با مشتری «امنیت لایه انتقال» دوطرفه انجام میدهید،
<ClientAuthEnabled>را روی درست تنظیم کنید و فروشگاه مطمئن را بااستفاده از عنصر<TrustStore>مشخص کنید. کارخواه باید بهدرستی برای «امنیت لایه انتقال» دوطرفه پیکربندی شده باشد، یعنی Edge باید یک مخزن اعتماد داشته باشد که حاوی صادرکننده گواهینامه و زنجیره گواهینامه کارخواه باشد. بااستفاده از رویه شرحدادهشده در اینجا، truststore را ایجاد کنید: ایجاد keystore و truststore بااستفاده از Edge UI. اگر پراکسیهای API موجود دارید، میزبان مجازی را به عنصر
<HTTPConnection>در ProxyEndpoint اضافه کنید. میزبان مجازی بهطور خودکار به همه پراکسیهای جدید API اضافه میشود. به پیکربندی پراکسی API برای استفاده از میزبان مجازی مراجعه کنید.
پساز بهروزرسانی یک پراکسی API برای استفاده از میزبان مجازی، و ایجاد ورودی DNS و گزارش CNAME برای نام مستعار میزبان، میتوانید به پراکسی API همانگونه که در زیر نشان داده شده است دسترسی پیدا کنید:
https://api.myCompany.com/v1/{project-base-path}/{resource-path}برای مثال:
https://api.myCompany.com/v1/weather/forecastrss?w=12797282
درحال اصلاح میزبان مجازی
دو کار اصلی وجود دارد که مشتریان پولی Cloud برای اصلاح میزبان مجازی موجود انجام میدهند:
- تغییر مقدار مرجع به انبار کلید یا انبار اعتماد.
توجه: پساز تنظیم<KeyStore>یا<TrustStore>برای استفاده از مرجع، میتوانید مقدار مرجع را در هر زمانی تغییر دهید. بااینحال، اگر بخواهید<KeyStore>یا<TrustStore>را برای استفاده از مرجع دیگری تغییر دهید، یا<KeyAlias>را برای استفاده از نام مستعار دیگری تغییر دهید، باید با پشتیبانی Apigee Edge تماس بگیرید. - درحال اصلاح کردن مشخصههای «امنیت لایه انتقال» میزبان مجازی.
درحال تغییر مقدار مرجع
میتوانید مقدار مرجع را تغییر دهید تا keystore یا truststore مورداستفاده میزبان مجازی را تغییر دهید.
قبلاز تغییر دادن مقدار مرجع:
- انبار کلید جدیدی ایجاد کنید و گواهی و کلید را همانطور که در ایجاد انبار کلید و انبار اعتماد بااستفاده از میانای کاربر Edge توضیح داده شده است بارگذاری کنید. در انبار کلید جدید، مطمئن شوید که از همان نام مستعار کلید که در انبار کلید موجود استفاده شده است استفاده میکنید.
- درصورت لزوم، یک truststore جدید ایجاد کنید و گواهی را همانطور که در ایجاد keystore و truststore بااستفاده از «میانای کاربر Edge» توضیح داده شده است بارگذاری کنید.
- مرجع را همانگونه که در کار با مراجع توضیح داده شده است اصلاح کنید.
درحال تغییر دادن مشخصههای «امنیت لایه انتقال» میزبان مجازی
مشتریان پولی میتوانند از API بهروزرسانی میزبان مجازی برای بهروزرسانی میزبان مجازی استفاده کنند. این API به شما امکان میدهد همه داراییهای میزبان مجازی را که در مرجع دارایی میزبان مجازی توضیح داده شده است تنظیم کنید.
وقتی میزبان مجازی را اصلاح میکنید، Edge اعتبارسنجی مشابهی را که هنگام ایجاد میزبان مجازی انجام میدهد انجام میدهد. یعنی در اصلاح، Edge موارد زیر را اعتبارسنجی میکند:
- دامنه همانگونه که توسط نام مستعار میزبان مشخص شده است در سازمان و محیط دیگری استفاده نمیشود.
- مالک نام دامنه هستید. بهطور خاص، Edge بررسی میکند که اطلاعات زیر در
گواهینامه با نام مستعار میزبان مطابقت داشته باشد:
- CN - نام معمول
- SAN - نام جایگزین موضوع
- Edge تأیید میکند که گواهینامه منقضی نشده باشد.
برای اصلاح میزبان مجازی بااستفاده از Edge API، مراحل زیر را انجام دهید:
میزبان مجازی را بااستفاده از بهروزرسانی میانای برنامه کاربردی میزبان مجازی بهروز کنید. هنگام استفاده از API، باید تعریف کامل میزبان مجازی را در بدنه درخواست مشخص کنید، نه فقط عناصری را که میخواهید تغییر دهید. در این مثال، مقدار دارایی
proxy_read_timeoutرا تنظیم میکنید:curl -X PUT -H "Content-Type:application/xml" \ https://api.enterprise.apigee.com/v1/o/{org_name}/e/{env_name}/virtualhosts/{vhost_name} \ -d '<VirtualHost name="myTLSVHost"> <HostAliases> <HostAlias>api.myCompany.com</HostAlias> </HostAliases> <Port>443</Port> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>false</ClientAuthEnabled> <KeyStore>ref://myTestKeystoreRef</KeyStore> <KeyAlias>myKeyAlias</KeyAlias> </SSLInfo> <Properties> <Property name="proxy_read_timeout">50</Property> </Properties> </VirtualHost>' \ -u orgAdminEmail:password
درحال اصلاح میزبان مجازی برای استفاده از ارجاع به انبار کلید و انبار اعتماد
همه میزبانهای مجازی جدید برای Edge in the Cloud از مرجع به keystore و truststore استفاده میکنند. مرجعها به شما امکان میدهند بدون تماس با پشتیبانی Apigee Edge، فروشگاه کلید و فروشگاه اعتماد را تغییر دهید.
میزبانهای مجازی قدیمیتر در Apigee Edge ممکن است برای استفاده از ارجاعها برای keystore و truststore پیکربندی نشده باشند. در این مورد، میتوانید میزبان مجازی را بهروزرسانی کنید تا از مرجع استفاده کند.
بهروزرسانی میزبان مجازی برای استفاده از مرجع
از روش زیر برای بهروزرسانی میزبان مجازی استفاده کنید:
- درصورت نیاز، انبار کلید جدیدی ایجاد کنید و گواهینامهای را همانطور که در ایجاد انبار کلید و انبار اعتماد بااستفاده از «میانای کاربری Edge» توضیح داده شده است بارگذاری کنید. اگر ازقبل کلیدانبار دارید، میتوانید مرجعی را پیکربندی کنید تا به آن اشاره کند.
- مرجع جدیدی برای انبار کلید ایجاد کنید.
- درصورت نیاز، یک فروشگاه اعتماد جدید ایجاد کنید و گواهینامهای را بارگذاری کنید. اگر ازقبل مخزن مورداعتمادی دارید، میتوانید مرجعی را پیکربندی کنید تا به آن اشاره کند.
- مرجع جدیدی برای مخزن مطمئن ایجاد کنید.
- میزبان مجازی را بهروز کنید تا انبار کلید، نام مستعار، انبار اعتماد، و هر ویژگی دیگر TLS
را تنظیم کنید. بار تماس این است:
curl -X PUT -H "Content-Type:application/xml" \ https://api.enterprise.apigee.com/v1/o/{org_name}/e/{env_name}/virtualhosts/{vhost_name} \ -d '<VirtualHost name="myTLSVHost"> <HostAliases> <HostAlias>api.myCompany.com</HostAlias> </HostAliases> <Port>443</Port> <OCSPStapling>off</OCSPStapling> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>true</ClientAuthEnabled> <KeyStore>ref://myKeyStore2Way</KeyStore> <KeyAlias>keyAlias</KeyAlias> <TrustStore>ref://myTrustStore2Way</TrustStore> <IgnoreValidationErrors>false</IgnoreValidationErrors> </SSLInfo> </VirtualHost>' \ -u orgAdminEmail:pWord - برای بازراهاندازی «مسیریابهای Edge» و تکمیل فرایند، با پشتیبانی Apigee تماس بگیرید.