

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
این سند نحوه ایجاد، اصلاح، و حذف کردن keystore و truststore برای Edge برای Cloud و برای Edge برای نسخههای Private Cloud 4.18.01 و جدیدتر را شرح میدهد.
درباره keystores/truststores و میزبانهای مجازی برای Edge Cloud
فرایند ایجاد keystore/truststore برای Edge Cloud مستلزم این است که همه قوانین مربوط به استفاده از میزبانهای مجازی را رعایت کنید. برای مثال، با میزبانهای مجازی در Cloud:
- میزبانهای مجازی باید از TLS استفاده کنند.
- میزبانهای مجازی فقط میتوانند از درگاه ۴۴۳ استفاده کنند.
- باید از گواهی TLS امضاشده استفاده کنید. استفاده از گواهینامههای بدون امضا با میزبانهای مجازی در Cloud مجاز نیست.
- نام دامنه مشخصشده توسط گواهینامه TLS باید با نام مستعار میزبان میزبان مجازی مطابقت داشته باشد.
بیشتر بدانید:
- درباره TLS/SSL
- استفاده از «امنیت لایه انتقال» با Edge
- پرسشگان پیکربندی میزبانهای مجازی
- درباره میزبانان مجازی
پیادهسازی keystore و truststore در Edge
برای پیکربندی عملکردی که به زیرساخت کلید عمومی متکی است، مثل TLS، باید فروشگاههای کلید و فروشگاههای اعتماد ایجاد کنید که حاوی کلیدها و گواهینامههای دیجیتال لازم باشد.
در Edge، هم keystore و هم truststore با نهاد keystore نشان داده میشوند که حاوی یک یا چند نام مستعار است. یعنی بین keystore و truststore در Edge تفاوت اجرایی وجود ندارد.
تفاوت بین keystore و truststore از انواع ورودیهایی که شامل میشوند و نحوه استفاده از آنها در دست دادن TLS ناشی میشود:
- keystore - نهاد keystore که حاوی یک یا چند نام مستعار است، و هر نام مستعار حاوی جفت گواهینامه/کلید است.
- truststore - نهاد keystore که حاوی یک یا چند نام مستعار است، جایی که هر نام مستعار فقط حاوی گواهینامه است.
هنگام پیکربندی «امنیت لایه انتقال» برای میزبان مجازی یا نقطه پایانی هدف، keystore و truststore نقشهای متفاوتی در فرایند دست دادن «امنیت لایه انتقال» ارائه میدهند. هنگام پیکربندی میزبان مجازی یا نقطه پایانی هدف،
انبار کلیدها و انبارهای مطمئن را بهطور جداگانه در برچسب <SSLInfo>
مشخص میکنید، همانطور که در زیر برای میزبان مجازی نشان داده شده است:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>apiTLS.myCompany.com</HostAlias>
    </HostAliases>
    <Interfaces/>
    <Port>9006</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://keystoreref</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
</VirtualHost>
در این مثال، نام انبار کلید و نام مستعار استفادهشده توسط میزبان مجازی برای انبار کلید TLS آن را مشخص میکنید. از مرجع برای مشخص کردن نام انبار کلید استفاده میکنید تا بتوانید آن را بعداً وقتی گواهینامه منقضی میشود تغییر دهید. نام مستعار حاوی جفت گواهی/کلیدی است که برای شناسایی میزبان مجازی برای کارخواه «امنیت لایه انتقال» که به میزبان مجازی دسترسی دارد استفاده میشود. در این مثال، نیازی به مخزن اعتماد نیست.
اگر فروشگاه مطمئنی لازم باشد، برای نمونه برای پیکربندی «امنیت لایه انتقال» دوطرفه، از برچسب
<TrustStore> برای مشخص کردن فروشگاه مطمئن استفاده کنید:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>apiTLS.myCompany.com</HostAlias>
    </HostAliases>
    <Interfaces/>
    <Port>9006</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://keystoreref</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://truststoreref</TrustStore>
    </SSLInfo>
</VirtualHost>
در این مثال، برچسب <TrustStore> فقط به یک انبار کلید ارجاع میدهد و نام مستعار خاصی را مشخص نمیکند. هر نام مستعار در انبار کلید حاوی گواهینامه یا زنجیره گواهینامهای است که
بهعنوان بخشی از فرایند دست دادن «امنیت لایه انتقال» استفاده میشود.
قالبهای گواهی پشتیبانیشده
| قالب | بارگذاری ازطریق میانای برنامهسازی کاربردی و واسط کاربر پشتیبانی میشود | بهسمت شمال پشتیبانی میشود | اعتبارسنجی شد |
|---|---|---|---|
| PEM | بله | بله | بله |
| * PKCS12 | بله | بله | بله توجه: Apigee بهصورت داخلی PKCS12 را به PEM تبدیل میکند. |
| * DER | نه | نه | بله |
| * PKCS7 | نه | نه | نه |
* توصیه میکنیم درصورت امکان از PEM استفاده کنید.
استفاده از keystoreهای PKCS12 با Edge برای Private Cloud نسخه ۴.۵۳.۰۰ یا جدیدتر
اگر از Edge for Private Cloud نسخه ۴.۵۳.۰۰ یا بالاتر استفاده میکنید، باید فقط از یک انبار کلید PKCS12 برای بارگذاری کلیدها و گواهینامههای مربوط به Apigee استفاده کنید. برای دریافت کمک در تبدیل کلیدها و گواهیهای موجود به قالب PKCS12/PFX، به تبدیل گواهیها به قالب پشتیبانیشده مراجعه کنید.
درباره پیادهسازی نام مستعار
در Edge، یک انبار کلید شامل یک یا چند نام مستعار است که هر نام مستعار شامل موارد زیر است:
- گواهی TLS بهعنوان فایل PEM یا PKCS12/PFX - یا گواهی امضاشده توسط مرجع صدور گواهی (CA)، یا فایلی حاوی زنجیره گواهی که آخرین گواهی آن توسط مرجع صدور گواهی امضا شده است، یا گواهی خودامضا.
- کلید خصوصی بهعنوان فایل PEM یا PKCS12/PFX. Edge از اندازههای کلید تا ۲۰۴۸ بیت پشتیبانی میکند. گذرعبارت اختیاری است.
در Edge، یک انبار اعتماد شامل یک یا چند نام مستعار است که در آن هر نام مستعار شامل موارد زیر است:
- گواهینامه TLS بهعنوان فایل PEM - یا گواهینامهای که توسط مرجع گواهینامه (CA) امضا شده است، زنجیره گواهینامهای که آخرین گواهینامه آن توسط مرجع گواهینامه امضا شده است، یا گواهینامه خودامضا.
Edge میانای کاربری و میانای برنامهسازی کاربردیای ارائه میدهد که از آن برای ایجاد مخزن کلید، ایجاد نام مستعار، بارگذاری جفتهای گواهینامه/کلید، و بهروزرسانی گواهینامهها استفاده میکنید. میانای کاربری و API که برای ایجاد مخزن اعتماد استفاده میکنید همانهایی هستند که برای ایجاد مخزن کلید استفاده میکنید. تفاوت این است که وقتی یک truststore ایجاد میکنید، نامهای مستعار ایجاد میکنید که فقط حاوی گواهینامه هستند.
درباره قالب فایلهای گواهینامه و کلید
میتوانید گواهیها و کلیدها را بهصورت فایلهای PEM یا بهصورت فایلهای PKCS12/PFX نشان دهید. فایلهای PEM با
قالب X.509 مطابقت دارند. اگر گواهی یا کلید خصوصی شما با فایل PEM تعریف نشده است، میتوانید بااستفاده از ابزارهایی مثل openssl آن را به فایل PEM تبدیل کنید.
بااینحال، بسیاری از فایلهای .crt و .key ازقبل در قالب PEM هستند. اگر این فایلها فایلهای نوشتاری باشند و در موارد زیر محصور شده باشند:
-----BEGIN CERTIFICATE-----
-----END CERTIFICATE-----
یا:
-----BEGIN ENCRYPTED PRIVATE KEY-----
-----END ENCRYPTED PRIVATE KEY-----
سپس فایلها با قالب PEM سازگار میشوند و میتوانید بدون تبدیل آنها به فایل PEM، از آنها در keystore یا truststore استفاده کنید.
درباره زنجیرههای گواهینامه
اگر گواهینامهای بخشی از زنجیره باشد، بسته به اینکه گواهینامه در انبار کلید یا در انبار اعتماد استفاده شود، آن را بهصورت متفاوتی مدیریت میکنید:
- انبار کلید - اگر گواهینامهای بخشی از یک زنجیره باشد، باید یک فایل واحد حاوی همه گواهینامههای زنجیره ایجاد کنید. گواهینامهها باید بهترتیب باشند و آخرین گواهینامه باید گواهینامه ریشه یا گواهینامه واسط امضاشده توسط گواهینامه ریشه باشد.
- Truststore - اگر گواهینامهای بخشی از یک زنجیره باشد، باید یا یک فایل واحد ایجاد کنید که حاوی همه گواهینامهها باشد و آن فایل را در یک نام مستعار بارگذاری کنید، یا همه گواهینامههای زنجیره را بهطور جداگانه در truststore بااستفاده از نام مستعار متفاوت برای هر گواهینامه بارگذاری کنید. اگر آنها را بهعنوان یک گواهی واحد بارگذاری کنید، گواهیها باید بهترتیب باشند و آخرین گواهی باید گواهی ریشه یا گواهی واسط امضاشده توسط گواهی ریشه باشد.
- اگر یک فایل واحد ایجاد میکنید که حاوی چندین گواهینامه است، باید یک خط خالی بین هر گواهینامه درج کنید.
برای مثال، میتوانید همه گواهینامهها را در یک فایل PEM ترکیب کنید. گواهینامهها باید به ترتیب باشند و آخرین گواهینامه باید گواهینامه ریشه یا گواهینامه واسط امضاشده توسط گواهینامه ریشه باشد:
-----BEGIN CERTIFICATE-----
(Your Primary TLS certificate)
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
(Intermediate certificate)
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
(Root certificate or intermediate certificate signed by a root certificate)
-----END CERTIFICATE-----
اگر گواهیهایتان بهصورت فایلهای PKCS12/PFX ارائه شدهاند، میتوانید از فرمان openssl
برای ایجاد فایل PKCS12/PFX از زنجیره گواهیها استفاده کنید، همانطور که در زیر نشان داده شده است:
openssl pkcs12 -export -out certificate.pfx -inkey privateKey.key -in certificate.crt -certfile CACert.crt
هنگام کار با زنجیرههای گواهینامه در مخزن اعتماد، همیشه لازم نیست همه گواهینامههای زنجیره را بارگذاری کنید. برای مثال، گواهینامه کارخواه، client_cert_1، و گواهینامه صادرکننده گواهینامه کارخواه، ca_cert، را بارگذاری میکنید.
درطول اصالتسنجی دوطرفه «امنیت لایه انتقال»، اصالتسنجی کارخواه زمانی موفقیتآمیز است که سرور
client_cert_1 را بهعنوان بخشی از فرایند دست دادن «امنیت لایه انتقال» به کارخواه ارسال کند.
یا گواهینامه دومی دارید، client_cert_2، که با همان گواهینامه،
ca_cert، امضا شده است. بااینحال، client_cert_2 را در مخزن اعتماد بارگذاری نمیکنید.
«مخزن اعتماد» همچنان فقط حاوی client_cert_1 و ca_cert است.
وقتی سرور client_cert_2 را بهعنوان بخشی از دست دادن TLS ارسال میکند، درخواست موفقیتآمیز است. دلیل این است که Edge اجازه میدهد درستیسنجی «امنیت لایه انتقال» موفقیتآمیز باشد، حتی اگر client_cert_2
در مخزن مطمئن وجود نداشته باشد اما با گواهینامهای که در مخزن مطمئن وجود دارد امضا شده باشد. اگر گواهینامه CA، ca_cert، را از truststore بردارید، درستیسنجی «امنیت لایه انتقال» ناموفق خواهد بود.
ملاحظات استاندارد پردازش اطلاعات فدرال
اگر از Edge for Private Cloud نسخه ۴.۵۳.۰۰ یا بالاتر در سیستمعاملی که FIPS در آن فعال است استفاده میکنید، باید فقط از مخزن کلید PKCS12 برای بارگذاری کلیدها و گواهینامههای مربوطه در Apigee استفاده کنید.
کاوش صفحه «فروشگاههای کلید TLS»
همانطور که در زیر توضیح داده شده است، به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.Edge
برای دسترسی به صفحه «فروشگاههای کلید TLS» بااستفاده از «واسط کاربر Edge»:
- بهعنوان سرپرست سازمان به سیستم https://apigee.com/edge وارد شوید.
- سازمانتان را انتخاب کنید.
- سرپرست > محیط > مخزن کلیدهای «امنیت لایه انتقال» را انتخاب کنید.
Classic Edge (ابر خصوصی)
برای دسترسی به صفحه «مخازن کلید TLS» بااستفاده از «واسط کاربر Classic Edge»:
- بهعنوان سرپرست سازمان به سیستم
http://ms-ip:9000وارد شوید، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - سازمانتان را انتخاب کنید.
- سرپرست > پیکربندی محیط > مخزن کلیدهای «امنیت لایه انتقال» را انتخاب کنید.
صفحه «مخازن کلید امنیت لایه انتقال» نمایش داده میشود:
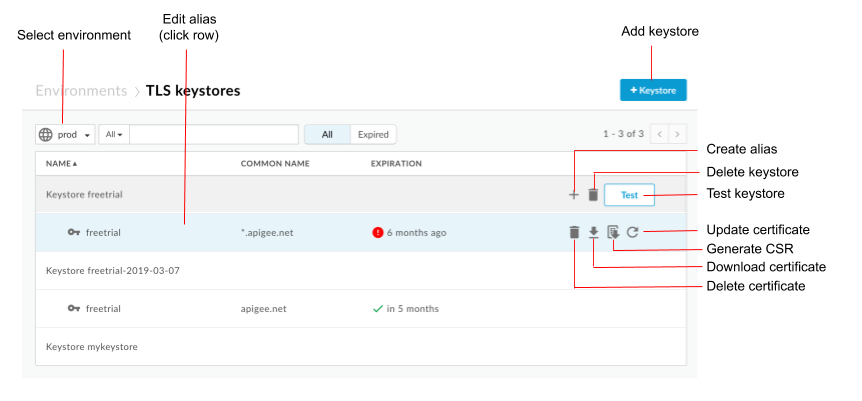
همانطور که در شکل قبلی برجسته شده است، صفحه «مخازن کلید TLS» به شما امکان میدهد:
- انتخاب محیط
- ایجاد انبار کلید و نام مستعار
- فروشگاههای کلید را آزمایش و حذف کنید
- مشاهده و حذف نامهای مستعار
مشاهده نام مستعار
برای مشاهده نام مستعار:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- «محیط» (معمولاً
prodیاtest) را انتخاب کنید. - روی ردیف مربوط به نام مستعاری که میخواهید ببینید کلیک کنید.
جزئیات گواهینامه و کلید نام مستعار نمایش داده میشود.
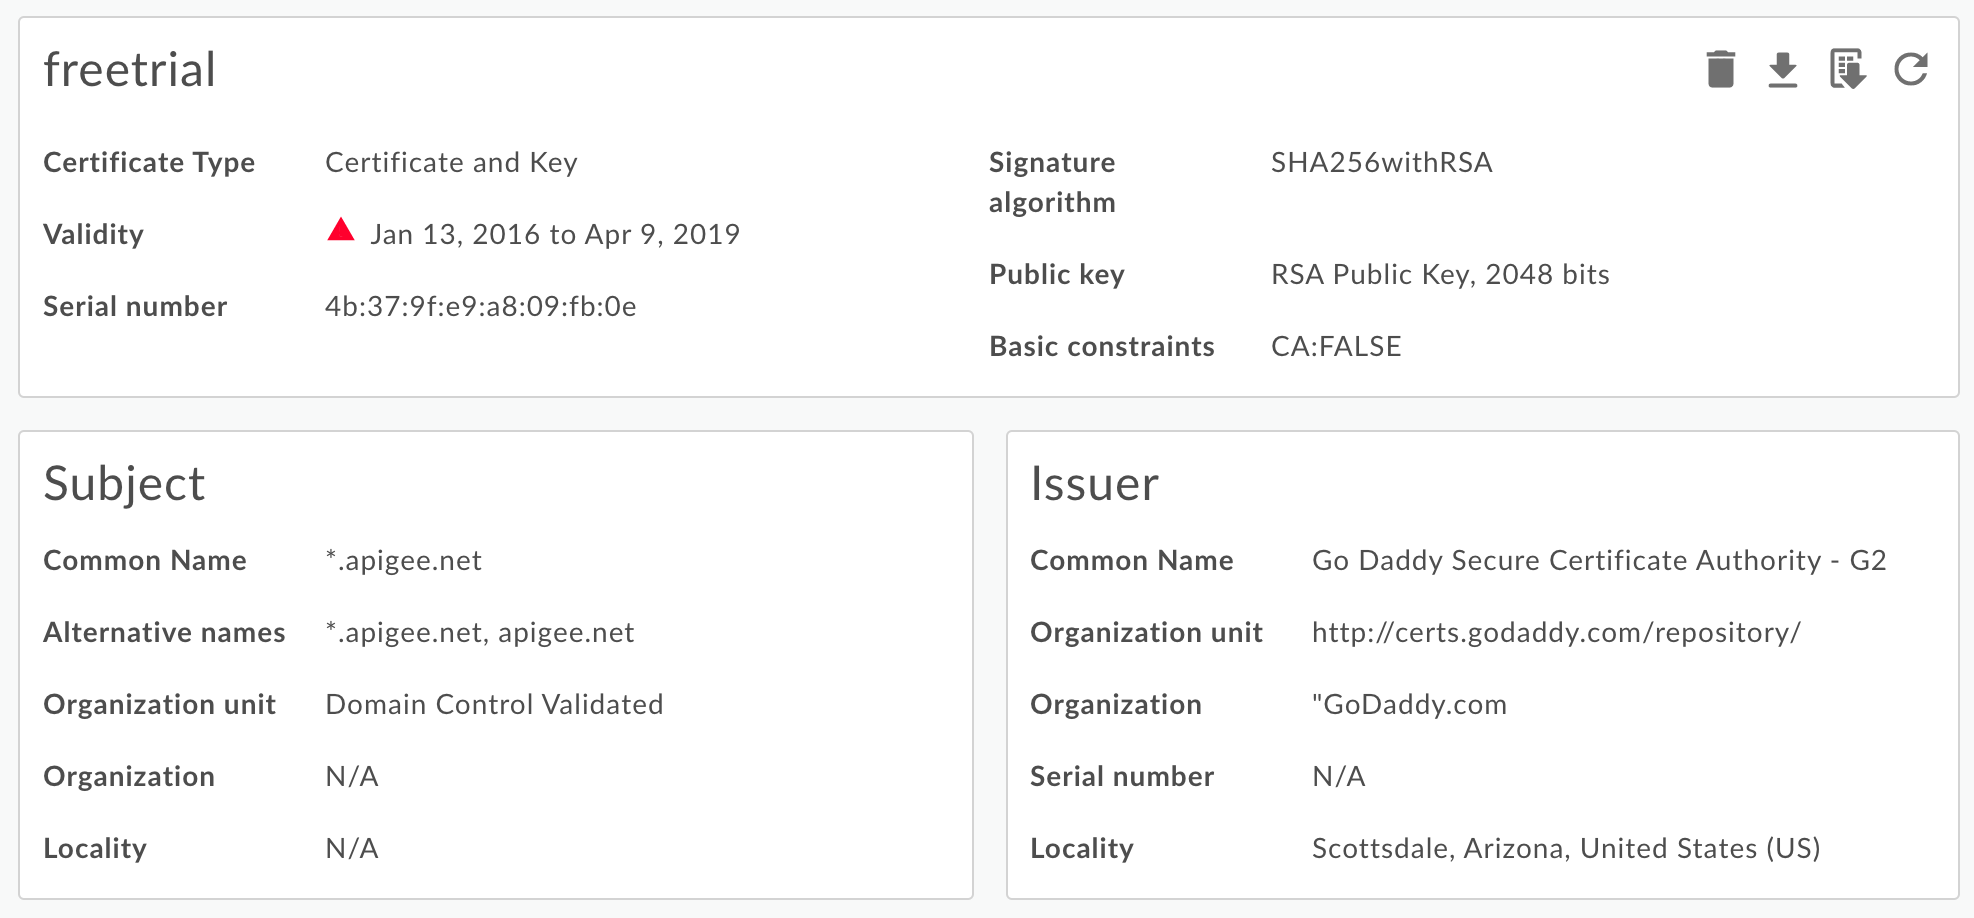
میتوانید همه اطلاعات مربوط به نام مستعار، ازجمله تاریخ انقضا، را ببینید. - بااستفاده از دکمههای بالای صفحه، گواهینامه را برای انجام این کارها مدیریت کنید:
- گواهینامه را بهعنوان فایل PEM بارگیری کنید.
- «درخواست امضای گواهینامه» تولید کنید. اگر گواهی منقضی دارید و میخواهید آن را تمدید کنید، میتوانید «درخواست امضای گواهی» (CSR) را بارگیری کنید. سپس «درخواست امضای گواهینامه» را به CA خود ارسال میکنید تا گواهینامه جدیدی دریافت کنید.
- بهروزرسانی گواهی. احتیاط: اگر گواهینامهای را که
درحالحاضر توسط میزبان مجازی یا سرور هدف/نقطه پایانی هدف استفاده میشود بهروزرسانی کنید، باید
با پشتیبانی Apigee Edge تماس بگیرید تا «مسیرگزینها» و «پردازشگرهای پیام» را بازراهاندازی کنید. روش توصیهشده برای بهروزرسانی گواهینامه این است که:
- انبار کلید یا انبار اعتماد جدیدی ایجاد کنید.
- گواهینامه جدید را به keystore یا truststore جدید اضافه کنید.
- مرجع را در میزبان مجازی یا سرور هدف/نقطه پایانی هدف به انبار کلید یا انبار اعتماد بهروز کنید. برای اطلاعات بیشتر، به بهروزرسانی گواهی TLS برای Cloud مراجعه کنید.
- نام مستعار را حذف کنید. توجه: اگر نام مستعاری را حذف کنید و درحالحاضر توسط میزبان مجازی یا نقطه پایانی هدف استفاده شود، میزبان مجازی یا نقطه پایانی هدف با خطا مواجه خواهد شد.
ایجاد keystore/truststore و نام مستعار
میتوانید یک انبار کلید برای استفاده بهعنوان انبار کلید «امنیت لایه انتقال» یا انبار اعتماد «امنیت لایه انتقال» ایجاد کنید. انبار کلید مختص محیطی در سازمان شما است، برای مثال محیط آزمایش یا تولید. بنابراین، اگر میخواهید پیشاز استقرار دادن انبار کلید در محیط تولید، آن را در محیط آزمایش آزمایش کنید، باید آن را در هر دو محیط ایجاد کنید.
برای ایجاد انبار کلید در محیط، فقط باید نام انبار کلید را مشخص کنید. پساز اینکه در محیطی یک انبار کلید نامگذاریشده ایجاد کردید، میتوانید نامهای مستعار ایجاد کنید و جفت گواهینامه/کلید (انبار کلید) را بارگذاری کنید یا فقط گواهینامه (انبار اعتماد) را در نام مستعار بارگذاری کنید.
برای ایجاد کردن انبار کلید:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- «محیط» (معمولاً
prodیاtest) را انتخاب کنید. - روی + Keystore کلیک کنید.
- نام انبار کلید را مشخص کنید. نام فقط میتواند حاوی نویسههای الفباعددی باشد.
- روی افزودن انبار کلید کلیک کنید. انبار کلید جدید در فهرست نشان داده میشود.
- برای افزودن نام مستعار، از یکی از روشهای زیر استفاده کنید. همچنین ببینید قالبهای فایل گواهینامه پشتیبانیشده.
درحال ایجاد نام مستعار از گواهینامه (فقط مخزن اعتماد)
برای ایجاد نام مستعار از گواهینامه:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- مکاننما را روی انبار کلید قرار دهید تا منو کنش نمایش داده شود و روی + کلیک کنید.
- نام مستعار را مشخص کنید.
- در بخش «جزئیات گواهینامه»، فقط گواهینامه را در منو کرکرهای «نوع» انتخاب کنید.
- روی انتخاب فایل در کنار فایل گواهینامه کلیک کنید، به فایل PEM حاوی گواهینامه بروید، و روی باز کردن کلیک کنید.
- بهطور پیشفرض، «میانای برنامهسازی کاربردی» بررسی میکند که گواهینامه منقضی نشده باشد. بهصورت اختیاری، برای رد کردن اعتبارسنجی، اجازه دادن به گواهینامه منقضیشده را انتخاب کنید.
- برای بارگذاری گواهینامه و ایجاد نام مستعار، ذخیره را انتخاب کنید.
ایجاد نام مستعار از فایل JAR (فقط انبار کلید)
برای ایجاد نام مستعار از فایل JAR:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- مکاننما را روی انبار کلید قرار دهید تا منو کنش نمایش داده شود و روی + کلیک کنید.
- نام مستعار را مشخص کنید.
- در بخش «جزئیات گواهینامه»، فایل JAR را در منو کرکرهای «نوع» انتخاب کنید.
- روی انتخاب فایل در کنار فایل JAR کلیک کنید، به فایل JAR حاوی گواهینامه و کلید بروید، و روی باز کردن کلیک کنید.
- اگر کلید گذرواژه دارد، گذرواژه را مشخص کنید. اگر کلید گذرواژه ندارد، این فیلد را خالی بگذارید.
- بهطور پیشفرض، «میانای برنامهسازی کاربردی» بررسی میکند که گواهینامه منقضی نشده باشد. بهصورت اختیاری، برای رد کردن اعتبارسنجی، اجازه دادن به گواهینامه منقضیشده را انتخاب کنید.
- برای بارگذاری کلید و گواهینامه و ایجاد نام مستعار، ذخیره را انتخاب کنید.
درحال ایجاد نام مستعار از گواهینامه و کلید (فقط انبار کلید)
برای ایجاد نام مستعار از گواهینامه و کلید:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- مکاننما را روی انبار کلید قرار دهید تا منو کنش نمایش داده شود و روی + کلیک کنید.
- نام مستعار را مشخص کنید.
- در بخش «جزئیات گواهینامه»، گواهینامه و کلید را در منو کرکرهای «نوع» انتخاب کنید.
- روی انتخاب فایل در کنار فایل گواهینامه کلیک کنید، به فایل PEM حاوی گواهینامه بروید، و روی باز کردن کلیک کنید.
- اگر کلید گذرواژه دارد، گذرواژه کلید را مشخص کنید. اگر کلید گذرواژه ندارد، این فیلد را خالی بگذارید.
- روی انتخاب فایل در کنار فایل کلید کلیک کنید، به فایل PEM حاوی کلید بروید، و روی باز کردن کلیک کنید.
- بهطور پیشفرض، «میانای برنامهسازی کاربردی» بررسی میکند که گواهینامه منقضی نشده باشد. بهصورت اختیاری، برای رد کردن اعتبارسنجی، اجازه دادن به گواهینامه منقضیشده را انتخاب کنید.
- برای بارگذاری کلید و گواهینامه و ایجاد نام مستعار، ذخیره را انتخاب کنید.
درحال ایجاد نام مستعار از فایل PKCS12/PFX (فقط مخزن کلید)
برای ایجاد نام مستعار از فایل PKCS12 حاوی گواهی و کلید:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- مکاننما را روی انبار کلید قرار دهید تا منو کنش نمایش داده شود و روی + کلیک کنید.
- نام مستعار را مشخص کنید.
- در بخش «جزئیات گواهینامه»، PKCS12/PFX را در منو کرکرهای «نوع» انتخاب کنید.
- روی انتخاب فایل در کنار PKCS12/PFX کلیک کنید، به فایل حاوی کلید و گواهی بروید، و روی باز کردن کلیک کنید.
- اگر کلید گذرواژه دارد، گذرواژه فایل PKCS12/PFX را مشخص کنید. اگر کلید گذرواژه ندارد، این فیلد را خالی بگذارید.
- بهطور پیشفرض، «میانای برنامهسازی کاربردی» بررسی میکند که گواهینامه منقضی نشده باشد. بهصورت اختیاری، برای رد کردن اعتبارسنجی، اجازه دادن به گواهینامه منقضیشده را انتخاب کنید.
- برای بارگذاری فایل و ایجاد نام مستعار، ذخیره را انتخاب کنید.
درحال ایجاد نام مستعار از گواهینامه خودامضا (فقط انبار کلید)
برای ایجاد نام مستعار که از گواهینامه خودامضا استفاده میکند، فرمی را با اطلاعات لازم برای ایجاد گواهینامه تکمیل میکنید. سپس Edge گواهی و جفت کلید خصوصی ایجاد میکند و آنها را در نام مستعار بارگذاری میکند.
برای ایجاد نام مستعار از گواهینامه خودامضا:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- مکاننما را روی انبار کلید قرار دهید تا منو کنش نمایش داده شود و روی + کلیک کنید.
- نام مستعار را مشخص کنید.
- در بخش «جزئیات گواهینامه»، گواهینامه خودامضا را در منو کرکرهای «نوع» انتخاب کنید.
- بااستفاده از جدول زیر، فرم را تکمیل کنید.
- برای ایجاد جفت گواهینامه و کلید خصوصی و بارگذاری آنها در نام مستعار، ذخیره را انتخاب کنید.
در گواهینامه تولیدشده، فیلدهای اضافی زیر را خواهید دید:
- صادرکننده
نهادی که گواهینامه را امضا و صادر کرده است. برای گواهینامه خودامضا، این همان CN است که هنگام ایجاد گواهینامه مشخص کردید. - اعتبار
دوره اعتبار گواهینامه بهصورت دو تاریخ نشان داده میشود: تاریخی که دوره اعتبار گواهینامه شروع میشود و تاریخی که دوره اعتبار گواهینامه پایان مییابد. هر دو میتوانند بهصورت مقادیر UTCTime یا GeneralizedTime کدبندی شوند.
جدول زیر فیلدهای فرم را شرح میدهد:
| فیلد فرم | شرح | پیشفرض | الزامی |
|---|---|---|---|
| نام مستعار | نام مستعار. حداکثر طول ۱۲۸ نویسه است. | موجود نیست | بله |
| اندازه کلید | اندازه کلید، به بیت. مقدار پیشفرض و حداکثر مقدار ۲۰۴۸ بیت است. | ۲۰۴۸ | نه |
| الگوریتم امضا | الگوریتم امضا برای تولید کلید خصوصی. مقادیر معتبر عبارتاند از «SHA512withRSA»، «SHA384withRSA»، و «SHA256withRSA» (پیشفرض). | SHA256withRSA | نه |
| اعتبار گواهینامه به روز | مدت اعتبار گواهینامه، به روز. مقدار مثبت غیرصفر را میپذیرد. | 365 | نه |
| نام معمول |
«نام مشترک» (CN) سازمان نام(های) دامنه کاملاً واجدشرایط مرتبط با گواهینامه را شناسایی میکند. معمولاً از یک میزبان و یک نام دامنه تشکیل میشود.
برای مثال، api.enterprise.apigee.com، www.apigee.com، و غیره. حداکثر طول ۶۴ نویسه است.
بسته به نوع گواهینامه، CN میتواند یک یا چند نام میزبان متعلق به یک دامنه (مثلاً example.com، www.example.com)، نام کارت عام (مثلاً *.example.com)، یا فهرستی از دامنهها باشد. هیچ پروتکل (http:// یا https://)، شماره درگاه، یا مسیر منبعی را اضافه نکنید. گواهینامه فقط درصورتی معتبر است که نام میزبان درخواست با حداقل یکی از نامهای عمومی گواهینامه مطابقت داشته باشد. |
موجود نیست | بله |
| ایمیل | نشانی ایمیل. حداکثر طول ۲۵۵ نویسه است. | موجود نیست | نه |
| نام واحد سازمانی | نام تیم سازمان. حداکثر طول ۶۴ نویسه است. | موجود نیست | نه |
| نام سازمان | نام سازمان. حداکثر طول ۶۴ نویسه است. | موجود نیست | نه |
| ناحیه | نام شهر/شهرک. حداکثر طول ۱۲۸ نویسه است. | موجود نیست | نه |
| ایالت/استان | نام ایالت/استان. حداکثر طول ۱۲۸ نویسه است. | موجود نیست | نه |
| کشور | کد کشور دوحرفی. برای مثال، IN برای هند، US برای ایالات متحده امریکا. | موجود نیست | نه |
| نامهای جایگزین |
فهرست نامهای میزبان جایگزین. به هویتهای اضافی اجازه میدهد به موضوع
گواهینامه پیوند داده شوند. گزینههای تعریفشده شامل نشانی ایمیل الکترونیکی اینترنت، نام ساناد، نشانی IP، و شناسه منبع یکسان (URI) است.
حداکثر ۲۵۵ نویسه برای هر مقدار. میتوانید نامها را با ویرگول یا با فشار دادن کلید Enter بعداز هر نام از هم جدا کنید. |
موجود نیست | نه |
امتحان کردن keystore یا truststore
میتوانید فروشگاه امین و فروشگاه کلید را در «میانای کاربری Edge» آزمایش کنید تا مطمئن شوید بهدرستی پیکربندی شده باشند. «میانای کاربر آزمایش» درخواست «امنیت لایه انتقال» را از Edge به سرویس زیرینه اعتبارسنجی میکند. سرویس زیرینه میتواند بهگونهای پیکربندی شود که از «امنیت لایه انتقال» یکطرفه یا دوطرفه پشتیبانی کند.
برای آزمایش «امنیت لایه انتقال» یکطرفه:
- به صفحه «فروشگاههای کلید TLS» دسترسی پیدا کنید.
- «محیط» (معمولاً
prodیاtest) را انتخاب کنید. - مکاننما را روی انبار کلید «امنیت لایه انتقال» موردنظر برای آزمایش قرار دهید تا منو کنشها نمایش داده شود و روی آزمایش کلیک کنید. چارگوش گفتگوی زیر
ظاهر میشود و نام مخزن مطمئن را نشان میدهد:
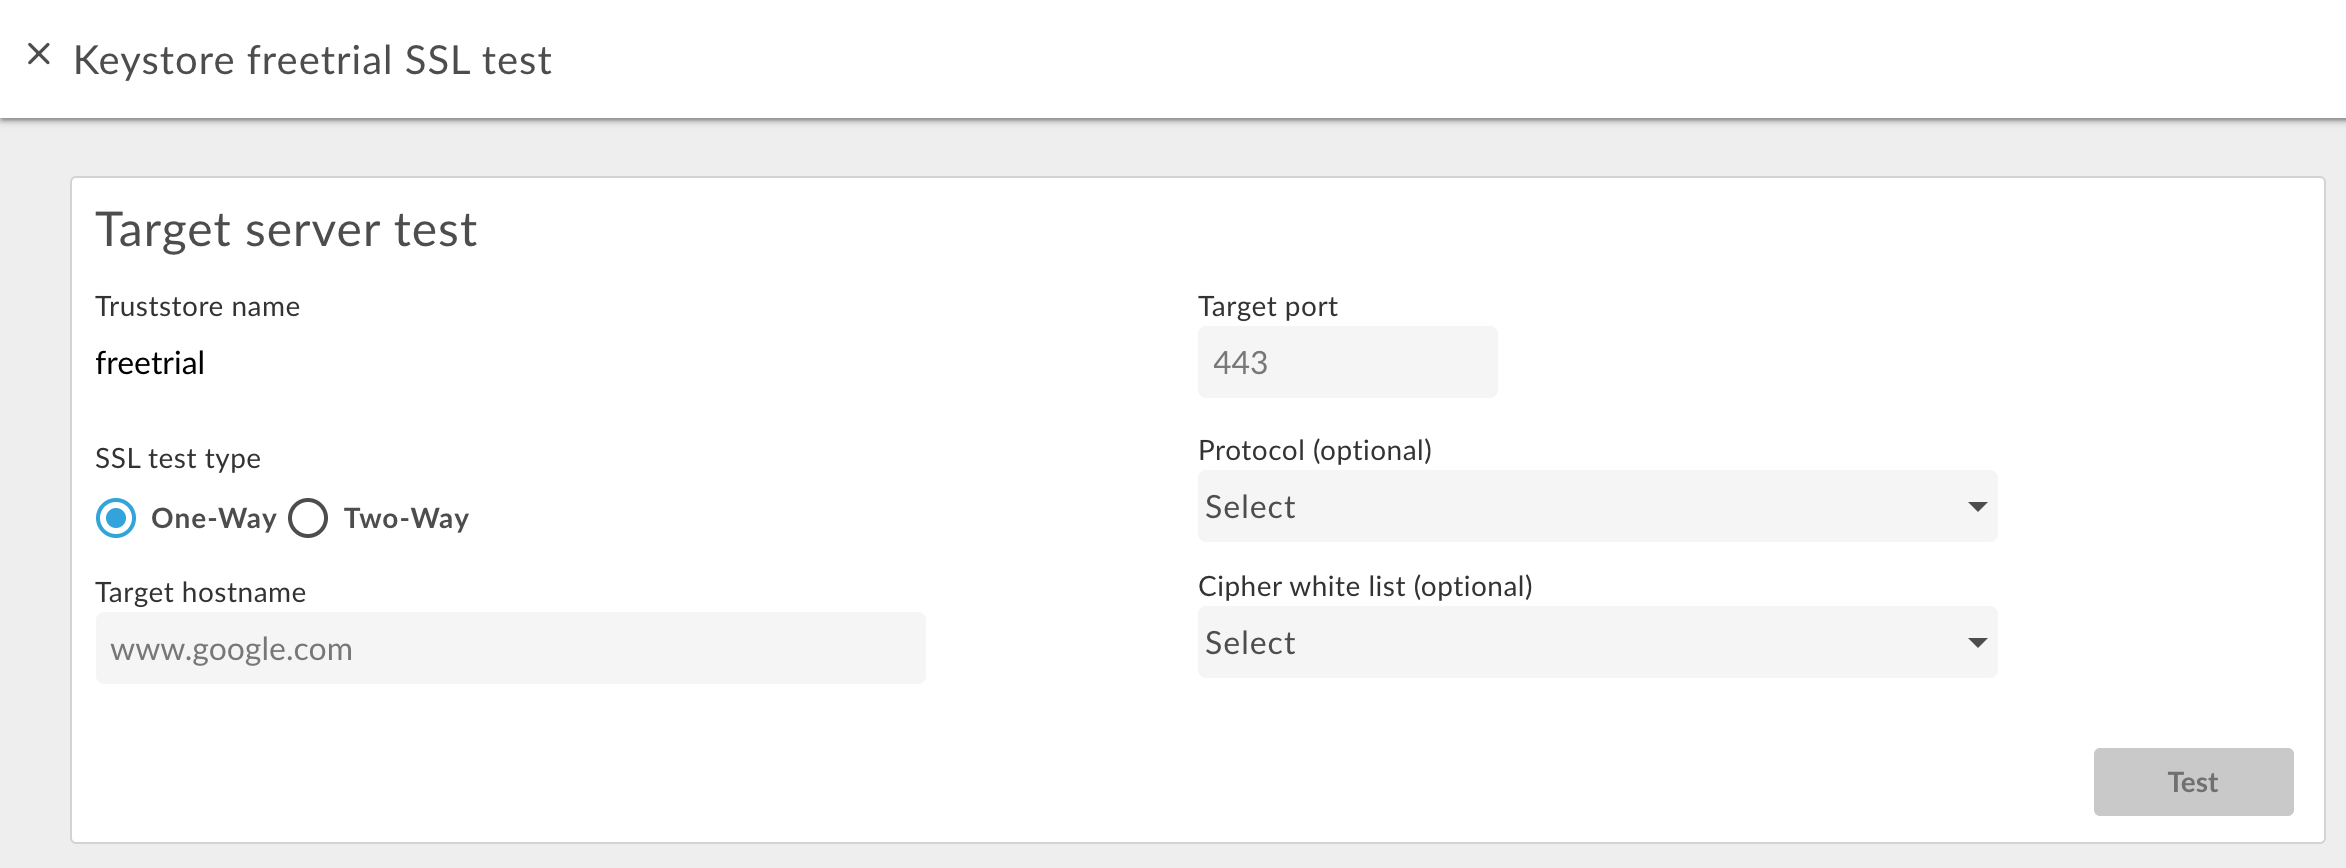
- نام میزبان سرویس زیرینه را وارد کنید.
- شماره درگاه TLS را وارد کنید (معمولاً ۴۴۳).
- درصورت تمایل، هرگونه «پروتکل» یا «رمز» را مشخص کنید.
- آزمایش را انتخاب کنید.
برای آزمایش «امنیت لایه انتقال» دوطرفه:
- برای مخزن اعتماد موردنظر، دکمه آزمایش را انتخاب کنید.
- در چارگوش گفتگو، دوطرفه را برای نوع آزمایش SSL انتخاب کنید.
چارگوش گفتگوی زیر ظاهر میشود:
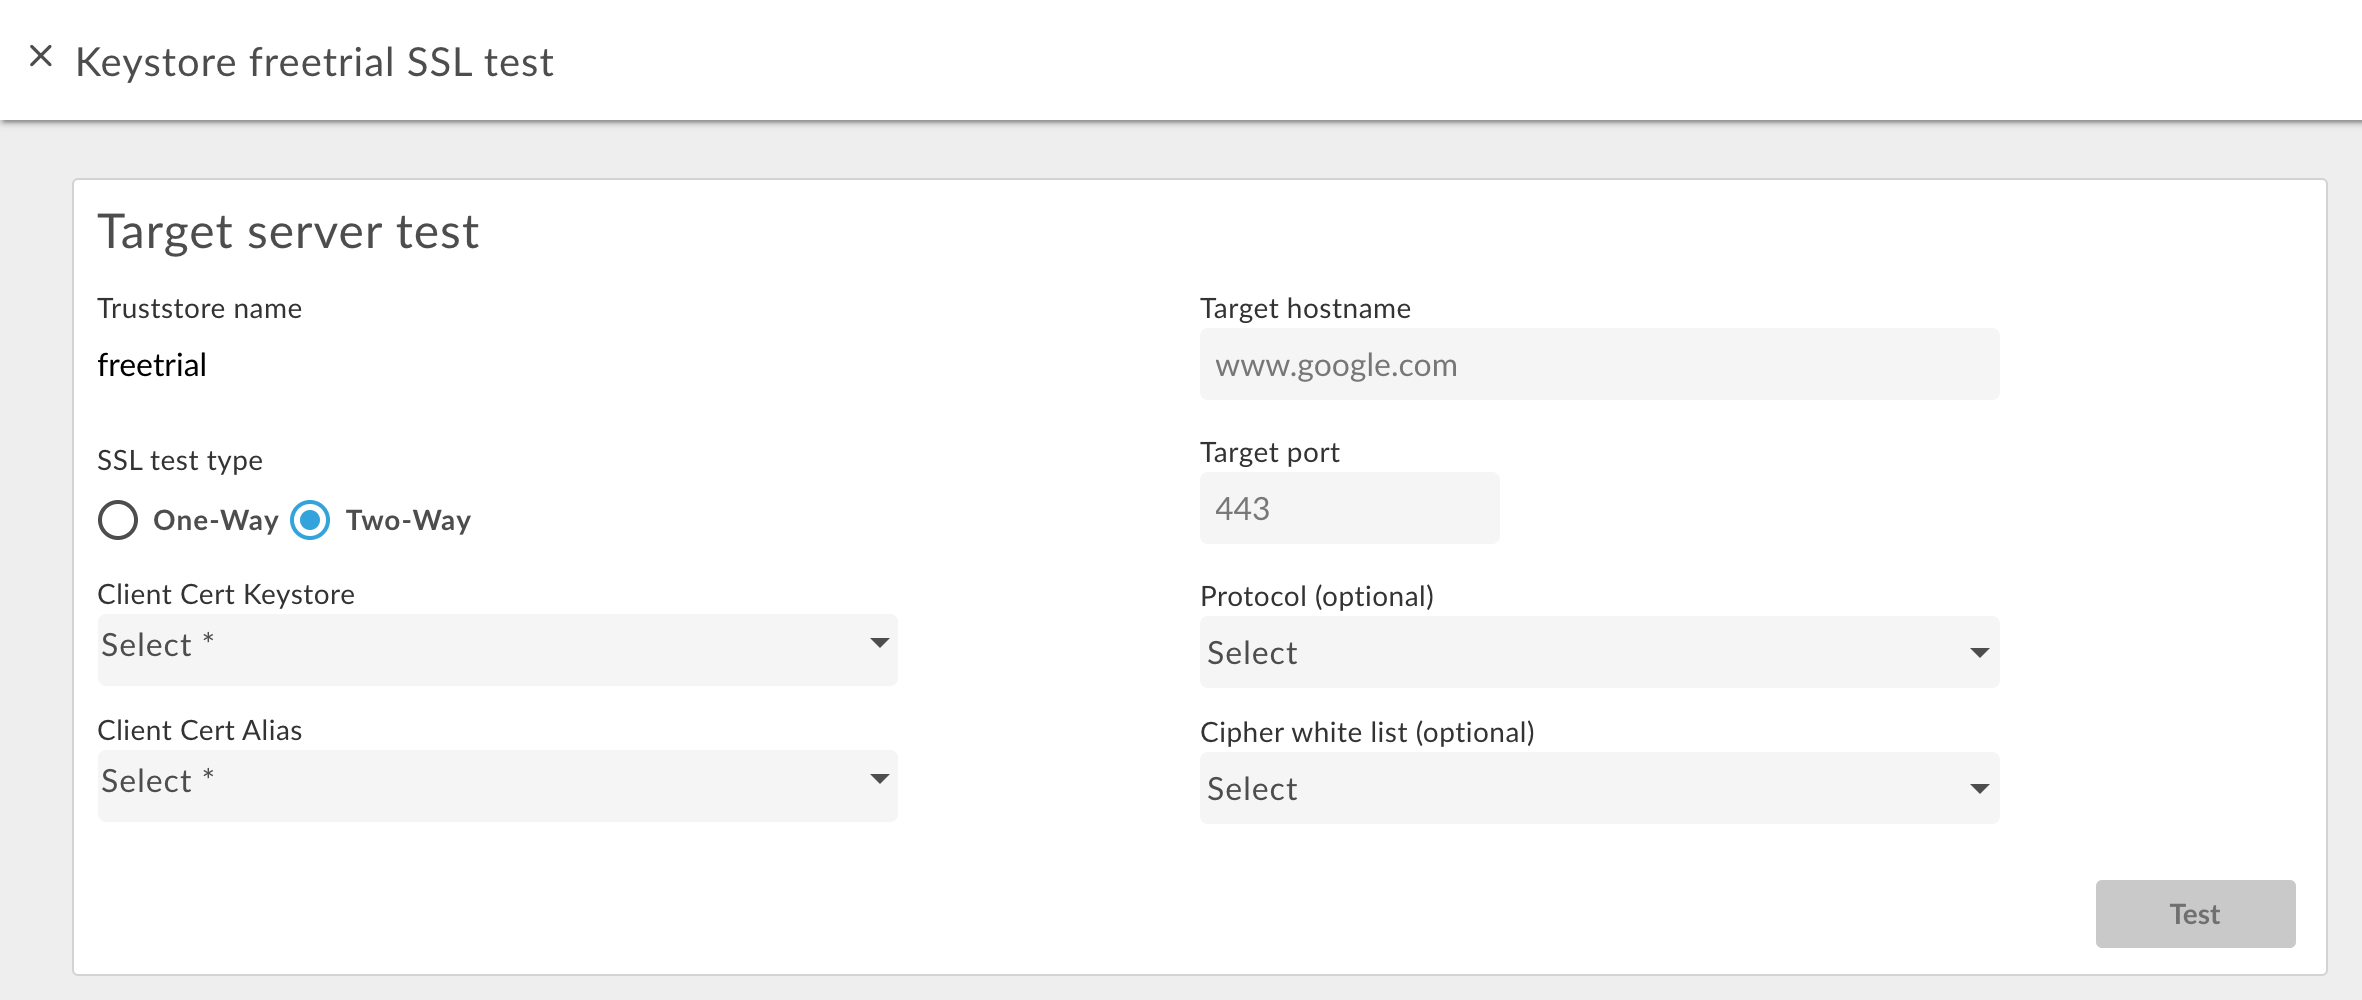
- نام انبار کلید استفادهشده در «امنیت لایه انتقال» دوطرفه را مشخص کنید.
- نام مستعار را در انبار کلید حاوی گواهینامه و کلید مشخص کنید.
- نام میزبان سرویس زیرینه را وارد کنید.
- شماره درگاه TLS را وارد کنید (معمولاً ۴۴۳).
- درصورت تمایل، هرگونه «پروتکل» یا «رمز» را مشخص کنید.
- آزمایش را انتخاب کنید.
افزودن گواهینامه به مخزن مطمئن برای TLS دوطرفه
هنگام استفاده از «امنیت لایه انتقال» دوطرفه برای اتصالات ورودی، یعنی درخواست API به Edge، ذخیره اعتماد حاوی گواهینامه یا زنجیره CA برای هر کارخواهی است که اجازه دارد به Edge درخواست ارسال کند.
وقتی در ابتدا فروشگاه مطمئن را پیکربندی میکنید، میتوانید همه گواهینامههای مشتریان شناختهشده را اضافه کنید. بااینحال، با گذشت زمان و اضافه کردن مشتریان جدید، ممکن است بخواهید گواهینامههای بیشتری به truststore اضافه کنید.
برای افزودن گواهینامههای جدید به مخزن مطمئنی که برای TLS دوطرفه استفاده میشود:
- مطمئن شوید که در میزبان مجازی از مرجعی به مخزن اعتماد استفاده میکنید.
- گواهینامه جدیدی را در truststore بارگذاری کنید، همانطور که در بالا در ایجاد نام مستعار از گواهینامه (فقط truststore) توضیح داده شده است.
مرجع مخزن مطمئن را بهروزرسانی کنید تا آن را روی مقدار یکسان تنظیم کنید. این بهروزرسانی باعث میشود Edge فروشگاه مطمئن و گواهینامه جدید را مجدد بار کند.
برای اطلاعات بیشتر، اصلاح مرجع را ببینید.
حذف keystore/truststore یا نام مستعار
هنگام حذف keystore/truststore یا نام مستعار باید احتیاط کنید. اگر انبار کلید، انبار اعتماد، یا نام مستعاری را که میزبان مجازی، نقطه پایانی هدف، یا سرور هدف استفاده میکند حذف کنید، همه فراخوانیهای API ازطریق میزبان مجازی یا نقطه پایانی هدف/سرور هدف ناموفق خواهد بود.
معمولاً، فرایندی که برای حذف کردن keystore/truststore یا نام مستعار استفاده میکنید به این صورت است:
- همانطور که در بالا توضیح داده شد، keystore/truststore یا نام مستعار جدیدی ایجاد کنید.
- برای اتصالهای ورودی، یعنی درخواست API به Edge، پیکربندی میزبان مجازی را بهروز کنید تا به انبار کلید و نام مستعار کلید جدید ارجاع دهد.
- برای اتصالهای خروجی، یعنی از Apigee به سرور زیرینه:
- پیکربندی TargetEndpoint را برای هر پراکسی API که به نام فروشگاه کلید قدیمی و نام مستعار کلید ارجاع میداد بهروز کنید تا به نام فروشگاه کلید جدید و نام مستعار کلید ارجاع دهد. اگر TargetEndpoint شما به TargetServer ارجاع میدهد، تعریف TargetServer را بهروزرسانی کنید تا به انبار کلید جدید و نام مستعار کلید ارجاع دهد.
- اگر keystore و truststore مستقیماً از تعریف TargetEndpoint ارجاع داده شوند، باید پراکسی را دوباره مستقر کنید. اگر TargetEndpoint به تعریف TargetServer ارجاع دهد، و تعریف TargetServer به keystore و truststore ارجاع دهد، دراینصورت بازاستقرار پراکسی لازم نیست.
- تأیید کنید که کارگزاران API شما بهدرستی کار میکنند.
- کلیدانبار/اعتمادانبار یا نام مستعار را حذف کنید.
حذف کردن انبار کلید
با قرار دادن مکاننمای خود روی انبار کلید یا انبار اطمینان در فهرست برای نمایش منو کنشها و کلیک کردن روی  ، میتوانید انبار کلید یا انبار اطمینان را حذف کنید. اگر انبار کلید یا انبار اطمینانی را که میزبان مجازی یا نقطه پایانی هدف/سرور هدف استفاده میکند حذف کنید، همه تماسهای API ازطریق میزبان مجازی یا نقطه پایانی هدف/سرور هدف ناموفق خواهد بود.
احتیاط: تا زمانی که میزبانهای مجازی و نقاط پایانی هدف/سرورهای هدف خود را برای استفاده از یک keystore جدید تبدیل نکردهاید، نباید keystore را حذف کنید.
حذف نام مستعار
میتوانید با قرار دادن مکاننما روی نام مستعار در فهرست و نمایش منو کنشها و کلیک کردن روی ، نام مستعار را حذف کنید. اگر نام مستعاری را که توسط میزبان مجازی یا
نقطه پایانی هدف/سرور هدف استفاده میشود حذف کنید، همه تماسهای API ازطریق میزبان مجازی یا نقطه پایانی هدف/سرور هدف
ناموفق خواهد بود.
احتیاط: تا زمانی که میزبانهای مجازی و نقاط پایانی/سرورهای هدف خود را برای استفاده از یک انبار کلید و نام مستعار جدید تبدیل نکردهاید، نباید نام مستعار را حذف کنید.