Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
В следующих разделах описаны известные проблемы с Apigee Edge и Edge для частного облака. В большинстве случаев перечисленные проблемы будут устранены в будущих версиях.
Разные известные проблемы с Edge
В следующих разделах описаны различные известные проблемы с Edge.
| Область/сводка | Известные проблемы |
|---|---|
Срок действия кеша истек, поэтому значение cachehit указано неверно |
Если переменная потока Решение. Повторите процесс (совершите второй звонок) сразу после первого. |
Некорректная работа правила InvalidateCache Policy
PurgeChildEntries при значении true |
Если в правиле InvalidateCache задать значение Решение. Используйте правило KeyValueMapOperations, чтобы итерировать управление версиями кеша и избежать необходимости его аннулирования. |
| Одновременные запросы на развертывание для SharedFlow или прокси-сервера API могут привести к несогласованному состоянию на сервере управления, при котором несколько версий будут показаны как развернутые. |
Это может произойти, например, при одновременном выполнении конвейера развертывания CI/CD с использованием разных версий. Чтобы избежать этой проблемы, не развертывайте прокси API или SharedFlows до завершения текущего развертывания. Обходное решение. Избегайте одновременного развертывания прокси-серверов API или SharedFlow. |
| Количество вызовов API, показанное в Edge API Analytics, может содержать дублирующиеся данные. |
Иногда в Edge API Analytics могут быть дублирующиеся данные о вызовах API. В этом случае количество вызовов API, показанное в Edge API Analytics, будет выше, чем в сторонних инструментах аналитики. Обходное решение. Экспортируйте данные Аналитики и используйте поле gateway_flow_id, чтобы удалить дубликаты. |
Известные проблемы с интерфейсом Edge
В следующих разделах описаны известные проблемы с интерфейсом Edge.
| Область/сводка | Известные проблемы |
|---|---|
| Не удается перейти на страницу администрирования зоны SSO Edge с панели навигации после сопоставления организации с зоной идентификации |
После того как вы подключите организацию к зоне идентификации, вы больше не сможете перейти на страницу администрирования зоны SSO Edge с помощью панели навигации слева, выбрав "Администратор > SSO". Временное решение. Перейдите на страницу напрямую, используя следующий URL: https://apigee.com/sso |
| Конфигурация TLS в интерфейсе Edge |
Варианты Временное решение. Чтобы включить определенные шифры для интерфейса Edge, выполните следующие действия:
|
Известные проблемы со встроенным порталом
В следующих разделах описаны известные проблемы со встроенным порталом.
| Область | Известные проблемы |
|---|---|
| SmartDocs |
|
| Поставщик идентификационной информации SAML | Единый выход (SLO) с поставщиком идентификационной информации SAML не поддерживается для пользовательских доменов. Чтобы включить собственный домен с поставщиком идентификационной информации SAML, оставьте поле URL для выхода пустым, когда будете настраивать параметры SAML. |
| Администратор портала |
|
| Функции портала |
|
Известные проблемы с Edge для частного облака
В разделах ниже описаны известные проблемы с Edge для частного облака.
| Область | Известные проблемы |
|---|---|
| Edge for Private Cloud 4.53.01 |
Оценка уязвимости NGINX (CVE-2026-42945)
Была обнаружена уязвимость (CVE-2026-42945), затрагивающая Влияние на Apigee Edge для частного облака Уязвимость не влияет на Apigee Edge для частного облака в конфигурации по умолчанию. Уязвимость CVE-2026-42945 можно использовать только при определенных настройках NGINX, в частности при использовании директивы Требуется действие
|
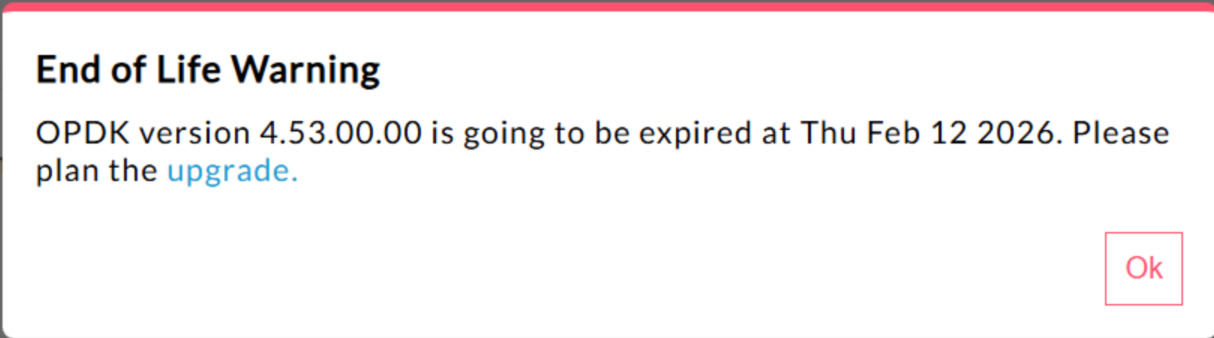
| Edge для частного облака 4.53.00 | 440148595: всплывающее окно с предупреждением о прекращении поддержки показывается слишком часто
В Edge для частного облака версии 4.53.00 и более поздних версий в интерфейсе появляется всплывающее окно с предупреждением о прекращении поддержки. Это предупреждение В настоящее время пользователи не могут отключить или уменьшить частоту показа этого предупреждения. |
| Edge for Private Cloud 4.53.01 |
Уточнения для Java
Пользовательские вызовы Java, которые пытаются загрузить поставщика криптографии Bouncy Castle, используя имя "BC", могут завершиться неудачей, поскольку поставщик по умолчанию был изменен на Bouncy Castle FIPS для поддержки FIPS. Новое название поставщика – BCFIPS. |
| Edge для частного облака 4.53.00 |
Уточнения для Java
Пользовательские вызовы Java, которые пытаются загрузить поставщика криптографии Bouncy Castle, используя имя "BC", могут завершиться неудачей, поскольку поставщик по умолчанию был изменен на Bouncy Castle FIPS для поддержки FIPS. Новое название поставщика – BCFIPS. |
| Обновление Mint для Edge for Private Cloud 4.52.01 |
Эта проблема затрагивает только тех, кто использует MINT или включил MINT в Edge для частного облака. Затронутый компонент: edge-message-processor Проблема. Если у вас включена монетизация и вы устанавливаете версию 4.52.01 с нуля или обновляете предыдущие версии Private Cloud, возникнет проблема с обработчиками сообщений. Количество открытых потоков будет постепенно увеличиваться, что приведет к исчерпанию ресурсов. В системном журнале edge-message-processor появляется следующее исключение: Error injecting constructor, java.lang.OutOfMemoryError: unable to create new native thread |
| Уязвимость HTTP/2 в Apigee | Недавно в нескольких реализациях протокола HTTP/2 (CVE-2023-44487), в том числе в Apigee Edge для частного облака, была обнаружена уязвимость типа "отказ в обслуживании" (DoS). Уязвимость может привести к отказу в обслуживании функций управления API Apigee. Подробную информацию можно найти в бюллетене по безопасности Apigee GCP-2023-032. Компоненты маршрутизатора и сервера управления Edge для частного облака доступны из интернета и могут быть уязвимы. Хотя протокол HTTP/2 включен на порту управления других компонентов Edge для частного облака, ни один из этих компонентов не подключен к интернету. В компонентах, не относящихся к Edge, например Cassandra, Zookeeper и других, протокол HTTP/2 не включен. Чтобы устранить уязвимость Edge для частного облака, рекомендуем выполнить следующие действия:
Если вы используете Edge Private Cloud версии 4.51.00.11 или более поздней, выполните следующие действия:
Если вы используете Edge для частного облака версии ниже 4.51.00.11, выполните следующие действия:
|
| Обновление Postgresql при переходе на версию 4.52 | При обновлении Apigee-postgresql с Edge для частного облака версии 4.50 или 4.51 до версии 4.52 возникают проблемы. Проблемы в основном возникают, когда количество таблиц превышает 500. Чтобы узнать общее количество таблиц в Postgres, выполните приведенный ниже SQL-запрос. select count(*) from information_schema.tables Временное решение. При обновлении Apigee Edge 4.50.00 или 4.51.00 до версии 4.52.00 обязательно выполните предварительный шаг перед обновлением Apigee-postgresql. |
| Правила LDAP | 149245401: настройки пула подключений LDAP для JNDI, заданные с помощью ресурса LDAP, не отражаются, и настройки JNDI по умолчанию приводят к одноразовым подключениям каждый раз. В результате соединения открываются и закрываются каждый раз для однократного использования, создавая большое количество соединений в час с сервером LDAP. Решение Чтобы изменить свойства пула подключений LDAP, выполните следующие действия, чтобы задать глобальное изменение для всех правил LDAP.
Чтобы убедиться, что свойства JNDI пула подключений действуют, можно выполнить tcpdump, чтобы отслеживать поведение пула подключений LDAP с течением времени. |
| Высокая задержка обработки запросов | 139051927: Высокая задержка обработки прокси-сервера в Message Processor влияет на все прокси-серверы API. Симптомы включают задержки в обработке данных на 200–300 мс по сравнению с обычным временем отклика API и могут возникать случайным образом даже при низкой скорости транзакций в секунду. Это может произойти, если процессор сообщений подключается к более чем 50 целевым серверам. Основная причина. Процессоры сообщений хранят кеш, в котором URL целевого сервера сопоставляется с объектом HTTPClient для исходящих подключений к целевым серверам. По умолчанию для этого параметра задано значение 50, которое может быть слишком низким для большинства развертываний. Если в развертывании в настройках указано несколько сочетаний org/env и большое количество целевых серверов (более 50), URL целевых серверов постоянно удаляются из кеша, что приводит к задержкам. Проверка. Чтобы определить, является ли причиной задержки вытеснение URL целевого сервера, выполните поиск по ключевому слову "onEvict" или "Eviction" в файлах system.logs обработчика сообщений. Их наличие в журналах указывает на то, что целевые URL сервера удаляются из кеша HTTPClient, поскольку размер кеша слишком мал. Временное решение.
В версиях Edge для частного облака 19.01 и 19.06 можно изменить и настроить кеш HTTPClient, conf/http.properties+HTTPClient.dynamic.cache.elements.size=500 Затем перезапустите обработчик сообщений. Внесите одинаковые изменения для всех обработчиков сообщений. Значение 500 приведено в качестве примера. Оптимальное значение для вашей конфигурации должно быть больше количества целевых серверов, к которым подключается обработчик сообщений. Увеличение значения этого свойства не имеет побочных эффектов и может только улучшить время обработки запросов прокси-сервером обработчика сообщений.
Примечание. В Edge для частного облака версии 50.00 по умолчанию установлено значение 500. |
| Несколько записей для сопоставлений пар "ключ-значение" | 157933959: одновременные вставки и обновления одной и той же карты значений ключей (KVM), относящейся к организации или среде, приводят к несогласованности данных и потере обновлений. Примечание. Это ограничение действует только для Edge Private Cloud. В Edge для общедоступного облака и гибридной среды такого ограничения нет. Чтобы обойти эту проблему в Edge для частного облака, создайте хранилище пар "ключ-значение" в области действия |