

Wyświetlasz dokumentację Apigee Edge.
Przejdź do
dokumentacji Apigee X. info
Dostawca usług logowania jednokrotnego Edge (SP) używa certyfikatu x509 do podpisywania żądań uwierzytelniania i odszyfrowywania asercji SAML. W ramach procesu zabezpieczeń Apigee co roku aktualizujemy certyfikat SP, zwykle w styczniu. Gdy certyfikat będzie się zbliżać do daty ważności, skontaktujemy się z Tobą.
Jeśli używasz SAML z dostawcą tożsamości, który nie jest skonfigurowany do automatycznego odświeżania metadanych certyfikatu, nie będziesz mieć dostępu do interfejsu konsoli zarządzania Apigee dopóki nie zaktualizujesz certyfikatu. Ta zmiana nie wpłynie na ruch API w czasie działania.
Pobieranie pliku metadanych certyfikatu
Jeśli skonfigurowano dostawcę tożsamości SAML, ręcznie dodając metadane zawierające certyfikat, lub jeśli certyfikat został przesłany z pliku statycznego, użytkownicy nie będą mogli zalogować się w interfejsie konsoli zarządzania Apigee po zaktualizowaniu certyfikatu przez Apigee. Po styczniowej wersji musisz pobrać najnowsze metadane certyfikatu i zastąpić nimi bieżące metadane certyfikatu u dostawcy tożsamości.
Najnowsze metadane certyfikatu możesz pobrać z tej lokalizacji:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
gdzie zoneName odpowiada nazwie strefy otrzymanej od Apigee. Jeśli na przykład nazwa strefy to „myzone”, adres URL będzie wyglądać tak:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Aktualizowanie metadanych certyfikatu w ADFS
W tej sekcji opisano, jak zaktualizować metadane w usługach federacyjnych Active Directory (ADFS) firmy Microsoft.
W przypadku wszystkich innych dostawców tożsamości zapoznaj się z dokumentacją dostawcy tożsamości dotyczącą odświeżania metadanych.
Sposób aktualizacji metadanych certyfikatu zależy od sposobu skonfigurowania ADFS:
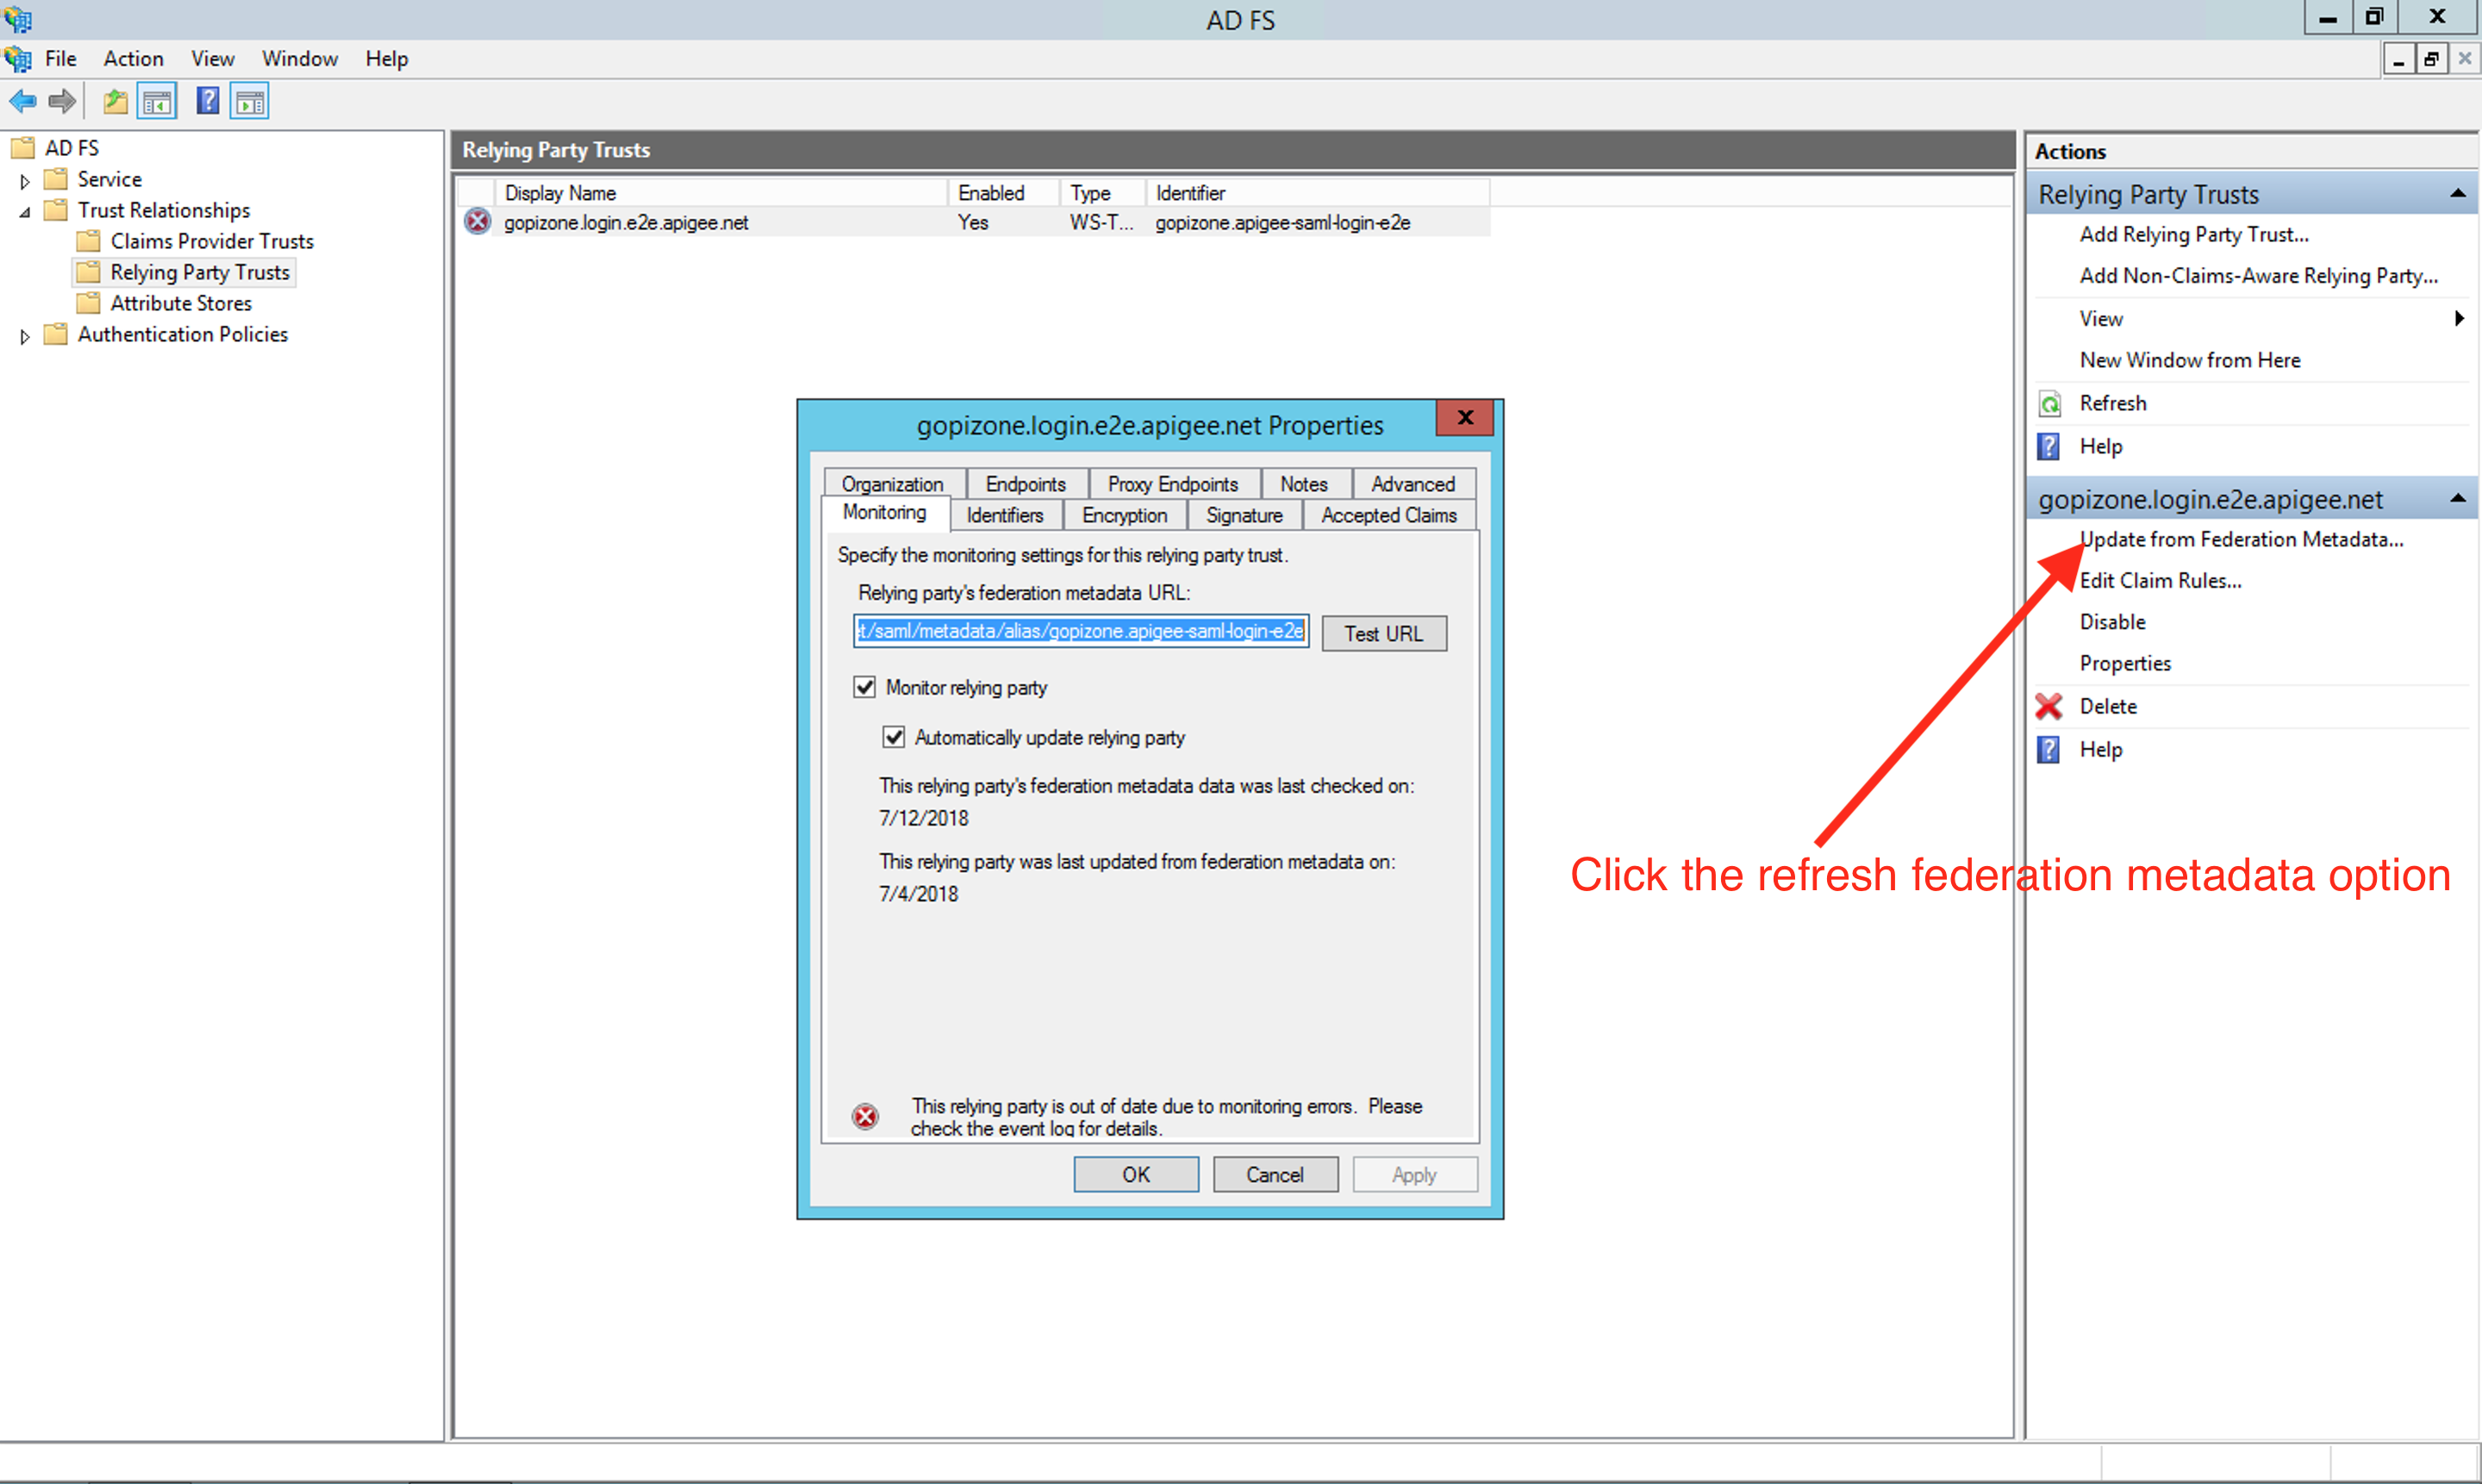
Jeśli instancja ADFS została skonfigurowana do monitorowania jednostki ufającej (w tym przypadku Apigee), odśwież metadane po styczniowej wersji, klikając opcję Aktualizuj z metadanych federacji dostępną w narzędziu do zarządzania ADFS:
Jeśli używasz metadanych opartych na plikach:
Po styczniowej wersji pobierz nowe metadane z tej lokalizacji:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
gdzie zoneName odpowiada nazwie strefy otrzymanej od Apigee.
- Odtwórz relację zaufania jednostki ufającej, usuwając istniejącą. Więcej informacji znajdziesz w artykule Konfigurowanie Edge jako jednostki ufającej w dokumentacji dostawcy tożsamości ADFS.
Jeśli masz pytania lub potrzebujesz pomocy, skontaktuj się z zespołem pomocy Apigee Edge.