Nhà cung cấp danh tính (trả về một câu nhận định SAML)
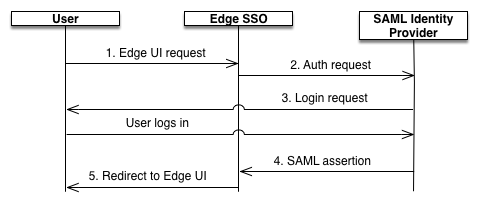
Khi SAML được bật, người dùng chính (người dùng Giao diện người dùng Edge) sẽ yêu cầu quyền truy cập vào nhà cung cấp dịch vụ (Apigee SSO). Sau đó, Apigee SSO (với vai trò là nhà cung cấp dịch vụ SAML) sẽ yêu cầu và nhận một
xác nhận danh tính từ IDP SAML và sử dụng xác nhận đó để tạo mã thông báo OAuth2
cần thiết để truy cập vào giao diện người dùng Edge. Sau đó, người dùng sẽ được chuyển hướng đến giao diện người dùng của Edge.
Quy trình này được minh hoạ dưới đây:
Trong biểu đồ này:
Người dùng cố gắng truy cập vào giao diện người dùng Edge bằng cách gửi yêu cầu đến URL đăng nhập cho giao diện người dùng Edge. Ví dụ: https://edge_UI_IP_DNS:9000
Các yêu cầu chưa được xác thực sẽ được chuyển hướng đến IDP SAML. Ví dụ:
"https://idp.customer.com".
Nếu chưa đăng nhập vào IDP, bạn sẽ được nhắc đăng nhập.
Bạn được xác thực bằng SAML IDP.
Nhà cung cấp danh tính SAML tạo và trả về một câu nhận định SAML 2.0 cho mô-đun SSO của Apigee.
Apigee SSO xác thực câu nhận định, trích xuất danh tính người dùng từ câu nhận định, tạo mã xác thực OAuth 2 cho giao diện người dùng Edge và chuyển hướng người dùng đến trang giao diện người dùng Edge chính tại URL sau:
[[["Dễ hiểu","easyToUnderstand","thumb-up"],["Giúp tôi giải quyết được vấn đề","solvedMyProblem","thumb-up"],["Khác","otherUp","thumb-up"]],[["Thiếu thông tin tôi cần","missingTheInformationINeed","thumb-down"],["Quá phức tạp/quá nhiều bước","tooComplicatedTooManySteps","thumb-down"],["Đã lỗi thời","outOfDate","thumb-down"],["Vấn đề về bản dịch","translationIssue","thumb-down"],["Vấn đề về mẫu/mã","samplesCodeIssue","thumb-down"],["Khác","otherDown","thumb-down"]],["Cập nhật lần gần đây nhất: 2026-10-16 UTC."],[],[]]