مشکلات شناخته‌شده Apigee

درحال مشاهده اسناد Apigee Edge هستید.
به اسناد Apigee X بروید.
اطلاعات

بخش‌های زیر مشکلات شناخته‌شده Apigee Edge و Edge for Private Cloud را شرح می‌دهد. در اکثر موارد، مشکلات فهرست‌شده در نسخهٔ پخش آتی برطرف خواهند شد.

مشکلات شناخته‌شده متفرقه Edge

بخش‌های زیر مشکلات شناخته‌شده متفرقه Edge را شرح می‌دهد.

منطقه/خلاصه مشکلات شناخته‌شده
انقضای حافظه نهان منجر به مقدار نادرست cachehit می‌شود

وقتی متغیر جریان cachehit بعداز خط‌مشی LookupCache استفاده می‌شود، به‌دلیل روشی که نقاط اشکال‌زدایی برای عملکرد ناهم‌زمان ارسال می‌شوند، LookupPolicy شیء DebugInfo را قبل‌از اجرای برگشت تماس تکمیل می‌کند که منجر به خطا می‌شود.

راهکار موقت: بلافاصله پس‌از تماس اول، فرایند را تکرار کنید (تماس دوم را برقرار کنید).

تنظیم خط‌مشی InvalidateCache PurgeChildEntries روی درست کار نمی‌کند

تنظیم PurgeChildEntries در خط‌مشی InvalidateCache باید فقط مقادیر عنصر KeyFragment را پاک کند اما کل حافظه نهان را پاک می‌کند.

راهکار موقت: از خط‌مشی KeyValueMapOperations برای تکرار نسخه‌بندی حافظه نهان و دور زدن نیاز به نامعتبر کردن حافظه نهان استفاده کنید.

درخواست‌های استقرار هم‌زمان برای یک SharedFlow یا پراکسی API می‌تواند منجر به وضعیت ناسازگار در «سرور مدیریت» شود که در آن چندین بازبینی به‌عنوان استقراریافته نشان داده می‌شود.

این اتفاق می‌تواند برای مثال زمانی رخ دهد که اجراهای هم‌زمان خط لوله استقرار CI/CD بااستفاده از بازبینی‌های مختلف انجام شود. برای جلوگیری از این مشکل، از استقرار پراکسی‌های API یا SharedFlows قبل‌از تکمیل استقرار فعلی خودداری کنید.

راهکار موقت: از استقرار هم‌زمان پراکسی API یا SharedFlow خودداری کنید.

تعداد فراخوانی‌های API نشان‌داده‌شده در Edge API Analytics ممکن است حاوی داده‌های تکراری باشد.

«تجزیه‌وتحلیل Edge API» گاهی اوقات می‌تواند حاوی داده‌های تکراری برای فراخوانی‌های API باشد. در این حالت، تعداد نشان‌داده‌شده برای فراخوانی‌های API در «تجزیه‌وتحلیل‌های Edge API» بیشتر از مقادیر قابل‌مقایسه نشان‌داده‌شده در ابزارهای تجزیه‌وتحلیل طرف سوم است.

راهکار موقت: داده‌های Analytics را صادر کنید و از فیلد gateway_flow_id برای حذف داده‌های تکراری استفاده کنید.

مشکلات شناخته‌شده در «واسط کاربر Edge»

بخش‌های زیر مشکلات شناخته‌شده در «میانای کاربری Edge» را شرح می‌دهد.

منطقه/خلاصه مشکلات شناخته‌شده
پس‌از اینکه سازمان به منطقه هویت نگاشت شد، نمی‌توان از نوار پیمایش به صفحه «مدیریت منطقه احراز هویت یکپارچه Edge» دسترسی پیدا کرد

وقتی سازمانی را به منطقه هویت متصل می‌کنید، دیگر نمی‌توانید ازطریق انتخاب «سرپرست» > «شناسایی یگانه» از نوار پیمایش سمت راست به صفحه «مدیریت منطقه شناسایی یگانه Edge» دسترسی داشته باشید.

راهکار موقت: بااستفاده از نشانی وب زیر مستقیماً به صفحه پیمایش کنید: https://apigee.com/sso

پیکربندی «امنیت لایه انتقال» میانای کاربر Edge

گزینه‌های TLS_DISABLED_ALGO و TLS_ENABLED_CIPHERS درست کار نمی‌کنند.

راهکار موقت: برای فعال کردن رمزهای خاص برای «میانای کاربری Edge»، مراحل زیر را دنبال کنید:

  1. فایل پیکربندی /opt/apigee/etc/edge-ui.d/SSL.sh را باز کنید.
  2. دارایی -Djdk.tls.server.cipherSuites را با فهرست جداشده با کاما از مجموعه‌های رمز در نشانه‌گذاری IANA در UI_OPTIONS اضافه کنید. برای مثال:
    UI_OPTIONS=" -Dhttp.port=disabled -Dhttps.port=9433 -Dhttps.keyStoreType=JKS -Dhttps.keyStore=/opt/apigee/customer/conf/keystore.jks -Dplay.http.sslengineprovider=services.CustomSSLEngineProvider -Dhttps.keyStorePasswordEncrypted=mypass -Djdk.tls.server.cipherSuites=TLS_RSA_WITH_AES_256_CBC_SHA256,TLS_RSA_WITH_AES_256_GCM_SHA384"
  3. تغییرات را در فایل پیکربندی ذخیره کنید.
  4. بازراه‌اندازی واسط کاربر Edge:
    /opt/apigee/apigee-service/bin/apigee-service edge-ui restart

مشکلات شناخته‌شده در درگاه یکپارچه

بخش‌های زیر مشکلات شناخته‌شده درگاه یکپارچه را شرح می‌دهد.

منطقه مشکلات شناخته‌شده
SmartDocs
  • وقتی مشخصات را بااستفاده از ویرایشگر مشخصات ایجاد می‌کنید و بااستفاده از SmartDocs در درگاهتان میاناهای برنامه‌سازی کاربردی را منتشر می‌کنید، Apigee Edge از «مشخصات OpenAPI نسخه ۳.۰» پشتیبانی می‌کند، هرچند هنوز از زیرمجموعه‌ای از ویژگی‌ها پشتیبانی نمی‌شود.

    برای مثال، ویژگی‌های زیر از «مشخصات OpenAPI نسخه ۳.۰» هنوز پشتیبانی نمی‌شوند:

    • ‫allOf دارایی برای ترکیب و گسترش طرحواره‌ها
    • ارجاع‌های از دور

    اگر ویژگی پشتیبانی‌نشده‌ای در «مشخصات OpenAPI» شما ارجاع داده شود، در برخی موارد ابزارها این ویژگی را نادیده می‌گیرند اما همچنان مستندات مرجع API را ارائه می‌کنند. در موارد دیگر، ویژگی پشتیبانی‌نشده باعث بروز خطاهایی می‌شود که مانع از پردازش موفقیت‌آمیز اسناد مرجع API می‌شود. در هر دو مورد، باید «مشخصات OpenAPI» خود را اصلاح کنید تا از ویژگی پشتیبانی‌نشده استفاده نکنید تا زمانی که در نسخه پخش آینده پشتیبانی شود.

    توجه: ازآنجایی‌که ویرایشگر مشخصات هنگام پرداز کردن اسناد مرجع میانای برنامه‌سازی کاربردی محدودیت‌های کمتری نسبت‌به SmartDocs دارد، ممکن است نتایج متفاوتی بین این ابزارها تجربه کنید.

  • هنگام استفاده از «امتحان کردن این API» در درگاه، سرصفحه Accept صرف‌نظر از مقدار تنظیم‌شده برای consumes در «مشخصات OpenAPI» روی application/json تنظیم می‌شود.
  • ‫138438484: چند سرور پشتیبانی نمی‌شود.
ارائه‌دهنده هویت SAML خروج از سیستم تکی (SLO) با ارائه‌دهنده هویت SAML برای دامنه‌های سفارشی پشتیبانی نمی‌شود. برای فعال کردن دامنه سفارشی با ارائه‌دهنده هویت SAML، فیلد نشانی وب خروج از سیستم را هنگام پیکربندی تنظیمات SAML خالی بگذارید.
سرپرست درگاه
  • درحال‌حاضر از به‌روزرسانی هم‌زمان درگاه (مثل ویرایش صفحه، زمینه، CSS، یا نوشتار) توسط چند کاربر پشتیبانی نمی‌شود.
  • اگر صفحه مستندات مرجع API را از درگاه حذف کنید، راهی برای بازسازی آن وجود ندارد؛ باید محصول API را حذف و دوباره اضافه کنید و مستندات مرجع API را دوباره تولید کنید.
  • هنگام پیکربندی خط‌مشی امنیت محتوا، ممکن است اعمال کامل تغییرات تا ۱۵ دقیقه طول بکشد.
  • هنگام سفارشی‌سازی زمینه درگاه، ممکن است تا ۵ دقیقه طول بکشد تا تغییرات به‌طور کامل اعمال شوند.
ویژگی‌های درگاه
  • «جستجو» در نسخه پخش بعدی در درگاه یکپارچه ادغام خواهد شد.

مشکلات شناخته‌شده Edge for Private Cloud

بخش‌های زیر مشکلات شناخته‌شده Edge for Private Cloud را شرح می‌دهد.

منطقه مشکلات شناخته‌شده
‫Edge for Private Cloud 4.53.01 ارزیابی آسیب‌پذیری NGINX (CVE-2026-42945)

آسیب‌پذیری (CVE-2026-42945) فاش شد که بر ngx_http_rewrite_module در NGINX تأثیر می‌گذارد. ابزارهای اسکن امنیتی ممکن است فایل‌های اجرایی NGINX را که همراه با Apigee Edge برای «ابر خصوصی» ارائه می‌شود نشان‌گذاری کنند زیرا این واحد به‌صورت ایستا در NGINX کامپایل شده است.

تأثیر بر Apigee Edge برای «ابر خصوصی»:

‫Apigee Edge for Private Cloud در پیکربندی پیش‌فرض و ارسال‌شده خود تحت تأثیر این آسیب‌پذیری قرار نمی‌گیرد. بهره‌برداری از CVE-2026-42945 به الگوهای پیکربندی خاص NGINX، به‌ویژه استفاده از دستور rewrite در یک توالی خاص، بستگی دارد. این الگوها در هیچ‌یک از پیکربندی‌های استاندارد Apigee Edge برای NGINX «ابر خصوصی» وجود ندارد.

اقدام لازم است:

  • برای پیکربندی‌های پیش‌فرض Apigee Edge برای «ابر خصوصی»: هیچ وصله، ارتقا، یا تغییر عملیاتی لازم نیست. یافته‌های اسکنر درباره CVE-2026-42945 را می‌توان به‌عنوان مثبت کاذب برای نصب‌های پیش‌فرض درنظر گرفت. می‌توانید از نوشتار زیر برای مستند کردن این استثنا در سیستم مدیریت آسیب‌پذیری خود استفاده کنید:

    CVE-2026-42945 — Accepted exception (false positive for Apigee Edge for Private Cloud). Apigee Edge for Private Cloud does not use the rewrite directive in any shipped NGINX configuration. The vulnerable code path in ngx_http_rewrite_module is configuration-gated and is not reachable in the default Apigee Edge for Private Cloud deployment.

  • برای پیکربندی‌های سفارشی‌سازی‌شده NGINX: اگر فایل‌های پیکربندی NGINX را در نصب Apigee Edge for Private Cloud خودتان به‌صورت دستی تغییر داده‌اید (برای مثال، در /opt/nginx)، باید خودتان بررسی زیر را انجام دهید تا مطمئن شوید سفارشی‌سازی‌هایتان به‌طور ناخواسته الگوی آسیب‌پذیر را معرفی نکرده است:
    1. بررسی دستور بازنویسی: در هر گره NGINX، این فرمان را اجرا کنید:
      sudo grep -rnI '^\s*rewrite\b' /opt/nginx
    2. تحلیل نتایج:
      • اگر این فرمان خروجی‌ای برنگرداند، سیستم شما تحت تأثیر قرار نگرفته است.
      • اگر مطابقت‌هایی پیدا شد، هر نمونه را بررسی کنید. آسیب‌پذیری فقط درصورتی وجود دارد که همه شرایط زیر برای یک بلوک معین برقرار باشد:
        • از دستور rewrite استفاده می‌شود.
        • بلافاصله پس‌از آن، دستور rewrite، if، یا set دیگری در همان بلوک پیکربندی قرار می‌گیرد.
        • از گروه ضبط PCRE بدون نام (برای مثال، $1، $2، و غیره) در دستورات استفاده شده است.
        • رشته جایگزین در دستور حاوی علامت سؤال (?) است.
    3. اقدام کاهشی (درصورت آسیب‌پذیر بودن): اگر همه شرایط بالا برای بخشی از پیکربندی سفارشی شما درست است، با انجام اقدامات زیر آسیب‌پذیری را کاهش دهید:
      • علامت سؤال (?) از رشته جایگزین برداشته می‌شود.
      • به‌جای گروه‌های ضبط بدون نام، از گروه‌های ضبط PCRE نام‌دار استفاده کنید.
      • ارزیابی مجدد نیاز به دستورات زنجیره‌ای.
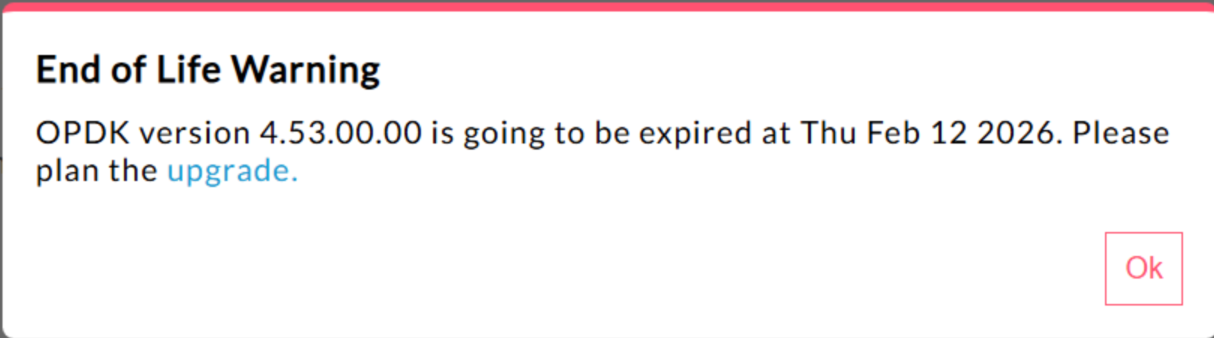
‫Edge for Private Cloud نسخه 4.53.00 ‫440148595: هشدار بالاپری «پایان عمر» بیش‌ازحد نمایش داده شد

در Edge for Private Cloud نسخه ۴.۵۳.۰۰ و نسخه‌های جدیدتر، واسط کاربری بالاپری هشدار «پایان عمر» (EOL) را نمایش می‌دهد. این هشدار مکرراً
ظاهر می‌شود و نمی‌توان از آن جلوگیری کرد یا دفعات آن را کاهش داد.

درحال‌حاضر هیچ روشی برای کاربران دردسترس نیست تا این هشدار «پایان عمر» را غیرفعال کنند یا دفعات نمایش آن را کاهش دهند.

‫Edge for Private Cloud 4.53.01 نوشته‌های راهنمای Java

کاربران فراخوان‌های جاوا که تلاش می‌کنند ارائه‌دهنده رمزنگاری Bouncy Castle را بااستفاده از نام «BC» بار کنند ممکن است با خطا مواجه شوند زیرا ارائه‌دهنده پیش‌فرض به Bouncy Castle FIPS تغییر کرده است تا از FIPS پشتیبانی کند. نام ارائه‌دهنده جدیدی که باید استفاده کنید «BCFIPS» است.

‫Edge for Private Cloud نسخه 4.53.00 نوشته‌های راهنمای Java

کاربران فراخوان‌های جاوا که تلاش می‌کنند ارائه‌دهنده رمزنگاری Bouncy Castle را بااستفاده از نام «BC» بار کنند ممکن است با خطا مواجه شوند زیرا ارائه‌دهنده پیش‌فرض به Bouncy Castle FIPS تغییر کرده است تا از FIPS پشتیبانی کند. نام ارائه‌دهنده جدیدی که باید استفاده کنید «BCFIPS» است.

به‌روزرسانی Edge for Private Cloud 4.52.01 Mint

این مشکل فقط بر افرادی که از MINT استفاده می‌کنند یا MINT را در Edge برای نصب‌های «ابر خصوصی» فعال کرده‌اند تأثیر می‌گذارد.

عنصر تحت‌تأثیر: edge-message-processor

مشکل: اگر درآمدزایی را فعال کرده‌اید و نسخه ۴.۵۲.۰۱ را به‌عنوان نصب جدید نصب می‌کنید یا از نسخه‌های قبلی Private Cloud ارتقا می‌دهید، با مشکل پردازشگرهای پیام مواجه خواهید شد. تعداد رشته‌های باز به‌تدریج افزایش می‌یابد و منجر به اتمام منابع می‌شود. استثنای زیر در edge-message-processor system.log دیده می‌شود:

Error injecting constructor, java.lang.OutOfMemoryError: unable to create new native thread
آسیب‌پذیری Apigee HTTP/2

اخیراً آسیب‌پذیری «انکار سرویس» (DoS) در چندین پیاده‌سازی پروتکل HTTP/2 (CVE-2023-44487) کشف شده است، ازجمله در Apigee Edge for Private Cloud. این آسیب‌پذیری می‌تواند منجر به «انکار سرویس» عملکرد مدیریت Apigee API شود. برای جزئیات بیشتر، بولتن امنیتی Apigee GCP-2023-032 را ببینید.

مؤلفه‌های Edge for Private Cloud مسیریاب و سرور مدیریت درمعرض اینترنت قرار دارند و به‌طور بالقوه می‌توانند آسیب‌پذیر باشند. اگرچه HTTP/2 در درگاه مدیریت دیگر عناصر مختص Edge در «Edge برای ابر خصوصی» فعال است، هیچ‌یک از آن عناصر درمعرض اینترنت قرار ندارند. در عناصر غیر Edge، مانند Cassandra،‏ Zookeeper، و غیره، ‫HTTP/2 فعال نیست. توصیه می‌کنیم مراحل زیر را برای رفع آسیب‌پذیری Edge for Private Cloud انجام دهید:

اگر از نسخه‌های Edge Private Cloud 4.51.00.11 یا جدیدتر استفاده می‌کنید، این مراحل را دنبال کنید:

  1. به‌روزرسانی سرور مدیریت:

    1. در هر گره سرور مدیریت، /opt/apigee/customer/application/management-server.properties را باز کنید
    2. این خط را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
    3. بازراه‌اندازی کردن عنصر سرور مدیریت:
      apigee-service edge-management-server restart
  2. به‌روزرسانی پردازشگر پیام:

    1. در هر گره پردازشگر پیام، /opt/apigee/customer/application/message-processor.properties را باز کنید
    2. این خط را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-message-processor restart
  3. به‌روزرسانی رهیاب:

    1. در هر گره مسیریاب، /opt/apigee/customer/application/router.properties را باز کنید
    2. این خط را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-router restart
  4. به‌روزرسانی QPID:

    1. در هر گره QPID، ‏/opt/apigee/customer/application/qpid-server.properties را باز کنید
    2. این خط را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-qpid-server restart
  5. به‌روزرسانی Postgres:

    1. در هر گره Postgres،‏ /opt/apigee/customer/application/postgres-server.properties را باز کنید
    2. این خط را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-postgres-server restart

اگر از نسخه‌های قدیمی‌تر از ۴.۵۱.۰۰.۱۱ Edge for Private Cloud استفاده می‌کنید، این مراحل را دنبال کنید:

  1. به‌روزرسانی سرور مدیریت:

    1. در هر گره سرور مدیریت، /opt/apigee/customer/application/management-server.properties را باز کنید
    2. دو خط زیر را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
      conf/webserver.properties+http2.enabled=false
    3. بازراه‌اندازی کردن عنصر سرور مدیریت:
      apigee-service edge-management-server restart
  2. به‌روزرسانی پردازشگر پیام:

    1. در هر گره پردازشگر پیام، /opt/apigee/customer/application/message-processor.properties را باز کنید
    2. دو خط زیر را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
      conf/webserver.properties+http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-message-processor restart
  3. به‌روزرسانی رهیاب:

    1. در هر گره مسیریاب، /opt/apigee/customer/application/router.properties را باز کنید
    2. دو خط زیر را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
      conf/webserver.properties+http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-router restart
  4. به‌روزرسانی QPID:

    1. در هر گره QPID، ‏/opt/apigee/customer/application/qpid-server.properties را باز کنید
    2. دو خط زیر را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
      conf/webserver.properties+http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-qpid-server restart
  5. به‌روزرسانی Postgres:

    1. در هر گره Postgres،‏ /opt/apigee/customer/application/postgres-server.properties را باز کنید
    2. دو خط زیر را به فایل دارایی‌ها اضافه کنید:
      conf_webserver_http2.enabled=false
      conf/webserver.properties+http2.enabled=false
    3. بازراه‌اندازی کردن عنصر پردازشگر پیام:
      apigee-service edge-postgres-server restart
ارتقا Postgresql هنگام به‌روزرسانی به نسخه ۴.۵۲

‫Apigee-postgresql در ارتقا از Edge for Private Cloud نسخه ۴.۵۰ یا ۴.۵۱ به نسخه ۴.۵۲ مشکل دارد. مشکلات عمدتاً زمانی رخ می‌دهد که تعداد جدول‌ها بیشتر از ۵۰۰ باشد.

با اجرای پُرسمان SQL زیر می‌توانید تعداد کل جدول‌ها در Postgres را بررسی کنید:

select count(*) from information_schema.tables

راهکار موقت: هنگام به‌روزرسانی Apigee Edge 4.50.00 یا 4.51.00 به 4.52.00، حتماً مرحله مقدماتی را قبل‌از ارتقا دادن Apigee-postgresql انجام دهید.

خط‌مشی LDAP

‫۱۴۹۲۴۵۴۰۱: تنظیمات استخر اتصال LDAP برای JNDI که ازطریق منبع LDAP پیکربندی شده است منعکس نمی‌شود و پیش‌فرض‌های JNDI باعث می‌شود هر بار از اتصال‌های یک‌بارمصرف استفاده شود. درنتیجه، اتصال‌ها هر بار برای استفاده واحد باز و بسته می‌شوند و تعداد زیادی اتصال در ساعت به سرور LDAP ایجاد می‌شود.

راهکار موقت:

برای تغییر دادن ویژگی‌های استخر اتصال LDAP، مراحل زیر را برای تنظیم تغییر سراسری در همه خط‌مشی‌های LDAP انجام دهید.

  1. اگر فایل خصوصیات پیکربندی ازقبل وجود ندارد، آن را ایجاد کنید:
    /opt/apigee/customer/application/message-processor.properties
  2. مورد زیر را به فایل اضافه کنید (مقادیر مشخصه‌های Java Naming and Directory Interface (JNDI) را براساس الزام پیکربندی منبع LDAP خود جایگزین کنید).
    bin_setenv_ext_jvm_opts="-Dcom.sun.jndi.ldap.connect.pool.maxsize=20
    -Dcom.sun.jndi.ldap.connect.pool.prefsize=2
    -Dcom.sun.jndi.ldap.connect.pool.initsize=2
    -Dcom.sun.jndi.ldap.connect.pool.timeout=120000
    -Dcom.sun.jndi.ldap.connect.pool.protocol=ssl"
  3. مطمئن شوید که فایل /opt/apigee/customer/application/message-processor.properties متعلق به apigee:apigee باشد.
  4. هر پردازشگر پیام را بازراه‌اندازی کنید.

برای تأیید اینکه دارایی‌های استخر اتصال JNDI شما تأثیر می‌گذارند، می‌توانید tcpdump را اجرا کنید تا رفتار استخر اتصال LDAP را درطول زمان مشاهده کنید.

تأخیر بالا در پردازش درخواست

‫۱۳۹۰۵۱۹۲۷: تأخیرهای پردازش پراکسی بالا در «پردازشگر پیام» پیدا شده است که بر همه «پراکسی‌های میانای برنامه‌سازی کاربردی» تأثیر می‌گذارد. علائم شامل تأخیرهای ۲۰۰ تا ۳۰۰ میلی‌ثانیه‌ای در زمان‌های پردازش نسبت به زمان‌های عادی پاسخ میانای برنامه‌سازی کاربردی می‌شود و می‌تواند به‌صورت تصادفی حتی با TPS پایین رخ دهد. این وضعیت زمانی رخ می‌دهد که بیش‌از ۵۰ سرور مقصد وجود داشته باشد که پردازشگر پیام در آن‌ها اتصال برقرار می‌کند.

علت اصلی: پردازشگرهای پیام حافظه نهانی را نگه می‌دارند که نشانی وب سرور هدف را به شیء HTTPClient برای اتصالات خروجی به سرورهای هدف نگاشت می‌کند. به‌طور پیش‌فرض این تنظیم روی ۵۰ تنظیم شده است که ممکن است برای اکثر استقرارها خیلی پایین باشد. وقتی استقراری در تنظیمات خود چندین ترکیب سازمان/محیط دارد، و تعداد زیادی سرور هدف دارد که در مجموع از ۵۰ سرور فراتر می‌رود، نشانی‌های وب سرور هدف مرتباً از حافظه نهان بیرون رانده می‌شوند و باعث تأخیر می‌شوند.

اعتبارسنجی: برای تعیین اینکه آیا تخلیه نشانی وب سرور هدف باعث مشکل تأخیر شده است یا نه، در سیستم Message Processor (پردازشگر پیام) در system.logs (گزارش‌های سیستم) به‌دنبال کلیدواژه «onEvict» یا «Eviction» (تخلیه) بگردید. حضور آن‌ها در گزارش‌ها نشان می‌دهد که نشانی‌های وب سرور هدف به‌دلیل کوچک بودن اندازه حافظه نهان از حافظه نهان HTTPClient بیرون رانده می‌شوند.

راهکار موقت: برای نسخه‌های Edge for Private Cloud 19.01 و 19.06، می‌توانید حافظه نهان ‫HTTPClient را ویرایش و پیکربندی کنید، /opt/apigee/customer/application/message-processor.properties:

conf/http.properties+HTTPClient.dynamic.cache.elements.size=500

سپس پردازشگر پیام را بازراه‌اندازی کنید. تغییرات یکسانی را برای همه پردازشگرهای پیام اعمال کنید.

مقدار ۵۰۰ نمونه است. مقدار بهینه برای راه‌اندازی شما باید بزرگ‌تر از تعداد سرورهای هدفی باشد که پردازشگر پیام به آن‌ها متصل می‌شود. تنظیم این دارایی در سطحی بالاتر هیچ اثر جانبی ندارد و تنها تأثیر آن بهبود زمان پردازش درخواست‌های پراکسی پردازشگر پیام است.

توجه: Edge for Private Cloud نسخه ۵۰.۰۰ تنظیم پیش‌فرض ۵۰۰ را دارد.

چندین ورودی برای نقشه‌های مقدار کلید

‫۱۵۷۹۳۳۹۵۹: درج‌ها و به‌روزرسانی‌های هم‌زمان در نقشه مقدار کلید (KVM) یکسان که در سطح سازمان یا محیط محدود شده است باعث داده‌های ناسازگار و به‌روزرسانی‌های ازدست‌رفته می‌شود.

توجه: این محدودیت فقط برای Edge for Private Cloud اعمال می‌شود. ‫Edge for Public Cloud و Hybrid این محدودیت را ندارند.

برای راه‌حلی موقت در Edge for Private Cloud، KVM را در محدوده apiproxy ایجاد کنید.