

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
SAML به سرپرستان خاصی اجازه میدهد نحوه اصالتسنجی همه اعضای سازمان را هنگام استفاده از Apigee Edge با واگذاری به سرور شناسایی یگانه (SSO) کنترل کنند. بااستفاده از SAML با Edge، میتوانید علاوهبر هر سرویس دیگری که ارائه میدهید و از SAML پشتیبانی میکند، از SSO برای Edge UI و API نیز پشتیبانی کنید.
برای فعال کردن «شناسایی یگانه» بااستفاده از SAML برای درگاههای یکپارچه، به پیکربندی ارائهدهنده هویت SAML مراجعه کنید.
آشنایی با مدیریت منطقه هویت در Edge
منطقه هویت قلمرو اصالتسنجی است که ارائهدهندگان هویت مورداستفاده برای اصالتسنجی و پیکربندی سفارشی تجربه ثبتنام و ورود کاربر را تعریف میکند. فقط زمانی که کاربران با ارائهدهنده هویت اصالتسنجی میکنند میتوانند به نهادهایی که در محدوده منطقه هویت قرار دارند دسترسی داشته باشند.
Apigee Edge از انواع اصالتسنجی شرحدادهشده در جدول زیر پشتیبانی میکند.
| نوع اصالتسنجی | شرح |
| پیشفرض | حساب Apigee Edge ایجاد کنید و بااستفاده از نام کاربری و گذرواژه به سیستم Edge UI وارد شوید. بااستفاده از Edge API، از همان اطلاعات اعتباری با اصالتسنجی پایه HTTP برای مجاز کردن تماسها استفاده میکنید. |
| SAML | زبان نشانهگذاری ادعای امنیتی (SAML) یک پروتکل استاندارد برای محیطهای ورود به سیستم یکپارچه (SSO) است. احراز هویت SSO بااستفاده از SAML به شما امکان میدهد بدون نیاز به ایجاد حسابهای جدید، بااستفاده از اطلاعات اعتباری موجودتان به سیستم Apigee Edge وارد شوید. |
برای پشتیبانی از اصالتسنجی SAML، منطقه هویت جدیدی ایجاد میکنید و ارائهدهنده هویت SAML را پیکربندی میکنید، همانطور که در فعال کردن SAML توضیح داده شده است.
مزایای اصالتسنجی SAML
اصالتسنجی SAML مزایای متعددی دارد. بااستفاده از SAML میتوانید:
- کنترل کامل مدیریت کاربر را دردست بگیرید: سرور SAML شرکتتان را به Edge متصل کنید. وقتی کاربران سازمان شما را ترک میکنند و بهصورت مرکزی لغو آمادهسازی میشوند، دسترسی آنها به Edge بهطور خودکار رد میشود.
- کنترل نحوه اصالتسنجی کاربران برای دسترسی به Edge: انواع اصالتسنجی مختلفی را برای سازمانهای Edge خود انتخاب کنید.
- کنترل خطمشیهای اصالتسنجی: ارائهدهنده SAML شما ممکن است از خطمشیهای اصالتسنجی که بیشتر با استانداردهای سازمانی شما مطابقت دارند پشتیبانی کند.
- ورود به سیستم، خروج از سیستم، تلاشهای ناموفق برای ورود به سیستم، و فعالیتهای پرخطر را در استقرار Edge خود پایش کنید.
ملاحظات
قبلاز اینکه تصمیم بگیرید از SAML استفاده کنید، باید الزامات زیر را درنظر بگیرید:
- کاربران موجود: باید همه کاربران سازمان موجود را به ارائهدهنده هویت SAML اضافه کنید.
- درگاه: اگر از درگاه توسعهدهنده مبتنی بر Drupal استفاده میکنید، درگاه از OAuth برای دسترسی به Edge استفاده میکند و ممکن است لازم باشد قبلاز استفاده از آن، دوباره پیکربندی شود.
- «احراز هویت پایه» غیرفعال خواهد شد: باید «احراز هویت پایه» را برای همه نوشتههایتان با OAuth جایگزین کنید.
- OAuth و SAML باید جدا از هم نگه داشته شوند: اگر از هر دو OAuth 2.0 و SAML استفاده میکنید، باید از جلسههای پایانه جداگانه برای جریان OAuth 2.0 و جریان SAML استفاده کنید.
نحوه کار SAML با Edge
مشخصات SAML سه نهاد را تعریف میکند:
- اصلی (کاربر میانای کاربر Edge)
- فراهمساز خدمات (Edge SSO)
- ارائهدهنده هویت (ادعای SAML را برمیگرداند)
وقتی SAML فعال باشد، مدیر (کاربر «میانای کاربری Edge») دسترسی به ارائهدهنده خدمات (Edge SSO) را درخواست میکند. سپس Edge SSO (در نقش خود بهعنوان ارائهدهنده خدمات SAML) درخواست و ادعای هویت را از ارائهدهنده هویت SAML دریافت میکند و از آن ادعا برای ایجاد کد OAuth 2.0 موردنیاز برای دسترسی به «میانای کاربری Edge» استفاده میکند. سپس کاربر به «واسط کاربر Edge» هدایت میشود.
این فرایند در زیر نشان داده شده است:
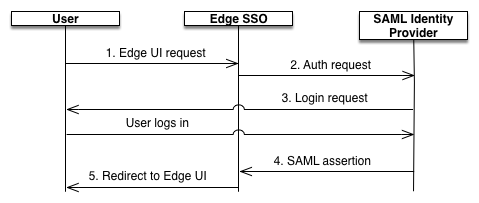
در این نمودار:
- کاربر با ارسال درخواست به دامنه ورود به سیستم برای Edge
SSO که شامل نام منطقه است، تلاش میکند به «واسط کاربر Edge» دسترسی پیدا کند. برای مثال،
https://zonename.login.apigee.com - درخواستهای اصالتسنجینشده به
https://zonename.login.apigee.comبه ارائهدهنده هویت SAML مشتری هدایت میشوند. برای مثال،https://idp.example.com. - اگر مشتری به سیستم ارائهدهنده هویت وارد نشده باشد، از مشتری خواسته میشود به سیستم وارد شود.
- کاربر توسط ارائهدهنده هویت SAML اصالتسنجی میشود. ارائهدهنده هویت SAML ادعای SAML 2.0 را برای «احراز هویت یکپارچه Edge» تولید و برمیگرداند.
- «ورود به سیستم یکپارچه» Edge ادعا را اعتبارسنجی میکند، هویت کاربر را از ادعا استخراج میکند،
ژتون اصالتسنجی OAuth 2.0 را برای «واسط کاربر Edge» تولید میکند، و کاربر را به صفحه اصلی «واسط کاربر Edge»
در نشانی زیر هدایت میکند:
https://zonename.apigee.com/platform/orgName
که در آن orgName نام سازمان Edge است.
همچنین دسترسی به Edge API با SAML را ببینید.