

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
برای درگاههای یکپارچه، میتوانید ارائهدهندگان هویت را تعریف کنید تا از انواع اصالتسنجی تعریفشده در جدول زیر پشتیبانی کنند.
| نوع اصالتسنجی | شرح |
|---|---|
| داخلی | کاربران را ملزم میکند تا اطلاعات اعتباری خود (نام کاربری و گذرواژه) را برای اصالتسنجی به درگاه یکپارچه ارسال کنند. وقتی درگاه جدیدی ایجاد میکنید، ارائهدهنده هویت داخلی پیکربندی و فعال میشود. برای درک تجربه ورود به سیستم از دیدگاه کاربر، به ورود به سیستم در درگاه بااستفاده از اطلاعات اعتباری کاربر (ارائهدهنده داخلی) مراجعه کنید. |
| SAML (نسخه بتا) | زبان نشانهگذاری ادعای امنیتی (SAML) یک پروتکل استاندارد برای محیط ورود به سیستم یکباره (SSO) است. درستیسنجی SSO بااستفاده از SAML به کاربران امکان میدهد بدون نیاز به ایجاد حسابهای جدید، به سیستم درگاههای یکپارچه Apigee Edge وارد شوند. کاربران بااستفاده از اعتبارنامههای حساب مدیریت مرکزی خود به سیستم وارد میشوند. برای درک تجربه ورود به سیستم از دیدگاه کاربر، به ورود به سیستم در درگاه بااستفاده از SAML مراجعه کنید. |
مزایای اصالتسنجی SAML برای درگاههای یکپارچه
پیکربندی SAML بهعنوان ارائهدهنده هویت برای درگاه یکپارچه مزایای زیر را ارائه میدهد:
- برنامه توسعهدهنده خود را یکبار راهاندازی کنید و از آن در چندین درگاه یکپارچه استفاده مجدد کنید. هنگام ایجاد کردن درگاه یکپارچه، برنامه توسعهدهنده خود را انتخاب کنید. با تکامل الزامات، برنامه توسعهدهنده را بهراحتی بهروزرسانی یا تغییر دهید.
- کنترل کامل مدیریت کاربر را دردست بگیرید
سرور SAML شرکتتان را به درگاه یکپارچه متصل کنید. وقتی کاربران سازمانتان را ترک میکنند و بهصورت مرکزی لغو آمادهسازی میشوند، دیگر نمیتوانند با سرویس SSO شما اصالتسنجی کنند تا از درگاه یکپارچه استفاده کنند.
پیکربندی ارائهدهنده هویت داخلی
ارائهدهنده هویت داخلی را همانطور که در بخشهای زیر توضیح داده شده است پیکربندی کنید.
دسترسی به صفحه «ارائهدهنده هویت داخلی»
برای دسترسی به ارائهدهنده هویت داخلی:
- در نوار پیمایش کناری، انتشار > درگاهها را انتخاب کنید تا فهرست درگاهها نمایش داده شود.
- روی ردیف درگاهی که میخواهید تیمهای آن را ببینید کلیک کنید.
- در صفحه مقصد درگاه، روی حسابها کلیک کنید. یا میتوانید حسابها را در منو کرکرهای در نوار پیمایش بالا انتخاب کنید.
- روی برگه اصالتسنجی کلیک کنید.
- در بخش ارائهدهندگان هویت، روی نوع ارائهدهنده درونساخت کلیک کنید.
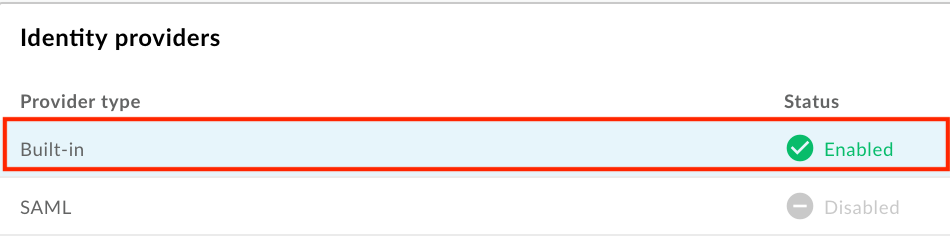
- ارائهدهنده هویت داخلی را همانطور که در بخشهای زیر توضیح داده شده است پیکربندی کنید:
فعال کردن ارائهدهنده هویت داخلی
برای فعال کردن ارائهدهنده هویت داخلی:
- به صفحه «ارائهدهنده هویت داخلی» دسترسی پیدا کنید.
- در بخش پیکربندی ارائهدهنده، روی
 کلیک کنید.
برای فعال کردن ارائهدهنده هویت، چارگوش انتخاب فعال را انتخاب کنید.
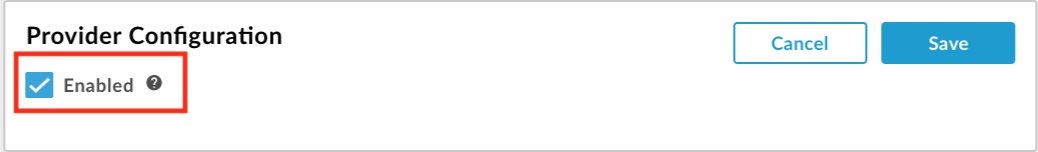
برای غیرفعال کردن ارائهدهنده هویت داخلی، چارگوش انتخاب را لغو انتخاب کنید.
روی ذخیره کلیک کنید.
ثبتنام در درگاه را براساس نشانی ایمیل یا دامنه محدود کنید
ثبتنام در درگاه را با شناسایی نشانیهای ایمیل (developer@some-company.com) یا دامنههای ایمیل (some-company.com، بدون @ ابتدایی) که میتوانند در درگاه شما حساب ایجاد کنند محدود کنید.
برای مطابقت دادن همه زیردامنههای تودرتو، رشته گلچین *. را به دامنه یا زیردامنه پیشوند کنید. برای مثال، *.example.com با test@example.com، test@dev.example.com، و غیره مطابقت خواهد داشت.
اگر خالی بگذارید، از هر نشانی ایمیلی میتوان برای ثبتنام در درگاه استفاده کرد.
برای محدود کردن ثبتنام در درگاه براساس نشانی ایمیل یا دامنه:
- به صفحه «ارائهدهنده هویت داخلی» دسترسی پیدا کنید.
- روی در بخش پیکربندی ارائهدهنده کلیک کنید.
- در بخش «محدودیتهای حساب»، نشانی ایمیل یا دامنه ایمیلی را که میخواهید اجازه دهید در درگاه ثبتنام و به سیستم وارد شود در چارگوش نوشتاری وارد کنید و روی + کلیک کنید.
- درصورت نیاز، ورودیهای بیشتری اضافه کنید.
- برای حذف یک ورودی، روی x در کنار ورودی کلیک کنید.
- روی ذخیره کلیک کنید.
پیکربندی اعلانهای ایمیل
برای ارائهدهنده داخلی، میتوانید اعلانهای ایمیل زیر را فعال و پیکربندی کنید:
| اعلان ایمیلی | گیرنده | راهانداز | شرح |
|---|---|---|---|
| اعلان حساب | ارائهدهنده میانای برنامهسازی کاربردی | کاربر درگاه حساب جدیدی ایجاد میکند | اگر درگاهتان را طوری پیکربندی کردهاید که حسابهای کاربری نیاز به فعالسازی دستی داشته باشند، باید حساب کاربری را بهصورت دستی فعال کنید تا کاربر درگاه بتواند به سیستم وارد شود. |
| درستیسنجی حساب | کاربر درگاه | کاربر درگاه حساب جدیدی ایجاد میکند | پیوند امنی برای درستیسنجی ایجاد حساب ارائه میدهد. پیوند ظرف ۱۰ دقیقه منقضی میشود. |
هنگام پیکربندی اعلانهای ایمیل:
- از برچسبهای HTML برای قالببندی نوشتار استفاده کنید. حتماً ایمیل آزمایشی ارسال کنید تا مطمئن شوید قالببندی همانطور که انتظار میرود نمایش داده میشود.
میتوانید یک یا چند متغیر زیر را درج کنید که هنگام ارسال اعلان ایمیلی جایگزین خواهند شد.
متغیر شرح {{firstName}}نام {{lastName}}نام خانوادگی {{email}}نشانی ایمیل {{siteurl}}پیوند به درگاه زنده {{verifylink}}پیوند استفادهشده برای درستیسنجی حساب
برای پیکربندی اعلانهای ایمیل:
- به صفحه «ارائهدهنده هویت داخلی» دسترسی پیدا کنید.
برای پیکربندی اعلانهای ایمیلی که به این آدرس ارسال میشود:
- ارائهدهندگان میانای برنامهسازی کاربردی برای فعالسازی حساب توسعهدهنده جدید، روی در بخش اعلان حساب کلیک کنید.
- کاربران «درگاه» برای درستیسنجی هویتشان، روی در بخش درستیسنجی حساب کلیک کنند.
- ارائهدهندگان میانای برنامهسازی کاربردی برای فعالسازی حساب توسعهدهنده جدید، روی
فیلدهای موضوع و بدنه را ویرایش کنید.
روی ارسال ایمیل آزمایشی کلیک کنید تا ایمیل آزمایشی به نشانی ایمیلتان ارسال شود.
روی ذخیره کلیک کنید.
پیکربندی ارائهدهنده هویت SAML (نسخه بتا)
ارائهدهنده هویت SAML را همانطور که در بخشهای زیر توضیح داده شده است پیکربندی کنید.
دسترسی به صفحه «ارائهدهنده هویت SAML»
برای دسترسی به ارائهدهنده هویت SAML:
- در نوار پیمایش کناری، انتشار > درگاهها را انتخاب کنید تا فهرست درگاهها نمایش داده شود.
- روی ردیف درگاهی که میخواهید تیمهای آن را ببینید کلیک کنید.
- در صفحه مقصد درگاه، روی حسابها کلیک کنید. یا میتوانید حسابها را در منو کرکرهای در نوار پیمایش بالا انتخاب کنید.
- روی برگه اصالتسنجی کلیک کنید.
- در بخش ارائهدهندگان هویت، روی نوع ارائهدهنده SAML کلیک کنید.
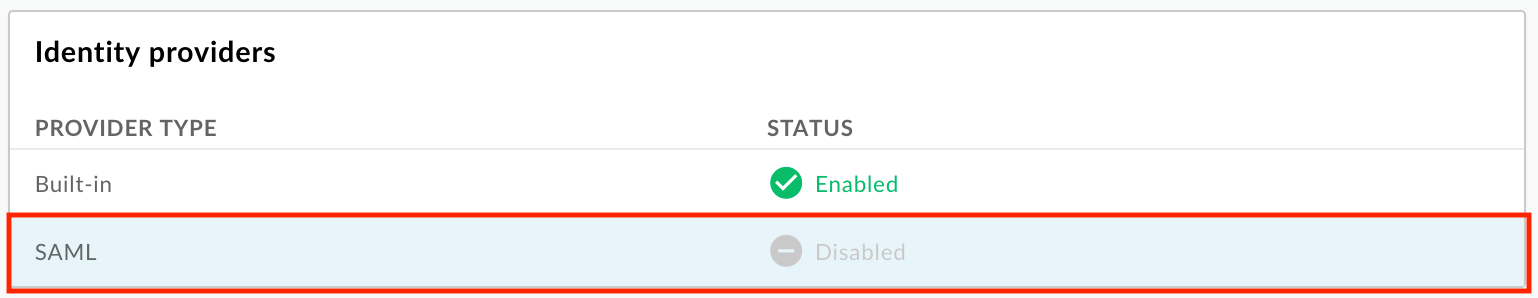
ارائهدهنده هویت SAML را همانطور که در بخشهای زیر توضیح داده شده است پیکربندی کنید:
فعال کردن ارائهدهنده هویت SAML
برای فعال کردن ارائهدهنده هویت SAML:
- به صفحه «ارائهدهنده هویت SAML» دسترسی پیدا کنید.
- روی در بخش پیکربندی ارائهدهنده کلیک کنید.
برای فعال کردن ارائهدهنده هویت، چارگوش انتخاب فعال را انتخاب کنید.
برای غیرفعال کردن ارائهدهنده هویت SAML، چارگوش انتخاب را لغو انتخاب کنید.
روی ذخیره کلیک کنید.
اگر دامنه سفارشی را پیکربندی کردهاید، استفاده از دامنه سفارشی با ارائهدهنده هویت SAML را ببینید.
پیکربندی تنظیمات SAML
برای پیکربندی تنظیمات SAML:
- به صفحه «ارائهدهنده هویت SAML» دسترسی پیدا کنید.
- در بخش تنظیمات SAML، روی کلیک کنید.
روی کپی کردن در کنار نشانی وب فراداده SP کلیک کنید.
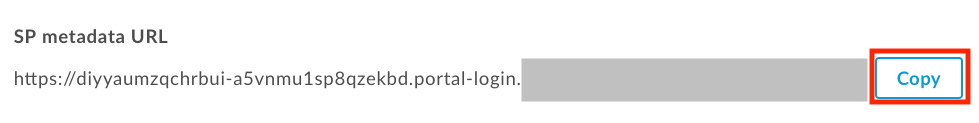
ارائهدهنده هویت SAML خود را بااستفاده از اطلاعات موجود در فایل فراداده ارائهدهنده خدمات (SP) پیکربندی کنید.
برای برخیاز ارائهدهندگان هویت SAML، فقط نشانی وب فراداده از شما درخواست میشود. برای بقیه، باید اطلاعات خاصی را از فایل فراداده استخراج کنید و آن را در فرم وارد کنید.
در حالت دوم، نشانی وب را در مرورگر جایگذاری کنید تا فایل فراداده SP را بارگیری کنید و اطلاعات موردنیاز را استخراج کنید. برای مثال، شناسه نهاد یا نشانی وب ورود به سیستم را میتوان از عناصر زیر در فایل فراداده SP استخراج کرد:<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
تنظیمات SAML را برای ارائهدهنده هویت پیکربندی کنید.
در بخش تنظیمات SAML، مقادیر زیر را که از فایل فراداده ارائهدهنده هویت SAML شما بهدست آمده است ویرایش کنید:
تنظیمات SAML شرح نشانی وب ورود به سیستم نشانی وبی که کاربران به آن هدایت میشوند تا به سیستم ارائهدهنده هویت SAML وارد شوند.
برای مثال:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlنشانی وب خروج از سیستم نشانی وبی که کاربران به آن هدایت میشوند تا از سیستم ارائهدهنده هویت SAML خارج شوند. در موارد زیر، این فیلد را خالی بگذارید:
- ارائهدهنده هویت SAML شما نشانی وب خروج ارائه نمیدهد
- نمیخواهید وقتی کاربران از سیستم درگاه یکپارچه خارج میشوند، از سیستم ارائهدهنده هویت SAML شما نیز خارج شوند
- میخواهید دامنه سفارشی را فعال کنید (به مشکل شناختهشده مراجعه کنید)
شناسه نهاد IDP شناسه یکتا برای ارائهدهنده هویت SAML.
برای مثال:http://www.okta.com/exkhgdyponHIp97po0h7روی ذخیره کلیک کنید.
پیکربندی مشخصههای کاربر سفارشی برای ارائهدهنده هویت SAML
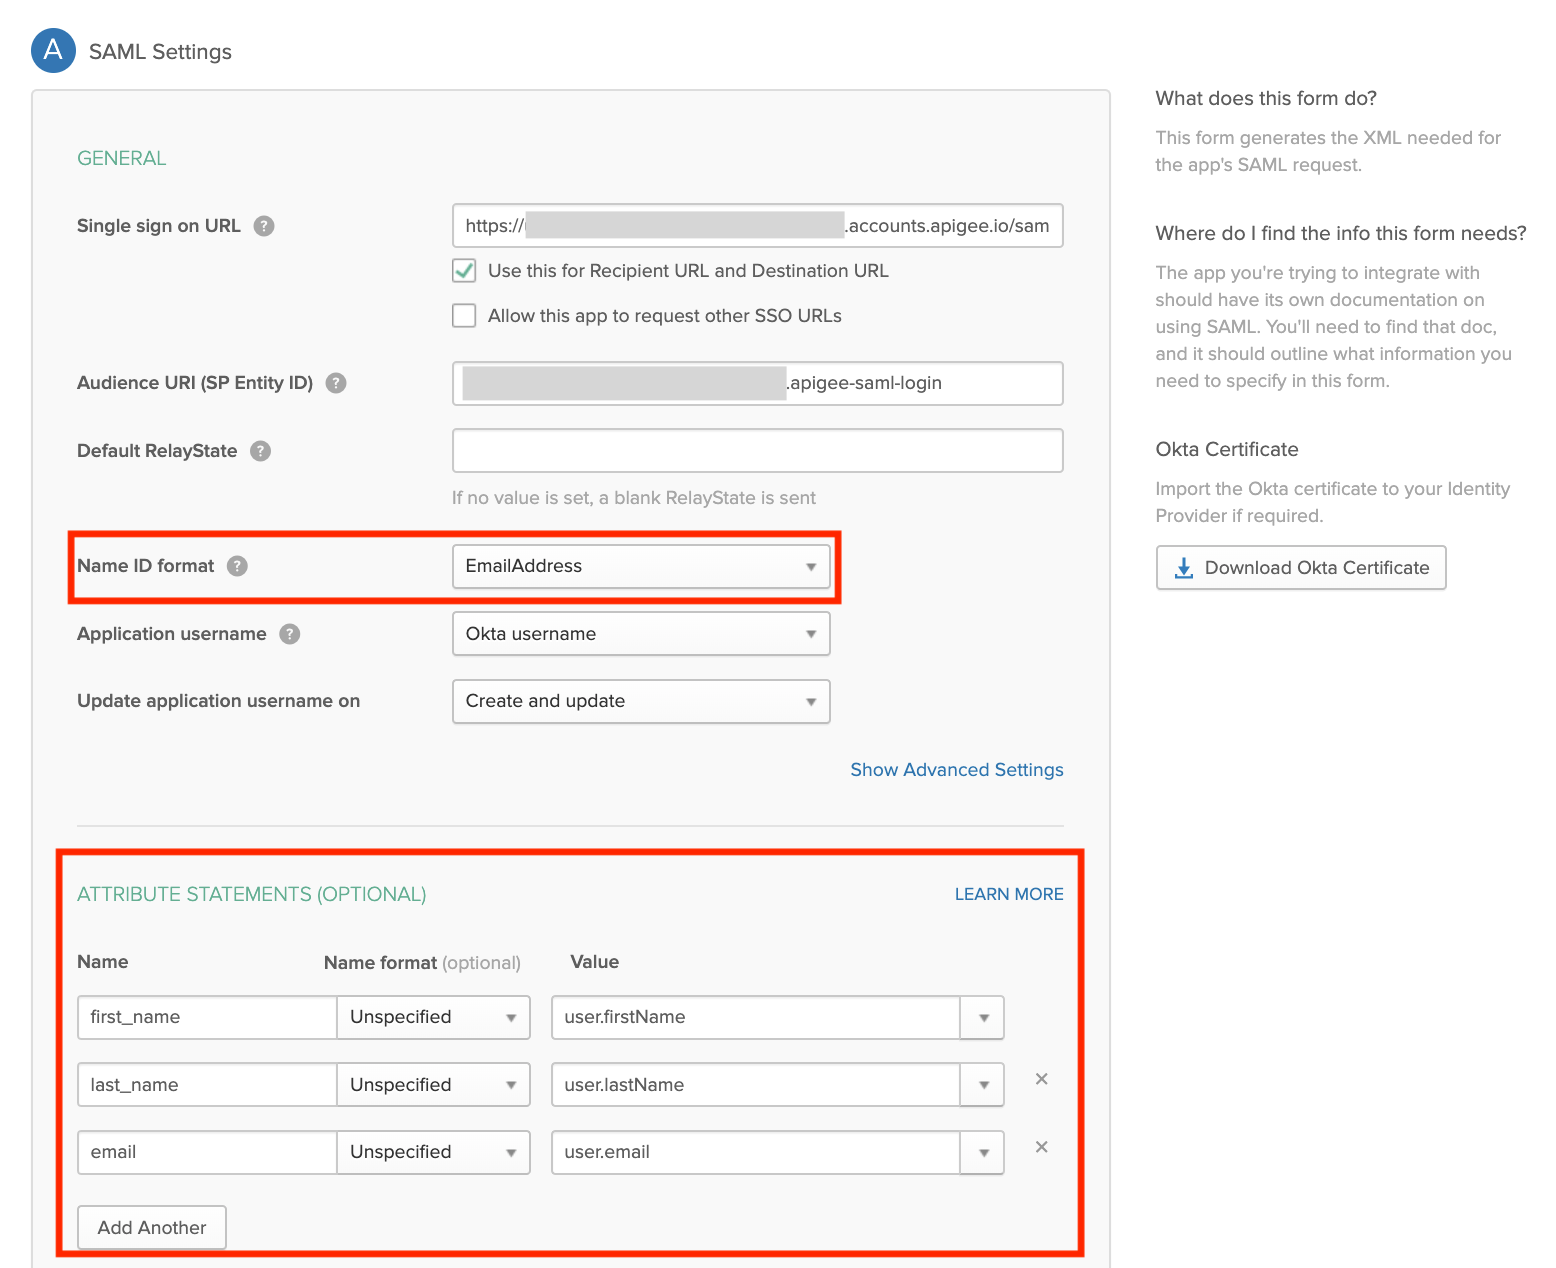
برای اطمینان از نگاشت صحیح بین ارائهدهنده هویت SAML و حسابهای توسعهدهنده درگاه، توصیه میشود که مشخصههای کاربر سفارشی تعریفشده در جدول زیر را برای ارائهدهنده هویت SAML خود ایجاد و پیکربندی کنید. مقدار هریک از مشخصههای سفارشی را روی مشخصه کاربر مربوطه که توسط ارائهدهنده هویت SAML شما (برای مثال، Okta) تعریف شده است تنظیم کنید.
| مشخصه سفارشی | مثال (Okta) |
|---|---|
first_name |
user.firstName |
last_name |
user.lastName |
email |
user.email |
در زیر نحوه پیکربندی مشخصههای کاربر سفارشی و مشخصه NameID بااستفاده از Okta بهعنوان ارائهدهنده هویت SAML طرف سوم نشان داده شده است.
استفاده از دامنه سفارشی با ارائهدهنده هویت SAML
پساز پیکربندی و فعال کردن ارائهدهنده هویت SAML، میتوانید دامنه سفارشی (مثلاً developers.example.com) را همانطور که در سفارشیسازی دامنه توضیح داده شده است پیکربندی کنید.
مهم است که تنظیمات پیکربندی را بین دامنه سفارشی و ارائهدهنده هویت SAML همگامسازی کنید. اگر تنظیمات پیکربندی همگامسازی نشود، ممکن است درطول صدور مجوز با مشکلاتی مواجه شوید. برای مثال، درخواست مجوز ارسالشده به ارائهدهنده هویت SAML ممکن است AssertionConsumerServiceURL داشته باشد که بااستفاده از دامنه سفارشی تعریف نشده است.
برای همگام نگه داشتن تنظیمات پیکربندی بین دامنه سفارشی و ارائهدهنده هویت SAML:
اگر دامنه سفارشی را پساز فعال و پیکربندی کردن ارائهدهنده هویت SAML پیکربندی یا بهروزرسانی میکنید، پیکربندی دامنه سفارشی را ذخیره کنید و مطمئن شوید که فعال است. تقریباً ۳۰ دقیقه صبر کنید تا حافظه نهان نامعتبر شود، سپس ارائهدهنده هویت SAML خود را بااستفاده از اطلاعات بهروزشده در فایل فوقداده ارائهدهنده خدمات (SP) پیکربندی مجدد کنید، همانطور که در پیکربندی تنظیمات SAML توضیح داده شده است. باید دامنه سفارشیتان را در «فراداده SP» ببینید.
اگر دامنه سفارشی را قبلاز پیکربندی و فعال کردن ارائهدهنده هویت SAML پیکربندی کنید، باید دامنه سفارشی را بازنشانی کنید (در زیر توضیح داده شده است) تا مطمئن شوید ارائهدهنده هویت SAML بهدرستی پیکربندی شده است.
اگر لازم است ارائهدهنده هویت SAML را بازنشانی کنید (غیرفعال و دوباره فعال کنید)، همانطور که در فعال کردن ارائهدهنده هویت SAML توضیح داده شده است، باید دامنه سفارشی را نیز بازنشانی کنید (در زیر توضیح داده شده است).
بازنشانی دامنه سفارشی
برای بازنشانی (غیرفعال و فعال کردن) دامنه سفارشی:
- در پیمایش سمت راست، انتشار > درگاهها را انتخاب کنید و درگاهتان را انتخاب کنید.
- تنظیمات را در منو کرکرهای در نوار پیمایش بالا یا در صفحه مقصد انتخاب کنید.
- روی برگه دامنهها کلیک کنید.
- برای غیرفعال کردن دامنه سفارشی، روی غیرفعال کردن کلیک کنید.
- برای فعال کردن مجدد دامنه سفارشی، روی فعال کردن کلیک کنید.
برای اطلاعات بیشتر، سفارشیسازی دامنه را ببینید.
بارگذاری گواهینامه جدید
برای بارگذاری گواهینامه جدید:
گواهینامه را از ارائهدهنده هویت SAML خود بارگیری کنید.
روی ردیف منطقه هویتی که میخواهید گواهی جدیدی برای آن بارگذاری کنید کلیک کنید.
در بخش گواهی، روی
کلیک کنید.روی مرور کلیک کنید و به گواهی در فهرست راهنمای محلی خود بروید.
برای بارگذاری گواهینامه جدید، روی باز کردن کلیک کنید.
فیلدهای اطلاعات «گواهینامه» بهروزرسانی میشوند تا گواهینامه انتخابشده را منعکس کنند.
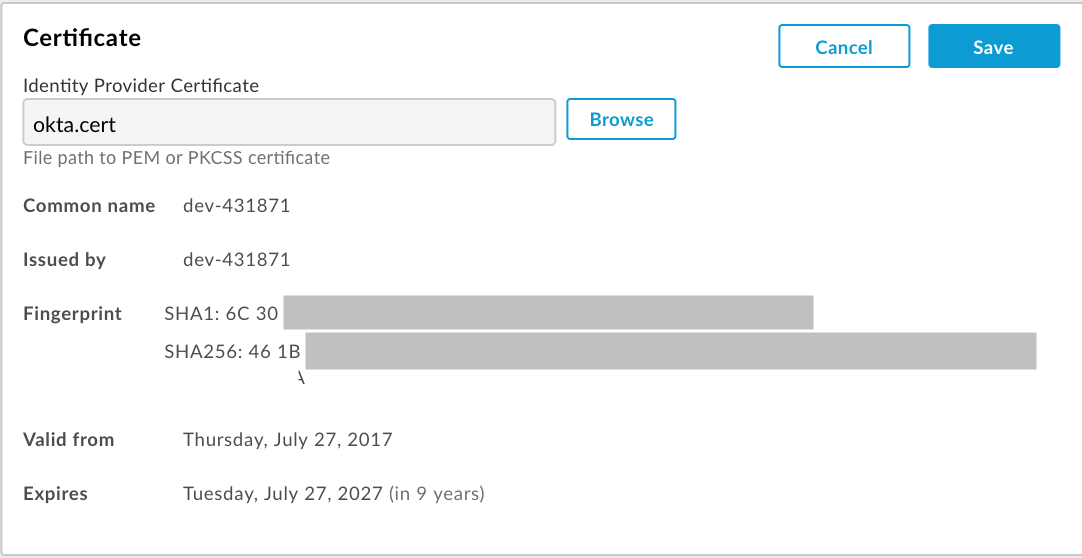
تأیید کنید که گواهینامه معتبر است و منقضی نشده است.
روی ذخیره کلیک کنید.
تبدیل گواهینامه x509 به قالب PEM
اگر گواهی x509 را بارگیری میکنید، باید آن را به قالب PEM تبدیل کنید.
برای تبدیل گواهینامه x509 به قالب PEM:
- محتوای
ds:X509Certificate elementرا از فایل فراداده ارائهدهنده هویت SAML کپی کنید و در ویرایشگر نوشتاری دلخواهتان جایگذاری کنید. - خط زیر را به بالای فایل اضافه کنید:
-----BEGIN CERTIFICATE----- - خط زیر را به پایین فایل اضافه کنید:
-----END CERTIFICATE----- - فایل را بااستفاده از پسوند
.pemذخیره کنید.
در زیر نمونهای از محتوای فایل PEM ارائه شده است:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----