

Bạn đang xem tài liệu về Apigee Edge.
Truy cập vào
tài liệu Apigee X. thông tin
Nhà cung cấp dịch vụ (SP) SSO của Edge sử dụng chứng chỉ x509 để ký các yêu cầu xác thực và giải mã các câu khẳng định SAML. Trong quy trình bảo mật của Apigee, chúng tôi cập nhật chứng chỉ SP hằng năm, thường là vào tháng 1 của mỗi năm. Apigee sẽ liên hệ với bạn khi chứng chỉ sắp hết hạn.
Nếu đang sử dụng SAML với một Nhà cung cấp dịch vụ nhận dạng (IDP) không được định cấu hình để tự động làm mới siêu dữ liệu chứng chỉ, thì bạn sẽ không thể truy cập vào giao diện người dùng Bảng điều khiển quản lý Apigee cho đến khi cập nhật chứng chỉ. Thay đổi này sẽ không ảnh hưởng đến lưu lượng truy cập API thời gian chạy.
Tải tệp siêu dữ liệu chứng chỉ xuống
Nếu bạn định cấu hình SAML IDP bằng cách thêm siêu dữ liệu chứa chứng chỉ theo cách thủ công hoặc bạn đã tải chứng chỉ lên từ một tệp tĩnh, thì người dùng sẽ không thể đăng nhập vào giao diện người dùng Bảng điều khiển quản lý Apigee sau khi Apigee cập nhật chứng chỉ. Bạn phải tải siêu dữ liệu chứng chỉ mới nhất xuống sau bản phát hành tháng 1 và thay thế siêu dữ liệu chứng chỉ hiện tại trên IDP.
Bạn có thể tải siêu dữ liệu chứng chỉ mới nhất xuống từ vị trí sau:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
trong đó zoneName tương ứng với tên vùng mà bạn nhận được từ Apigee. Ví dụ: nếu tên vùng của bạn là "myzone", thì URL sẽ là:
https://myzone.login.apigee.com/saml/metadata/alias/myzone.apigee-saml-login
Cập nhật siêu dữ liệu chứng chỉ cho ADFS
Phần này mô tả cách cập nhật siêu dữ liệu cho Microsoft Active Directory Federation Services (ADFS).
Đối với tất cả các IDP khác, vui lòng xem tài liệu về IDP để biết thông tin về việc làm mới siêu dữ liệu.
Cách bạn cập nhật siêu dữ liệu chứng chỉ phụ thuộc vào cách bạn định cấu hình ADFS:
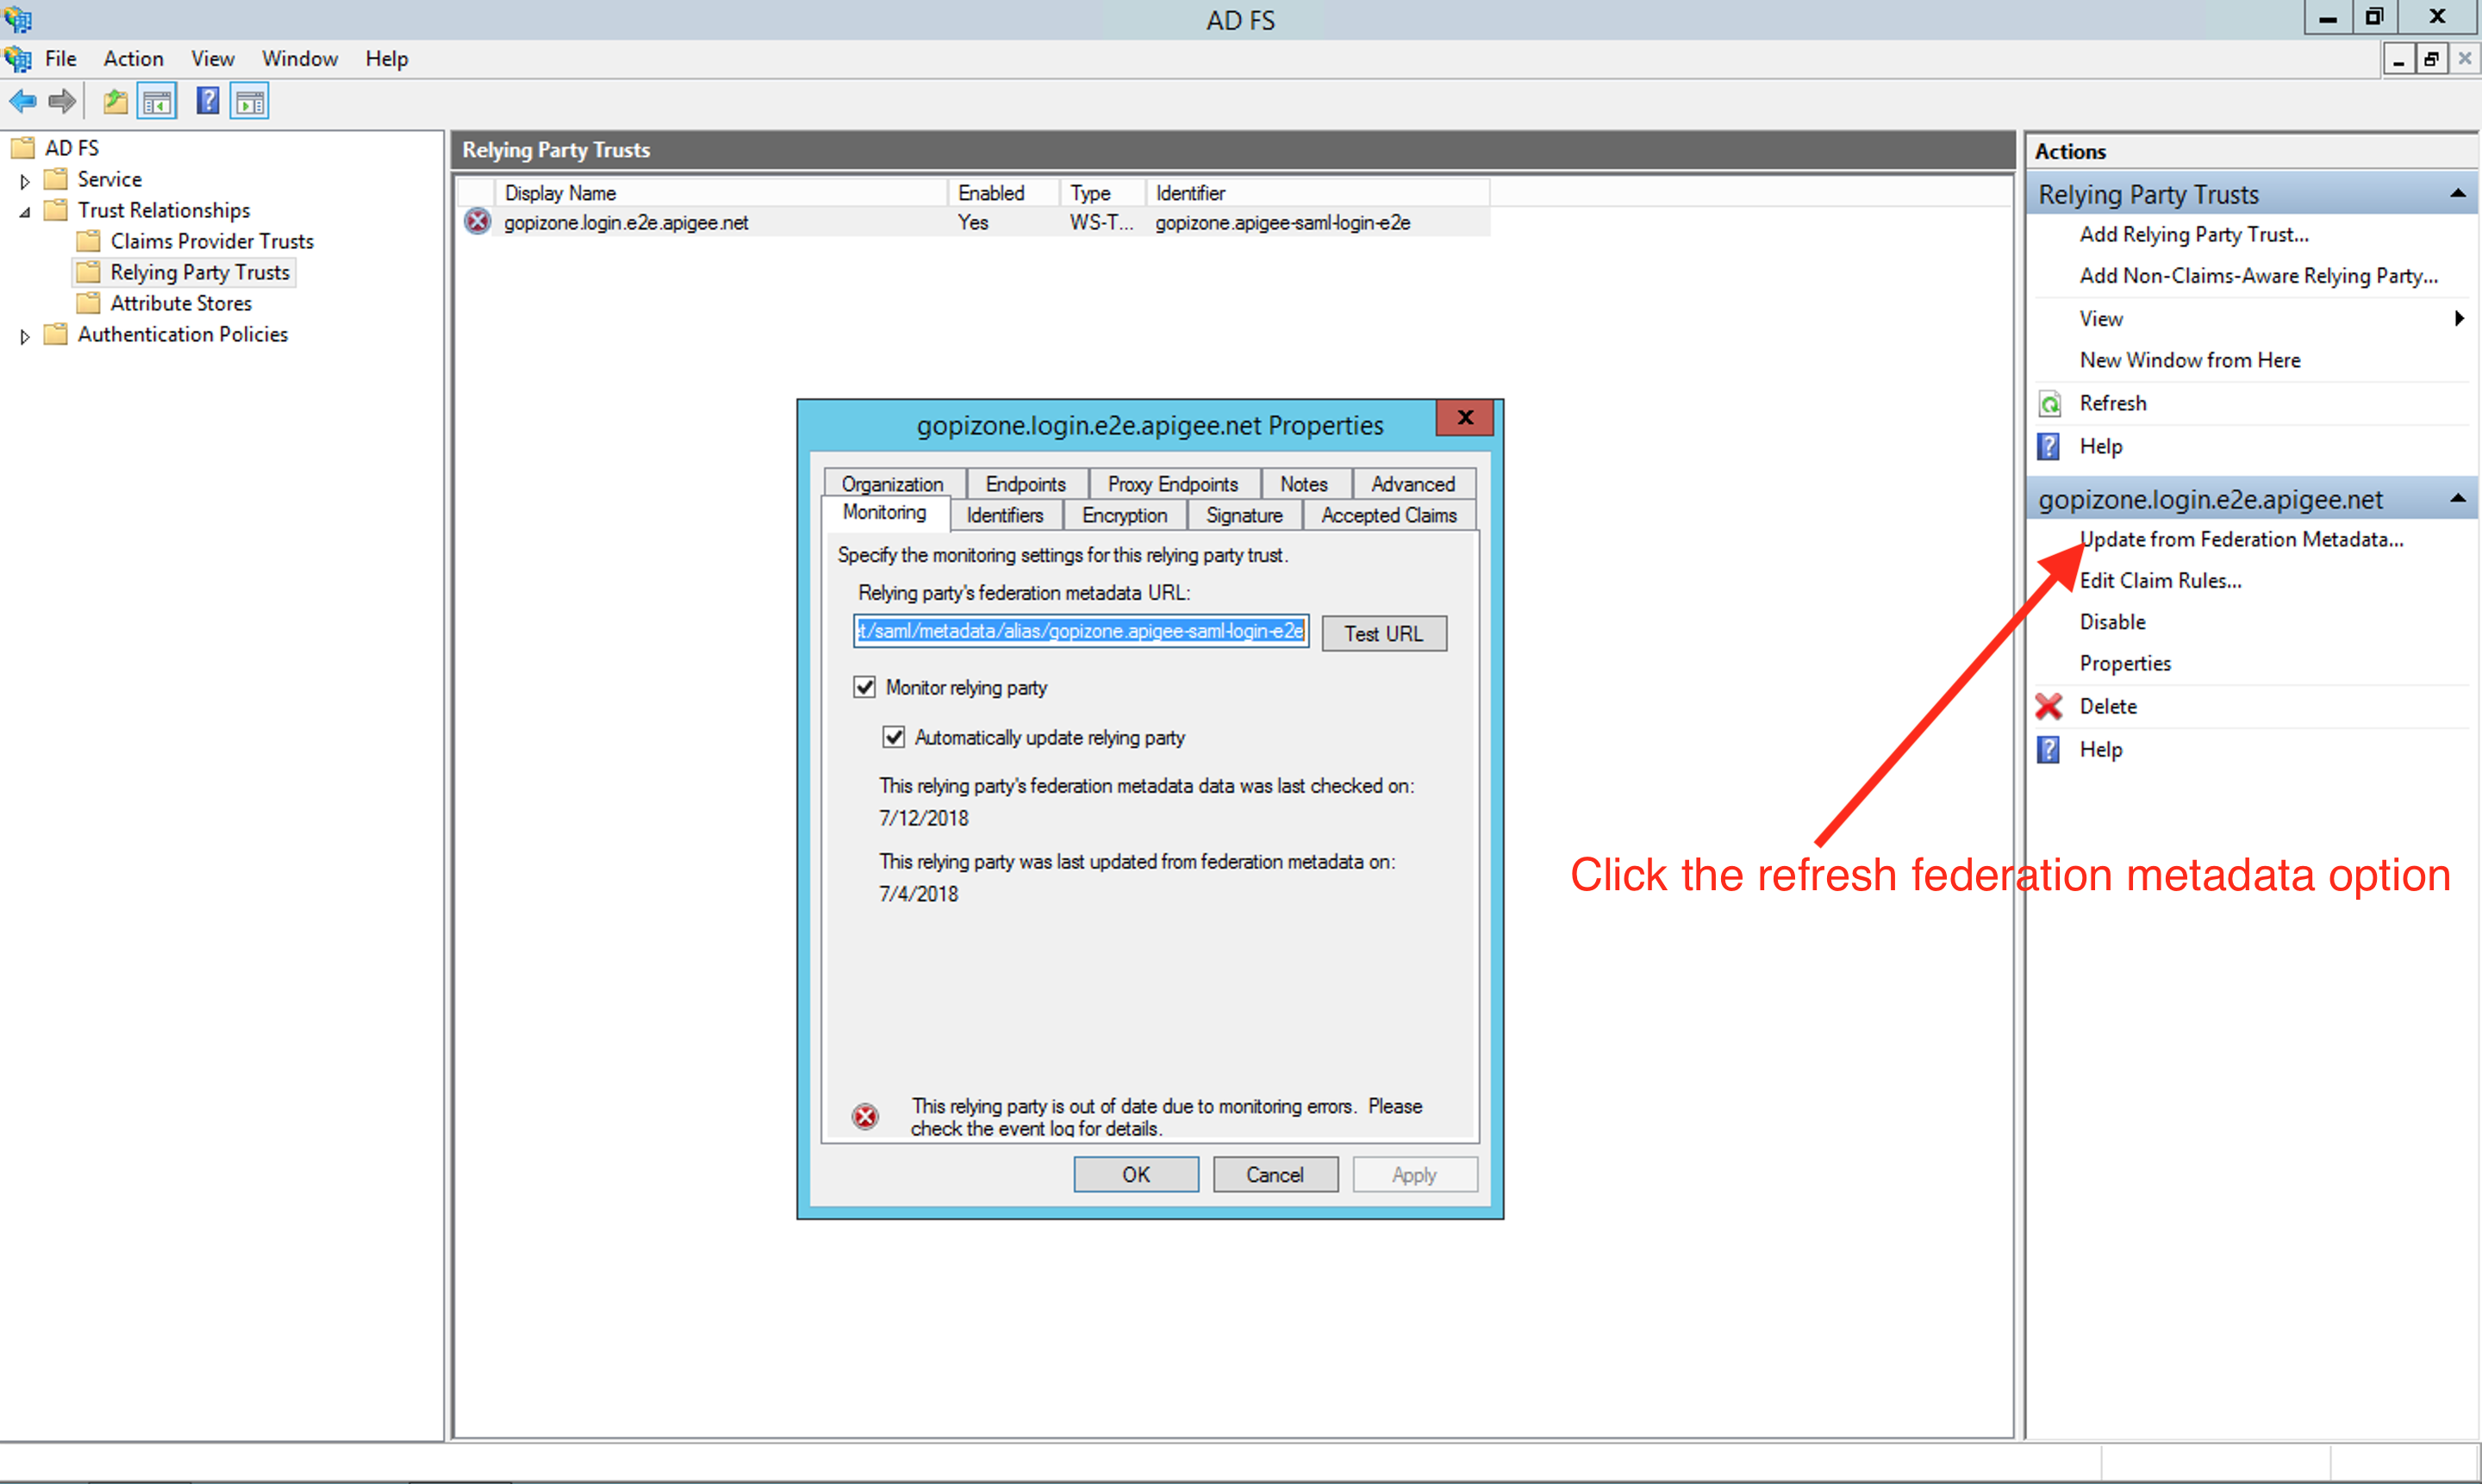
Nếu bạn đã thiết lập phiên bản ADFS để giám sát bên phụ thuộc (Apigee trong trường hợp này), hãy làm mới siêu dữ liệu sau bản phát hành tháng 1 bằng cách nhấp vào lựa chọn Cập nhật từ siêu dữ liệu Liên kết có trong công cụ quản lý ADFS:
Nếu bạn sử dụng siêu dữ liệu dựa trên tệp:
Tải siêu dữ liệu mới xuống từ vị trí bên dưới sau khi bản phát hành tháng 1 được phát hành từ:
https://zoneName.login.apigee.com/saml/metadata/alias/zoneName.apigee-saml-login
trong đó zoneName tương ứng với tên vùng mà bạn nhận được từ Apigee.
- Tạo lại mối quan hệ tin cậy với bên đáng tin cậy bằng cách xoá mối quan hệ hiện có. Hãy xem tài liệu Định cấu hình Edge làm Bên phụ thuộc trong IDP ADFS để biết thêm thông tin.
Nếu bạn có câu hỏi hoặc cần được hỗ trợ, vui lòng liên hệ với Nhóm hỗ trợ Apigee Edge.