

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
Edge Microgateway версии 3.0.x
Apigee Edge Microgateway – это безопасный обработчик сообщений на основе HTTP для API. Его основная задача – безопасно обрабатывать запросы и ответы, поступающие от внутренних сервисов и в них, а также асинхронно передавать ценные данные о выполнении API в Apigee Edge, где они используются системой Edge Analytics. Edge Microgateway легко установить и развернуть. Вы можете запустить экземпляр за несколько минут.
Обычно Edge Microgateway устанавливается в доверенной сети в непосредственной близости от целевых серверных сервисов. Она обеспечивает безопасность корпоративного уровня и включает некоторые ключевые функции плагинов, такие как защита от пиковых нагрузок, квоты и аналитика, но не обладает всеми возможностями и масштабом Apigee Edge. При необходимости Edge Microgateway можно установить в том же центре обработки данных или даже на том же компьютере, что и ваши серверные сервисы.
Edge Microgateway можно запустить как отдельный процесс или в контейнере Docker. Подробнее об использовании Docker с Edge Microgateway… Вы также можете использовать Edge Microgateway, чтобы управлять API Apigee для сервисов, работающих в кластере Kubernetes. Независимо от того, переносите ли вы существующие сервисы и API в стек Kubernetes или создаете новые, Edge Microgateway поможет вам управлять API, обеспечивая безопасность, управление трафиком, аналитику, публикацию и многое другое. Подробнее о том, как интегрировать Edge Microgateway с Kubernetes…
Примеры использования
Типичные варианты использования гибридного решения для управления облачными API, такого как Edge Microgateway, включают:
- Уменьшить задержку трафика API для сервисов, работающих в непосредственной близости. Например, если потребители и производители API находятся рядом, вам не обязательно направлять API через центральный шлюз.
- Ограничивать трафик API в соответствии с корпоративными требованиями к безопасности и нормативным требованиям.
- Продолжать обработку сообщений, если временно отсутствует подключение к интернету.
- Предоставляет Apigee API Management для сервисов, работающих в кластере Kubernetes. Подробнее о том, как интегрировать Edge Microgateway с Kubernetes…
Другие варианты использования описаны в статье сообщества Apigee.
Основные функции и преимущества
| Функция | Преимущества |
|---|---|
| Безопасность | Edge Microgateway аутентифицирует запросы с помощью подписанного токена доступа или ключа API, выданного каждому клиентскому приложению Apigee Edge. |
| Быстрое развертывание | В отличие от полного развертывания Apigee Edge, развертывание и запуск экземпляра Edge Microgateway занимает всего несколько минут. |
| Близость к сети | Вы можете установить и настроить Edge Microgateway на том же компьютере, в той же подсети или центре обработки данных, что и целевые API, с которыми взаимодействует Edge Microgateway. |
| Аналитика | Edge Microgateway асинхронно передает данные о выполнении API в Apigee Edge, где они обрабатываются системой Edge Analytics. Вы можете использовать все показатели, страницы статистики и API Edge Analytics. |
| Уменьшенная задержка | Все взаимодействия с Apigee Edge асинхронны и не являются частью обработки клиентских запросов к API. Это позволяет Edge Microgateway собирать данные API и отправлять их в Apigee Edge без увеличения задержки. |
| Знакомство | Edge Microgateway использует функции Apigee Edge, с которыми администраторы Edge уже хорошо знакомы, например прокси, продукты и приложения разработчиков. |
| Конфигурация | Для настройки и управления Edge Microgateway не требуется программирование. Все настраивается. |
| Произвольная | Edge Microgateway можно интегрировать с существующей инфраструктурой и процессами мониторинга и управления приложениями. |
| Журналы | В файлах журналов подробно описываются все обычные и исключительные события, которые произошли во время обработки API Edge Microgateway. |
| ИКС | Интерфейс командной строки позволяет запускать, останавливать и перезапускать Edge Microgateway, извлекать статистику работы, просматривать файлы журналов, запрашивать токены доступа и выполнять другие действия. |
Что нужно знать о микрошлюзе Edge
В этом разделе рассказывается о том, как работает Edge Microgateway, его базовой архитектуре, конфигурации и развертывании.
Зачем использовать микрошлюз Edge?
Если разместить компонент управления API рядом с целевыми приложениями, можно снизить задержку сети. Apigee Edge можно установить локально в частном облаке, но для поддержки всех функций и работы с большими объемами данных, например для управления ключами, монетизации и аналитики, требуется крупное и сложное развертывание. Это означает, что развертывание Apigee Edge в каждом центре обработки данных не всегда желательно.
Edge Microgateway – это приложение с относительно небольшим объемом, которое работает рядом с вашими серверными приложениями. Кроме того, вы сможете использовать все возможности Apigee Edge для аналитики, обеспечения безопасности и других целей.
Примеры сценариев развертывания
В этом разделе описаны несколько возможных сценариев развертывания Edge Microgateway.
На том же устройстве
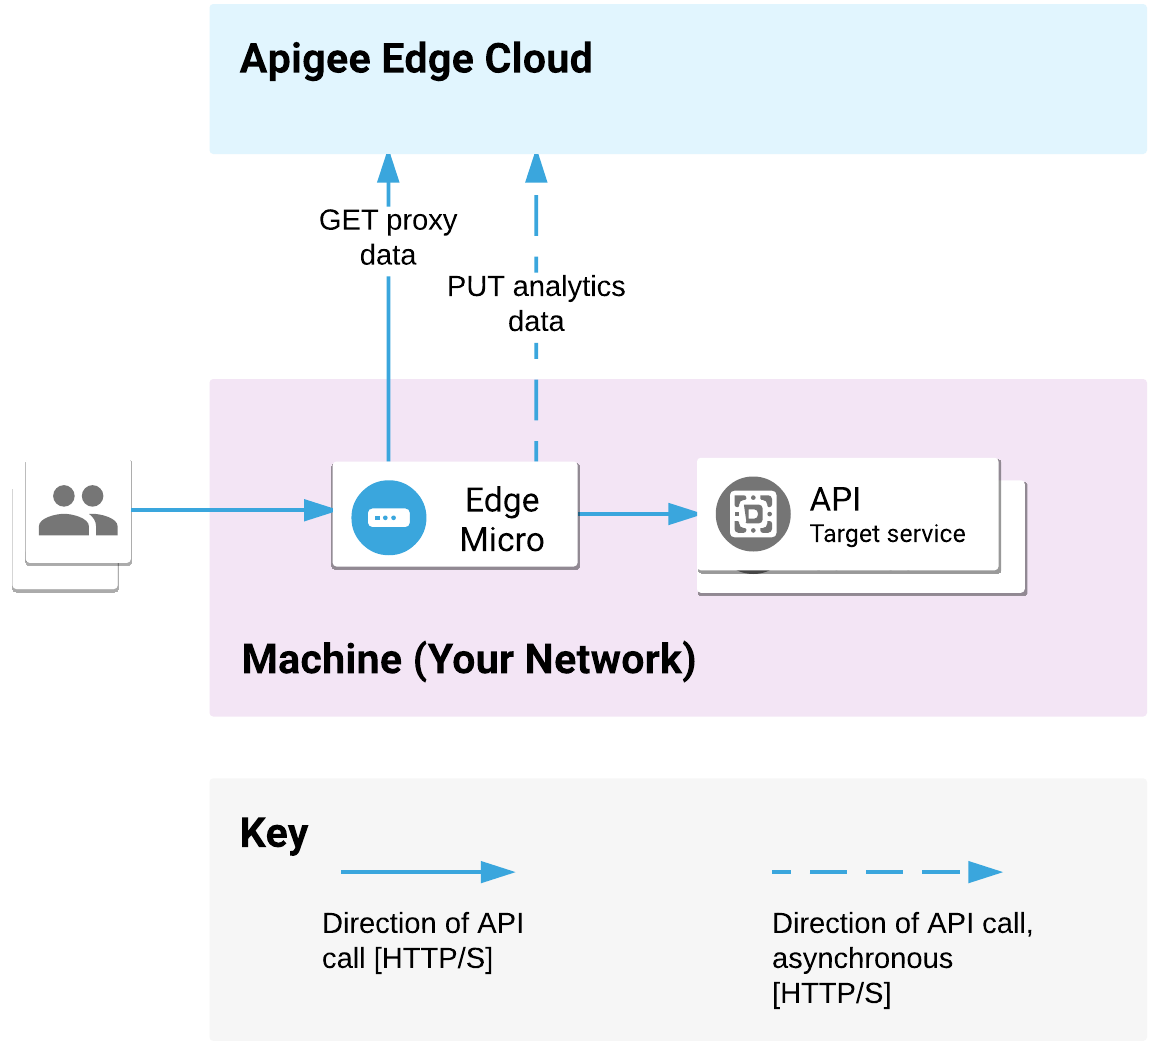
На рисунке 1 показан путь обработки запроса при развертывании Edge Microgateway в самой простой конфигурации, когда Edge Microgateway и целевые API серверной части установлены на одном компьютере. Один экземпляр Edge Microgateway можно использовать для нескольких целевых приложений.
Другой компьютер
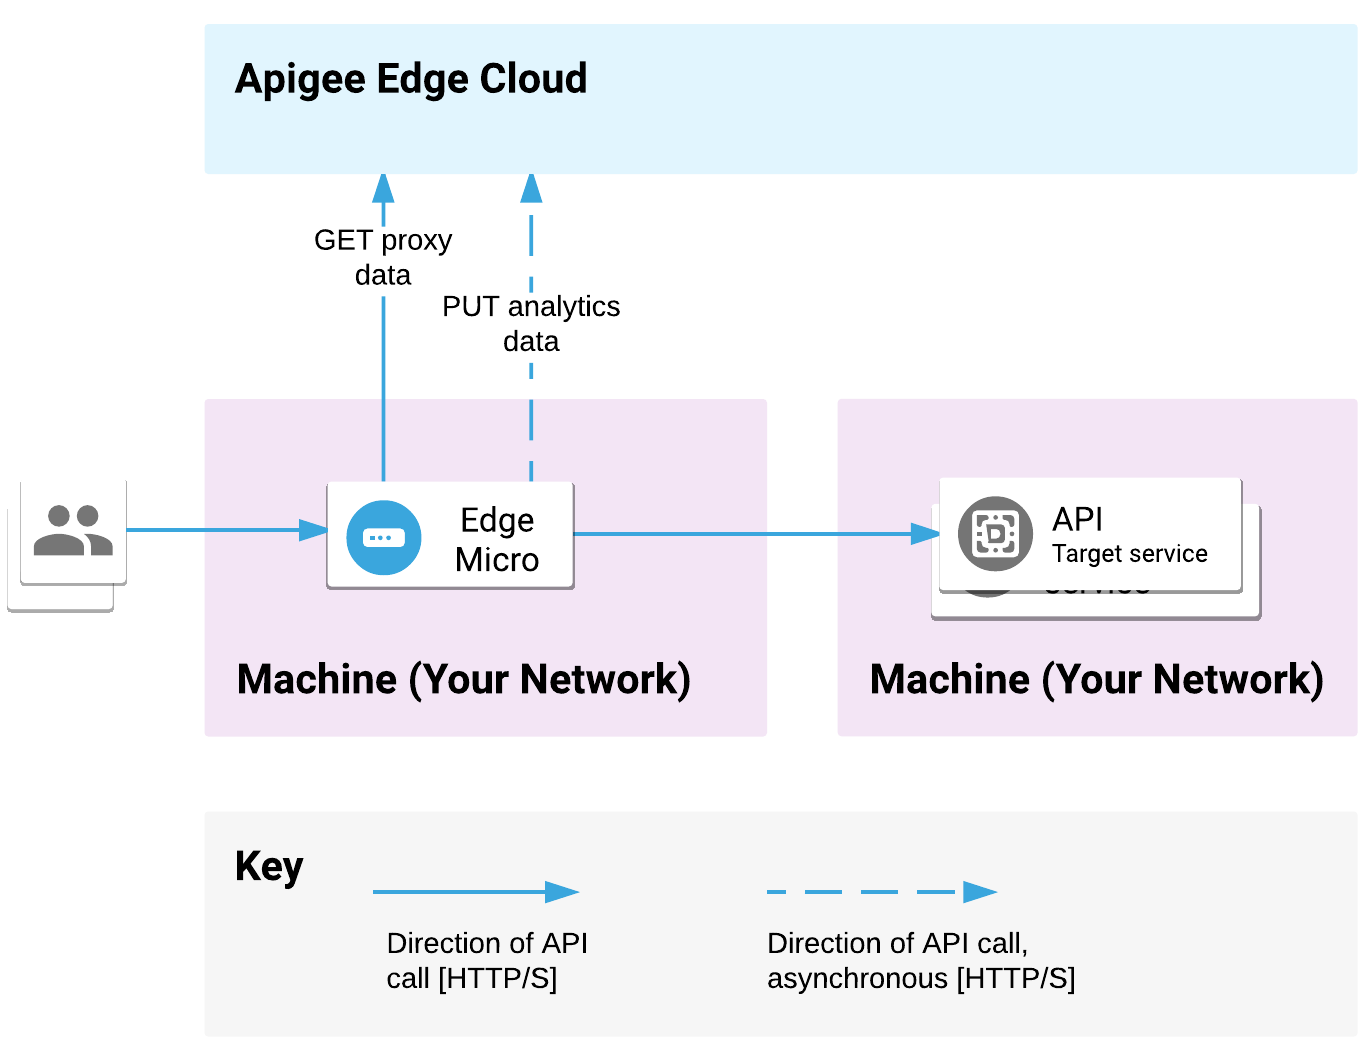
Поскольку все взаимодействия между клиентами, Edge Microgateway и реализациями API на сервере выполняются по протоколу HTTP, вы можете установить Apigee Edge Microgateway на другом компьютере, отличном от того, на котором реализован API, как показано на рисунке 2.
С балансировщиком нагрузки
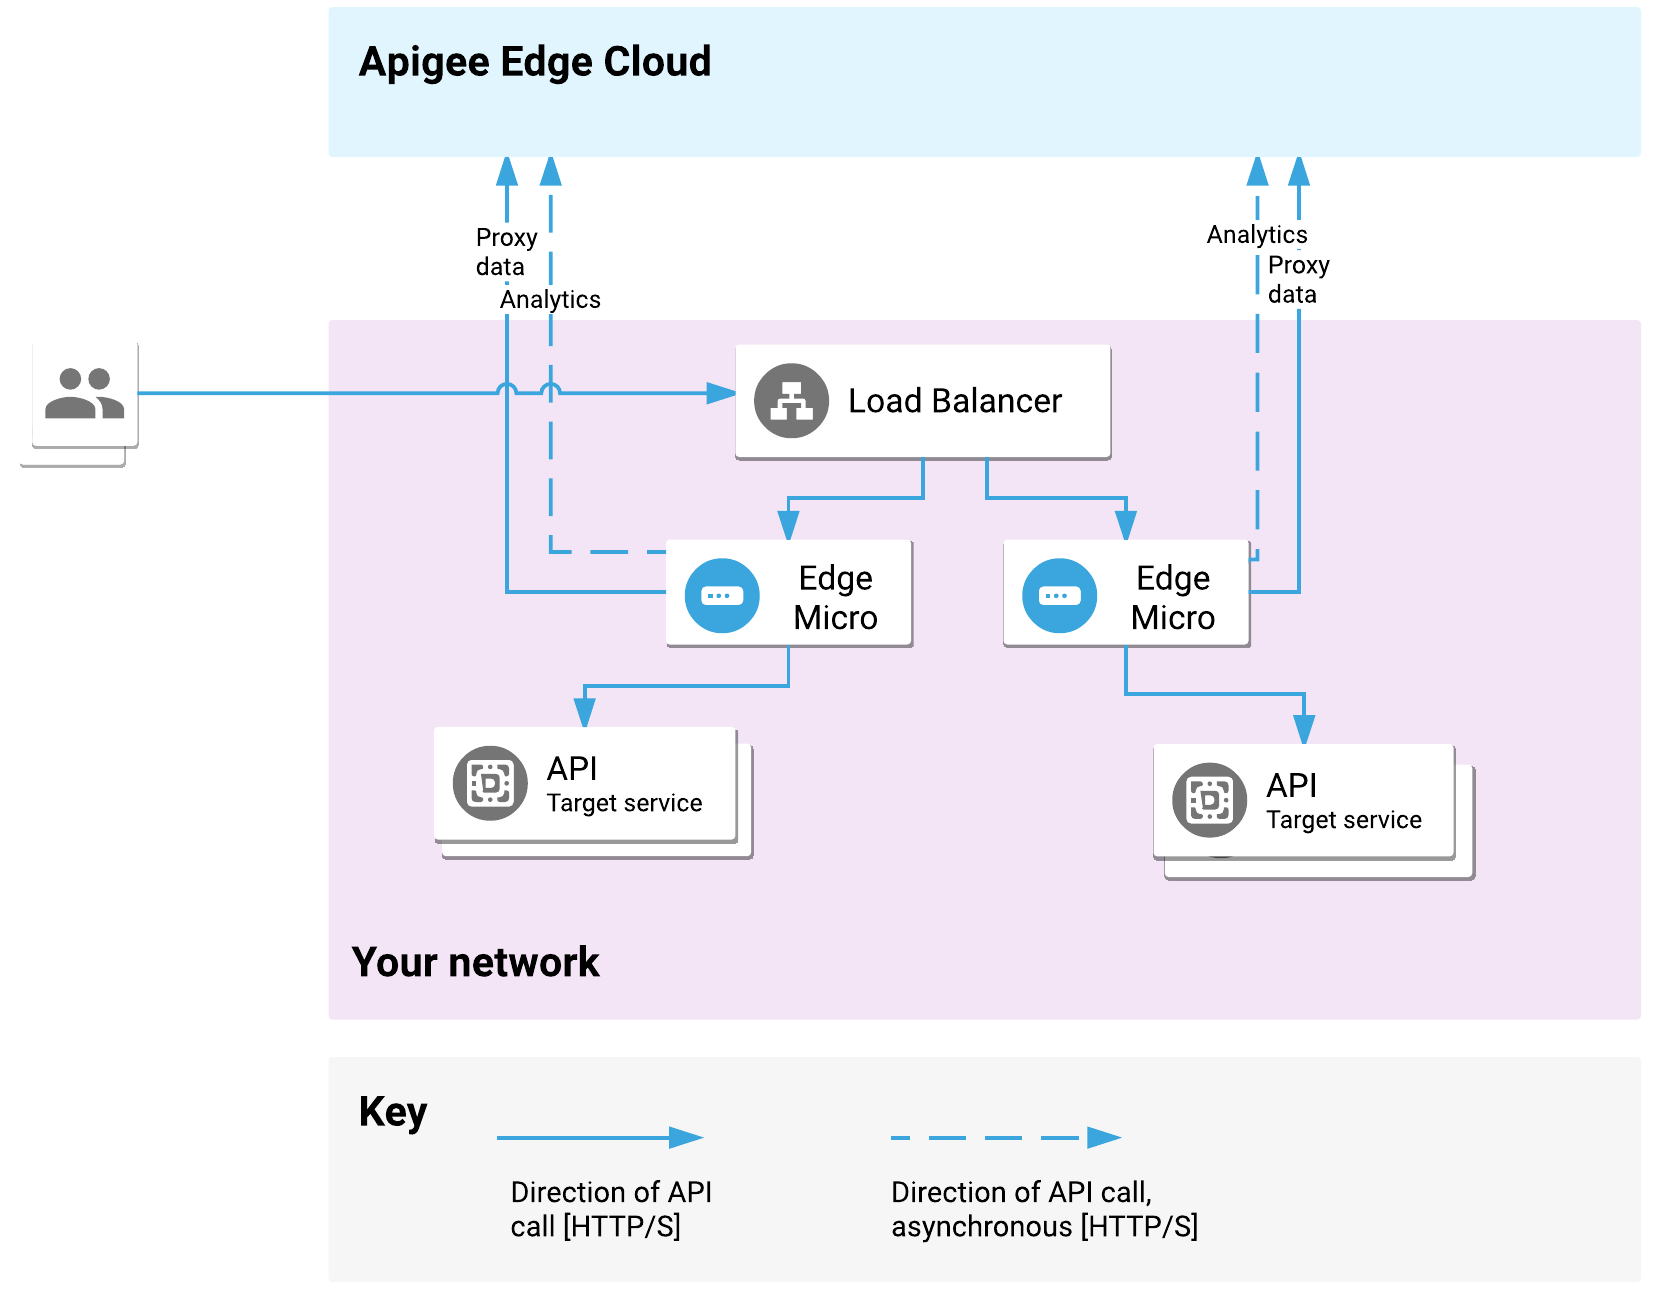
Как показано на рисунке 3, Edge Microgateway может быть подключен к стандартному обратному прокси-серверу или балансировщику нагрузки для завершения SSL-подключения и/или балансировки нагрузки.
Развертывание в интрасети
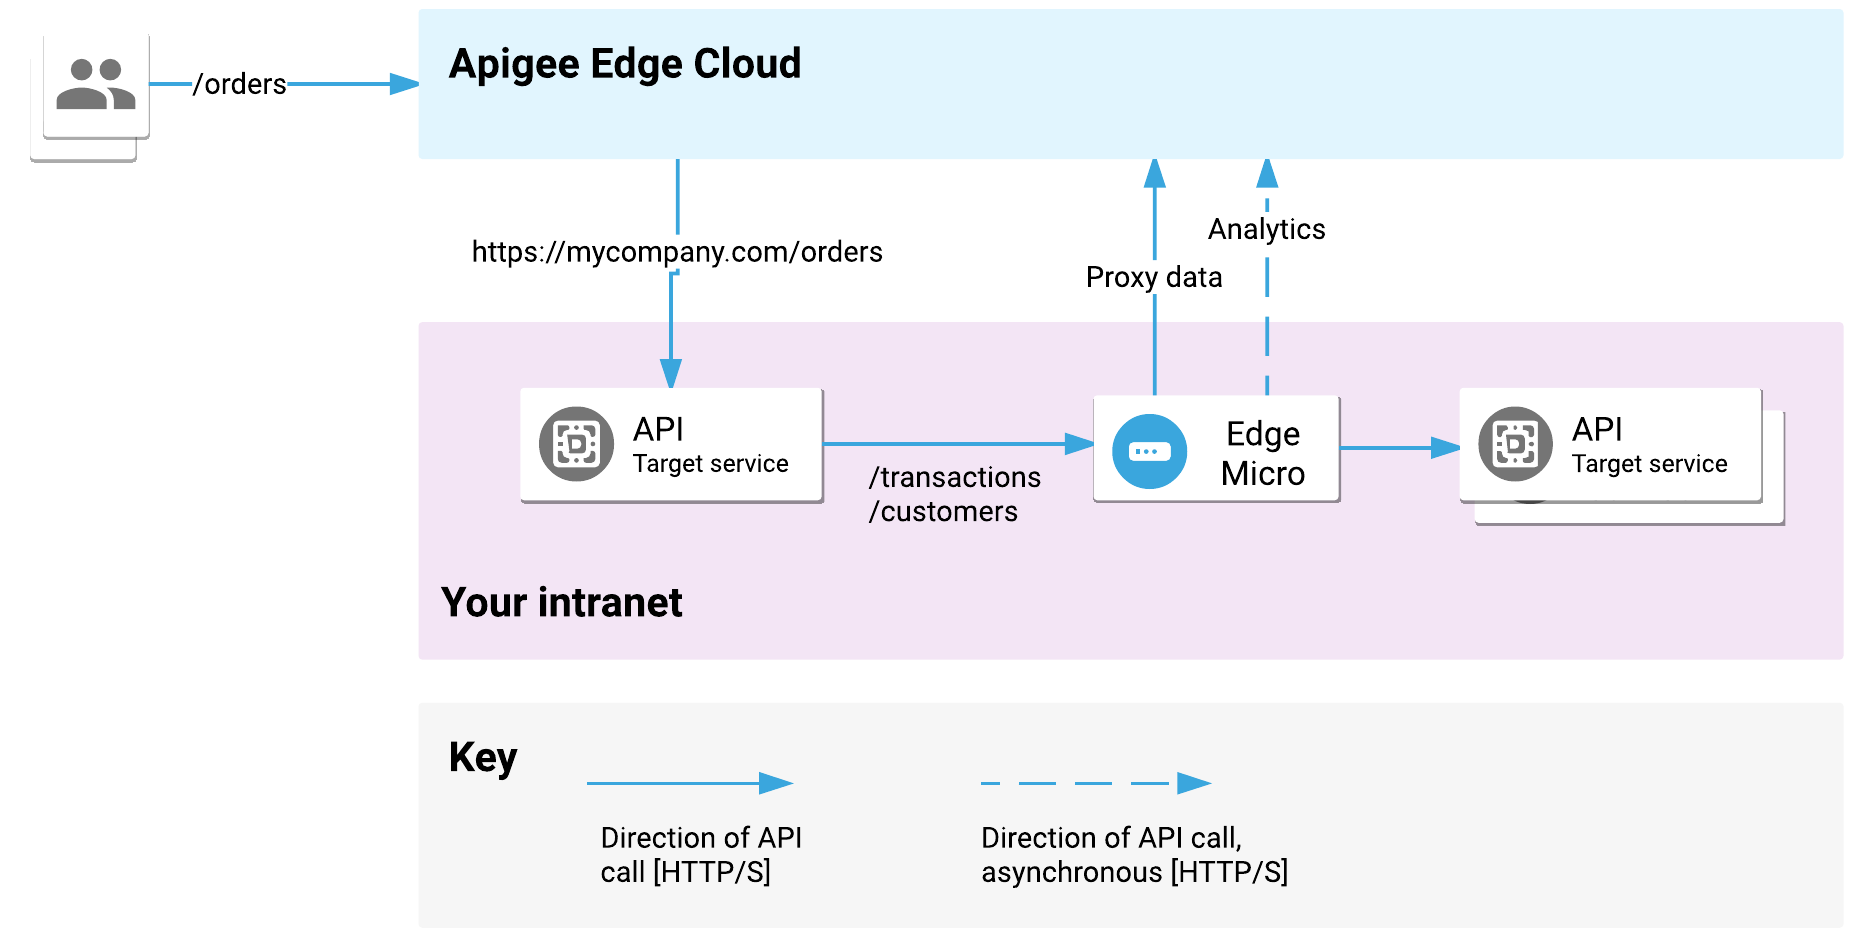
Используйте Edge Microgateway для защиты трафика интрасети, а Apigee Edge – для защиты интернет-трафика, как показано на рисунке 4. Предположим, конечная точка API /orders проксируется через Apigee Edge Cloud и достигает целевого внутреннего сервера https://mycompany.com/orders. Это представлено реализацией целевого API слева. Затем этот API может вызвать несколько конечных точек API, представленных целевой реализацией справа. Например, он может вызывать внутренние функции /customers и /transactions. Также ознакомьтесь с
этой записью на форуме Apigee.
Зависимость от Apigee Edge
Edge Microgateway зависит от Apigee Edge и взаимодействует с ним. Для корректной работы Edge Microgateway должен взаимодействовать с Apigee Edge. Edge Microgateway взаимодействует с Edge следующими основными способами:
- При запуске Edge Microgateway получает список специальных прокси, поддерживающих Edge Microgateway, и список всех продуктов API из организации Apigee Edge. Для каждого входящего запроса клиента Edge Microgateway определяет, соответствует ли запрос одному из этих прокси API, а затем проверяет входящий токен доступа или ключ API на основе ключей в продукте API, связанном с этим прокси.
- Система Apigee Edge Analytics хранит и обрабатывает данные API, асинхронно отправленные из Edge Microgateway.
- Apigee Edge предоставляет учетные данные, используемые для подписи токенов доступа или предоставления ключей API, которые требуются клиентам, выполняющим вызовы API через Edge Microgateway. Эти токены можно получить с помощью команды CLI, предоставляемой вместе с Edge Microgateway.
Однократная настройка
Сначала необходимо настроить Edge Microgateway, чтобы он мог взаимодействовать с организацией Apigee Edge. При запуске Edge Microgateway инициирует операцию начальной загрузки с Apigee Edge. Edge Microgateway получает от Apigee Edge информацию, необходимую для самостоятельной обработки вызовов API, в том числе список прокси, совместимых с Edge Microgateway и развернутых в Apigee Edge. Мы поговорим об этих прокси-серверах чуть позже.
Edge Microgateway не обязательно размещать вместе с Apigee Edge. Публичные и частные облачные предложения Apigee Edge работают одинаково хорошо.
Что нужно знать о прокси-серверах, совместимых с Edge Microgateway
Прокси, совместимые с Edge Microgateway, предоставляют Edge Microgateway определенную информацию, которая позволяет ему обрабатывать клиентские запросы API. Информация об этих прокси-серверах скачивается из Apigee Edge в Edge Microgateway при запуске Edge Microgateway.
Создать эти прокси-серверы в Apigee Edge можно с помощью пользовательского интерфейса управления Apigee Edge или другими способами. Это несложно сделать. Подробные инструкции приведены в разделе Настройка и конфигурация Edge Microgateway.
Прокси, совместимые с Edge Microgateway, обладают следующими характеристиками:
- Они предоставляют Edge Microgateway два ключевых элемента информации: базовый путь и целевой URL.
- Они должны указывать на целевые конечные точки HTTP. Целевой сервер не может быть приложением Node.js, на которое ссылается элемент ScriptTarget в определении TargetEndpoint. Дополнительную информацию можно найти в примечании выше.
- Названия прокси-серверов должны начинаться с префикса
edgemicro_. Пример:edgemicro_weather. - В эти прокси нельзя добавлять правила или условные потоки. Если вы попытаетесь это сделать, они будут проигнорированы. В противном случае прокси-серверы, поддерживающие Edge Microgateway, будут отображаться в интерфейсе управления Edge так же, как и любые другие прокси-серверы API в Edge.
- Их можно объединять в продукты и связывать с приложениями разработчиков.
- Данные о дорожной обстановке показываются в Edge Analytics.
- Их нельзя отследить с помощью инструмента Apigee Edge Trace.
О микрошлюзе Edge и аналитике Apigee Edge
Когда трафик API проходит через Edge Microgateway, Edge Microgateway буферизует и асинхронно отправляет данные о выполнении API в Apigee Edge, где они хранятся и обрабатываются системой Edge Analytics. Такая асинхронная связь позволяет Edge Microgateway использовать функции аналитики Edge, сохраняя при этом относительно небольшой размер с минимальными затратами на обработку и без блокировок. Вам и вашей команде доступен полный набор панелей управления Edge Analytics и функций создания специальных отчетов для анализа трафика, проходящего через микрошлюз Edge.
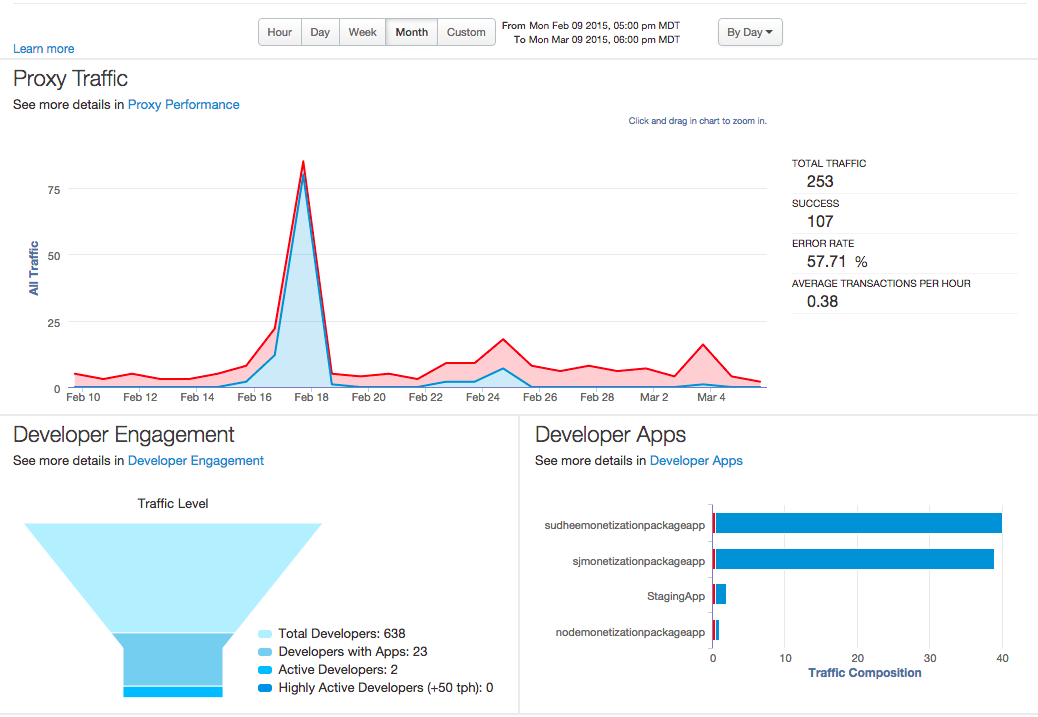
Подробнее о сводках Аналитики…
Безопасность микрошлюза Edge
Роль Apigee Edge
Как уже упоминалось, Apigee Edge играет важную роль в защите всех клиентских запросов к микрошлюзу Edge. Основные роли Apigee Edge:
- Предоставление учетных данных клиента, используемых в качестве ключей API или для создания действительных токенов доступа, которые клиенты используют для безопасных вызовов API через Edge Microgateway.
- Предоставление учетных данных, необходимых Edge Microgateway для отправки данных о выполнении API в систему Apigee Edge Analytics. Эти учетные данные Edge Microgateway получает один раз во время первоначальной настройки.
- Предоставление платформы для объединения ресурсов API в продукты, регистрации и управления разработчиками, а также создания и управления приложениями для разработчиков.
Аутентификация клиентского приложения
Edge Microgateway поддерживает аутентификацию клиентов с помощью токенов доступа и ключей API. Ключи и токены безопасности генерируются Apigee Edge и проверяются Edge Microgateway для каждого вызова API. Если плагин OAuth включен, Edge Microgateway проверяет подписанный токен доступа или ключ API. Если он действителен, вызов API переходит к целевому серверу. Если значение недопустимо, возвращается ошибка.
Инструкции по получению и использованию токенов доступа и ключей API приведены в разделе Настройка и конфигурирование Edge Microgateway.
Аутентификация Edge Microgateway в Apigee Edge
Асинхронные вызовы, которые Edge Microgateway выполняет для обновления данных аналитики в Apigee Edge, требуют аутентификации. Аутентификация выполняется с помощью пары открытого и секретного ключей, которые передаются в Edge Microgateway через CLI или переменные среды. Эти ключи нужно получить и использовать один раз при первой установке и запуске Edge Microgateway.
Платформа управления продуктами API
Edge – это платформа, на которой можно объединять ресурсы API в продукты, регистрировать разработчиков и управлять ими, а также создавать приложения для разработчиков и управлять ими. Например, вы можете создавать и объединять объекты, такие как продукты и приложения для разработчиков, для обычных прокси Apigee Edge, и то же самое можно делать для прокси Edge Microgateway. Безопасность на уровне API обеспечивается за счет создания открытых и закрытых ключей безопасности для каждого пакета. Этот механизм идентичен тому, как работает безопасность API в Apigee Edge.
Можно ли перенести существующие реализации прокси-сервера Edge в Edge Microgateway?
Нельзя перенести существующие прокси-серверы со связанными правилами или условными потоками в Edge Microgateway. Для Edge Microgateway необходимо создавать новые прокси-серверы, поддерживающие микрошлюз. Прокси-серверы должны иметь специальный префикс edgemicro_. При запуске Edge Microgateway обнаруживает эти прокси edgemicro_* и скачивает информацию о конфигурации для каждого из них. В частности, в них указаны целевые URL и пути к ресурсам. После этого прокси-серверы не используются. Правила и условные потоки в этих прокси-серверах никогда не будут выполняться.
Ещё одна причина использовать прокси, совместимые с Edge Microgateway, заключается в том, что Edge Microgateway асинхронно отправляет данные аналитики в Edge для каждого такого прокси. После этого вы сможете просматривать данные аналитики для прокси, поддерживающих микрошлюз, так же, как и для любого другого прокси в интерфейсе аналитики Edge.
В разделе "Настройка" описаны все шаги, которые необходимо выполнить, чтобы начать проксировать вызовы API через Edge Microgateway, в том числе несколько простых шагов, которые нужно выполнить в Apigee Edge, чтобы настроить конфигурацию, необходимую Edge Microgateway, включая создание прокси, поддерживающих микрошлюз. Подробнее о настройке Edge Microgateway…
Подробнее о Edge Microgateway
Apigee предоставляет следующие ресурсы:
-
Edge Microgateway Документация – включает руководство по установке, учебник для начинающих, а также полную справочную информацию и сведения о конфигурации.
-
Видео. Серия четырехминутных видео для разработчиков Apigee включает несколько эпизодов о Edge Microgateway.
-
Сообщество Apigee – это отличное место, где можно задавать вопросы и получать ответы от других пользователей.