

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Edge Microgateway v. 3.0.x
Apigee Edge Microgateway est un processeur de messages sécurisé basé sur HTTP pour les API. Sa tâche principale consiste à traiter les requêtes et les réponses vers et depuis les services de backend de manière sécurisée, tout en envoyant de manière asynchrone des données d'exécution d'API précieuses à Apigee Edge, où elles sont utilisées par le système Edge Analytics. Edge Microgateway est facile à installer et à déployer. Vous pouvez disposer d'une instance opérationnelle en quelques minutes.
En règle générale, Edge Microgateway est installé dans un réseau de confiance à proximité des services cibles de backend. Il offre une sécurité de niveau entreprise et certaines fonctionnalités clés de plug-in telles qu e la protection contre les pics, les quotas et les analyses, mais pas toutes les fonctionnalités ni l'empreinte d'Apigee Edge. Si vous le souhaitez, vous pouvez installer Edge Microgateway dans le même centre de données ou même sur la même machine que vos services de backend.
Vous pouvez exécuter Edge Microgateway en tant que processus autonome ou dans un conteneur Docker. Consultez Utiliser Docker avec Edge Microgateway. Vous pouvez également utiliser Edge Microgateway pour fournir la gestion des API Apigee pour les services exécutés dans un cluster Kubernetes. Que vous migriez des services et des API existants vers la pile Kubernetes ou que vous créiez de nouveaux services et API, Edge Microgateway vous offre une expérience de gestion des API claire, incluant la sécurité, la gestion du trafic, les analyses, la publication, etc. Consultez Intégrer Edge Microgateway à Kubernetes.
Cas d'utilisation types
Voici quelques cas d'utilisation types d'une solution de gestion des API cloud hybride telle qu'Edge Microgateway :
- Réduire la latence du trafic des API pour les services exécutés à proximité. Par exemple, si vos consommateurs et producteurs d'API sont proches, vous ne souhaitez pas nécessairement que les API passent par une passerelle centrale.
- Limiter le trafic des API dans les limites approuvées par l'entreprise à des fins de sécurité ou de conformité
- Poursuivre le traitement des messages en cas de perte temporaire de la connexion Internet.
- Fournir la gestion des API Apigee pour les services exécutés dans un cluster Kubernetes. Consultez Intégrer Edge Microgateway à Kubernetes.
Pour d'autres cas d'utilisation, consultez cet article de la communauté Apigee.
Principaux avantages et fonctionnalités
| Fonctionnalité | Avantages |
|---|---|
| Sécurité | Edge Microgateway authentifie les requêtes à l'aide d'un jeton d'accès signé ou d'une clé API émise pour chaque application cliente par Apigee Edge. |
| Déploiement rapide | Contrairement à un déploiement complet d'Apigee Edge, vous pouvez déployer et exécuter une instance d'Edge Microgateway en quelques minutes. |
| Proximité du réseau | Vous pouvez installer et gérer Edge Microgateway sur la même machine, le même sous-réseau ou le même centre de données que les API cibles de backend avec lesquelles Edge Microgateway interagit. |
| Analytics | Edge Microgateway fournit de manière asynchrone des données d'exécution d'API à Apigee Edge, où elles sont traitées par le système Edge Analytics. Vous pouvez utiliser la suite complète de métriques, de tableaux de bord et d'API Edge Analytics. |
| Latence réduite | Toutes les communications avec Apigee Edge sont asynchrones et ne font pas partie du traitement des requêtes API émanant de clients. Cela permet à Edge Microgateway de collecter des données d'API et de les envoyer à Apigee Edge sans affecter la latence. |
| Aisance dans la collaboration | Edge Microgateway utilise et interagit avec les fonctionnalités d'Apigee Edge que les administrateurs Edge connaissent déjà bien, telles que les proxys, les produits et les applications de développeur. |
| Configuration | Aucune programmation n'est requise pour configurer et gérer Edge Microgateway. Tout est géré par la configuration. |
| Commodité | Vous pouvez intégrer Edge Microgateway à votre infrastructure et à vos processus de surveillance et de gestion des applications existants. |
| Journalisation | Les fichiers journaux détaillent tous les événements normaux et exceptionnels rencontrés lors du traitement des API par Edge Microgateway. |
| CLI | Une interface de ligne de commande vous permet de démarrer, d'arrêter et de redémarrer Edge Microgateway, d'extraire des statistiques d'exploitation, d'afficher des fichiers journaux, de demander des jetons d'accès, et plus encore. |
Ce que vous devez savoir sur Edge Microgateway
Cette section décrit le fonctionnement d'Edge Microgateway, son architecture de base, sa configuration et son déploiement.
Pourquoi utiliser Edge Microgateway ?
En déplaçant le composant de gestion d'API à proximité des applications cibles backend, vous pouvez réduire la latence du réseau. Bien qu'il soit possible d'installer Apigee Edge sur site dans un cloud privé, un déploiement complet d'Apigee Edge est nécessairement vaste et complexe s'il doit faire appel à l'ensemble de ses fonctionnalités de traitement d'un gros volume de données, telles que la gestion des clés, la monétisation et analyses. Cela signifie que le déploiement d'Apigee Edge sur site dans chaque centre de données n'est pas toujours souhaitable.
Avec Edge Microgateway, vous obtenez une application relativement peu consommatrice de ressources qui s'exécute à proximité de vos applications backend. Vous pouvez également tirer parti d'Apigee Edge complet pour les analyses, la sécurité et autres fonctionnalités.
Exemples de scénarios de déploiement
Cette section illustre plusieurs scénarios de déploiement possibles pour Edge Microgateway.
Même machine
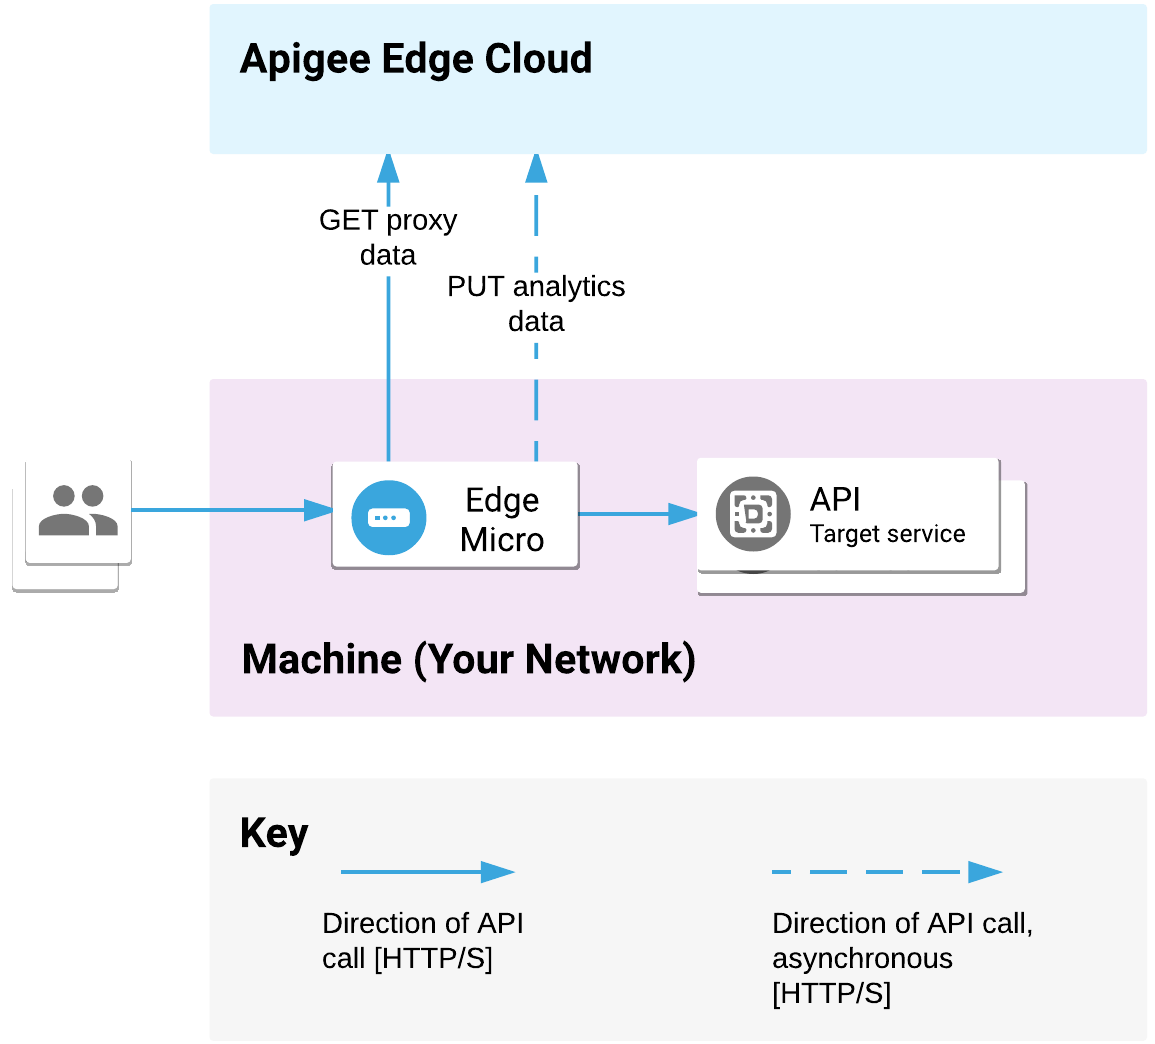
La figure 1 illustre le chemin de traitement des requêtes lorsque Edge Microgateway est déployé dans sa configuration la plus simple possible, où Edge Microgateway et les API cibles de backend sont installés sur la même machine. Une seule instance d'Edge Microgateway peut être utilisée pour plusieurs applications cibles de backend.
Autre machine
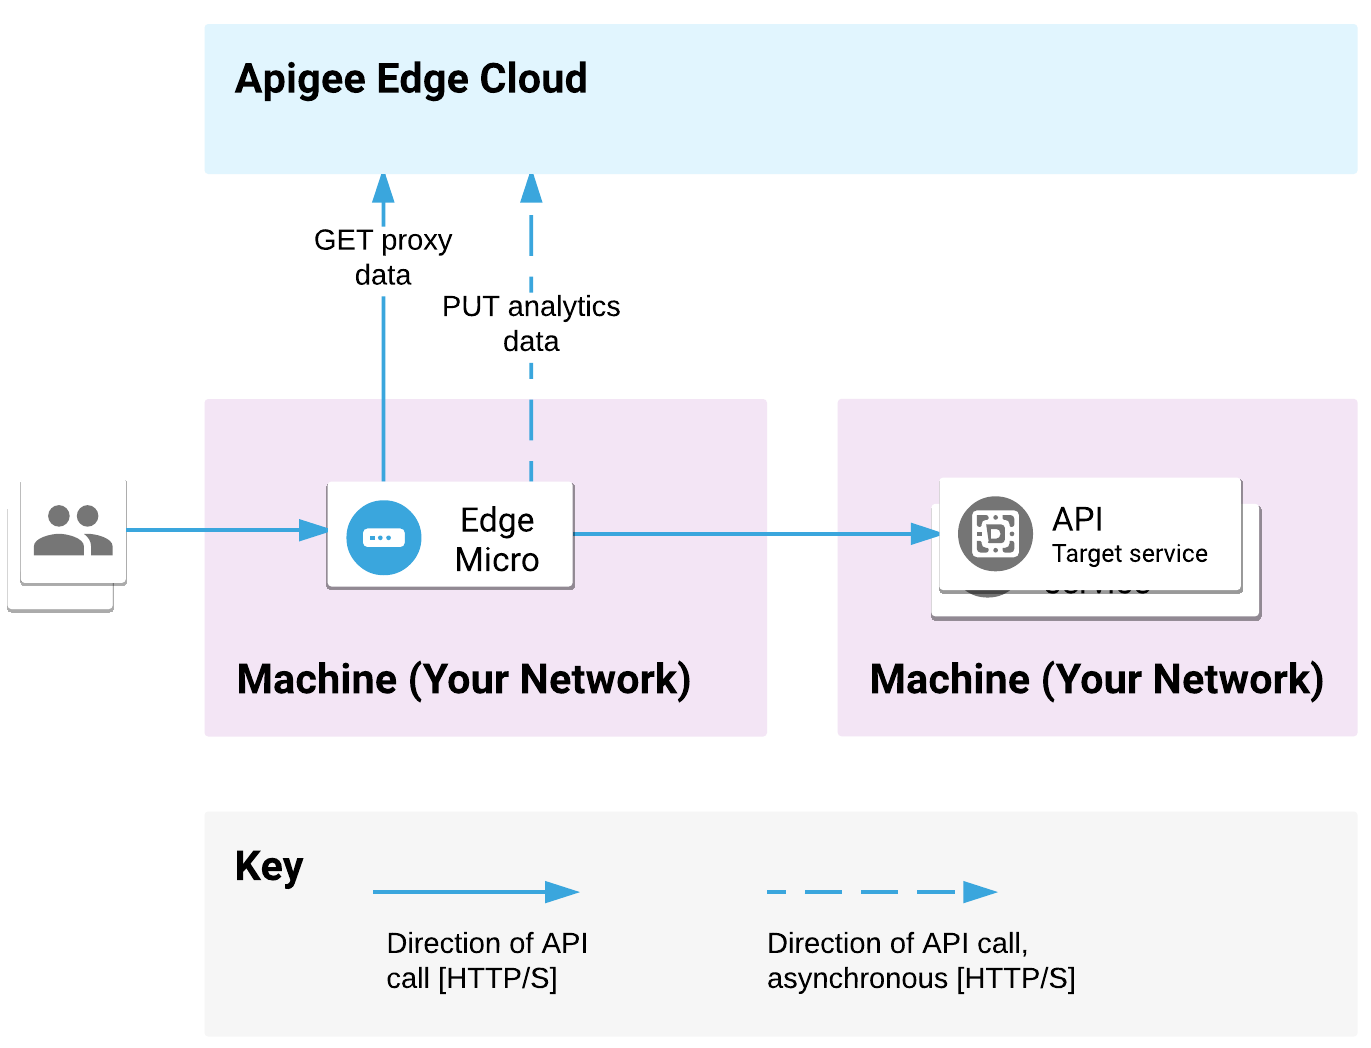
Étant donné que toutes les communications entre les clients, Edge Microgateway et les implémentations d'API de backend sont HTTP, vous pouvez installer Apigee Edge Microgateway sur une machine différente de l'implémentation d'API , comme illustré dans la figure 2.
Avec un équilibreur de charge
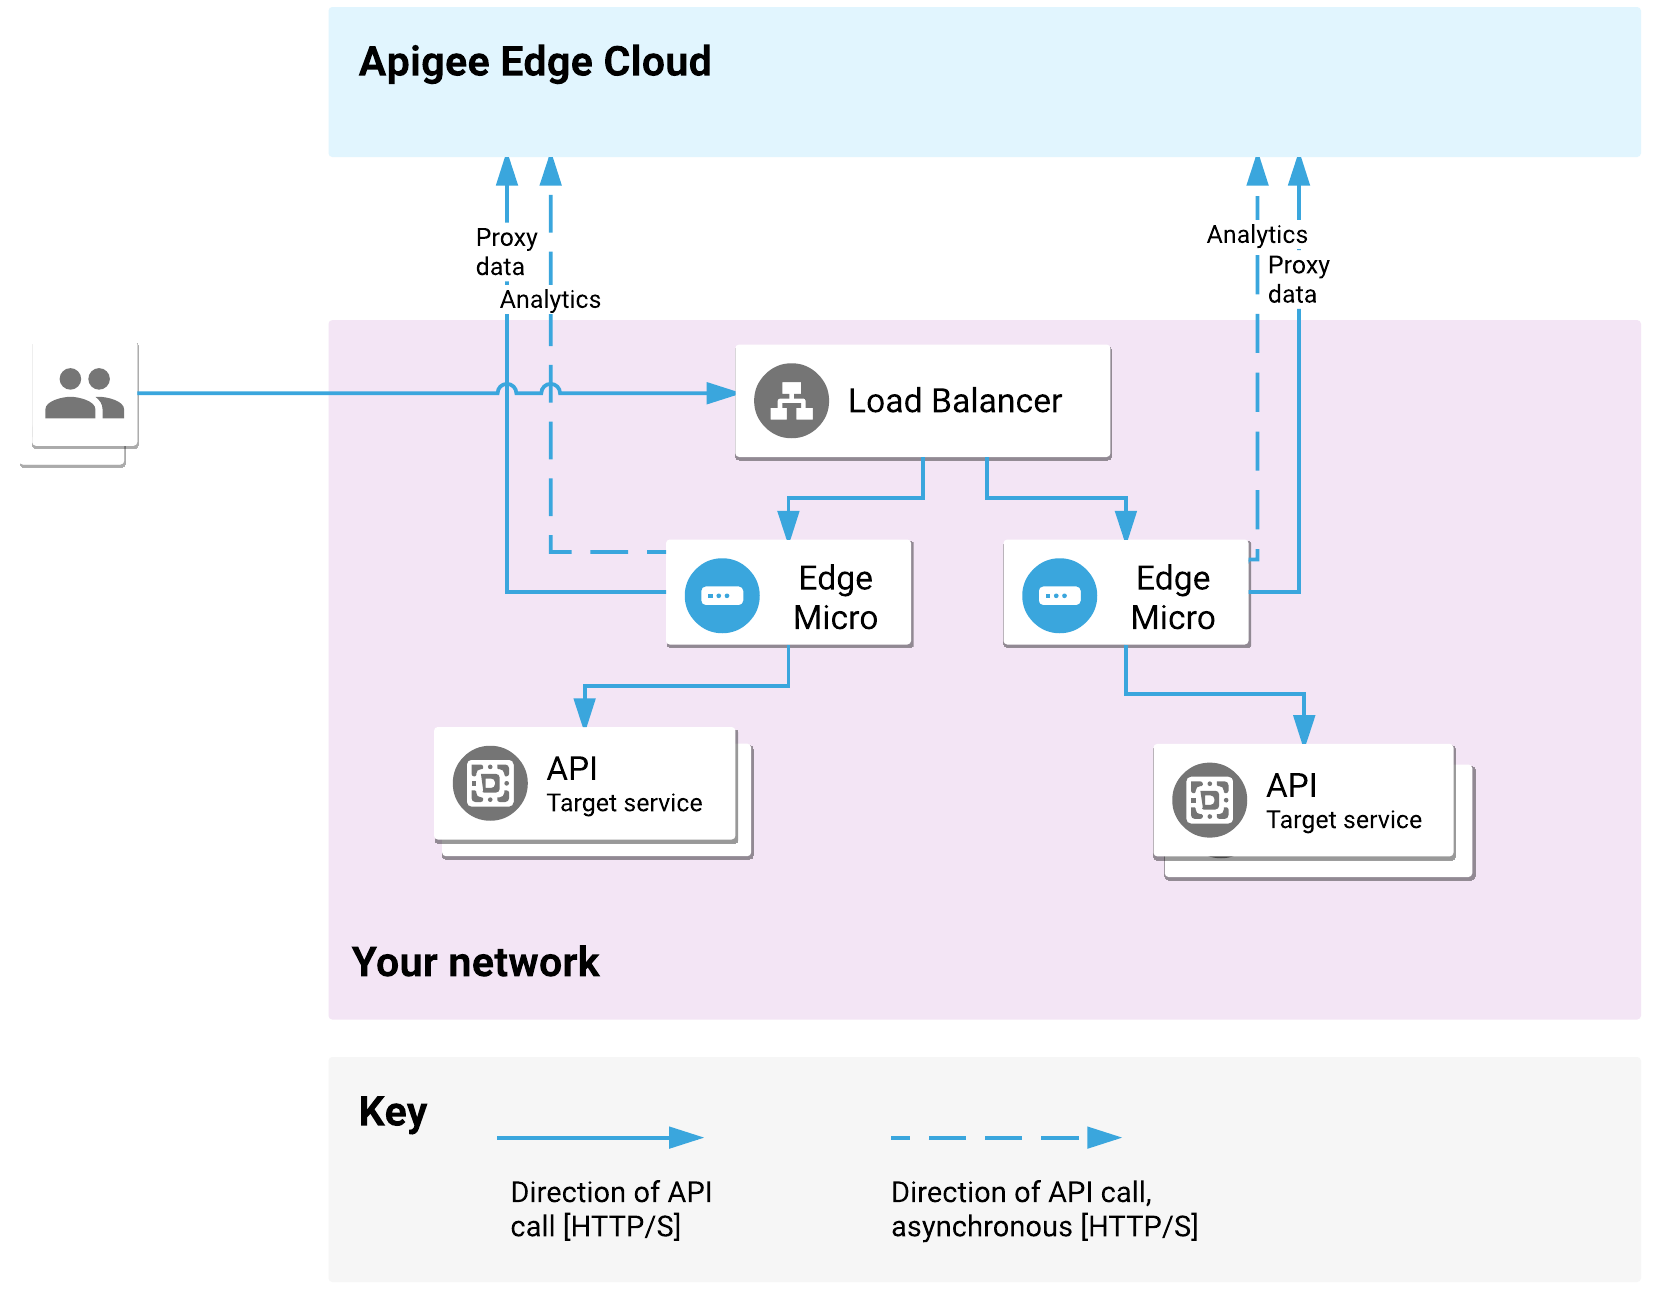
Edge Microgateway lui-même peut être précédé d'un proxy inverse standard ou d'un équilibreur de charge pour la terminaison SSL et/ou l'équilibrage de charge, comme illustré dans la figure 3.
Déploiement intranet
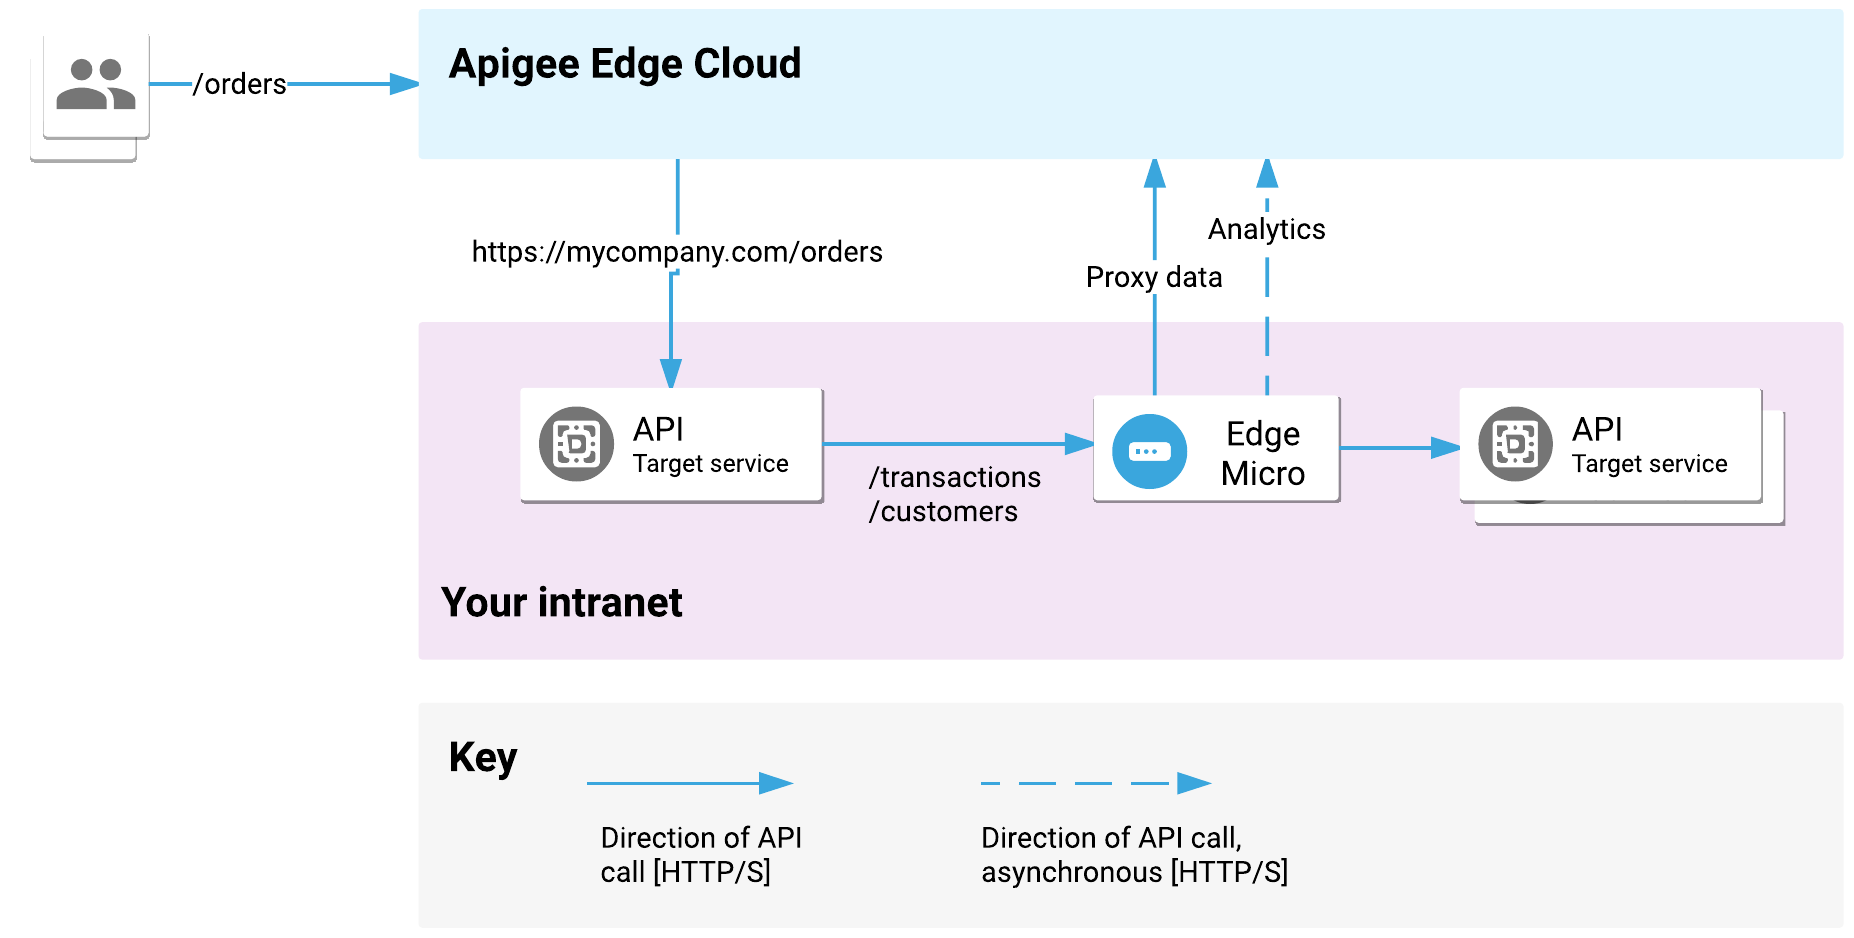
Utilisez Edge Microgateway pour protéger le trafic intranet tout en protégeant le trafic Internet avec
Apigee Edge, comme illustré dans la figure 4. Supposons qu'un point de terminaison d'API /orders soit
mis en proxy via Apigee Edge Cloud et qu'il atteigne la cible de backend
https://mycompany.com/orders. Ceci est représenté par l'implémentation de l'API cible
à gauche. Cette API peut ensuite appeler plusieurs points de terminaison d'API représentés par l'implémentation cible à droite. Par exemple, elle peut appeler en interne /customers et
/transactions. Consultez également
ce post sur la communauté Apigee.
Dépendance à Apigee Edge
Edge Microgateway dépend d'Apigee Edge et interagit avec lui. Edge Microgateway doit communiquer avec Apigee Edge pour fonctionner correctement. Voici les principales façons dont Edge Microgateway interagit avec Edge :
- Au démarrage, Edge Microgateway obtient une liste de proxys spéciaux "compatibles avec Edge Microgateway" et une liste de tous les produits d'API de votre organisation Apigee Edge. Pour chaque requête client entrante, Edge Microgateway détermine si la requête correspond à l'un de ces proxys d'API, puis valide le jeton d'accès ou la clé API entrants en fonction des clés du produit d'API associé à ce proxy.
- Le système Apigee Edge Analytics stocke et traite les données d'API envoyées de manière asynchrone depuis Edge Microgateway.
- Apigee Edge fournit les identifiants utilisés pour signer les jetons d'accès ou fournir les clés API qui sont requises par les clients effectuant des appels d'API via Edge Microgateway. Vous pouvez obtenir ces jetons à l'aide d'une commande CLI fournie avec Edge Microgateway.
Configuration unique
Vous devez configurer initialement Edge Microgateway pour qu'il puisse communiquer avec votre organisation Apigee Edge. Au démarrage, Edge Microgateway lance une opération d'amorçage avec Apigee Edge. Edge Microgateway récupère auprès d'Apigee Edge les informations dont il a besoin pour traiter lui-même les appels d'API, y compris la liste des proxys compatibles avec Edge Microgateway déployés sur Apigee Edge. Nous y reviendrons dans un instant.
Edge Microgateway n'a pas besoin d'être colocalisé avec Apigee Edge. Les offres de cloud public et privé d'Apigee Edge fonctionnent aussi bien.
Ce que vous devez savoir sur les proxys compatibles avec Edge Microgateway
Les proxys compatibles avec Edge Microgateway fournissent à Edge Microgateway certaines informations qui lui permettent de traiter les requêtes API des clients. Les informations sur ces proxys sont téléchargées depuis Apigee Edge vers Edge Microgateway au démarrage de ce dernier.
Il vous appartient, à vous ou à votre équipe d'API, de créer ces proxys sur Apigee Edge à l'aide de l'interface utilisateur de gestion Apigee Edge ou par d'autres moyens si vous le souhaitez. C'est facile à faire, et nous vous expliquons les détails dans la section Configurer Edge Microgateway.
Les caractéristiques des proxys compatibles avec Edge Microgateway sont les suivantes :
- Ils fournissent à Edge Microgateway deux informations clés : un chemin de base et une URL cible.
- Ils doivent pointer vers des points de terminaison cibles HTTP. La cible de backend ne peut pas être une application Node.js référencée par un élément ScriptTarget dans la définition TargetEndpoint. Pour en savoir plus, consultez la note précédente.
- Les noms de proxy doivent être précédés du préfixe
edgemicro_. Par exemple :edgemicro_weather. - Vous ne pouvez pas ajouter de règles ni de flux conditionnels à ces proxys. Si vous essayez, ils sont ignorés. Sinon, les proxys compatibles avec Edge Microgateway s'affichent dans l'interface utilisateur de gestion Edge comme n'importe quel autre proxy d'API sur Edge.
- Ils peuvent être regroupés dans des produits et associés à des applications de développeur.
- Les données sur le trafic s'affichent dans Edge Analytics.
- Ils ne peuvent pas être suivis à l'aide de l'outil de traçage Apigee Edge.
À propos d'Edge Microgateway et d'Apigee Edge Analytics
Lorsque le trafic d'API transite par Edge Microgateway, Edge Microgateway met en mémoire tampon et envoie de manière asynchrone les données d'exécution d'API à Apigee Edge, où elles sont stockées et traitées par le système Edge Analytics. Cette communication asynchrone permet à Edge Microgateway de tirer parti des fonctionnalités d'analyse Edge, tout en conservant une empreinte relativement faible avec une surcharge de traitement ou un blocage minimal. La suite complète de tableaux de bord Edge Analytics et de fonctionnalités de création de rapports personnalisés est à votre disposition et à celle de votre équipe pour analyser le trafic qui transite par Edge Microgateway.
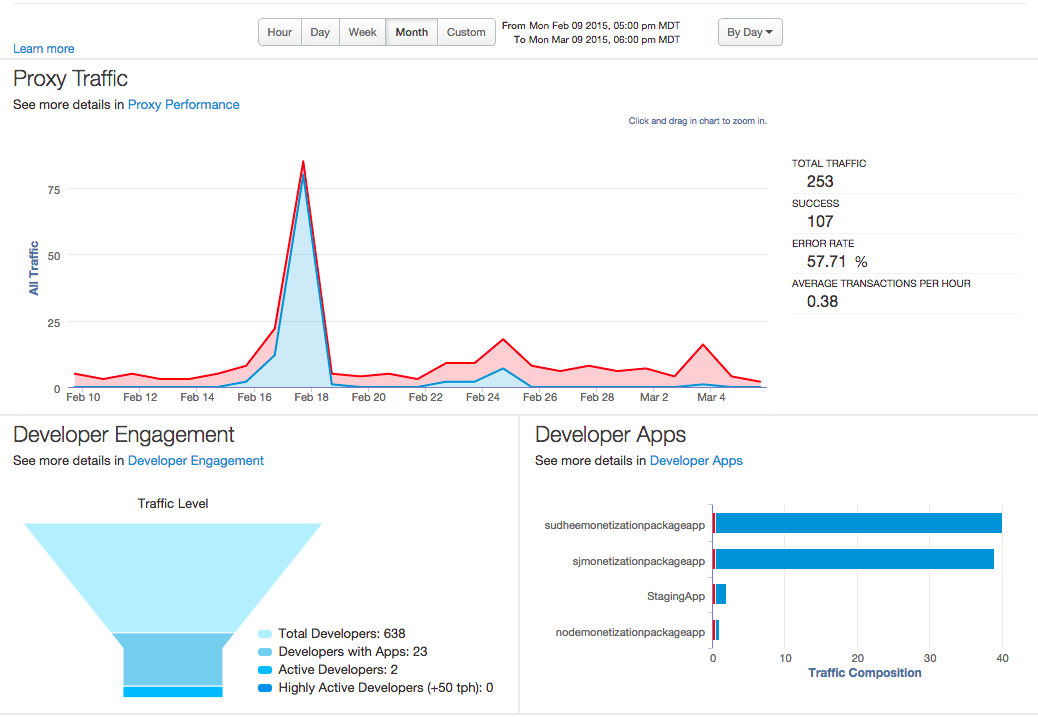
Pour en savoir plus sur Edge Analytics, consultez Tableaux de bord Analytics.
À propos de la sécurité d'Edge Microgateway
Rôle d'Apigee Edge
Comme indiqué précédemment, Apigee Edge joue un rôle dans la sécurisation de toutes les requêtes client adressées à Edge Microgateway. Les principaux rôles d'Apigee Edge sont les suivants :
- Fournir les identifiants client utilisés comme clés API ou pour générer des jetons d'accès valides utilisés par les clients pour effectuer des appels d'API sécurisés via Edge Microgateway.
- Fournir les identifiants dont Edge Microgateway a besoin pour envoyer des données d'exécution d'API au système Apigee Edge Analytics. Ces identifiants sont obtenus une seule fois par Edge Microgateway lors des étapes de configuration initiale.
- Fournir la plate-forme permettant de regrouper les ressources d'API dans des produits, d'enregistrer et de gérer les développeurs, ainsi que de créer et de gérer les applications de développeur.
Authentification des applications clientes
Edge Microgateway est compatible avec l'authentification client via des jetons d'accès et des clés API clés. Les clés et jetons de sécurité sont générés par Apigee Edge et validés par Edge Microgateway pour chaque appel d'API. Si le plug-in OAuth est activé, Edge Microgateway vérifie un jeton d'accès signé ou une clé API. S'il est valide, l'appel d'API passe à la cible de backend. S'il n'est pas valide, une erreur est renvoyée.
Consultez Configurer et configurer Edge Microgateway pour connaître les étapes nécessaires à l'obtention et à l'utilisation des jetons d'accès et des clés API.
Authentification d'Edge Microgateway sur Apigee Edge
Les appels asynchrones effectués par Edge Microgateway pour mettre à jour les données d'analyse sur Apigee Edge nécessitent une authentification. Cette authentification est fournie via une paire de clés publique/secrète transmise à Edge Microgateway via la CLI ou à l'aide de variables d'environnement. Vous obtenez et utilisez ces clés une seule fois lorsque vous installez et démarrez Edge Microgateway pour la première fois.
Plate-forme de gestion des produits d'API
Edge sert de plate-forme pour regrouper les ressources d'API dans des produits, enregistrer et gérer les développeurs, ainsi que créer et gérer les applications de développeur. Par exemple, tout comme vous pouvez créer et regrouper des entités telles que des produits et des applications de développeur pour les proxys Apigee Edge standards, vous pouvez faire exactement la même chose pour les proxys Edge Microgateway. La sécurité au niveau de l'API est rendue possible en générant des clés de sécurité publiques et privées pour chaque "bundle." Ce mécanisme est identique à celui de la sécurité des API sur Apigee Edge.
Puis-je migrer mes implémentations de proxy Edge existantes vers Edge Microgateway ?
Vous ne pouvez pas migrer les proxys existants avec des règles ou des flux conditionnels associés vers Edge Microgateway. Edge Microgateway vous oblige à créer de nouveaux proxys "compatibles avec Microgateway". Ces proxys doivent être nommés avec un préfixe spécial, edgemicro_. Au démarrage, Edge Microgateway détecte ces proxys edgemicro_* et télécharge les informations de configuration pour chacun d'eux. Ces informations incluent leurs URL cibles et leurs chemins de ressources. À partir de ce moment, les proxys ne sont plus utilisés. Les règles ou les flux conditionnels de ces proxys ne s'exécuteront jamais.
Une autre raison d'avoir des proxys compatibles avec Microgateway est qu'Edge Microgateway envoie de manière asynchrone des données d'analyse à Edge pour chaque proxy compatible avec Microgateway. Vous pouvez ensuite afficher les données d'analyse des proxys compatibles avec Microgateway comme vous le feriez pour n'importe quel autre proxy dans l'interface utilisateur Edge Analytics.
La section de configuration vous explique toutes les étapes à suivre pour commencer à mettre en proxy les appels d'API via Edge Microgateway, y compris quelques étapes simples à effectuer sur Apigee Edge pour configurer ce dont Edge Microgateway a besoin, y compris la création de proxys compatibles avec Microgateway. Consultez Configurer Edge Microgateway.
En savoir plus sur Edge Microgateway
Apigee fournit les ressources suivantes :
-
Edge Microgateway Documentation : la documentation comprend un guide d'installation et un tutoriel de démarrage, ainsi que des informations de référence et de configuration complètes.
-
Vidéos : la série de vidéos Apigee de quatre minutes pour les développeurs comprend une suite d'épisodes sur Edge Microgateway.
-
La communauté Apigee est un excellent endroit pour poser des questions et bénéficier des questions posées et des réponses fournies par d'autres utilisateurs.