

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
ইন্টিগ্রেটেড পোর্টালের জন্য, আপনি নিম্নলিখিত টেবিলে সংজ্ঞায়িত যাচাইকরণের ধরনকে সমর্থন করার জন্য পরিচয় প্রদানকারীকে সংজ্ঞায়িত করতে পারেন।
| যাচাইকরণের প্রকার | বিবরণ |
|---|---|
| বিল্ট-ইন | যাচাইকরণের জন্য ইন্টিগ্রেটেড পোর্টালে ব্যবহারকারীর ক্রেডেনশিয়াল (ইউজারনেম ও পাসওয়ার্ড) দিতে হয়। আপনি নতুন পোর্টাল তৈরি করলে, বিল্ট-ইন আইডেন্টিটি প্রোভাইডার কনফিগার ও চালু করা হয়। ব্যবহারকারীর দৃষ্টিকোণ থেকে সাইন-ইন অভিজ্ঞতা বুঝতে, ব্যবহারকারীর ক্রেডেনশিয়াল (বিল্ট-ইন প্রদানকারী) ব্যবহার করে পোর্টালে সাইন-ইন করুন দেখুন। |
| SAML (বিটা) | নিরাপত্তা অ্যাসার্শন মার্ক-আপ ল্যাঙ্গুয়েজ (SAML) হল সিঙ্গেল সাইন-অন (SSO) এনভায়রনমেন্টের জন্য একটি স্ট্যান্ডার্ড প্রোটোকল। SAML ব্যবহার করে SSO প্রমাণীকরণ, ব্যবহারকারীদের নতুন অ্যাকাউন্ট তৈরি না করেই আপনার Apigee Edge ইন্টিগ্রেটেড পোর্টালে লগ-ইন করতে সাহায্য করে। ব্যবহারকারীরা তাদের সেন্ট্রালি ম্যানেজ করা অ্যাকাউন্টের ক্রেডেনশিয়াল ব্যবহার করে লগ-ইন করেন। ব্যবহারকারীর দৃষ্টিকোণ থেকে সাইন-ইন অভিজ্ঞতা বুঝতে, SAML ব্যবহার করে পোর্টালে সাইন-ইন করুন দেখুন। |
ইন্টিগ্রেটেড পোর্টালের জন্য SAML যাচাইকরণের সুবিধা
ইন্টিগ্রেটেড পোর্টালের জন্য আইডেন্টিটি প্রোভাইডার হিসেবে SAML কনফিগার করলে নিম্নলিখিত সুবিধাগুলি পাওয়া যায়:
- একবার আপনার ডেভেলপার প্রোগ্রাম সেট-আপ করুন এবং একাধিক ইন্টিগ্রেটেড পোর্টাল জুড়ে এটি আবার ব্যবহার করুন। ইন্টিগ্রেটেড পোর্টাল তৈরি করার সময় আপনার ডেভেলপার প্রোগ্রাম বেছে নিন। প্রয়োজনীয়তা অনুযায়ী সহজেই ডেভেলপার প্রোগ্রাম আপডেট বা পরিবর্তন করা যায়।
- ব্যবহারকারী ম্যানেজমেন্টের সম্পূর্ণ নিয়ন্ত্রণ নিন
ইন্টিগ্রেটেড পোর্টালের সাথে আপনার কোম্পানির SAML সার্ভার কানেক্ট করুন। ব্যবহারকারীরা আপনার সংস্থা ছেড়ে চলে গেলে এবং কেন্দ্রীয়ভাবে তাদের অ্যাক্সেস সরিয়ে দেওয়া হলে, ইন্টিগ্রেটেড পোর্টাল ব্যবহার করার জন্য তারা আর আপনার SSO পরিষেবা দিয়ে যাচাই করতে পারবেন না।
বিল্ট-ইন আইডেন্টিটি প্রোভাইডার কনফিগার করা
নিম্নলিখিত বিভাগে বর্ণিত বিল্ট-ইন পরিচয় প্রদানকারী কনফিগার করুন।
বিল্ট-ইন পরিচয় প্রদানকারী পৃষ্ঠা অ্যাক্সেস করা
বিল্ট-ইন পরিচয় প্রদানকারী অ্যাক্সেস করতে:
- পোর্টালের তালিকা দেখতে, সাইড নেভিগেশন বারে প্রকাশ করুন > পোর্টাল বিকল্প বেছে নিন।
- আপনি যে পোর্টালের টিম দেখতে চান সেটির সারিতে ক্লিক করুন।
- পোর্টাল ল্যান্ডিং পৃষ্ঠায় অ্যাকাউন্ট বিকল্পে ক্লিক করুন। অথবা, আপনি উপরের নেভিগেশন বারে পোর্টাল ড্রপ-ডাউন থেকে অ্যাকাউন্ট বিকল্প বেছে নিতে পারেন।
- যাচাইকরণ ট্যাবে ক্লিক করুন।
- পরিচয় প্রদানকারী বিভাগে, বিল্ট-ইন প্রদানকারীর ধরন বিকল্পে ক্লিক করুন।
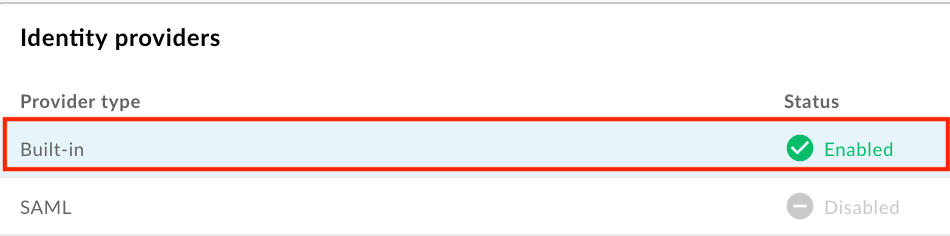
- নিম্নলিখিত বিভাগে যেভাবে বর্ণনা করা হয়েছে সেইভাবে বিল্ট-ইন পরিচয় প্রদানকারী কনফিগার করুন:
বিল্ট-ইন আইডেন্টিটি প্রোভাইডার চালু করা
বিল্ট-ইন আইডেন্টিটি প্রোভাইডার চালু করতে:
- বিল্ট-ইন পরিচয় প্রদানকারী পৃষ্ঠায় অ্যাক্সেস করুন।
- প্রোভাইডার কনফিগারেশন বিভাগে
 আইকনে ক্লিক করুন।
পরিচয় প্রদানকারী চালু করতে, চালু করা আছে চেকবক্স বেছে নিন।
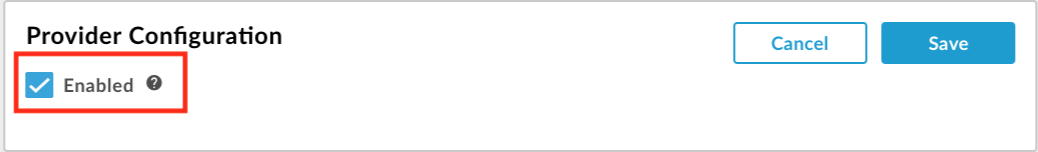
বিল্ট-ইন পরিচয় প্রদানকারী বন্ধ করতে, চেকবক্স থেকে টিকচিহ্ন সরিয়ে দিন।
সেভ করুন বিকল্পে ক্লিক করুন।
ইমেল আইডি বা ডোমেন অনুযায়ী পোর্টাল রেজিস্ট্রেশন সীমাবদ্ধ করা
আপনার পোর্টালে অ্যাকাউন্ট তৈরি করতে পারে এমন স্বতন্ত্র ইমেল আইডি (developer@some-company.com) বা ইমেল ডোমেন (some-company.com, শুরুতে @ ছাড়া) শনাক্ত করে পোর্টাল রেজিস্ট্রেশন সীমাবদ্ধ করুন।
সব নেস্টেড সাবডোমেন ম্যাচ করাতে, ডোমেন বা সাবডোমেনের আগে *. ওয়াইল্ডকার্ড স্ট্রিং যোগ করুন। যেমন, *.example.com, test@example.com, test@dev.example.com এবং আরও অনেক কিছুর সাথে ম্যাচ করবে।
এটি খালি রাখলে, পোর্টালটিতে রেজিস্টার করার জন্য যেকোনও ইমেল আইডি ব্যবহার করা যেতে পারে।
ইমেল আইডি বা ডোমেন দিয়ে পোর্টাল রেজিস্ট্রেশন সীমাবদ্ধ করতে:
- বিল্ট-ইন পরিচয় প্রদানকারী পৃষ্ঠায় অ্যাক্সেস করুন।
- প্রোভাইডার কনফিগারেশন বিভাগে আইকনে ক্লিক করুন।
- অ্যাকাউন্ট বিধিনিষেধ বিভাগে, আপনি যে ইমেল আইডি বা ইমেল ডোমেনকে পোর্টালে রেজিস্টার ও সাইন-ইন করার অনুমতি দিতে চান সেটি টেক্সট বক্সে লিখে + আইকনে ক্লিক করুন।
- প্রয়োজন অনুযায়ী অতিরিক্ত এন্ট্রি যোগ করুন।
- কোনও এন্ট্রি মুছতে, এন্ট্রির পাশে থাকা x আইকনে ক্লিক করুন।
- সেভ করুন বিকল্পে ক্লিক করুন।
ইমেল বিজ্ঞপ্তি কনফিগার করা
বিল্ট-ইন প্রদানকারীর জন্য, আপনি নিম্নলিখিত ইমেল বিজ্ঞপ্তি চালু ও কনফিগার করতে পারবেন:
| ইমেল বিজ্ঞপ্তি | প্রাপক | Trigger | বিবরণ |
|---|---|---|---|
| অ্যাকাউন্ট বিজ্ঞপ্তি | API প্রদানকারী | পোর্টাল ব্যবহারকারী নতুন অ্যাকাউন্ট তৈরি করেন | আপনি যদি ব্যবহারকারীর অ্যাকাউন্ট ম্যানুয়ালি অ্যাক্টিভেট করার জন্য আপনার পোর্টাল কনফিগার করে থাকেন, তাহলে পোর্টাল ব্যবহারকারী সাইন-ইন করার আগে আপনাকে ব্যবহারকারীর অ্যাকাউন্ট ম্যানুয়ালি অ্যাক্টিভেট করতে হবে। |
| অ্যাকাউন্ট যাচাইকরণ | পোর্টাল ব্যবহারকারী | পোর্টাল ব্যবহারকারী নতুন অ্যাকাউন্ট তৈরি করেন | অ্যাকাউন্ট তৈরি করা যাচাই করার জন্য একটি সুরক্ষিত লিঙ্ক প্রদান করে। লিঙ্কের মেয়াদ ১০ মিনিট পরে শেষ হয়ে যাবে। |
ইমেল বিজ্ঞপ্তি কনফিগার করার সময়:
- টেক্সট ফর্ম্যাট করতে HTML ট্যাগ ব্যবহার করুন। ফর্ম্যাটিং ঠিক আছে কিনা তা যাচাই করতে একটি টেস্ট ইমেল পাঠাতে ভুলবেন না।
আপনি নিম্নলিখিত এক বা একাধিক ভেরিয়েবল যোগ করতে পারেন যা ইমেল বিজ্ঞপ্তি পাঠানোর সময় পরিবর্তন করা হবে।
ভেরিয়েবেল বিবরণ {{firstName}}নাম {{lastName}}পদবি {{email}}ইমেল আইডি {{siteurl}}লাইভ পোর্টালের লিঙ্ক {{verifylink}}অ্যাকাউন্ট যাচাইকরণের জন্য ব্যবহৃত লিঙ্ক
ইমেল বিজ্ঞপ্তি কনফিগার করতে:
- বিল্ট-ইন পরিচয় প্রদানকারী পৃষ্ঠায় অ্যাক্সেস করুন।
এদের পাঠানো ইমেল বিজ্ঞপ্তি কনফিগার করতে:
- নতুন ডেভেলপার অ্যাকাউন্ট অ্যাক্টিভেশনের জন্য API প্রদানকারী, অ্যাকাউন্ট বিজ্ঞপ্তি বিভাগে আইকনে ক্লিক করুন।
- পোর্টাল ব্যবহারকারীদের পরিচয় যাচাই করতে, অ্যাকাউন্ট যাচাই করুন বিভাগে আইকনে ক্লিক করুন।
- নতুন ডেভেলপার অ্যাকাউন্ট অ্যাক্টিভেশনের জন্য API প্রদানকারী, অ্যাকাউন্ট বিজ্ঞপ্তি বিভাগে
বিষয় ও বডি ফিল্ড এডিট করুন।
আপনার ইমেল আইডিতে একটি টেস্ট ইমেল পাঠাতে, টেস্ট ইমেল পাঠান বিকল্পে ক্লিক করুন।
সেভ করুন বিকল্পে ক্লিক করুন।
SAML আইডেন্টিটি প্রোভাইডার (বিটা) কনফিগার করা
নিম্নলিখিত বিভাগে বর্ণিত পদ্ধতি অনুযায়ী SAML পরিচয় প্রদানকারী কনফিগার করুন।
SAML পরিচয় প্রদানকারী পৃষ্ঠা অ্যাক্সেস করা
SAML পরিচয় প্রদানকারী অ্যাক্সেস করতে:
- পোর্টালের তালিকা দেখতে, সাইড নেভিগেশন বারে প্রকাশ করুন > পোর্টাল বিকল্প বেছে নিন।
- আপনি যে পোর্টালের টিম দেখতে চান সেটির সারিতে ক্লিক করুন।
- পোর্টাল ল্যান্ডিং পৃষ্ঠায় অ্যাকাউন্ট বিকল্পে ক্লিক করুন। অথবা, আপনি উপরের নেভিগেশন বারে পোর্টাল ড্রপ-ডাউন থেকে অ্যাকাউন্ট বিকল্প বেছে নিতে পারেন।
- যাচাইকরণ ট্যাবে ক্লিক করুন।
- পরিচয় প্রদানকারী বিভাগে, SAML প্রদানকারীর ধরন বিকল্পে ক্লিক করুন।
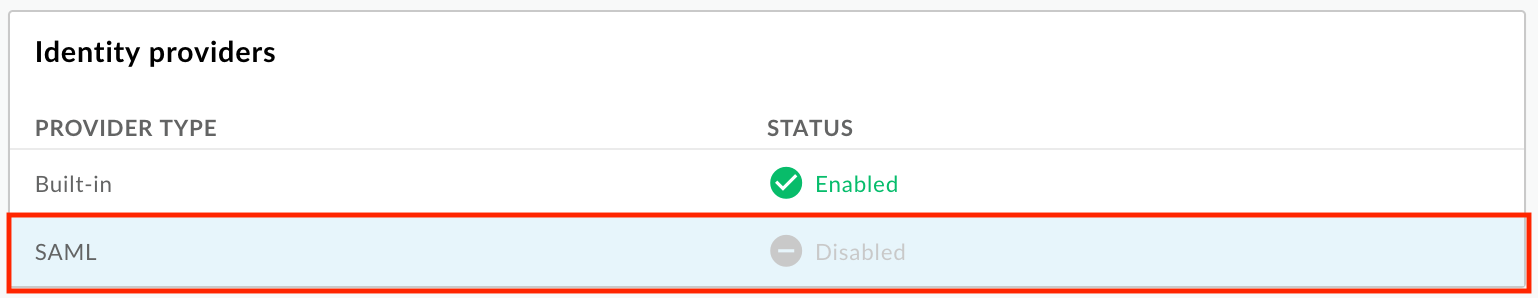
নিম্নলিখিত বিভাগে বর্ণিত পদ্ধতি অনুযায়ী SAML পরিচয় প্রদানকারী কনফিগার করুন:
SAML পরিচয় প্রদানকারী চালু করুন
SAML পরিচয় প্রদানকারী চালু করতে:
- SAML পরিচয় প্রদানকারী পৃষ্ঠা অ্যাক্সেস করুন।
- প্রোভাইডার কনফিগারেশন বিভাগে আইকনে ক্লিক করুন।
পরিচয় প্রদানকারী চালু করতে, চালু করা আছে চেকবক্স বেছে নিন।
SAML পরিচয় প্রদানকারী বন্ধ করতে, চেকবক্স থেকে টিকচিহ্ন সরিয়ে দিন।
সেভ করুন বিকল্পে ক্লিক করুন।
আপনি কাস্টম ডোমেন কনফিগার করে থাকলে, SAML পরিচয় প্রদানকারীর সাথে কাস্টম ডোমেন ব্যবহার করুন দেখুন।
SAML সেটিংস কনফিগার করা
SAML সেটিংস কনফিগার করতে:
- SAML পরিচয় প্রদানকারী পৃষ্ঠা অ্যাক্সেস করুন।
- SAML সেটিংস বিভাগে, বিকল্পে ক্লিক করুন।
SP মেটাডেটা URL-এর পাশে থাকা কপি করুন বিকল্পে ক্লিক করুন।
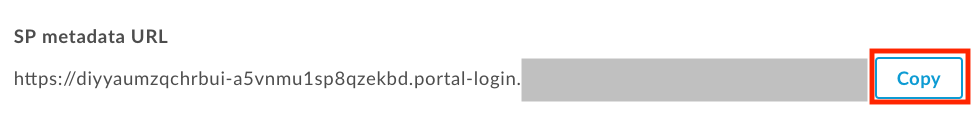
পরিষেবা প্রদানকারী (SP) মেটাডেটা ফাইলে থাকা তথ্য ব্যবহার করে আপনার SAML পরিচয় প্রদানকারী কনফিগার করুন।
কিছু SAML আইডেন্টিটি প্রোভাইডারের ক্ষেত্রে, আপনাকে শুধুমাত্র মেটাডেটা URL-এর জন্য প্রম্পট করা হবে। অন্যান্য ক্ষেত্রে, আপনাকে মেটাডেটা ফাইল থেকে নির্দিষ্ট তথ্য এক্সট্র্যাক্ট করে একটি ফর্মে লিখতে হবে।
পরের ক্ষেত্রে, SP মেটাডেটা ফাইল ডাউনলোড করতে URLটি ব্রাউজারে পেস্ট করুন এবং প্রয়োজনীয় তথ্য এক্সট্র্যাক্ট করুন। যেমন, SP মেটাডেটা ফাইলের নিম্নলিখিত এলিমেন্ট থেকে এন্টিটি আইডি বা সাইন-ইন URL এক্সট্র্যাক্ট করা যেতে পারে:<md:EntityDescriptor xmlns:md="urn:oasis:names:tc:SAML:2.0:metadata" ID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" entityID="diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login"><md:AssertionConsumerService Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://diyyaumzqchrbui-a5vnmu1sp8qzekbd.portal-login.apigee.com/saml/SSO/alias/diyyaumzqchrbui-a5vnmu1sp8qzekbd.apigee-saml-login" index="0" isDefault="true"/>
পরিচয় প্রদানকারীর জন্য SAML সেটিংস কনফিগার করুন।
SAML সেটিংস বিভাগে, আপনার SAML পরিচয় প্রদানকারী মেটাডেটা ফাইল থেকে পাওয়া নিম্নলিখিত ভ্যালু এডিট করুন:
SAML সেটিং বিবরণ সাইন-ইন URL SAML পরিচয় প্রদানকারীতে সাইন-ইন করার জন্য ব্যবহারকারীদের যে URL-এ রিডাইরেক্ট করা হয়।
যেমন:https://dev-431871.oktapreview.com/app/googledev431871_devportalsaml_1/exkhgdyponHIp97po0h7/sso/samlসাইন-আউট URL SAML পরিচয় প্রদানকারী থেকে সাইন-আউট করার জন্য ব্যবহারকারীদের যে URL-এ রিডাইরেক্ট করা হয়। এইসব ক্ষেত্রে এই ফিল্ডটি খালি রাখুন:
- আপনার SAML আইডেন্টিটি প্রোভাইডার সাইন-আউট URL প্রদান করে না
- ব্যবহারকারীরা ইন্টিগ্রেটেড পোর্টাল থেকে সাইন-আউট করলে আপনি চান না যে তারা আপনার SAML পরিচয় প্রদানকারী থেকেও সাইন-আউট হয়ে যান
- আপনি কাস্টম ডোমেন চালু করতে চান (পরিচিত সমস্যা দেখুন)
IDP এন্টিটি আইডি SAML পরিচয় প্রদানকারীর অনন্য আইডি।
যেমন:http://www.okta.com/exkhgdyponHIp97po0h7সেভ করুন বিকল্পে ক্লিক করুন।
SAML পরিচয় প্রদানকারীর জন্য কাস্টম ব্যবহারকারীর অ্যাট্রিবিউট কনফিগার করা
SAML পরিচয় প্রদানকারী ও পোর্টাল ডেভেলপার অ্যাকাউন্টের মধ্যে সঠিক ম্যাপিং নিশ্চিত করতে, আপনার SAML পরিচয় প্রদানকারীর জন্য নিম্নলিখিত টেবিলে সংজ্ঞায়িত কাস্টম ব্যবহারকারীর অ্যাট্রিবিউট তৈরি ও কনফিগার করার জন্য সাজেস্ট করা হয়। আপনার SAML পরিচয় প্রদানকারী (যেমন, Okta) দ্বারা সংজ্ঞায়িত সংশ্লিষ্ট ব্যবহারকারীর অ্যাট্রিবিউটে প্রতিটি কাস্টম অ্যাট্রিবিউটের ভ্যালু সেট করুন।
| কাস্টম অ্যাট্রিবিউট | উদাহরণ (Okta) |
|---|---|
first_name |
user.firstName |
last_name |
user.lastName |
email |
user.email |
আপনার থার্ড-পার্টি SAML পরিচয় প্রদানকারী হিসেবে Okta ব্যবহার করে কীভাবে কাস্টম ব্যবহারকারীর অ্যাট্রিবিউট ও NameID অ্যাট্রিবিউট কনফিগার করতে হয় তা নিচে দেখানো হল।
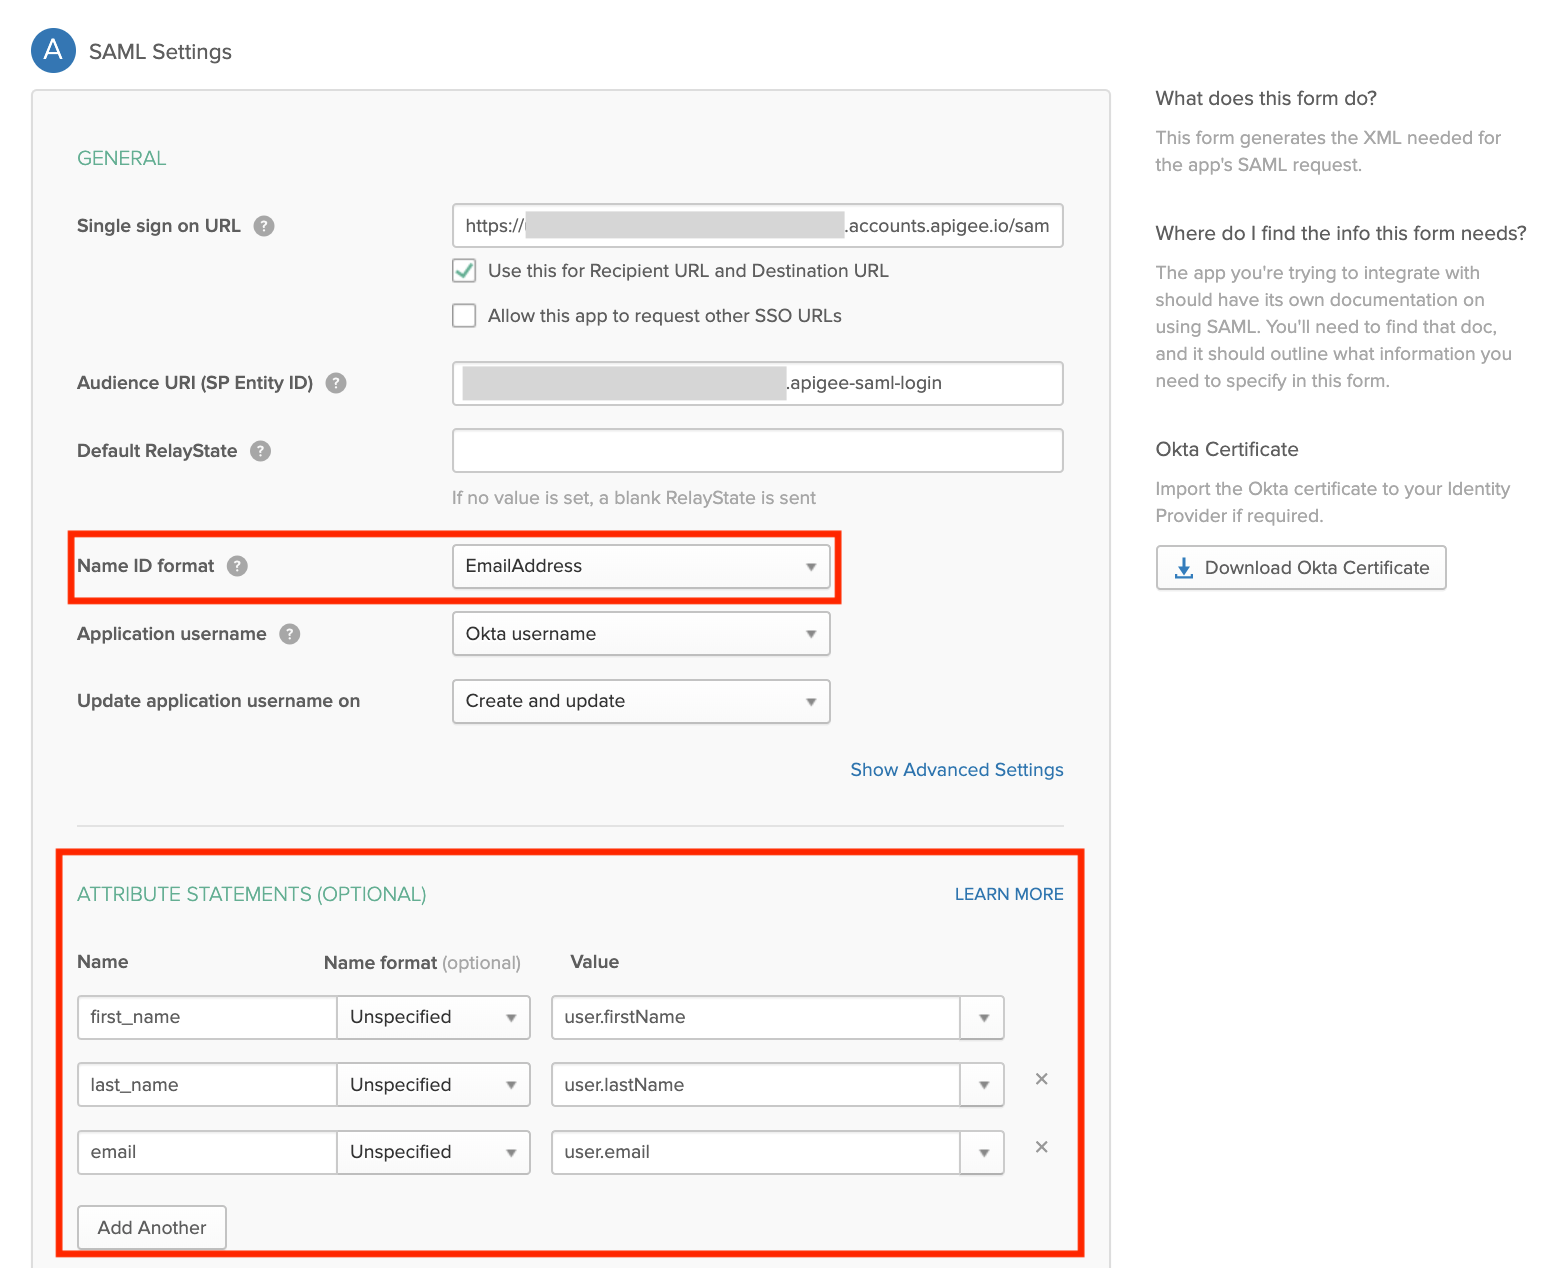
SAML পরিচয় প্রদানকারীর সাথে কাস্টম ডোমেন ব্যবহার করা
SAML পরিচয় প্রদানকারী কনফিগার ও চালু করার পরে, আপনি আপনার ডোমেন কাস্টমাইজ করুন নিবন্ধে বর্ণিত পদ্ধতিতে কাস্টম ডোমেন (যেমন, developers.example.com) কনফিগার করতে পারবেন।
কাস্টম ডোমেন ও SAML পরিচয় প্রদানকারীর মধ্যে কনফিগারেশন সেটিংস সিঙ্ক করে রাখা গুরুত্বপূর্ণ। কনফিগারেশন সেটিংস সিঙ্ক না হলে, অনুমোদন করার সময় আপনি সমস্যার সম্মুখীন হতে পারেন। যেমন, SAML পরিচয় প্রদানকারীর কাছে পাঠানো অনুমোদনের অনুরোধে এমন AssertionConsumerServiceURL থাকতে পারে যা কাস্টম ডোমেন ব্যবহার করে সংজ্ঞায়িত করা হয়নি।
কাস্টম ডোমেন ও SAML পরিচয় প্রদানকারীর মধ্যে কনফিগারেশন সেটিংস সিঙ্ক করে রাখতে:
SAML পরিচয় প্রদানকারী চালু ও কনফিগার করার পরে কাস্টম ডোমেন কনফিগার বা আপডেট করলে, কাস্টম ডোমেন কনফিগারেশন সেভ করুন এবং এটি চালু আছে কিনা তা নিশ্চিত করুন। ক্যাশে বাতিল করার জন্য আনুমানিক ৩০ মিনিট অপেক্ষা করুন, তারপর পরিষেবা প্রদানকারী (SP) মেটাডেটা ফাইলে আপডেট করা তথ্য ব্যবহার করে আপনার SAML পরিচয় প্রদানকারীকে আবার কনফিগার করুন, যেমন SAML সেটিংস কনফিগার করুন নিবন্ধে বর্ণনা করা হয়েছে। SP মেটাডেটাতে আপনার কাস্টম ডোমেন দেখতে পাবেন।
SAML আইডেন্টিটি প্রদানকারী কনফিগার ও চালু করার আগে কাস্টম ডোমেন কনফিগার করলে, SAML আইডেন্টিটি প্রদানকারী সঠিকভাবে কনফিগার করা হয়েছে কিনা তা নিশ্চিত করতে আপনাকে কাস্টম ডোমেন রিসেট করতে হবে (নিচে বর্ণনা করা হয়েছে)।
SAML পরিচয় প্রদানকারী চালু করুন নিবন্ধে বর্ণিত পদ্ধতিতে SAML পরিচয় প্রদানকারী রিসেট (বন্ধ করে আবার চালু) করতে হলে, আপনাকে অবশ্যই কাস্টম ডোমেন রিসেট করতে হবে (নিচে বর্ণনা করা হয়েছে)।
কাস্টম ডোমেন রিসেট করা
কাস্টম ডোমেন রিসেট (বন্ধ ও চালু) করতে:
- বাঁদিকের নেভিগেশন থেকে প্রকাশ করুন > পোর্টাল বিকল্প বেছে নিয়ে আপনার পোর্টাল বেছে নিন।
- উপরের নেভিগেশন বারে বা ল্যান্ডিং পৃষ্ঠায় ড্রপ-ডাউন মেনু থেকে সেটিংস বেছে নিন।
- ডোমেন ট্যাবে ক্লিক করুন।
- কাস্টম ডোমেন বন্ধ করতে বন্ধ করুন বিকল্পে ক্লিক করুন।
- কাস্টম ডোমেন আবার চালু করতে চালু করুন বিকল্পে ক্লিক করুন।
আরও তথ্যের জন্য, আপনার ডোমেন কাস্টমাইজ করুন দেখুন।
নতুন সার্টিফিকেট আপলোড করা
নতুন সার্টিফিকেট আপলোড করতে:
আপনার SAML পরিচয় প্রদানকারীর থেকে সার্টিফিকেট ডাউনলোড করুন।
আপনি যে পরিচয় জোনের জন্য নতুন সার্টিফিকেট আপলোড করতে চান, সেটির সারিতে ক্লিক করুন।
সার্টিফিকেট বিভাগে,
আইকনে ক্লিক করুন।ব্রাউজ করুন বিকল্পে ক্লিক করে আপনার লোকাল ডিরেক্টরিতে সার্টিফিকেট খুঁজে নিন।
নতুন সার্টিফিকেট আপলোড করতে খুলুন বিকল্পে ক্লিক করুন।
বেছে নেওয়া সার্টিফিকেটটি যাতে দেখা যায় সেই জন্য সার্টিফিকেট সংক্রান্ত তথ্য ফিল্ড আপডেট করা হয়।
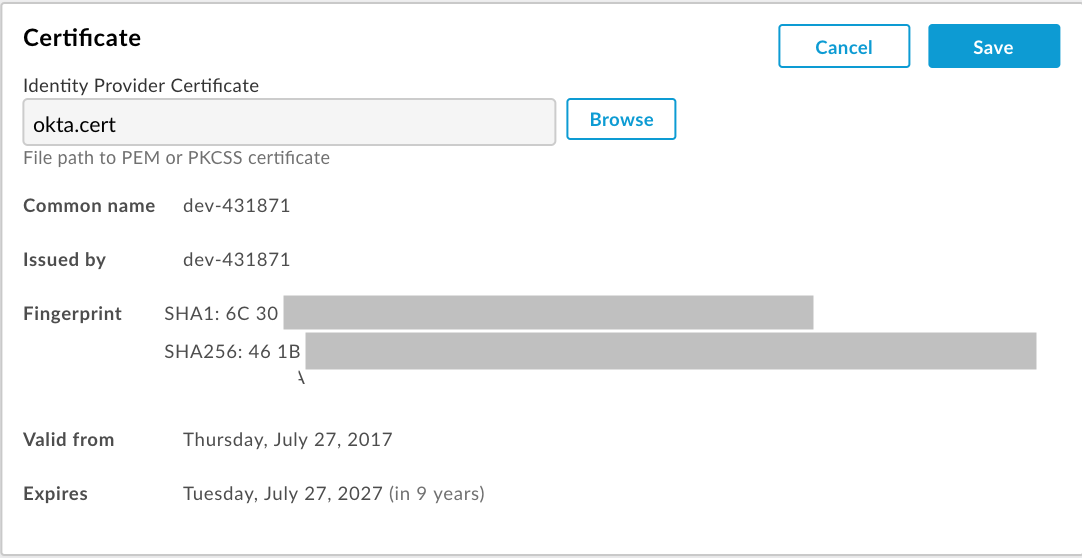
সার্টিফিকেটটি বৈধ এবং এর মেয়াদ শেষ হয়ে যায়নি কিনা তা যাচাই করুন।
সেভ করুন বিকল্পে ক্লিক করুন।
x509 সার্টিফিকেটকে PEM ফর্ম্যাটে কনভার্ট করা
আপনি x509 সার্টিফিকেট ডাউনলোড করলে, আপনাকে সেটি PEM ফর্ম্যাটে কনভার্ট করতে হবে।
x509 সার্টিফিকেটকে PEM ফর্ম্যাটে কনভার্ট করতে:
- SAML পরিচয় প্রদানকারী মেটাডেটা ফাইল থেকে
ds:X509Certificate element-এর কন্টেন্ট কপি করে আপনার পছন্দের টেক্সট এডিটরে পেস্ট করুন। - ফাইলের সবচেয়ে উপরে এই লাইনটি যোগ করুন:
-----BEGIN CERTIFICATE----- - ফাইলের নিচে এই লাইনটি যোগ করুন:
-----END CERTIFICATE----- .pemএক্সটেনশন ব্যবহার করে ফাইলটি সেভ করুন।
নিচে PEM ফাইলের কন্টেন্টের একটি উদাহরণ দেওয়া হল:
-----BEGIN CERTIFICATE-----
MIICMzCCAZygAwIBAgIJALiPnVsvq8dsMA0GCSqGSIb3DQEBBQUAMFMxCzAJBgNV
BAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNVBAcTA2ZvbzEMMAoGA1UEChMDZm9v
MQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2ZvbzAeFw0xMzAzMTkxNTQwMTlaFw0x
ODAzMTgxNTQwMTlaMFMxCzAJBgNVBAYTAlVTMQwwCgYDVQQIEwNmb28xDDAKBgNV
BAcTA2ZvbzEMMAoGA1UEChMDZm9vMQwwCgYDVQQLEwNmb28xDDAKBgNVBAMTA2Zv
bzCBnzANBgkqhkiG9w0BAQEFAAOBjQAwgYkCgYEAzdGfxi9CNbMf1UUcvDQh7MYB
OveIHyc0E0KIbhjK5FkCBU4CiZrbfHagaW7ZEcN0tt3EvpbOMxxc/ZQU2WN/s/wP
xph0pSfsfFsTKM4RhTWD2v4fgk+xZiKd1p0+L4hTtpwnEw0uXRVd0ki6muwV5y/P
+5FHUeldq+pgTcgzuK8CAwEAAaMPMA0wCwYDVR0PBAQDAgLkMA0GCSqGSIb3DQEB
BQUAA4GBAJiDAAtY0mQQeuxWdzLRzXmjvdSuL9GoyT3BF/jSnpxz5/58dba8pWen
v3pj4P3w5DoOso0rzkZy2jEsEitlVM2mLSbQpMM+MUVQCQoiG6W9xuCFuxSrwPIS
pAqEAuV4DNoxQKKWmhVv+J0ptMWD25Pnpxeq5sXzghfJnslJlQND
-----END CERTIFICATE-----