

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
وقتی یک پراکسی API را در Apigee Edge که امنیت OAuth دارد فراخوانی میکنید، Edge مسئولیت درستیسنجی کردن کدهای دسترسی را برعهده دارد. Edge را بهعنوان نگهبان در نظر بگیرید -- هیچ فراخوانی API نمیتواند از آن عبور کند که دارای کد دسترسی قابلتأیید نباشد.
افزودن خطمشی VerifyAccessToken
برای پیکربندی درستیسنجی کد، خطمشی OAuthV2 را با عملکرد VerifyAccessToken در ابتدای جریان پراکسی API (ابتدای جریان پیشاز ProxyEndpoint) قرار دهید. اگر در آنجا قرار داده شود، پیشاز انجام هرگونه پردازش دیگر، رموز دسترسی درستیسنجی میشوند و اگر رمزی رد شود، Edge پردازش را متوقف میکند و خطایی را به مشتری برمیگرداند.
همانطور که در زیر توضیح داده شده است، به صفحه پراکسیهای API دسترسی پیدا کنید.
Edge
برای دسترسی به صفحه پراکسیهای API بااستفاده از «واسط کاربر Edge»:
- به سیستم apigee.com/edge وارد شوید.
- در نوار پیمایش سمت راست، توسعه > پراکسیهای API را انتخاب کنید.
Classic Edge (ابر خصوصی)
برای دسترسی به صفحه پراکسیهای API بااستفاده از «واسط کاربر Classic Edge»:
- به سیستم
http://ms-ip:9000وارد شوید، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش بالا، میاناهای برنامهسازی کاربردی > پراکسیهای میانای برنامهسازی کاربردی را انتخاب کنید.
- از فهرست، پراکسی موردنظرتان را برای محافظت انتخاب کنید.
- در صفحه نمای کلی، روی برگه توسعه کلیک کنید.
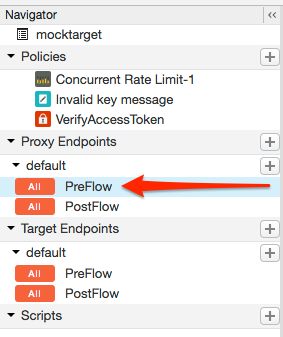
- در «پیمایشگر»، PreFlow را برای نقطه پایانی که در زیر «نقاط پایانی پراکسی» فهرست شده است انتخاب کنید. معمولاً، نقطهپایانی که میخواهید «پیشفرض» نامیده میشود، اگرچه امکان ایجاد چندین نقطه پایانی پراکسی وجود دارد. اگر چند نقطه پایانی دارید، احتمالاً میخواهید
این مراحل را برای انجام درستیسنجی کد در هریک از آنها دنبال کنید.
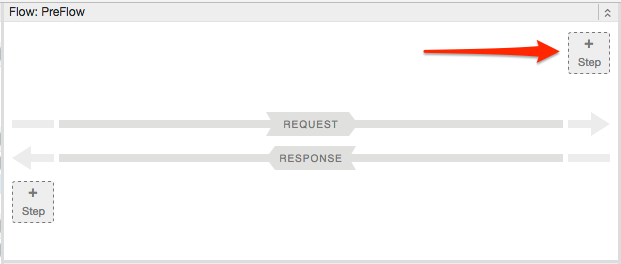
- در ویرایشگر جریان پراکسی، روی + مرحله کلیک کنید.
- نمونه خطمشی جدید را انتخاب کنید.
- از فهرست خطمشی، OAuth v2.0 را انتخاب کنید.
- درصورت تمایل، نام خطمشی و نام نمایشی را تغییر دهید. برای مثال، برای خوانایی بهتر، ممکن است نام نمایشی و نام را به «VerifyAccessToken» تغییر دهید.
- روی افزودن کلیک کنید.
خطمشی پیشفرض ازقبل با عملیات VerifyAccessToken پیکربندی شده است، بنابراین لازم نیست کار دیگری انجام دهید:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<OAuthV2 async="false" continueOnError="false" enabled="true" name="OAuth-v20-1">
    <DisplayName>OAuth v2.0 1</DisplayName>
    <FaultRules/>
    <Properties/>
    <Attributes/>
    <ExternalAuthorization>false</ExternalAuthorization>
    <Operation>VerifyAccessToken</Operation>
    <SupportedGrantTypes/>
    <GenerateResponse enabled="true"/>
    <Tokens/>
</OAuthV2>