

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
مشتری Cloud با حساب پولی و همه مشتریان Edge for Private Cloud میتوانند میزبان مجازی در سازمان ایجاد کنند. کاربری که میزبان مجازی را ایجاد میکند باید نقش سرپرست سازمان را داشته باشد، یا نقش سفارشی با اجازههای اصلاح میزبان مجازی داشته باشد. کاربران با نقشهای دیگر اجازه ندارند میزبان مجازی ایجاد کنند.
ویدیو معرفی میزبانان مجازی را تماشا کنید.
درحال ایجاد میزبان مجازی
از روش پایه زیر برای ایجاد میزبان مجازی استفاده کنید. رویه واقعی که استفاده میکنید براساس این است که مشتری Cloud یا Private Cloud هستید یا نه، و اینکه آیا «امنیت لایه انتقال» را فعال میکنید یا نه:
- برای دامنه عمومی خود، ورودی ساناد و سابقه CNAME ایجاد کنید.
- اگر «امنیت لایه انتقال» را در میزبان مجازی فعال میکنید:
- بااستفاده از روشی که در اینجا توضیح داده شده است، یک keystore ایجاد و پیکربندی کنید: Keystores و Truststores.
- گواهینامه و کلید خود را در keystore بارگذاری کنید. مطمئن شوید که نام دامنهای که گواهینامهتان مشخص کرده است با نام مستعار میزبان که میخواهید برای میزبان مجازی استفاده کنید مطابقت داشته باشد.
- بااستفاده از «میانای کاربر Edge» یا «میانای برنامهسازی کاربردی»، مرجعی برای انبار کلید ایجاد کنید. مرجع
نام انبار کلید و نوع مرجع را بهعنوان
KeyStoreمشخص میکند. برای اطلاعات بیشتر درباره ایجاد و اصلاح مرجعها، کار با مرجعها را ببینید. - اگر «امنیت لایه انتقال» دوطرفه انجام میدهید، یک truststore ایجاد کنید، گواهینامه را بارگذاری کنید، و مرجعی برای truststore ایجاد کنید. بااستفاده از روشی که در اینجا توضیح داده شده است، truststore را ایجاد کنید: Keystores و Truststores.
- میزبان مجازی را بااستفاده از ایجاد یک میزبان مجازی API ایجاد کنید. اگر «امنیت لایه انتقال» را فعال میکنید، حتماً مرجع keystore، مرجع truststore، و نام مستعار کلید را مشخص کنید.
- اگر پراکسیهای API موجود دارید، میزبان مجازی را به ProxyEndpoint اضافه کنید.
میزبان مجازی بهطور خودکار به همه پراکسیهای جدید API اضافه میشود. به
پیکربندی پراکسی API برای استفاده از میزبان مجازی مراجعه کنید.
پساز بهروزرسانی یک پراکسی API برای استفاده از میزبان مجازی، و ایجاد ورودی DNS و گزارش CNAME برای نام مستعار میزبان، میتوانید به پراکسی API همانگونه که در زیر نشان داده شده است دسترسی پیدا کنید:
https://api.myCompany.com/v1/project-base-path/resource-path
برای مثال:
https://api.myCompany.com/v1/weather/forecastrss?w=12797282
ایجاد میزبان مجازی بااستفاده از API یا UI
میتوانید بااستفاده از Edge API یا Edge UI میزبان مجازی ایجاد کنید.
بیشتر مثالهای زیر از «میانای برنامهسازی کاربردی Edge» استفاده میکنند. برای دسترسی به واسط کاربری برای ایجاد، اصلاح، و حذف میزبانهای مجازی در «واسط کاربری Edge»:
- به سیستم apigee.com/edge وارد شوید
مشتریان Edge for Private Cloud از
http://ms-ip:9000(در محل) استفاده میکنند، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش سمت راست، سرپرست > میزبانهای مجازی را انتخاب کنید.
- محیطی مثل prod یا test را انتخاب کنید.
میزبانهای مجازی تعریفشده برای محیط نمایش داده میشود. - برای ایجاد میزبان مجازی، + میزبان مجازی را انتخاب کنید یا نام میزبان مجازی موجود را برای ویرایش آن انتخاب کنید.
درحال ایجاد میزبان مجازی برای HTTP
مشتریان Edge for Private Cloud میتوانند بااستفاده از HTTP میزبان مجازی ایجاد کنند.
برای ایجاد میزبان مجازی که از TLS پشتیبانی نمیکند، یک شیء XML ایجاد کنید که میزبان مجازی را تعریف میکند. برای مثال، شیء XML زیر میزبان مجازی را تعریف میکند که از پروتکل HTTP استفاده میکند:
<VirtualHost name="myVHost">
   <HostAliases>
     <HostAlias>api.myCompany.com</HostAlias>
   </HostAliases>
   <Interfaces/>
   <Port>80</Port>
</VirtualHost>
در این تعریف شما:
- نام را بهعنوان myVHost مشخص کنید. از این نام برای ارجاع دادن به میزبان مجازی در پراکسی API یا در تماس API استفاده کنید.
- نام مستعار میزبان را بهعنوان api.myCompany.com مشخص کنید. این دامنه عمومی است که برای دسترسی به میاناهای برنامهسازی کاربردی شما استفاده میشود و با تعریف ساناد و ساختار CNAME تعریف میشود.
- شماره درگاه را بهعنوان ۸۰ مشخص کنید. اگر حذف شود، بهطور پیشفرض درگاه روی ۴۴۳ تنظیم میشود.
داراییهای اضافی وجود دارد که میتوانید در میزبان مجازی تنظیم کنید. برای مرجع همه داراییها، به مرجع دارایی میزبان مجازی مراجعه کنید.
اگر پراکسیهای API موجود دارید، میزبان مجازی را به عنصر <HTTPConnection> در «نقطه پایان پراکسی» اضافه کنید. میزبان مجازی بهطور خودکار به همه پراکسیهای جدید API اضافه میشود.
به پیکربندی پراکسی API برای استفاده از میزبان مجازی مراجعه کنید.
اگر یک پراکسی API جدید ایجاد میکنید که نباید ازطریق یک میزبان مجازی خاص قابلدسترسی باشد،
باید پراکسی API را ویرایش کنید تا آن میزبان مجازی را از ProxyEndpoint آن بردارید.
سپس میتوانید با ارسال درخواست به موارد زیر، ازطریق این میزبان مجازی به پراکسی API دسترسی پیدا کنید:
http://api.myCompany.com/proxy-base-path/resource-path
https://api.myCompany.com/proxy-base-path/resource-path
میزبان مجازی را بااستفاده از ایجاد میزبان مجازی API ایجاد کنید:
curl -X POST -H "Content-Type:application/xml" \
  http://ms-IP:8080/v1/o/org_name/environments/env_name/virtualhosts \
  -d '<VirtualHost name="myVHost">
        <HostAliases>
            <HostAlias>api.myCompany.com</HostAlias>
        </HostAliases>
        <Interfaces/>
        <Port>80</Port>
    </VirtualHost>' \
-u sysAdminEmail:passwordایجاد میزبان مجازی برای «امنیت لایه انتقال» یکطرفه
شیء XML زیر میزبان مجازی را برای «امنیت لایه انتقال» یکطرفه تعریف میکند:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
</VirtualHost>
در این تعریف، با تنظیم عنصر <Enable>
روی true، «امنیت لایه انتقال» را فعال میکنید و از عناصر <KeyStore> و <KeyAliase>
برای مشخص کردن انبار کلید و نام مستعار کلید استفادهشده توسط اتصال «امنیت لایه انتقال» استفاده میکنید.
برای اطلاعات بیشتر درباره استفاده از «امنیت لایه انتقال»، به امنیت لایه انتقال/SSL مراجعه کنید.
تصمیمگیری درباره نحوه مشخص کردن نام keystore و truststore در میزبان مجازی
هنگام پیکربندی میزبان مجازی برای پشتیبانی از «امنیت لایه انتقال»، بااستفاده از مرجع، انبار کلید را مشخص میکنید. مرجع متغیری است که بهجای مشخص کردن مستقیم نام انبار کلید یا انبار اعتماد، نام انبار کلید یا انبار اعتماد را دربرمیگیرد، همانطور که در زیر نشان داده شده است:
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
    </SSLInfo>
مزیت استفاده از مرجع این است که میتوانید مقدار مرجع را تغییر دهید تا انبار کلید استفادهشده توسط میزبان مجازی تغییر کند، معمولاً به این دلیل که گواهینامه در انبار کلید فعلی در آینده نزدیک منقضی میشود. تغییر مقدار مرجع نیازی به بازراهاندازی «مسیریاب لبه» ندارد. برای اطلاعات بیشتر درباره ایجاد و اصلاح مرجعها، کار با مرجعها را ببینید.
فقط میتوانید از مرجع برای keystore و truststore استفاده کنید؛ نمیتوانید از مرجع برای نام مستعار استفاده کنید. وقتی مرجع را به انبار کلید تغییر میدهید، مطمئن شوید که نام مستعار گواهینامه با نام مستعار در انبار کلید قدیمی یکسان باشد.
محدودیتهای استفاده از ارجاع به keystore و truststore
هنگام استفاده از ارجاع به keystore و truststore باید محدودیت زیر را درنظر بگیرید:
- فقط درصورتی میتوانید از مرجعهای keystore و truststore در میزبانهای مجازی استفاده کنید که از SNI پشتیبانی کنید و SSL را در «مسیریابهای Apigee» خاتمه دهید.
- اگر در جلوی «مسیرهای Apigee» ترازکننده بار دارید و «امنیت لایه انتقال» را در ترازکننده بار خاتمه میدهید، نمیتوانید از مراجع انبار کلید و انبار اعتماد در میزبانهای مجازی استفاده کنید.
ایجاد میزبان مجازی برای «امنیت لایه انتقال» دوطرفه
برای فعال کردن TLS دوطرفه، عنصر <ClientAuthEnabled> را روی
true تنظیم کنید و بااستفاده از مرجع با عنصر <TrustStore>، یک فروشگاه اعتماد مشخص کنید. انبار اعتماد
حاوی صادرکننده گواهی کارخواه و زنجیره «مرجع صدور گواهی» گواهی است که الزامی است. کارخواه
همچنین باید برای «امنیت لایه انتقال» دوطرفه بهدرستی پیکربندی شود.
برای ایجاد میزبان مجازی برای «امنیت لایه انتقال» دوطرفه، شیء XML ایجاد کنید که میزبان مجازی را تعریف کند: host:
<VirtualHost name="myTLSVHost">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <SSLInfo>
        <Enabled>true</Enabled>
        <ClientAuthEnabled>true</ClientAuthEnabled>
        <KeyStore>ref://myTestKeystoreRef</KeyStore>
        <KeyAlias>myKeyAlias</KeyAlias>
        <TrustStore>ref://myTestTruststoreRef</TrustStore>
    </SSLInfo>
</VirtualHost>
در این تعریف شما:
- با تنظیم
<ClientAuthEnabled>روی درست، «امنیت لایه انتقال دوطرفه» را فعال کنید. - بااستفاده از عنصر
<TrustStore>، مرجع را به مخزن اعتماد مشخص کنید. انبار اعتماد صادرکننده گواهی کارخواه و زنجیره «مرجع صدور گواهی» گواهی را که لازم است در خود نگه میدارد.
برای اطلاعات بیشتر درباره استفاده از «امنیت لایه انتقال»، به امنیت لایه انتقال/SSL مراجعه کنید.
درحال اصلاح میزبان مجازی
مشتری Cloud با حساب پولی و همه مشتریان Edge for Private Cloud میتوانند از Update a Virtual Host API برای بهروزرسانی میزبان مجازی استفاده کنند. این API به شما امکان میدهد همه داراییهای میزبان مجازی را که در مرجع دارایی میزبان مجازی توضیح داده شده است تنظیم کنید.
میزبان مجازی را بااستفاده از بهروزرسانی میانای برنامه کاربردی میزبان مجازی بهروز کنید. هنگام استفاده از API، باید تعریف کامل میزبان مجازی را در بدنه درخواست مشخص کنید، نه فقط عناصری را که میخواهید تغییر دهید.
در این مثال، مقدار دارایی proxy_read_timeout را تنظیم میکنید:
curl -X PUT -H "Content-Type:application/xml" \
    https://api.enterprise.apigee.com/v1/o/org_name/e/env_name/virtualhosts/vhost_name \
    -d '<VirtualHost  name="myTLSVHost">
         <HostAliases>
           <HostAlias>api.myCompany.com</HostAlias>
         </HostAliases>
         <Port>443</Port>
         <SSLInfo>
           <Enabled>true</Enabled>
           <ClientAuthEnabled>false</ClientAuthEnabled>
           <KeyStore>ref://myTestKeystoreRef</KeyStore>
           <KeyAlias>myKeyAlias</KeyAlias>
         </SSLInfo>
         <Properties>
           <Property name="proxy_read_timeout">50</Property>
         </Properties>
     </VirtualHost>' \
    -u orgAdminEmail:password
حذف میزبان مجازی
قبلاز اینکه بتوانید میزبان مجازی را از محیطی حذف کنید، باید همه پراکسیهای API را که به میزبان مجازی ارجاع میدهند بهروز کنید تا ارجاع را بردارید. به پیکربندی پراکسی API برای استفاده از میزبان مجازی مراجعه کنید.
میزبان مجازی را بااستفاده از حذف کردن میانای برنامهسازی کاربردی میزبان مجازی حذف کنید:
curl -X DELETE \
  https://api.enterprise.apigee.com/v1/o/org_name/e/env_name/virtualhosts/vhost_name \
  -u orgAdminEmail:password
مشاهده اطلاعات درباره میزبان مجازی
اطلاعات مربوط به میزبانهای مجازی تعریفشده در محیط را، همانطور که در زیر توضیح داده شده است، مشاهده کنید.
Edge
برای مشاهده اطلاعات درباره میزبان مجازی بااستفاده از «واسط کاربر Edge»:
- به سیستم apigee.com/edge وارد شوید.
مشتریان Edge for Private Cloud از
http://ms-ip:9000(در محل) استفاده میکنند، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش سمت راست، سرپرست > میزبانهای مجازی را انتخاب کنید.
- محیطی مثل prod یا test را انتخاب کنید.
میزبانهای مجازی تعریفشده برای محیط ظاهر میشوند. اگر میزبان مجازی برای استفاده از keystore یا truststore پیکربندی شده است، برای دیدن اطلاعات بیشتر، روی نمایش کلیک کنید.
اگر میزبان مجازی برای استفاده از TLS/SSL پیکربندی شده باشد، نماد قفلی در کنار نام میزبان مجازی نشان داده میشود. این یعنی گواهینامه، کلید، و زنجیره گواهینامه TLS/SSL در Edge بارگذاری شده و با میزبان مجازی مرتبط شده است. برای دیدن اطلاعات درباره گواهینامههای دردسترس:
- در نوار پیمایش سمت راست، سرپرست > محیط > مخزن کلیدهای TLS را انتخاب کنید.
- «محیط» (معمولاً
prodیاtest) را انتخاب کنید. - برای مشاهده گواهینامه، فروشگاههای کلید را ازهم باز کنید.
Classic Edge (ابر خصوصی)
برای مشاهده اطلاعات درباره میزبان مجازی بااستفاده از «واسط کاربر Classic Edge»:
- به سیستم
http://ms-ip:9000وارد شوید، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش سمت راست، سرپرست > میزبانهای مجازی را انتخاب کنید.
- محیطی مثل prod یا test را انتخاب کنید.
- روی زبانه میزبانان مجازی کلیک کنید.
میزبانهای مجازی تعریفشده برای محیط ظاهر میشوند. اگر میزبان مجازی برای استفاده از keystore یا truststore پیکربندی شده است، برای دیدن اطلاعات بیشتر، روی نمایش کلیک کنید.
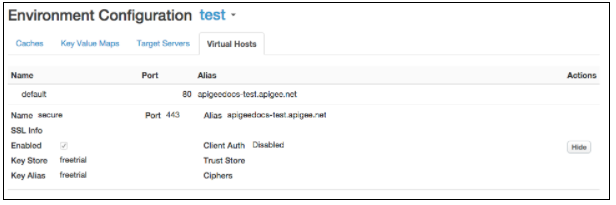
اگر میزبان مجازی برای استفاده از TLS/SSL پیکربندی شده باشد، نماد قفلی در کنار نام میزبان مجازی نشان داده میشود. این یعنی گواهینامه، کلید، و زنجیره گواهینامه TLS/SSL در Edge بارگذاری شده و با میزبان مجازی مرتبط شده است. برای دیدن اطلاعات درباره گواهینامههای دردسترس:
- در نوار پیمایش بالا، سرپرست > گواهینامههای TLS را انتخاب کنید.
- «محیط» (معمولاً
prodیاtest) را انتخاب کنید. - برای مشاهده گواهینامه، فروشگاههای کلید را ازهم باز کنید.
مشاهده میزبان مجازی با Edge API
همچنین میتوانید از Edge APIs برای مشاهده اطلاعات درباره میزبانهای مجازی استفاده کنید. برای مثال، میانای برنامهسازی کاربردی فهرست میزبانان مجازی فهرستی از همه میزبانان مجازی را برمیگرداند:
curl -X GET -H "accept:application/xml" \
    https://api.enterprise.apigee.com/v1/o/org_name/environments/env_name/virtualhosts \
    -u orgAdminEmail:pWord
که در آن orgAdminEmail:pWord نام کاربری و گذرواژه سرپرست سازمان است، و org_name/env_name سازمان و محیط حاوی میزبان مجازی را مشخص میکند. پاسخ نمونه:
[
 "default",
 "secure"
]
برای دیدن اطلاعات درباره یک میزبان مجازی خاص، از Get Virtual Host API استفاده کنید:
curl -X GET -H "accept:application/xml" \
    https://api.enterprise.apigee.com/v1/o/org_name/environments/env_name/virtualhosts/vhost_name \
    -u orgAdminEmail:pWord
که در آن vhost_name نام میزبان مجازی است. برای مثال، میتوانید vhost_name را بهعنوان «ایمن» مشخص کنید تا پیکربندی میزبان مجازی ایمن پیشفرضی را که Apigee ایجاد کرده است ببینید:
<VirtualHost name="secure">
    <HostAliases>
        <HostAlias>api.myCompany.com</HostAlias>
    </HostAliases>
    <Port>443</Port>
    <Properties/>
    <Interfaces/>
    <RetryOptions/>
    <SSLInfo>
        <ClientAuthEnabled>false</ClientAuthEnabled>
        <Enabled>true</Enabled>
        <KeyAlias>freetrial</KeyAlias>
        <KeyStore>ref://freetrial</KeyStore>
        <IgnoreValidationErrors>false</IgnoreValidationErrors>
    </SSLInfo>
</VirtualHost>پیکربندی پراکسی میانای برنامهسازی کاربردی برای استفاده از میزبان مجازی
وقتی کارگزار پروکسی API جدیدی ایجاد میکنید، Edge بهطور خودکار آن را پیکربندی میکند تا از همه میزبانهای مجازی دردسترس در سازمان استفاده کند. درخواست به یک پراکسی API ازطریق میزبان مجازی از این فرم استفاده میکند:
https://host-alias/proxy-base-path/resource-path
مکان:
- host-alias معمولاً نام ساناد میزبان مجازی است.
- وقتی کارگزار میانای برنامهسازی کاربردی ایجاد میکنید، proxy-base-path تعریف میشود و برای هر کارگزار میانای برنامهسازی کاربردی یکتا است.
- resource-path مسیر منبعی که ازطریق پراکسی API قابلدسترسی است.
کنترل میزبانهای مجازی مورداستفاده یک پراکسی API
در پیکربندی XML یک پراکسی API، از برچسب virtualhost برای مشخص کردن
نام میزبان مجازی مرتبط با پراکسی API استفاده میکنید:
<HTTPProxyConnection>
  <BasePath>/v1/my/proxy/basepath</BasePath>
  <VirtualHost>secure</VirtualHost>
  <VirtualHost>default</VirtualHost>
</HTTPProxyConnection>
برای مثال، <VirtualHost>secure</VirtualHost> یعنی
کارخواه میتواند بااستفاده از نام مستعار میزبان میزبان مجازی «امن»، با پراکسی API تماس بگیرد.
معمولاً زمانی میزبانهای مجازی مرتبط با یک پراکسی API را تغییر میدهید که:
- میزبان مجازی جدیدی ایجاد میکنید و کارگزاران پراکسی API موجود دارید. باید همه پراکسیهای API موجود را ویرایش کنید تا میزبان مجازی جدید را اضافه کنید.
- کارگزار نیابتی API جدیدی ایجاد میکنید که نباید ازطریق میزبان مجازی خاصی دردسترس باشد. باید پراکسی API را ویرایش کنید تا آن میزبان مجازی را از تعریف آن بردارید.
برای اصلاح میزبانهای مجازی مرتبط با یک پراکسی API:
-
همانطور که در زیر توضیح داده شده است، به ویرایشگر پراکسی API دسترسی پیدا کنید.
Edge
برای دسترسی به ویرایشگر پراکسی API بااستفاده از «واسط کاربر Edge»:
- به سیستم apigee.com/edge وارد شوید.
مشتریان Edge for Private Cloud از
http://ms-ip:9000(در محل) استفاده میکنند، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش سمت راست، توسعه > پراکسیهای API را انتخاب کنید.
- کارگزاری API را که میخواهید در فهرست ویرایش کنید انتخاب کنید.
Classic Edge (ابر خصوصی)
برای دسترسی به ویرایشگر پراکسی API بااستفاده از «واسط کاربر Classic Edge»:
- به سیستم
http://ms-ip:9000وارد شوید، که در آن ms-ip نشانی IP یا نام ساناد گره «سرور مدیریت» است. - در نوار پیمایش بالا، میاناهای برنامهسازی کاربردی > پراکسیهای میانای برنامهسازی کاربردی را انتخاب کنید.
- کارگزاری API را که میخواهید در فهرست ویرایش کنید انتخاب کنید.
- به سیستم apigee.com/edge وارد شوید.
- روی برگه توسعه کلیک کنید.
- در بخش نقطههای پایانی پراکسی، پیشفرض را انتخاب کنید.
- در ناحیه کد:
- همه عناصر
<VirtualHost>را برای میزبانهای مجازی که توسط پراکسی API پشتیبانی نمیشوند بردارید. - عنصر
<VirtualHost>جدیدی با نام میزبان مجازی جدید اضافه کنید. برای مثال، اگر میزبان مجازی جدید MyVirtualHost نامیده شود، برچسب زیر را اضافه کنید:
<HTTPProxyConnection>
  <BasePath>/v1/my/proxy/basepath</BasePath>
  <VirtualHost>default</VirtualHost>
  <VirtualHost>secure</VirtualHost>
  <VirtualHost>MyVirtualHost</VirtualHost>
</HTTPProxyConnection>
- همه عناصر
- پراکسی میانای برنامهسازی کاربردی را ذخیره کنید. اگر پراکسی API مستقر شده باشد، ذخیره کردن آن را با تنظیم جدید دوباره مستقر میکند.
تنظیم نشانی وب پایه نمایشدادهشده توسط «میانای کاربری Edge» برای پراکسی API
«میانای کاربر Edge» نشانی وب کارگزار نیابتی API را براساس تنظیمات میزبان مجازی مربوط به جایی که کارگزار نیابتی در آنجا مستقر شده است نمایش میدهد. این نمایش میتواند شامل شماره درگاه «مسیریاب» میزبان مجازی باشد.
در اکثر موارد، نشانی وب نمایشدادهشده در «واسط کاربر Edge» نشانی وب صحیح برای درخواستهای خارجی به پراکسی است. بااینحال، برای برخی پیکربندیها، نشانی وب نمایشدادهشده صحیح نیست. برای مثال، هریک از پیکربندیهای زیر میتواند باعث شود نشانی وب نمایشدادهشده با نشانی وب واقعی که برای درخواستهای خارجی به پراکسی استفاده میشود مطابقت نداشته باشد:
- پایان SSL در ترازکننده بار رخ میدهد
- نگاشت درگاه بین ترازکننده بار و «مسیریابهای Apigee» انجام میشود
- ترازکننده بار پیکربندیشده با بازنویسی مسیر
Edge از مشخصهای در میزبان مجازی بهنام <BaseUrl> پشتیبانی میکند که به شما امکان میدهد نشانی وب نمایشدادهشده توسط «میانای کاربری Edge» را ملغی کنید. در اینجا نمونهای از شیء میزبان مجازی با مشخصه <BaseUrl> نشان داده شده است.
در این مثال، مقدار «http://myCo.com» در «میانای کاربری Edge» نشان داده میشود:
<VirtualHost name="myTLSVHost">
  <HostAliases>
    <HostAlias>api.myCompany.com</HostAlias>
  </HostAliases>
  <BaseUrl>http://myCo.com</BaseUrl>
  <Port>443</Port>
  <SSLInfo>
    <Enabled>true</Enabled>
    <ClientAuthEnabled>false</ClientAuthEnabled>
    <KeyStore>ref://myTestKeystoreRef</KeyStore>
    <KeyAlias>myKeyAlias</KeyAlias>
  </SSLInfo>
</VirtualHost>
توجه داشته باشید که مقدار <BaseUrl> باید شامل پروتکل باشد (یعنی «http://» یا
«https://»).
اگر <BaseUrl> تنظیم نشده باشد، نشانی وب پیشفرض پردازنده رابط کاربری Edge بهصورت «api.myCompany.com» نشان داده میشود، درحالیکه نام مستعار میزبان واقعی «http://myCo.com» است.