

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่เอกสารประกอบของ Apigee X info
Edge Microgateway เวอร์ชัน 2.5.x
หัวข้อนี้จะอธิบายวิธีจัดการและกำหนดค่า Edge Microgateway
การอัปเกรด Edge Microgateway หากคุณมีการเชื่อมต่ออินเทอร์เน็ต
- เรียกใช้คำสั่ง
npmต่อไปนี้เพื่ออัปเกรดเป็น Edge Microgateway เวอร์ชันล่าสุดnpm upgrade edgemicro -g
หากต้องการอัปเกรดเป็น Edge Microgateway เวอร์ชันที่เฉพาะเจาะจง คุณต้องระบุหมายเลขเวอร์ชันในคำสั่งอัปเกรด หากคุณไม่ได้ระบุหมายเลขเวอร์ชัน ระบบจะติดตั้งเวอร์ชันล่าสุด เช่น หากต้องการอัปเกรดเป็นเวอร์ชัน 2.5.26 ให้ใช้คำสั่งต่อไปนี้
npm upgrade edgemicro@2.5.26 -g
- ตรวจสอบหมายเลขเวอร์ชัน เช่น หากคุณติดตั้งเวอร์ชัน 2.5.26 ให้ทำดังนี้
edgemicro --version current nodejs version is v8.9.0 current edgemicro version is 2.5.26 - สุดท้าย ให้อัปเกรดเป็นพร็อกซี edgemicro-auth เวอร์ชันล่าสุด โดยทำดังนี้
edgemicro upgradeauth -o org_name -e env_name -u username
การเปลี่ยนแปลงการกำหนดค่า
ไฟล์การกำหนดค่าที่คุณจำเป็นต้องทราบมีดังนี้
- ไฟล์การกำหนดค่าระบบเริ่มต้น
- ไฟล์การกำหนดค่าเริ่มต้นสำหรับอินสแตนซ์ Edge Microgateway ที่เริ่มต้นใหม่
- ไฟล์การกำหนดค่าแบบไดนามิกสำหรับอินสแตนซ์ที่ทำงานอยู่
ส่วนนี้จะอธิบายเกี่ยวกับไฟล์เหล่านี้และสิ่งที่คุณต้องทราบเกี่ยวกับการเปลี่ยนแปลงไฟล์
ไฟล์การกำหนดค่าระบบเริ่มต้น
เมื่อคุณติดตั้ง Edge Microgateway ระบบจะวางไฟล์การกำหนดค่าระบบเริ่มต้นไว้ที่นี่
prefix/lib/node_modules/edgemicro/config/default.yaml
โดย prefix คือไดเรกทอรีคำนำหน้า npm ดูหัวข้อ Edge Microgateway ติดตั้งอยู่ที่ใดหากไม่พบไดเรกทอรีนี้
หากเปลี่ยนไฟล์การกำหนดค่าระบบ คุณต้องเริ่มต้นใหม่ กำหนดค่าใหม่ และรีสตาร์ท Edge Microgateway ดังนี้
edgemicro initedgemicro configure [params]edgemicro start [params]
ไฟล์การกำหนดค่าเริ่มต้นสำหรับอินสแตนซ์ Edge Microgateway ที่เริ่มต้นใหม่
เมื่อคุณเรียกใช้ edgemicro init ระบบจะวางไฟล์การกำหนดค่าระบบ (อธิบายไว้ด้านบน) default.yaml ไว้ในไดเรกทอรี ~/.edgemicro
หากเปลี่ยนไฟล์การกำหนดค่าใน ~/.edgemicro คุณต้องกำหนดค่าใหม่และรีสตาร์ท Edge Microgateway ดังนี้
edgemicro stopedgemicro configure [params]edgemicro start [params]
ไฟล์การกำหนดค่าแบบไดนามิกสำหรับอินสแตนซ์ที่ทำงานอยู่
เมื่อเรียกใช้ edgemicro configure [params] ระบบจะสร้างไฟล์การกำหนดค่าแบบไดนามิกใน ~/.edgemicro ไฟล์จะตั้งชื่อตามรูปแบบนี้ org-env-config.yaml โดยที่ org และ env คือชื่อองค์กรและสภาพแวดล้อม Apigee Edge ของคุณ คุณสามารถใช้ไฟล์นี้เพื่อทำการเปลี่ยนแปลงการกำหนดค่า แล้วโหลดซ้ำโดยไม่มีช่วงเวลาที่ระบบหยุดทำงาน ตัวอย่างเช่น หากคุณเพิ่มและกำหนดค่าปลั๊กอิน คุณจะโหลดการกำหนดค่าซ้ำได้โดยไม่ทำให้เกิดช่วงเวลาที่ระบบหยุดทำงานตามที่อธิบายไว้ด้านล่าง
หาก Edge Microgateway ทำงานอยู่ (ตัวเลือกที่ไม่มีช่วงพักการใช้งาน)
- โหลดการกำหนดค่า Edge Microgateway ซ้ำโดยทำดังนี้
edgemicro reload -o org_name -e env_name -k key -s secret
สถานที่:
- org_name คือชื่อองค์กร Edge (คุณต้องเป็นผู้ดูแลระบบองค์กร)
- env_name คือสภาพแวดล้อมในองค์กรของคุณ (เช่น "test" หรือ "prod")
- key คือคีย์ที่คำสั่ง configure แสดงผลก่อนหน้านี้
- secret คือคีย์ที่คำสั่ง configure แสดงผลก่อนหน้านี้
เช่น
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188...78b6181d000723 \
  -s 05c14356e42ed1...4e34ab0cc824
หาก Edge Microgateway หยุดทำงาน
- รีสตาร์ท Edge Microgateway โดยทำดังนี้
edgemicro start -o org_name -e env_name -k key -s secret
สถานที่:
- org_name คือชื่อองค์กร Edge (คุณต้องเป็นผู้ดูแลระบบองค์กร)
- env_name คือสภาพแวดล้อมในองค์กร (เช่น "test" หรือ "prod")
- key คือคีย์ที่คำสั่ง configure แสดงผลก่อนหน้านี้
- secret คือคีย์ที่คำสั่ง configure แสดงผลก่อนหน้านี้
เช่น
edgemicro start -o docs -e test -k 701e70ee718ce...b6181d000723 \
  -s 05c1435...e34ab0cc824
ตัวอย่างไฟล์การกำหนดค่ามีดังนี้ โปรดดูรายละเอียดเกี่ยวกับการตั้งค่าไฟล์การกำหนดค่าที่หัวข้อข้อมูลอ้างอิงการกำหนดค่า Edge Microgateway
edge_config:
  bootstrap: >-
    https://edgemicroservices-us-east-1.apigee.net/edgemicro/bootstrap/organization/docs/environment/test
  jwt_public_key: 'https://docs-test.apigee.net/edgemicro-auth/publicKey'
  managementUri: 'https://api.enterprise.apigee.com'
  vaultName: microgateway
  authUri: 'https://%s-%s.apigee.net/edgemicro-auth'
  baseUri: >-
    https://edgemicroservices.apigee.net/edgemicro/%s/organization/%s/environment/%s
  bootstrapMessage: Please copy the following property to the edge micro agent config
  keySecretMessage: The following credentials are required to start edge micro
  products: 'https://docs-test.apigee.net/edgemicro-auth/products'
edgemicro:
  port: 8000
  max_connections: 1000
  max_connections_hard: 5000
  config_change_poll_interval: 600
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
  plugins:
    sequence:
      - oauth
headers:
  x-forwarded-for: true
  x-forwarded-host: true
  x-request-id: true
  x-response-time: true
  via: true
oauth:
  allowNoAuthorization: false
  allowInvalidAuthorization: false
  verify_api_key_url: 'https://docs-test.apigee.net/edgemicro-auth/verifyApiKey'
analytics:
  uri: >-
    https://edgemicroservices-us-east-1.apigee.net/edgemicro/axpublisher/organization/docs/environment/test
การตั้งค่าตัวแปรสภาพแวดล้อม
คำสั่งอินเทอร์เฟซบรรทัดคำสั่งที่ต้องใช้ค่าสำหรับองค์กรและสภาพแวดล้อม Edge รวมถึงคีย์และข้อมูลลับที่จำเป็นสำหรับการเริ่มต้น Edge Microgateway สามารถจัดเก็บไว้ในตัวแปรสภาพแวดล้อมเหล่านี้ได้
EDGEMICRO_ORGEDGEMICRO_ENVEDGEMICRO_KEYEDGEMICRO_SECRET
คุณจะตั้งค่าตัวแปรเหล่านี้หรือไม่ก็ได้ หากตั้งค่าไว้ คุณไม่จำเป็นต้องระบุค่าเมื่อใช้อินเทอร์เฟซบรรทัดคำสั่ง (CLI) เพื่อกำหนดค่าและเริ่ม Edge Microgateway
การกำหนดค่า SSL บนเซิร์ฟเวอร์ Edge Microgateway
คุณกำหนดค่าเซิร์ฟเวอร์ Microgateway ให้ใช้ SSL ได้ ตัวอย่างเช่น เมื่อกำหนดค่า SSL แล้ว คุณจะเรียกใช้ API ผ่าน Edge Microgateway ด้วยโปรโตคอล "https" ได้ ดังนี้
https://localhost:8000/myapi
หากต้องการกำหนดค่า SSL บนเซิร์ฟเวอร์ Microgateway ให้ทำตามขั้นตอนต่อไปนี้
- สร้างหรือรับใบรับรอง SSL และคีย์โดยใช้ยูทิลิตี openssl หรือวิธีใดก็ได้ที่คุณต้องการ
- เพิ่มแอตทริบิวต์
edgemicro:sslลงในไฟล์การกำหนดค่า Edge Microgateway ดูรายการตัวเลือกทั้งหมดได้ในตารางด้านล่าง เช่น
edgemicro:
  ssl:
   key: <absolute path to the SSL key file>
   cert: <absolute path to the SSL cert file>
   passphrase: admin123 #option added in v2.2.2
   rejectUnauthorized: true #option added in v2.2.2
   requestCert: true
- รีสตาร์ท Edge Microgateway ทำตามขั้นตอนที่ระบุไว้ในการเปลี่ยนแปลงการกำหนดค่า โดยขึ้นอยู่กับไฟล์การกำหนดค่าที่คุณแก้ไข ซึ่งอาจเป็นไฟล์เริ่มต้นหรือไฟล์การกำหนดค่ารันไทม์
ต่อไปนี้คือตัวอย่างส่วน edgemicro ของไฟล์การกำหนดค่าที่มีการกำหนดค่า SSL
edgemicro:
  port: 8000
  max_connections: 1000
  max_connections_hard: 5000
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
  plugins:
    sequence:
      - oauth
  ssl:
    key: /MyHome/SSL/em-ssl-keys/server.key
    cert: /MyHome/SSL/em-ssl-keys/server.crt
    passphrase: admin123 #option added in v2.2.2
    rejectUnauthorized: true #option added in v2.2.2
รายการตัวเลือกเซิร์ฟเวอร์ที่รองรับทั้งหมดมีดังนี้
| ตัวเลือก | คำอธิบาย |
|---|---|
key |
เส้นทางไปยังไฟล์ ca.key (ในรูปแบบ PEM) |
cert |
เส้นทางไปยังไฟล์ ca.cert (ในรูปแบบ PEM) |
pfx |
เส้นทางไปยังไฟล์ pfx ที่มีคีย์ส่วนตัว ใบรับรอง และใบรับรอง CA ของไคลเอ็นต์ในรูปแบบ PFX |
passphrase |
สตริงที่มีพาสเฟรสสำหรับคีย์ส่วนตัวหรือ PFX |
ca |
เส้นทางไปยังไฟล์ที่มีรายการใบรับรองที่เชื่อถือได้ในรูปแบบ PEM |
ciphers |
สตริงที่อธิบายการเข้ารหัสที่จะใช้โดยคั่นด้วย ":" |
rejectUnauthorized |
หากเป็น "จริง" ระบบจะยืนยันใบรับรองเซิร์ฟเวอร์กับรายการ CA ที่ระบุ หากการยืนยันไม่สำเร็จ ระบบจะแสดงผลข้อผิดพลาด |
secureProtocol |
วิธีการ SSL ที่จะใช้ เช่น SSLv3_method เพื่อบังคับให้ SSL เป็นเวอร์ชัน 3 |
servername |
ชื่อเซิร์ฟเวอร์สำหรับส่วนขยาย TLS ของ SNI (Server Name Indication) |
requestCert |
true สำหรับ SSL แบบ 2 ทาง และ false สำหรับ SSL แบบทางเดียว |
การใช้ตัวเลือก SSL/TLS ของไคลเอ็นต์
คุณสามารถกำหนดค่า Edge Microgateway ให้เป็นไคลเอ็นต์ TLS หรือ SSL เมื่อเชื่อมต่อกับปลายทางเป้าหมายได้ ในไฟล์การกำหนดค่า Microgateway ให้ใช้องค์ประกอบเป้าหมายเพื่อตั้งค่าตัวเลือก SSL/TLS
ตัวอย่างนี้แสดงการตั้งค่าที่จะใช้กับโฮสต์ทั้งหมด
edgemicro:
...
targets:
  ssl:
    client:
      key: /Users/jdoe/nodecellar/twowayssl/ssl/client.key
      cert: /Users/jdoe/nodecellar/twowayssl/ssl/ca.crt
      passphrase: admin123
      rejectUnauthorized: true
ในตัวอย่างนี้ ระบบจะใช้การตั้งค่ากับโฮสต์ที่ระบุเท่านั้น
edgemicro:
...
targets:
  - host: 'myserver.example.com'
    ssl:
      client:
        key: /Users/myname/twowayssl/ssl/client.key
        cert: /Users/myname/twowayssl/ssl/ca.crt
        passphrase: admin123
        rejectUnauthorized: true
ตัวอย่างสำหรับ TLS มีดังนี้
edgemicro:
...
targets:
  - host: 'myserver.example.com'
    tls:
      client:
        pfx: /Users/myname/twowayssl/ssl/client.pfx
        passphrase: admin123
        rejectUnauthorized: true
รายการตัวเลือกไคลเอ็นต์ทั้งหมดที่รองรับมีดังนี้
| ตัวเลือก | คำอธิบาย |
|---|---|
pfx |
เส้นทางไปยังไฟล์ pfx ที่มีคีย์ส่วนตัว ใบรับรอง และใบรับรอง CA ของไคลเอ็นต์ในรูปแบบ PFX |
key |
เส้นทางไปยังไฟล์ ca.key (ในรูปแบบ PEM) |
passphrase |
สตริงที่มีพาสเฟรสสำหรับคีย์ส่วนตัวหรือ PFX |
cert |
เส้นทางไปยังไฟล์ ca.cert (ในรูปแบบ PEM) |
ca |
เส้นทางไปยังไฟล์ที่มีรายการใบรับรองที่เชื่อถือได้ในรูปแบบ PEM |
ciphers |
สตริงที่อธิบายการเข้ารหัสที่จะใช้โดยคั่นด้วย ":" |
rejectUnauthorized |
หากเป็น "จริง" ระบบจะยืนยันใบรับรองเซิร์ฟเวอร์กับรายการ CA ที่ระบุ หากการยืนยันไม่สำเร็จ ระบบจะแสดงผลข้อผิดพลาด |
secureProtocol |
วิธีการ SSL ที่จะใช้ เช่น SSLv3_method เพื่อบังคับให้ SSL เป็นเวอร์ชัน 3 |
servername |
ชื่อเซิร์ฟเวอร์สำหรับส่วนขยาย TLS ของ SNI (Server Name Indication) |
การปรับแต่งพร็อกซี edgemicro-auth
โดยค่าเริ่มต้น Edge Microgateway จะใช้พร็อกซีที่ติดตั้งใช้งานใน Apigee Edge สำหรับการตรวจสอบสิทธิ์ OAuth2
ระบบจะติดตั้งใช้งานพร็อกซีนี้เมื่อคุณเรียกใช้ edgemicro configure เป็นครั้งแรก คุณสามารถเปลี่ยนการกำหนดค่าเริ่มต้นของพร็อกซีนี้เพื่อเพิ่มการรองรับการอ้างสิทธิ์ที่กำหนดเองใน JSON Web Token (JWT), กำหนดค่าการหมดอายุของโทเค็น และสร้างโทเค็นการรีเฟรช ดูรายละเอียดได้ที่หน้า edgemicro-auth ใน GitHub
การใช้บริการตรวจสอบสิทธิ์ที่กำหนดเอง
โดยค่าเริ่มต้น Edge Microgateway จะใช้พร็อกซีที่ติดตั้งใช้งานใน Apigee Edge สำหรับการตรวจสอบสิทธิ์ OAuth2
ระบบจะติดตั้งใช้งานพร็อกซีนี้เมื่อคุณเรียกใช้ edgemicro configure เป็นครั้งแรก โดยค่าเริ่มต้น URL ของพร็อกซีนี้จะระบุไว้ในไฟล์การกำหนดค่า Edge Microgateway ดังนี้
authUri: https://myorg-myenv.apigee.net/edgemicro-auth
หากต้องการใช้บริการที่กำหนดเองเพื่อจัดการการตรวจสอบสิทธิ์ ให้เปลี่ยนค่า authUri ในไฟล์การกำหนดค่าเพื่อชี้ไปยังบริการของคุณ เช่น คุณอาจมีบริการที่ใช้ LDAP เพื่อยืนยันตัวตน
การจัดการไฟล์บันทึก
Edge Microgateway จะบันทึกข้อมูลเกี่ยวกับคำขอและการตอบกลับแต่ละรายการ ไฟล์บันทึกจะให้ข้อมูลที่เป็นประโยชน์สำหรับการแก้ไขข้อบกพร่องและการแก้ปัญหา
ตำแหน่งที่จัดเก็บไฟล์บันทึก
โดยค่าเริ่มต้น ระบบจะจัดเก็บไฟล์บันทึกไว้ใน /var/tmp
วิธีเปลี่ยนไดเรกทอรีไฟล์บันทึกเริ่มต้น
ไดเรกทอรีที่จัดเก็บไฟล์บันทึกจะระบุไว้ในไฟล์การกำหนดค่า Edge Microgateway โปรดดูหัวข้อการเปลี่ยนแปลงการกำหนดค่าด้วย
edgemicro:
  home: ../gateway
  port: 8000
  max_connections: -1
  max_connections_hard: -1
  logging:
    level: info
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
เปลี่ยนค่า dir เพื่อระบุไดเรกทอรีไฟล์บันทึกอื่น
ส่งบันทึกไปยังคอนโซล
คุณสามารถกำหนดค่าการบันทึกเพื่อให้ระบบส่งข้อมูลบันทึกไปยังเอาต์พุตมาตรฐานแทนไฟล์บันทึกได้ ตั้งค่าแฟล็ก to_console เป็น "จริง" ดังนี้
edgemicro:
  logging:
    to_console: true
เมื่อใช้การตั้งค่านี้ ระบบจะส่งบันทึกไปยังเอาต์พุตมาตรฐาน ปัจจุบันคุณไม่สามารถส่งบันทึกไปยังทั้ง stdout และไฟล์บันทึกได้
วิธีตั้งค่าระดับการบันทึก
คุณสามารถตั้งค่าระดับบันทึกเหล่านี้ได้ ได้แก่ info, warn และ error เราขอแนะนำให้ใช้ระดับข้อมูล โดยจะบันทึกคำขอและการตอบกลับ API ทั้งหมด และเป็นค่าเริ่มต้น
วิธีเปลี่ยนช่วงเวลาในการบันทึก
คุณกำหนดค่าช่วงเวลาเหล่านี้ได้ในไฟล์การกำหนดค่า Edge Microgateway โปรดดูหัวข้อการเปลี่ยนแปลงการกำหนดค่าด้วย
แอตทริบิวต์ที่กำหนดค่าได้มีดังนี้
- stats_log_interval: (ค่าเริ่มต้น: 60) ช่วงเวลาเป็นวินาทีเมื่อระบบเขียนบันทึกสถิติลงในไฟล์บันทึก API
- rotate_interval: (ค่าเริ่มต้น: 24) ช่วงเวลาเป็นชั่วโมงเมื่อมีการหมุนเวียนไฟล์บันทึก เช่น
edgemicro:
  home: ../gateway
  port: 8000
  max_connections: -1
  max_connections_hard: -1
  logging:
    level: info
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
แนวทางปฏิบัติที่ดีในการดูแลรักษาไฟล์บันทึก
เนื่องจากข้อมูลไฟล์บันทึกจะสะสมมากขึ้นเรื่อยๆ เมื่อเวลาผ่านไป Apigee ขอแนะนำให้คุณปฏิบัติตามแนวทางต่อไปนี้
- เนื่องจากไฟล์บันทึกอาจมีขนาดค่อนข้างใหญ่ โปรดตรวจสอบว่าไดเรกทอรีไฟล์บันทึกมีพื้นที่เพียงพอ ดูส่วนต่อไปนี้ ตำแหน่งที่จัดเก็บไฟล์บันทึกและวิธีเปลี่ยนไดเรกทอรีไฟล์บันทึกเริ่มต้น
- ลบหรือย้ายไฟล์บันทึกไปยังไดเรกทอรีที่เก็บถาวรแยกต่างหากอย่างน้อยสัปดาห์ละครั้ง
- หากนโยบายของคุณคือการลบบันทึก คุณสามารถใช้คำสั่ง CLI
edgemicro log -cเพื่อนำบันทึกเก่าออก (ล้าง) ได้
รูปแบบการตั้งชื่อไฟล์บันทึก
อินสแตนซ์ Edge Microgateway แต่ละรายการจะสร้างไฟล์บันทึก 3 ประเภท ดังนี้
- api - บันทึกคำขอและการตอบกลับทั้งหมดที่ส่งผ่าน Edge Microgateway ระบบจะบันทึกตัวนับ API (สถิติ) และข้อผิดพลาดลงในไฟล์นี้ด้วย
- err - บันทึกทุกอย่างที่ส่งไปยัง stderr
- out - บันทึกทุกอย่างที่ส่งไปยัง stdout
รูปแบบการตั้งชื่อมีดังนี้
edgemicro-<Host Name>-<Instance ID>-<Log Type>.log
เช่น
edgemicro-mymachine-local-MTQzNTgNDMxODAyMQ-api.log
edgemicro-mymachine-local-MTQzNTg1NDMODAyMQ-err.log
edgemicro-mymachine-local-mtqzntgndmxodaymq-out.log
เกี่ยวกับเนื้อหาไฟล์บันทึก
เพิ่มใน: v2.3.3
โดยค่าเริ่มต้น บริการบันทึกจะละเว้น JSON ของพร็อกซี ผลิตภัณฑ์ และโทเค็นเว็บ JSON (JWT) ที่ดาวน์โหลด หากต้องการส่งออกออบเจ็กต์เหล่านี้ไปยังไฟล์บันทึก ให้ตั้งค่า DEBUG=* เมื่อเริ่ม Edge Microgateway เช่น
DEBUG=* edgemicro start -o docs -e test -k abc123 -s xyz456
เนื้อหาของไฟล์บันทึก "api"
ไฟล์บันทึก "api" มีข้อมูลโดยละเอียดเกี่ยวกับขั้นตอนของคำขอและการตอบกลับผ่าน Edge Microgateway ไฟล์บันทึก "api" จะมีชื่อดังนี้
edgemicro-mymachine-local-MTQzNjIxOTk0NzY0Nw-api.log
สำหรับคำขอแต่ละรายการที่ส่งไปยัง Edge Microgateway ระบบจะบันทึกเหตุการณ์ 4 รายการในไฟล์บันทึก "api" ดังนี้
- คำขอขาเข้าจากไคลเอ็นต์
- ส่งคำขอขาออกไปยังเป้าหมายแล้ว
- การตอบกลับที่เข้ามาจากเป้าหมาย
- การตอบกลับขาออกไปยังไคลเอ็นต์
รายการที่แยกกันแต่ละรายการจะแสดงในรูปแบบสัญกรณ์ชวเลขเพื่อช่วยให้ไฟล์บันทึกมีขนาดกะทัดรัดมากขึ้น ต่อไปนี้คือตัวอย่างรายการ 4 รายการที่แสดงถึงแต่ละเหตุการณ์ทั้ง 4 รายการ ในไฟล์บันทึก ข้อความจะมีลักษณะดังนี้ (หมายเลขบรรทัดมีไว้เพื่อใช้อ้างอิงในเอกสารเท่านั้น โดยจะไม่ปรากฏในไฟล์บันทึก)
(1) 1436403888651 info req m=GET, u=/, h=localhost:8000, r=::1:59715, i=0
(2) 1436403888665 info treq m=GET, u=/, h=127.0.0.18080, i=0
(3) 1436403888672 info tres s=200, d=7, i=0
(4) 1436403888676 info res s=200, d=11, i=0
มาดูแต่ละวิธีกันเลย
1. ตัวอย่างคำขอที่เข้ามาจากไคลเอ็นต์
1436403888651 info req m=GET, u=/, h=localhost:8000, r=::1:59715, i=0
- 1436403888651 - การประทับวันที่ Unix
- info - ขึ้นอยู่กับบริบท โดยอาจเป็นข้อมูล คำเตือน หรือข้อผิดพลาด ทั้งนี้ขึ้นอยู่กับระดับบันทึก อาจเป็นสถิติสำหรับบันทึกสถิติ คำเตือนสำหรับคำเตือน หรือข้อผิดพลาดสำหรับข้อผิดพลาด
- req - ระบุเหตุการณ์ ในกรณีนี้ ให้ส่งคำขอจากไคลเอ็นต์
- m - คำกริยา HTTP ที่ใช้ในคำขอ
- u - ส่วนของ URL ที่ตามหลังเส้นทางฐาน
- h - โฮสต์และหมายเลขพอร์ตที่ Edge Microgateway กำลังฟังอยู่
- r - โฮสต์และพอร์ตระยะไกลที่คำขอของไคลเอ็นต์เริ่มต้นขึ้น
- i - รหัสคำขอ รายการเหตุการณ์ทั้ง 4 รายการจะใช้รหัสนี้ร่วมกัน คำขอแต่ละรายการจะได้รับรหัสคำขอที่ไม่ซ้ำกัน การเชื่อมโยงบันทึกตามรหัสคำขอจะให้ข้อมูลเชิงลึกที่มีคุณค่าเกี่ยวกับเวลาในการตอบสนองของเป้าหมาย
- d - ระยะเวลาเป็นมิลลิวินาทีนับตั้งแต่ Edge Microgateway ได้รับคำขอ ในตัวอย่างข้างต้น ระบบได้รับการตอบกลับของเป้าหมายสำหรับคำขอ 0 หลังจากผ่านไป 7 มิลลิวินาที (บรรทัดที่ 3) และระบบส่งการตอบกลับไปยังไคลเอ็นต์หลังจากผ่านไปอีก 4 มิลลิวินาที (บรรทัดที่ 4) กล่าวคือ เวลาในการตอบสนองของคำขอทั้งหมดคือ 11 มิลลิวินาที โดยเป้าหมายใช้เวลา 7 มิลลิวินาที และ Edge Microgateway ใช้เวลา 4 มิลลิวินาที
2. ตัวอย่างคำขอขาออกที่ส่งไปยังเป้าหมาย
1436403888665 info treq m=GET, u=/, h=127.0.0.1:8080, i=0
- 1436403888651 - การประทับวันที่ Unix
- info - ขึ้นอยู่กับบริบท โดยอาจเป็นข้อมูล คำเตือน หรือข้อผิดพลาด ทั้งนี้ขึ้นอยู่กับระดับบันทึก อาจเป็นสถิติสำหรับบันทึกสถิติ คำเตือนสำหรับคำเตือน หรือข้อผิดพลาดสำหรับข้อผิดพลาด
- treq - ระบุเหตุการณ์ ในกรณีนี้คือคำขอเป้าหมาย
- m - คำกริยา HTTP ที่ใช้ในคำขอเป้าหมาย
- u - ส่วนของ URL ที่ตามหลังเส้นทางฐาน
- h - โฮสต์และหมายเลขพอร์ตของเป้าหมายแบ็กเอนด์
- i - รหัสของรายการบันทึก รายการเหตุการณ์ทั้ง 4 รายการจะใช้รหัสนี้ร่วมกัน
3. ตัวอย่างการตอบกลับที่เข้ามาจากเป้าหมาย
1436403888672 info tres s=200, d=7, i=0
1436403888651 - การประทับวันที่ Unix
- info - ขึ้นอยู่กับบริบท โดยอาจเป็นข้อมูล คำเตือน หรือข้อผิดพลาด ทั้งนี้ขึ้นอยู่กับระดับบันทึก อาจเป็นสถิติสำหรับบันทึกสถิติ คำเตือนสำหรับคำเตือน หรือข้อผิดพลาดสำหรับข้อผิดพลาด
- tres - ระบุเหตุการณ์ ในกรณีนี้คือการตอบกลับเป้าหมาย
- s - สถานะการตอบกลับ HTTP
- d - ระยะเวลาเป็นมิลลิวินาที เวลาที่ใช้ในการเรียก API โดยเป้าหมาย
- i - รหัสของรายการบันทึก รายการเหตุการณ์ทั้ง 4 รายการจะใช้รหัสนี้ร่วมกัน
4. ตัวอย่างการตอบกลับขาออกไปยังไคลเอ็นต์
1436403888676 info res s=200, d=11, i=0
1436403888651 - การประทับวันที่ Unix
- info - ขึ้นอยู่กับบริบท โดยอาจเป็นข้อมูล คำเตือน หรือข้อผิดพลาด ทั้งนี้ขึ้นอยู่กับระดับบันทึก อาจเป็นสถิติสำหรับบันทึกสถิติ คำเตือนสำหรับคำเตือน หรือข้อผิดพลาดสำหรับข้อผิดพลาด
- res - ระบุเหตุการณ์ ในกรณีนี้ ให้ตอบกลับไคลเอ็นต์
- s - สถานะการตอบกลับ HTTP
- d - ระยะเวลาเป็นมิลลิวินาที ซึ่งเป็นเวลาทั้งหมดที่ใช้ในการเรียก API รวมถึงเวลาที่ใช้โดย API เป้าหมายและเวลาที่ใช้โดย Edge Microgateway เอง
- i - รหัสของรายการบันทึก รายการเหตุการณ์ทั้ง 4 รายการจะใช้รหัสนี้ร่วมกัน
กำหนดเวลาของไฟล์บันทึก
ระบบจะหมุนเวียนไฟล์บันทึกตามช่วงเวลาที่ระบุโดยแอตทริบิวต์การกำหนดค่า rotate_interval ระบบจะเพิ่มรายการลงในไฟล์บันทึกเดียวกันต่อไปจนกว่าช่วงเวลาการหมุนเวียนจะหมดอายุ อย่างไรก็ตาม ทุกครั้งที่รีสตาร์ท Edge Microgateway ระบบจะได้รับ UID ใหม่และสร้างชุดไฟล์บันทึกใหม่ที่มี UID นี้ โปรดดูแนวทางปฏิบัติที่ดีในการบำรุงรักษาไฟล์บันทึกเพิ่มเติม
ข้อความแสดงข้อผิดพลาด
รายการบันทึกบางรายการจะมีข้อความแสดงข้อผิดพลาด หากต้องการระบุตำแหน่งและสาเหตุที่เกิดข้อผิดพลาด โปรดดูข้อมูลอ้างอิงข้อผิดพลาดของ Edge Microgateway
ข้อมูลอ้างอิงการกำหนดค่า Edge Microgateway
ตำแหน่งของไฟล์การกำหนดค่า
แอตทริบิวต์การกำหนดค่าที่อธิบายในส่วนนี้จะอยู่ในไฟล์การกำหนดค่า Edge Microgateway โปรดดูหัวข้อการเปลี่ยนแปลงการกำหนดค่าด้วย
แอตทริบิวต์ edge_config
การตั้งค่าเหล่านี้ใช้เพื่อกำหนดค่าการโต้ตอบระหว่างอินสแตนซ์ Edge Microgateway กับ Apigee Edge
- bootstrap: (ค่าเริ่มต้น: none) URL ที่ชี้ไปยังบริการเฉพาะของ Edge Microgateway ที่ทำงานบน Apigee Edge Edge Microgateway ใช้บริการนี้เพื่อสื่อสารกับ Apigee Edge ระบบจะแสดงผล URL นี้เมื่อคุณเรียกใช้คำสั่งเพื่อสร้างคู่คีย์สาธารณะ/ส่วนตัว:
edgemicro genkeysดูรายละเอียดได้ที่การตั้งค่าและกำหนดค่า Edge Microgateway - jwt_public_key: (ค่าเริ่มต้น: ไม่มี) URL ที่ชี้ไปยังพร็อกซี Edge Microgateway ที่ติดตั้งใช้งานใน Apigee Edge พร็อกซีนี้ทำหน้าที่เป็นปลายทางการตรวจสอบสิทธิ์สำหรับการออกโทเค็นเพื่อการเข้าถึงที่ลงชื่อให้กับไคลเอ็นต์ ระบบจะแสดงผล URL นี้เมื่อคุณเรียกใช้คำสั่งเพื่อติดตั้งใช้งานพร็อกซี: edgemicro configure ดูรายละเอียดได้ที่การตั้งค่าและกำหนดค่า Edge Microgateway
แอตทริบิวต์ edgemicro
การตั้งค่าเหล่านี้จะกำหนดค่ากระบวนการ Edge Microgateway
- port: (ค่าเริ่มต้น: 8000) หมายเลขพอร์ตที่กระบวนการ Edge Microgateway คอยฟัง
- max_connections: (ค่าเริ่มต้น: -1) ระบุจำนวนสูงสุดของการเชื่อมต่อขาเข้าพร้อมกันที่ Edge Microgateway สามารถรับได้ หากเกินจำนวนนี้ ระบบจะแสดงสถานะต่อไปนี้
res.statusCode = 429; // Too many requests
- max_connections_hard: (ค่าเริ่มต้น: -1) จำนวนคำขอพร้อมกันสูงสุดที่ Edge Microgateway สามารถรับได้ก่อนที่จะปิดการเชื่อมต่อ การตั้งค่านี้มีไว้เพื่อขัดขวางการโจมตีแบบปฏิเสธการให้บริการ โดยปกติแล้ว ให้ตั้งค่าเป็นตัวเลขที่มากกว่า max_connections
-
การบันทึก
-
level: (ค่าเริ่มต้น: error)
- info - บันทึกคำขอและการตอบกลับทั้งหมดที่ผ่านอินสแตนซ์ Edge Microgateway
- warn - บันทึกเฉพาะข้อความเตือน
- error - บันทึกเฉพาะข้อความแสดงข้อผิดพลาด
- dir: (ค่าเริ่มต้น: /var/tmp) ไดเรกทอรีที่จัดเก็บไฟล์บันทึก
- stats_log_interval: (ค่าเริ่มต้น: 60) ช่วงเวลาเป็นวินาทีเมื่อเขียนบันทึกสถิติลงในไฟล์บันทึก API
- rotate_interval: (ค่าเริ่มต้น: 24) ช่วงเวลาเป็นชั่วโมงเมื่อมีการหมุนเวียนไฟล์บันทึก
-
level: (ค่าเริ่มต้น: error)
- plugins: ปลั๊กอินจะเพิ่มฟังก์ชันการทำงานให้กับ Edge Microgateway โปรดดูรายละเอียดเกี่ยวกับการพัฒนาปลั๊กอินที่หัวข้อพัฒนาปลั๊กอินที่กำหนดเอง
- dir: Relative Path จากไดเรกทอรี ./gateway ไปยังไดเรกทอรี ./plugins หรือ Absolute Path
- sequence: รายการโมดูลปลั๊กอินที่จะเพิ่มลงในอินสแตนซ์ Edge Microgateway โมดูลจะทำงานตามลำดับที่ระบุไว้ที่นี่
-
debug: เพิ่มการแก้ไขข้อบกพร่องจากระยะไกลลงในกระบวนการ Edge Microgateway
- port: หมายเลขพอร์ตที่จะฟัง เช่น ตั้งค่าโปรแกรมแก้ไขข้อบกพร่อง IDE ให้คอยตรวจจับและดึงค่าพอร์ตนี้
- args: อาร์กิวเมนต์สำหรับกระบวนการแก้ไขข้อบกพร่อง เช่น
args
        --nolazy
- config_change_poll_interval: (ค่าเริ่มต้น: 600 วินาที) Edge Microgateway จะโหลดการกำหนดค่าใหม่เป็นระยะๆ และดำเนินการโหลดซ้ำหากมีการเปลี่ยนแปลงใดๆ การสำรวจจะตรวจหาการเปลี่ยนแปลงที่เกิดขึ้นใน Edge (การเปลี่ยนแปลงผลิตภัณฑ์, พร็อกซีที่รับรู้ Microgateway ฯลฯ) รวมถึงการเปลี่ยนแปลงที่เกิดขึ้นกับไฟล์การกำหนดค่าในเครื่อง
- disable_config_poll_interval: (ค่าเริ่มต้น: false) ตั้งค่าเป็น true เพื่อปิดการตรวจสอบการเปลี่ยนแปลงโดยอัตโนมัติ
- request_timeout: ตั้งค่าการหมดเวลาสำหรับคำขอเป้าหมาย ระยะหมดเวลาจะตั้งเป็นวินาที หากเกิดการหมดเวลา Edge Microgateway จะตอบกลับด้วยรหัสสถานะ 504 (เพิ่มในเวอร์ชัน 2.4.x)
แอตทริบิวต์ส่วนหัว
การตั้งค่าเหล่านี้จะกำหนดค่าวิธีจัดการส่วนหัว HTTP บางรายการ
- x-forwarded-for: (ค่าเริ่มต้น: true) ตั้งค่าเป็น false เพื่อป้องกันไม่ให้ส่งส่วนหัว x-forwarded-for ไปยังเป้าหมาย โปรดทราบว่าหากมีส่วนหัว x-forwarded-for ในคำขอ ระบบจะตั้งค่าเป็นค่า client-ip ใน Edge Analytics
- x-forwarded-host: (ค่าเริ่มต้น: true) ตั้งค่าเป็น false เพื่อป้องกันไม่ให้ส่งส่วนหัว x-forwarded-host ไปยังเป้าหมาย
- x-request-id: (ค่าเริ่มต้น: true) ตั้งค่าเป็น false เพื่อป้องกันไม่ให้ส่งส่วนหัว x-request-id ไปยังเป้าหมาย
- x-response-time: (ค่าเริ่มต้น: true) ตั้งค่าเป็น false เพื่อป้องกันไม่ให้ส่งส่วนหัว x-response-time ไปยังเป้าหมาย
- via: (ค่าเริ่มต้น: true) ตั้งค่าเป็น false เพื่อป้องกันไม่ให้มีการส่งส่วนหัว via ไปยังเป้าหมาย
แอตทริบิวต์ oauth
การตั้งค่าเหล่านี้จะกำหนดค่าวิธีที่ Edge Microgateway บังคับใช้การตรวจสอบสิทธิ์ไคลเอ็นต์
- allowNoAuthorization: (ค่าเริ่มต้น: false) หากตั้งค่าเป็น true การเรียก API จะได้รับอนุญาตให้ผ่าน Edge Microgateway โดยไม่มีส่วนหัวการให้สิทธิ์เลย ตั้งค่านี้เป็น "เท็จ" เพื่อกำหนดให้ต้องมีส่วนหัวของการให้สิทธิ์ (ค่าเริ่มต้น)
- allowInvalidAuthorization: (ค่าเริ่มต้น: false) หากตั้งค่าเป็น true ระบบจะอนุญาตให้การเรียก API ผ่านได้หากโทเค็นที่ส่งในส่วนหัวการให้สิทธิ์ไม่ถูกต้องหรือหมดอายุ ตั้งค่านี้เป็น "เท็จ" เพื่อกำหนดให้ต้องใช้โทเค็นที่ถูกต้อง (ค่าเริ่มต้น)
- authorization-header: (ค่าเริ่มต้น: Authorization: Bearer) ส่วนหัวที่ใช้ส่งโทเค็นเพื่อการเข้าถึงไปยัง Edge Microgateway คุณอาจต้องการเปลี่ยนค่าเริ่มต้นในกรณีที่เป้าหมายต้องใช้ส่วนหัวของการให้สิทธิ์เพื่อวัตถุประสงค์อื่น
- api-key-header: (ค่าเริ่มต้น: x-api-key) ชื่อของส่วนหัวหรือพารามิเตอร์การค้นหาที่ใช้เพื่อส่งคีย์ API ไปยัง Edge Microgateway ดูข้อมูลเพิ่มเติมได้ที่การใช้คีย์ API
- keep-authorization-header: (ค่าเริ่มต้น: false) หากตั้งค่าเป็น true ส่วนหัวการให้สิทธิ์ที่ส่งในคำขอจะส่งต่อไปยังเป้าหมาย (ระบบจะเก็บไว้)
- allowOAuthOnly -- หากตั้งค่าเป็น "จริง" API ทุกรายการต้องมีส่วนหัวการให้สิทธิ์พร้อมโทเค็นเพื่อการเข้าถึงแบบ Bearer ช่วยให้คุณอนุญาตเฉพาะโมเดลความปลอดภัย OAuth (ขณะที่ยังคงความเข้ากันได้แบบย้อนหลัง) (เพิ่ม 2.4.x)
- allowAPIKeyOnly -- หากตั้งค่าเป็น "จริง" API ทุกรายการต้องมีส่วนหัว x-api-key (หรือตำแหน่งที่กำหนดเอง) พร้อมคีย์ API ซึ่งช่วยให้คุณอนุญาตเฉพาะโมเดลความปลอดภัยของคีย์ API (ขณะที่ยังคงความเข้ากันได้แบบย้อนหลัง) (เพิ่ม 2.4.x)
- gracePeriod - พารามิเตอร์นี้ช่วยป้องกันข้อผิดพลาดที่เกิดจากความคลาดเคลื่อนเล็กน้อยระหว่างนาฬิการะบบกับเวลา Not Before (nbf) หรือ Issued At (iat) ที่ระบุไว้ในโทเค็นการให้สิทธิ์ JWT ตั้งค่าพารามิเตอร์นี้เป็นจำนวนวินาทีที่อนุญาตให้เกิดความคลาดเคลื่อนดังกล่าว (เพิ่ม 2.5.7)
แอตทริบิวต์เฉพาะปลั๊กอิน
ดูรายละเอียดเกี่ยวกับแอตทริบิวต์ที่กำหนดค่าได้สำหรับปลั๊กอินแต่ละรายการได้ที่หัวข้อการใช้ปลั๊กอิน
พร็อกซีการกรอง
คุณสามารถกรองพร็อกซีที่รับรู้ Microgateway ซึ่งอินสแตนซ์ Edge Microgateway จะประมวลผลได้
เมื่อ Edge Microgateway เริ่มทำงาน ระบบจะดาวน์โหลดพร็อกซีที่รับรู้ Microgateway ทั้งหมดในองค์กรที่เชื่อมโยงด้วย ใช้การกำหนดค่าต่อไปนี้เพื่อจำกัดพร็อกซีที่ Microgateway จะประมวลผล ตัวอย่างเช่น การกำหนดค่านี้จำกัดพร็อกซีที่ Microgateway จะประมวลผลไว้ที่ 3 รายการ ได้แก่ edgemicro_proxy-1, edgemicro_proxy-2 และ edgemicro_proxy-3
proxies:
  - edgemicro_proxy-1
  - edgemicro_proxy-2
  - edgemicro_proxy-3
กำลังกำหนดค่าความถี่ในการพุชข้อมูลวิเคราะห์
ใช้พารามิเตอร์การกำหนดค่าเหล่านี้เพื่อควบคุมความถี่ที่ Edge Microgateway ส่งข้อมูลวิเคราะห์ไปยัง Apigee
- bufferSize (ไม่บังคับ): จำนวนระเบียนการวิเคราะห์สูงสุดที่บัฟเฟอร์สามารถเก็บไว้ได้ก่อนที่จะเริ่มทิ้งระเบียนที่เก่าที่สุด ค่าเริ่มต้น: 10000
- batchSize (ไม่บังคับ): ขนาดสูงสุดของกลุ่มระเบียนการวิเคราะห์ที่ส่งไปยัง Apigee ค่าเริ่มต้น: 500
- flushInterval (ไม่บังคับ): จำนวนมิลลิวินาทีระหว่างการล้างข้อมูลแต่ละครั้งของกลุ่มบันทึกข้อมูลวิเคราะห์ที่ส่งไปยัง Apigee ค่าเริ่มต้น: 5000
เช่น
analytics:
  bufferSize: 15000
  batchSize: 1000
  flushInterval: 6000
การมาสก์ข้อมูล Analytics
การกำหนดค่าต่อไปนี้จะป้องกันไม่ให้ข้อมูลเส้นทางคำขอแสดงในข้อมูลวิเคราะห์ของ Edge เพิ่มรายการต่อไปนี้ลงในการกำหนดค่า Microgateway เพื่อมาสก์ URI คำขอและ/หรือเส้นทางคำขอ โปรดทราบว่า URI ประกอบด้วยส่วนชื่อโฮสต์และเส้นทางของคำขอ
analytics:
  mask_request_uri: 'string_to_mask'
  mask_request_path: 'string_to_mask'
การแยกการเรียก API ใน Edge Analytics
คุณสามารถกำหนดค่าปลั๊กอินการวิเคราะห์เพื่อแยกเส้นทาง API ที่เฉพาะเจาะจงเพื่อให้ปรากฏเป็นพร็อกซีแยกต่างหากในแดชบอร์ด Edge Analytics เช่น คุณสามารถแยก API การตรวจสอบประสิทธิภาพการทำงานในแดชบอร์ดเพื่อไม่ให้สับสนกับการเรียกพร็อกซี API จริง ในแดชบอร์ด Analytics พร็อกซีที่แยกกันจะใช้รูปแบบการตั้งชื่อต่อไปนี้
edgemicro_proxyname-health
รูปภาพต่อไปนี้แสดงพร็อกซีที่แยกกัน 2 รายการในแดชบอร์ด Analytics ได้แก่ edgemicro_hello-health และ edgemicro_mock-health
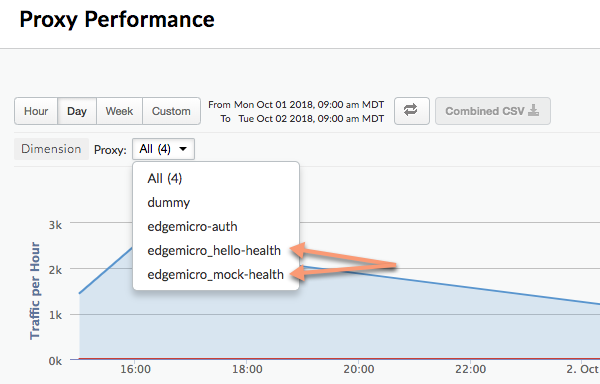
ใช้พารามิเตอร์เหล่านี้เพื่อแยกเส้นทางสัมพัทธ์และ Absolute Path ในแดชบอร์ด Analytics เป็นพร็อกซีแยกต่างหาก
- relativePath (ไม่บังคับ): ระบุ Relative Path เพื่อแยกในแดชบอร์ด Analytics เช่น หากคุณระบุ
/healthcheckการเรียก API ทั้งหมดที่มีเส้นทาง/healthcheckจะปรากฏในแดชบอร์ดเป็นedgemicro_proxyname-healthโปรดทราบว่าแฟล็กนี้จะละเว้นเส้นทางฐานของพร็อกซี หากต้องการแยกตามเส้นทางแบบเต็ม รวมถึงเส้นทางฐาน ให้ใช้แฟล็กproxyPath - proxyPath (ไม่บังคับ): ระบุเส้นทางพร็อกซี API แบบเต็ม ซึ่งรวมถึงเส้นทางฐานพร็อกซี เพื่อแยกในแดชบอร์ดการวิเคราะห์ ตัวอย่างเช่น หากคุณระบุ
/mocktarget/healthcheckโดยที่/mocktargetเป็นเส้นทางฐานของพร็อกซี การเรียก API ทั้งหมดที่มีเส้นทาง/mocktarget/healthcheckจะปรากฏในแดชบอร์ดเป็นedgemicro_proxyname-health
ตัวอย่างเช่น ในการกำหนดค่าต่อไปนี้ เส้นทาง API ใดๆ ที่มี /healthcheck จะถูกแยกโดยปลั๊กอิน Analytics ซึ่งหมายความว่า /foo/healthcheck และ /foo/bar/healthcheck จะแยกเป็นพร็อกซีที่แยกต่างหากที่เรียกว่า edgemicro_proxyname-health ในแดชบอร์ดการวิเคราะห์
analytics:
  uri: >-
    https://xx/edgemicro/ax/org/docs/environment/test
  bufferSize: 100
  batchSize: 50
  flushInterval: 500
  relativePath: /healthcheck
ในการกำหนดค่าต่อไปนี้ API ใดๆ ที่มีเส้นทางพร็อกซี /mocktarget/healthcheck จะถูกแยกเป็นพร็อกซีแยกต่างหากที่เรียกว่า edgemicro_proxyname-health ในแดชบอร์ดการวิเคราะห์
analytics:
  uri: >-
    https://xx/edgemicro/ax/org/docs/environment/test
  bufferSize: 100
  batchSize: 50
  flushInterval: 500
  proxyPath: /mocktarget/healthcheck
การตั้งค่า Edge Microgateway หลังไฟร์วอลล์ของบริษัท
รองรับ v2.4.x
หากติดตั้ง Edge Microgateway ไว้หลังไฟร์วอลล์ เกตเวย์อาจสื่อสารกับ Apigee Edge ไม่ได้ ในกรณีนี้ คุณมี 2 ตัวเลือกให้พิจารณา ดังนี้
ตัวเลือก 1
ตัวเลือกแรกคือการตั้งค่าตัวเลือก edgemicro: proxy_tunnel เป็น true ในไฟล์การกำหนดค่า microgateway ดังนี้
edge_config:

    proxy: http://10.224.16.85:3128
    proxy_tunnel: true
เมื่อ proxy_tunnel เป็น true Edge Microgateway จะใช้เมธอด HTTP CONNECT เพื่อสร้างอุโมงค์ข้อมูลคำขอ HTTP ผ่านการเชื่อมต่อ TCP เดียว (เช่นเดียวกับกรณีที่ตัวแปรสภาพแวดล้อมสำหรับการกำหนดค่าพร็อกซีเปิดใช้ TLS)
ตัวเลือก 2:
ตัวเลือกที่ 2 คือระบุพร็อกซีและตั้งค่า proxy_tunnel เป็น false ในไฟล์การกำหนดค่า Microgateway เช่น
edge_config:
     proxy: http://10.224.16.85:3128
     proxy_tunnel: false
ในกรณีนี้ คุณสามารถตั้งค่าตัวแปรต่อไปนี้เพื่อควบคุมโฮสต์สำหรับพร็อกซี HTTP แต่ละรายการที่ต้องการใช้ หรือโฮสต์ที่ไม่ควรจัดการพร็อกซี Edge Microgateway ได้แก่ HTTP_PROXY, HTTPS_PROXY และ NO_PROXY
คุณสามารถตั้งค่า NO_PROXY เป็นรายการโดเมนที่คั่นด้วยคอมมาซึ่ง Edge Microgateway ไม่ควรใช้พร็อกซี เช่น
export NO_PROXY='localhost,localhost:8080'
ตั้งค่า HTTP_PROXY และ HTTPS_PROXY เป็นปลายทางพร็อกซี HTTP เพื่อให้ Edge Microgateway ส่งข้อความไปยังปลายทางดังกล่าวได้ เช่น
export HTTP_PROXY='http://localhost:3786'

export HTTPS_PROXY='https://localhost:3786'
ดูข้อมูลเพิ่มเติมเกี่ยวกับตัวแปรเหล่านี้ได้ที่ https://www.npmjs.com/package/request#controlling-proxy-behaviour-using-environment-variables
ดูเพิ่มเติม
วิธีตั้งค่า Edge Microgateway หลังไฟร์วอลล์ของบริษัทในชุมชน Apigee
การใช้ไวลด์การ์ดในพร็อกซีที่รับรู้ Microgateway
คุณสามารถใช้ไวลด์การ์ด "*" อย่างน้อย 1 รายการในเส้นทางฐานของพร็อกซี edgemicro_* (ที่รับรู้ Microgateway) เช่น เส้นทางฐาน /team/*/members ช่วยให้ไคลเอ็นต์เรียกใช้ https://[host]/team/blue/members และ https://[host]/team/green/members ได้โดยที่คุณไม่ต้องสร้างพร็อกซี API ใหม่เพื่อรองรับทีมใหม่ โปรดทราบว่าระบบไม่รองรับ /**/
สำคัญ: Apigee ไม่รองรับการใช้ไวลด์การ์ด "*" เป็นองค์ประกอบแรกของเส้นทางฐาน ตัวอย่างเช่น ระบบไม่รองรับการค้นหา /*/
การหมุนเวียนคีย์ JWT
หลังจากสร้าง JWT ในตอนแรกแล้ว คุณอาจต้องเปลี่ยนคู่คีย์สาธารณะ/ส่วนตัวที่จัดเก็บไว้ใน KVM ที่เข้ารหัสของ Edge ในภายหลัง กระบวนการสร้างคู่คีย์ใหม่นี้เรียกว่าการหมุนเวียนคีย์
วิธีที่ Edge Microgateway ใช้ JWT
JSON Web Token (JWT) เป็นมาตรฐานโทเค็นที่อธิบายไว้ใน RFC7519 JWT เป็นวิธีลงนามชุดการอ้างสิทธิ์ ซึ่งผู้รับ JWT จะยืนยันได้อย่างน่าเชื่อถือ
Edge Microgateway ใช้ JWT เป็นโทเค็นสำหรับผู้ถือเพื่อความปลอดภัยของ OAuth เมื่อสร้างโทเค็น OAuth สำหรับ Edge Microgateway คุณจะได้รับ JWT กลับมา จากนั้นคุณจะใช้ JWT ในส่วนหัวการให้สิทธิ์ของการเรียก API ได้ เช่น
curl -i http://localhost:8000/hello -H "Authorization: Bearer eyJhbGciOiJ..dXDefZEA"
กำลังสร้าง JWT ใหม่
คุณสามารถสร้าง JWT สำหรับ Edge Microgateway โดยใช้คำสั่ง edgemicro token หรือ API เช่น
edgemicro token get -o docs -e test -i G0IAeU864EtBo99NvUbn6Z4CBwVcS2 -s uzHTbwNWvoSmOy
คำสั่งนี้จะขอให้ Apigee Edge สร้าง JWT ซึ่งสามารถใช้เพื่อยืนยันการเรียก API ได้ พารามิเตอร์ -i และ -s คือรหัสผู้บริโภคและค่าลับจากแอปของนักพัฒนาซอฟต์แวร์ในองค์กร Apigee Edge ของคุณ
หรือจะสร้าง JWT โดยใช้ Management API ก็ได้ ดังนี้
curl -i -X POST "http://org-env.apigee.net/edgemicro-auth/token" \
  -H "Content-Type: application/json" \
  -d '{
    "client_id": "your consumer key",
    "client_secret": "your consumer secret",
    "grant_type": "client_credentials"
  }'
สถานที่:
- org คือชื่อองค์กร Edge (คุณต้องเป็นผู้ดูแลระบบองค์กร)
- env คือสภาพแวดล้อมในองค์กรของคุณ (เช่น "test" หรือ "prod")
- client_id คือรหัสผู้บริโภคในแอปนักพัฒนาซอฟต์แวร์ที่คุณสร้างไว้ก่อนหน้านี้
- client_secret คือ Consumer Secret ในแอปนักพัฒนาซอฟต์แวร์ที่คุณสร้างไว้ก่อนหน้านี้
การหมุนเวียนคีย์คืออะไร
หลังจากสร้าง JWT ในตอนแรกแล้ว คุณอาจต้องเปลี่ยนคู่คีย์สาธารณะ/ส่วนตัวที่จัดเก็บไว้ใน KVM ที่เข้ารหัสของ Edge ในภายหลัง กระบวนการสร้างคู่คีย์ใหม่นี้เรียกว่าการหมุนเวียนคีย์ เมื่อคุณหมุนเวียนคีย์ ระบบจะสร้างคู่คีย์ส่วนตัว/คีย์สาธารณะใหม่และจัดเก็บไว้ใน KVM "microgateway" ในองค์กร/สภาพแวดล้อม Apigee Edge นอกจากนี้ ระบบจะเก็บคีย์สาธารณะเดิมไว้พร้อมกับค่ารหัสคีย์เดิม
Edge จะใช้ข้อมูลที่จัดเก็บไว้ใน KVM ที่เข้ารหัสเพื่อสร้าง JWT ระบบจะสร้าง KVM ชื่อ microgateway และป้อนคีย์เมื่อคุณตั้งค่า (กำหนดค่า) Edge Microgateway เป็นครั้งแรก คีย์ใน KVM ใช้เพื่อรับรองและเข้ารหัส JWT
คีย์ KVM มีดังนี้
-
private_key - คีย์ส่วนตัว RSA ล่าสุด (สร้างขึ้นล่าสุด) ที่ใช้ในการลงชื่อ JWT
-
public_key - ใบรับรองล่าสุด (สร้างขึ้นล่าสุด) ที่ใช้ในการยืนยัน JWT ที่ลงชื่อด้วย private_key
-
private_key_kid - รหัสคีย์ส่วนตัวล่าสุด (สร้างขึ้นล่าสุด) รหัสคีย์นี้เชื่อมโยงกับค่า private_key และใช้เพื่อรองรับการหมุนเวียนคีย์
-
public_key1_kid - รหัสคีย์สาธารณะล่าสุด (สร้างขึ้นล่าสุด) คีย์นี้เชื่อมโยงกับค่า public_key1 และใช้เพื่อรองรับการหมุนเวียนคีย์ ค่านี้จะเหมือนกับ kid ของคีย์ส่วนตัว
-
public_key1 - คีย์สาธารณะล่าสุด (สร้างขึ้นล่าสุด)
เมื่อทำการหมุนเวียนคีย์ ระบบจะแทนที่ค่าคีย์ที่มีอยู่ในแผนที่และเพิ่มคีย์ใหม่เพื่อเก็บคีย์สาธารณะเดิมไว้ เช่น
-
public_key2_kid - รหัสคีย์สาธารณะเก่า คีย์นี้เชื่อมโยงกับค่า public_key2 และใช้เพื่อรองรับการหมุนเวียนคีย์
-
public_key2 - คีย์สาธารณะเดิม
ระบบจะยืนยัน JWT ที่แสดงเพื่อการยืนยันโดยใช้คีย์สาธารณะใหม่ หากการยืนยันไม่สำเร็จ ระบบจะใช้คีย์สาธารณะเก่าจนกว่าจะหมดอายุ (หลังจากผ่านไป 30 นาที) วิธีนี้ช่วยให้คุณ "หมุนเวียน" คีย์ได้โดยไม่รบกวนการเข้าชม API ทันที
วิธีการหมุนเวียนคีย์
ส่วนนี้จะอธิบายวิธีหมุนเวียนคีย์
หากคุณกำหนดค่าอินสแตนซ์ Edge Microgateway ก่อนเวอร์ชัน 2.5.2
หากคุณกำหนดค่าอินสแตนซ์ Edge Microgateway ก่อนเวอร์ชัน 2.5.2 คุณต้องเรียกใช้คำสั่ง 2 รายการต่อไปนี้เพื่ออัปเกรด KVM และนโยบายการตรวจสอบสิทธิ์
upgradekvm -o org -e env -u username
ดูข้อมูลเพิ่มเติมเกี่ยวกับคำสั่งนี้ได้ที่การอัปเกรด KVM
คำสั่งถัดไปจะอัปเกรดพร็อกซี edgemicro-oauth ที่ติดตั้งใช้งานในองค์กร Apigee เมื่อคุณกำหนดค่า Edge Microgateway พร็อกซีนี้ให้บริการที่จำเป็นในการสร้างโทเค็น
upgradeauth -o org -e env -u username
ดูข้อมูลเพิ่มเติมเกี่ยวกับคําสั่งนี้ได้ที่การอัปเกรดพร็อกซี edgemicro-auth
การหมุนเวียนคีย์
เพิ่มบรรทัดต่อไปนี้ลงในไฟล์ ~/.edgemicro/org-env-config.yaml ซึ่งคุณต้องระบุองค์กรและสภาพแวดล้อมเดียวกันกับที่คุณกำหนดค่า Microgateway ให้ใช้
jwk_public_keys: 'https://org-env.apigee.net/edgemicro-auth/jwkPublicKeys'
เรียกใช้คำสั่งการหมุนเวียนคีย์เพื่อหมุนเวียนคีย์ (ดูข้อมูลเพิ่มเติมเกี่ยวกับคำสั่งนี้ได้ที่การหมุนเวียนคีย์)
edgemicro rotatekey -o org -e env -u username -k kid_value
เช่น
edgemicro rotatekey -o jdoe -e test -u jdoe@google.com -k 2
current nodejs version is v6.9.1
current edgemicro version is 2.5.7
password:
Checking if private key exists in the KVM...
Checking for certificate...
Found Certificate
Generating New key/cert pair...
Extract new public key
Key Rotation successfully completed!
พารามิเตอร์ -k จะระบุรหัสคีย์ (kid) รหัสนี้ใช้เพื่อจับคู่คีย์ที่เฉพาะเจาะจง
Edge Microgateway จะใช้ค่านี้เพื่อเลือกจากชุดคีย์ระหว่างการหมุนเวียนคีย์ ดูข้อมูลเพิ่มเติมได้ที่ส่วน 4.5 ของข้อกำหนดเฉพาะของคีย์เว็บ JSON
หลังจากหมุนเวียนคีย์แล้ว Edge จะแสดงผลคีย์หลายรายการไปยัง Edge Microgateway โปรดทราบว่าในตัวอย่างต่อไปนี้ คีย์แต่ละรายการมีค่า "kid" (รหัสคีย์) ที่ไม่ซ้ำกัน จากนั้น Microgateway จะใช้คีย์เหล่านี้เพื่อตรวจสอบโทเค็นการให้สิทธิ์ หากการตรวจสอบโทเค็นไม่สำเร็จ ไมโครเกตเวย์จะตรวจสอบว่ามีคีย์ที่เก่ากว่าในชุดคีย์หรือไม่ แล้วลองใช้คีย์นั้น รูปแบบของคีย์ที่แสดงผลคือ JSON Web Key (JWK) อ่านข้อมูลเกี่ยวกับรูปแบบนี้ได้ใน RFC 7517
{
  "keys": [
    {
      "kty": "RSA",
      "n": "nSl7R_0wKLiWi6cO3n8aOJwYGBtinq723Jgg8i7KKWTSTYoszOjgGsJf_MX4JEW1YCScwpE5o4o8ccQN09iHVTlIhk8CNiMZNPipClmRVjaL_8IWvMQp1iN66qy4ldWXzXnHfivUZZogCkBNqCz7VSC5rw2Jf57pdViULVvVDGwTgf46sYveW_6h8CAGaD0KLd3vZffxIkoJubh0yMy0mQP3aDOeIGf_akeZeZ6GzF7ltbKGd954iNTiKmdm8IKhz6Y3gLpC9iwQ-kex_j0CnO_daHl1coYxUSCIdv4ziWIeM3dmjQ5_2dEvUDIGG6_Az9hTpNgPE5J1tvrOHAmunQ",
      "e": "AQAB",
      "kid": "2"
    },
    {
      "kty": "RSA",
      "n": "8BKwzx34BMUcHwTuQtmp8LFRCMxbkKg_zsWD6eOMIUTAsORexTGJsTy7z-4aH0wJ3fT-3luAAUPLBQwGcuHo0P1JnbtPrpuYjaJKSZOeIMOnlryJCspmv-1xG4qAqQ9XaZ9C97oecuj7MMoNwuaZno5MvsY-oi5B_gqED3vIHUjaWCErd4reONyFSWn047dvpE6mwRhZbcOTkAHT8ZyKkHISzopkFg8CD-Mij12unxA3ldcTV7yaviXgxd3eFSD1_Z4L7ZRsDUukCJkJ-8qY2-GWjewzoxl-mAW9D1tLK6qAdc89yFem3JHRW6L1le3YK37-bs6b2a_AqJKsKm5bWw",
      "e": "AQAB",
      "kid": "1"
    }
  ]
}
กำลังกรองพร็อกซีที่ดาวน์โหลด
โดยค่าเริ่มต้น Edge Microgateway จะดาวน์โหลดพร็อกซีทั้งหมดในองค์กร Edge ที่ขึ้นต้นด้วยคำนำหน้าชื่อ "edgemicro_" คุณสามารถเปลี่ยนค่าเริ่มต้นนี้เพื่อดาวน์โหลดพร็อกซีที่มีชื่อตรงกับรูปแบบได้
- เปิดไฟล์การกำหนดค่า Edge Micro:
~/.edgemicro/org-env-config.yaml - เพิ่มองค์ประกอบ proxyPattern ในส่วน edge_config ตัวอย่างเช่น รูปแบบต่อไปนี้จะดาวน์โหลดพร็อกซี เช่น edgemicro_foo, edgemicro_fast และ edgemicro_first
edge_config:
…
proxyPattern: edgemicro_f*
การระบุผลิตภัณฑ์โดยไม่มีพร็อกซี API
ใน Apigee Edge คุณสามารถสร้างผลิตภัณฑ์ API ที่ไม่มีพร็อกซี API ได้ การกำหนดค่าผลิตภัณฑ์นี้ช่วยให้คีย์ API ที่เชื่อมโยงกับผลิตภัณฑ์นั้นทำงานร่วมกับพร็อกซีที่ติดตั้งใช้งานในองค์กรได้ ตั้งแต่เวอร์ชัน 2.5.4 เป็นต้นไป Edge Microgateway จะรองรับการกำหนดค่าผลิตภัณฑ์นี้
การแก้ไขข้อบกพร่องและการแก้ปัญหา
การเชื่อมต่อกับโปรแกรมแก้ไขข้อบกพร่อง
คุณเรียกใช้ Edge Microgateway ด้วยโปรแกรมแก้ไขข้อบกพร่อง เช่น node-inspector ได้ ซึ่งมีประโยชน์สำหรับการแก้ปัญหาและแก้ไขข้อบกพร่องของปลั๊กอินที่กำหนดเอง
- รีสตาร์ท Edge Microgateway ในโหมดแก้ไขข้อบกพร่อง โดยเพิ่ม
DEBUG=*ไว้ที่จุดเริ่มต้นของคำสั่งstartเช่นDEBUG=* edgemicro start -o myorg -e test -k db4e9e8a95aa7fabfdeacbb1169d0a8cbe42bec19c6b98129e02 -s 6e56af7c1b26dfe93dae78a735c8afc9796b077d105ae5618ce7ed - เริ่มโปรแกรมแก้ไขข้อบกพร่องและตั้งค่าให้ฟังหมายเลขพอร์ตสำหรับกระบวนการแก้ไขข้อบกพร่อง
- ตอนนี้คุณสามารถไปยังส่วนต่างๆ ของโค้ด Edge Microgateway, ตั้งค่าเบรกพอยต์, ดูนิพจน์ และอื่นๆ ได้แล้ว
คุณระบุแฟล็ก Node.js มาตรฐานที่เกี่ยวข้องกับโหมดแก้ไขข้อบกพร่องได้ เช่น --nolazy ช่วยแก้ไขข้อบกพร่องของโค้ดแบบอะซิงโครนัส
กำลังตรวจสอบไฟล์บันทึก
หากพบปัญหา โปรดตรวจสอบไฟล์บันทึกเพื่อดูรายละเอียดการดำเนินการและข้อมูลข้อผิดพลาด โปรดดูรายละเอียดที่หัวข้อการจัดการไฟล์บันทึก
การใช้การรักษาความปลอดภัยด้วยคีย์ API
คีย์ API มีกลไกง่ายๆ ในการตรวจสอบสิทธิ์ไคลเอ็นต์ที่ส่งคำขอไปยัง Edge Microgateway คุณรับคีย์ API ได้โดยคัดลอกค่าคีย์ผู้ใช้ (หรือที่เรียกว่ารหัสไคลเอ็นต์) จากผลิตภัณฑ์ Apigee Edge ที่มีพร็อกซีการตรวจสอบสิทธิ์ Edge Microgateway
การแคชคีย์
ระบบจะแลกเปลี่ยนคีย์ API เป็นโทเค็นสำหรับผู้ถือซึ่งแคชไว้ คุณปิดใช้การแคชได้โดยตั้งค่าส่วนหัว Cache-Control: no-cache ในคำขอขาเข้าไปยัง Edge Microgateway
การใช้คีย์ API
คุณสามารถส่งคีย์ API ในคำขอ API เป็นพารามิเตอร์การค้นหาหรือในส่วนหัวก็ได้ โดยค่าเริ่มต้น ชื่อส่วนหัวและพารามิเตอร์การค้นหาจะเป็น x-api-key ทั้งคู่
ตัวอย่างพารามิเตอร์การค้นหา
curl http://localhost:8000/foobar?x-api-key=JG616Gjz7xs4t0dvpvVsGdI49G34xGsz
ตัวอย่างส่วนหัว
curl http://localhost:8000/foobar -H "x-api-key:JG616Gjz7xs4t0dvpvVsGdI49G34xGsz"
การกำหนดค่าชื่อคีย์ API
โดยค่าเริ่มต้น x-api-key คือชื่อที่ใช้สำหรับทั้งส่วนหัวของคีย์ API และพารามิเตอร์การค้นหา
คุณสามารถเปลี่ยนค่าเริ่มต้นนี้ได้ในไฟล์การกำหนดค่า ตามที่อธิบายไว้ในหัวข้อการเปลี่ยนแปลงการกำหนดค่า เช่น หากต้องการเปลี่ยนชื่อเป็น apiKey ให้ทำดังนี้
oauth:
  allowNoAuthorization: false
  allowInvalidAuthorization: false
  api-key-header: apiKey
ในตัวอย่างนี้ ทั้งพารามิเตอร์การค้นหาและชื่อส่วนหัวจะเปลี่ยนเป็น apiKey ชื่อ x-api-key จะใช้งานไม่ได้อีกต่อไปไม่ว่าในกรณีใดก็ตาม โปรดดูหัวข้อการเปลี่ยนแปลงการกำหนดค่าด้วย
เช่น
curl http://localhost:8000/foobar -H "apiKey:JG616Gjz7xs4t0dvpvVsGdI49G34xGsz"
ดูข้อมูลเพิ่มเติมเกี่ยวกับการใช้คีย์ API กับคำขอพร็อกซีได้ที่ Edge Microgateway ที่ปลอดภัย
การใช้การรักษาความปลอดภัยโทเค็น OAuth2
ส่วนนี้จะอธิบายวิธีรับโทเค็นเพื่อการเข้าถึง OAuth2 และโทเค็นการรีเฟรช ระบบจะใช้โทเค็นเพื่อการเข้าถึงเพื่อทำการเรียก API ที่ปลอดภัยผ่าน Microgateway โทเค็นการรีเฟรชใช้เพื่อรับโทเค็นเพื่อการเข้าถึงใหม่
วิธีรับโทเค็นเพื่อการเข้าถึง
ส่วนนี้จะอธิบายวิธีใช้พร็อกซี edgemicro-auth เพื่อรับโทเค็นเพื่อการเข้าถึง
นอกจากนี้ คุณยังรับโทเค็นเพื่อการเข้าถึงได้โดยใช้คำสั่ง CLI edgemicro token
โปรดดูรายละเอียดเกี่ยวกับ CLI ที่หัวข้อการจัดการโทเค็น
API 1
แทนที่ชื่อองค์กรและสภาพแวดล้อมใน URL และแทนที่ค่ารหัสผู้ใช้และรหัสลับผู้ใช้ที่ได้จากแอปนักพัฒนาซอฟต์แวร์ใน Apigee Edge สำหรับพารามิเตอร์เนื้อหา client_id และ client_secret
curl -i -X POST "http://<org>-<test>.apigee.net/edgemicro-auth/token" \
-d '{"grant_type": "client_credentials", "client_id": "your_client_id", \
"client_secret": "your_client_secret"}' -H "Content-Type: application/json"
API 2
(เพิ่มใน v2.5.31) ส่งข้อมูลเข้าสู่ระบบไคลเอ็นต์เป็นส่วนหัวการตรวจสอบสิทธิ์พื้นฐานและgrant_type เป็นพารามิเตอร์แบบฟอร์ม รูปแบบคำสั่งนี้ยังกล่าวถึงใน RFC 6749: กรอบการให้สิทธิ์ OAuth 2.0 ด้วย
http://<org>-<test>.apigee.net/edgemicro-auth/token -v -u your_client_id:your_client_secret \
-d 'grant_type=client_credentials' -H "Content-Type: application/x-www-form-urlencoded"
ตัวอย่างเอาต์พุต
API จะแสดงผลการตอบกลับเป็น JSON โปรดทราบว่าพร็อพเพอร์ตี้token และ access_token ไม่มีความแตกต่างกัน คุณจะใช้แอปใดก็ได้
{
"token": "eyJraWQiOiIxIiwidHlwIjoi",
"access_token": "eyJraWQiOiIxIiwid",
"token_type": "bearer",
"expires_in": "108000"
}
วิธีรับโทเค็นการรีเฟรช
หากต้องการรับโทเค็นการรีเฟรช ให้เรียก API ไปยังปลายทาง /token ของพร็อกซี edgemicro-auth คุณต้องทำการเรียก API นี้ด้วยประเภทการให้สิทธิ์ password ขั้นตอนต่อไปนี้จะอธิบายกระบวนการดังกล่าว
- รับโทเค็นเพื่อการเข้าถึงและโทเค็นการรีเฟรชด้วย
/tokenAPI โปรดทราบว่าประเภทการให้สิทธิ์คือpassword:curl -X POST \ https://your_organization-your_environment.apigee.net/edgemicro-auth/token \ -H 'Content-Type: application/json' \ -d '{ "client_id":"mpK6l1Bx9oE5zLdifoDbF931TDnDtLq", "client_secret":"bUdDcFgv3nXffnU", "grant_type":"password", "username":"mpK6lBx9RoE5LiffoDbpF931TDnDtLq", "password":"bUdD2FvnMsXffnU" }'API จะแสดงผลโทเค็นเพื่อการเข้าถึงและโทเค็นการรีเฟรช การตอบกลับจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
{ "token": "your-access-token", "access_token": "your-access-token", "token_type": "bearer", "expires_in": "108000", "refresh_token": "your-refresh-token", "refresh_token_expires_in": "431999", "refresh_token_issued_at": "1562087304302", "refresh_token_status": "approved" } - ตอนนี้คุณสามารถใช้โทเค็นการรีเฟรชเพื่อรับโทเค็นเพื่อการเข้าถึงใหม่ได้โดยเรียกใช้ปลายทาง
/refreshของ API เดียวกัน เช่นcurl -X POST \ https://willwitman-test.apigee.net/edgemicro-auth/refresh \ -H 'Content-Type: application/json' \ -d '{ "client_id":"mpK6l1Bx9RoE5zLifoDbpF931TDnDtLq", "client_secret":"bUdDc2Fv3nMXffnU", "grant_type":"refresh_token", "refresh_token":"your-refresh-token" }'API จะแสดงผลโทเค็นเพื่อการเข้าถึงใหม่ การตอบกลับจะมีลักษณะคล้ายกับตัวอย่างต่อไปนี้
{
    "token": "your-new-access-token"
    }
การตรวจสอบตลอดไป
Forever เป็นเครื่องมือ Node.js ที่รีสตาร์ทแอป Node.js โดยอัตโนมัติในกรณีที่กระบวนการหยุดทำงานหรือมีข้อผิดพลาด Edge Microgateway มีไฟล์ forever.json ที่คุณสามารถกำหนดค่าเพื่อควบคุมจำนวนครั้งและช่วงเวลาที่ควรเริ่ม Edge Microgateway ใหม่ ไฟล์นี้จะกำหนดค่าบริการ Forever ที่ชื่อว่า forever-monitor ซึ่งจะจัดการ Forever โดยใช้โปรแกรม
คุณจะเห็นไฟล์ forever.json ในไดเรกทอรีการติดตั้งรูทของ Edge Microgateway ดู Edge Microgateway ติดตั้งอยู่ที่ใด ดูรายละเอียดเกี่ยวกับตัวเลือกการกำหนดค่าได้ที่เอกสารประกอบของ forever-monitor
คำสั่ง edgemicro forever มีแฟล็กที่ให้คุณระบุตำแหน่งของไฟล์ forever.json (แฟล็ก -f) และเริ่ม/หยุดกระบวนการตรวจสอบ Forever (แฟล็ก -a) เช่น
edgemicro forever -f ~/mydir/forever.json -a start
ดูข้อมูลเพิ่มเติมได้ที่การตรวจสอบตลอดเวลาในข้อมูลอ้างอิง CLI
การระบุปลายทางของไฟล์การกำหนดค่า
หากเรียกใช้อินสแตนซ์ Edge Microgateway หลายรายการ คุณอาจต้องการจัดการการกำหนดค่าจากตำแหน่งเดียว ซึ่งทำได้โดยระบุปลายทาง HTTP ที่ Edge Micro สามารถดาวน์โหลดไฟล์การกำหนดค่าได้ คุณสามารถระบุปลายทางนี้ได้เมื่อเริ่ม Edge Micro โดยใช้แฟล็ก -u
เช่น
edgemicro start -o jdoe -e test -u http://mylocalserver/mgconfig -k public_key -s secret_key
โดยที่ปลายทาง mgconfig จะแสดงผลเนื้อหาของไฟล์การกำหนดค่า ไฟล์นี้โดยค่าเริ่มต้นจะอยู่ใน ~/.edgemicro และมีรูปแบบการตั้งชื่อเป็น org-env-config.yaml
การปิดใช้การบัฟเฟอร์ข้อมูลการเชื่อมต่อ TCP
คุณสามารถใช้แอตทริบิวต์การกำหนดค่า nodelay เพื่อปิดใช้การบัฟเฟอร์ข้อมูลสำหรับการเชื่อมต่อ TCP ที่ Edge Microgateway ใช้
โดยค่าเริ่มต้น การเชื่อมต่อ TCP จะใช้อัลกอริทึม Nagle เพื่อบัฟเฟอร์ข้อมูลก่อนส่งออกไป การตั้งค่า nodelay เป็น true จะปิดใช้ลักษณะการทำงานนี้ (ข้อมูลจะเริ่มทำงานทันทีทุกครั้งที่มีการเรียกใช้ socket.write()) ดูรายละเอียดเพิ่มเติมได้ในเอกสารประกอบของ Node.js
หากต้องการเปิดใช้ nodelay ให้แก้ไขไฟล์การกำหนดค่า Edge Micro ดังนี้
edgemicro:
  nodelay: true
  port: 8000
  max_connections: 1000
  config_change_poll_interval: 600
  logging:
    level: error
    dir: /var/tmp
    stats_log_interval: 60
    rotate_interval: 24
การเรียกใช้ Edge Microgateway ในโหมดสแตนด์อโลน
คุณสามารถเรียกใช้ Edge Microgateway โดยตัดการเชื่อมต่อจากการขึ้นต่อกันของ Apigee Edge โดยสิ้นเชิง สถานการณ์นี้เรียกว่าโหมดสแตนด์อโลน ซึ่งช่วยให้คุณเรียกใช้และทดสอบ Edge Microgateway ได้โดยไม่ต้องเชื่อมต่ออินเทอร์เน็ต
ในโหมดสแตนด์อโลน ฟีเจอร์ต่อไปนี้จะไม่ทำงานเนื่องจากต้องเชื่อมต่อกับ Apigee Edge
- OAuth และคีย์ API
- โควต้า
- Analytics
ในทางกลับกัน ปลั๊กอินที่กำหนดเองและ Spike Arrest จะทำงานตามปกติ เนื่องจากไม่จำเป็นต้องเชื่อมต่อกับ Apigee Edge นอกจากนี้ ปลั๊กอินใหม่ที่ชื่อว่า extauth ยังช่วยให้คุณให้สิทธิ์การเรียก API ไปยัง Microgateway ด้วย JWT ขณะอยู่ในโหมดสแตนด์อโลนได้
การกำหนดค่าและการเริ่มต้นเกตเวย์
วิธีเรียกใช้ Edge Microgateway ในโหมดสแตนด์อโลน
- ตรวจสอบว่าคุณได้ติดตั้ง Edge Microgateway เวอร์ชัน 2.5.25 ขึ้นไปแล้ว หากไม่ คุณต้องเรียกใช้คำสั่งต่อไปนี้เพื่ออัปเกรดเป็นเวอร์ชันล่าสุด
npm install -g edgemicro
หากต้องการความช่วยเหลือ โปรดดูหัวข้อการติดตั้ง Edge Microgateway
- สร้างไฟล์การกำหนดค่าที่มีชื่อดังนี้
$HOME/.edgemicro/org_name-env_name-config.yamlเช่น
vi $HOME/.edgemicro/foo-bar-config.yaml
- วางโค้ดต่อไปนี้ลงในไฟล์
edgemicro: port: 8000 max_connections: 1000 config_change_poll_interval: 600 logging: level: error dir: /var/tmp stats_log_interval: 60 rotate_interval: 24 plugins: sequence: - extauth - spikearrest headers: x-forwarded-for: true x-forwarded-host: true x-request-id: true x-response-time: true via: true extauth: publickey_url: https://www.googleapis.com/oauth2/v1/certs spikearrest: timeUnit: second allow: 10 buffersize: 0 - ส่งออกตัวแปรสภาพแวดล้อมต่อไปนี้ด้วยค่า "1"
export EDGEMICRO_LOCAL=1
- เรียกใช้คำสั่ง
startต่อไปนี้ โดยระบุค่าเพื่อสร้างอินสแตนซ์พร็อกซีในเครื่องedgemicro start -o org_name -e environment_name -a local_proxy_name \ -v local_proxy_version -t target_url -b base_path
สถานที่:
- your_org คือชื่อ "org" ที่คุณใช้ในชื่อไฟล์การกำหนดค่า
- your_environment คือชื่อ "env" ที่คุณใช้ในชื่อไฟล์การกำหนดค่า
- local_proxy_name คือชื่อของพร็อกซีภายในเครื่องที่จะสร้างขึ้น คุณใช้ชื่อใดก็ได้ตามต้องการ
- local_proxy_version คือหมายเลขเวอร์ชันของพร็อกซี
- target_url คือ URL สำหรับเป้าหมายของพร็อกซี (เป้าหมายคือบริการที่พร็อกซีเรียกใช้)
- base_path คือเส้นทางฐานของพร็อกซี ค่านี้ต้องขึ้นต้นด้วยเครื่องหมายทับ สำหรับเส้นทางฐานราก ให้ระบุเฉพาะเครื่องหมายทับ เช่น "/"
เช่น
edgemicro start -o local -e test -a proxy1 -v 1 -t http://mocktarget.apigee.net -b /
- ทดสอบการกำหนดค่า
curl http://localhost:8000/echo { "error" : "missing_authorization" }เนื่องจากปลั๊กอิน
extauthอยู่ในไฟล์foo-bar-config.yamlคุณจึงได้รับข้อผิดพลาด "missing_authorization" ปลั๊กอินนี้จะตรวจสอบ JWT ที่ต้องแสดงในส่วนหัวของการให้สิทธิ์ของการเรียก API ในส่วนถัดไป คุณจะได้รับ JWT ที่จะอนุญาตให้การเรียก API ดำเนินการได้โดยไม่มีข้อผิดพลาด
ตัวอย่าง: การรับโทเค็นการให้สิทธิ์
ตัวอย่างต่อไปนี้แสดงวิธีรับ JWT จากปลายทาง JWT ของ Edge Microgateway ใน Apigee Edge (edgemicro-auth/jwkPublicKeys)
ปลายทางนี้จะใช้งานได้เมื่อคุณตั้งค่าและกำหนดค่ามาตรฐานของ Edge Microgateway
หากต้องการรับ JWT จากปลายทาง Apigee คุณต้องตั้งค่า Edge Microgateway มาตรฐานก่อน และเชื่อมต่ออินเทอร์เน็ต ปลายทาง Apigee ใช้ที่นี่เพื่อวัตถุประสงค์ในการยกตัวอย่างเท่านั้นและไม่จำเป็นต้องใช้ คุณใช้ปลายทางโทเค็น JWT อื่นได้หากต้องการ หากใช้ คุณจะต้องรับ JWT โดยใช้ API ที่มีให้สำหรับปลายทางนั้น
ขั้นตอนต่อไปนี้จะอธิบายวิธีรับโทเค็นโดยใช้ปลายทาง edgemicro-auth/jwkPublicKeys
- คุณต้องตั้งค่าและกำหนดค่ามาตรฐานของ Edge Microgateway เพื่อทำให้พร็อกซี
edgemicro-authใช้งานได้ในองค์กร/สภาพแวดล้อมใน Apigee Edge หากคุณทำขั้นตอนนี้แล้ว ก็ไม่จำเป็นต้องทำซ้ำ - หากคุณติดตั้งใช้งาน Edge Microgateway ใน Apigee Cloud คุณต้องเชื่อมต่ออินเทอร์เน็ตเพื่อให้รับ JWT จากปลายทางนี้ได้
-
หยุด Edge Microgateway:
edgemicro stop
- ในไฟล์การกำหนดค่าที่คุณสร้างไว้ก่อนหน้านี้ (
$HOME/.edgemicro/org-env-config.yaml) ให้ชี้แอตทริบิวต์extauth:publickey_urlไปยังปลายทางedgemicro-auth/jwkPublicKeysในองค์กร/สภาพแวดล้อม Apigee Edge เช่นextauth: publickey_url: 'https://your_org-your_env.apigee.net/edgemicro-auth/jwkPublicKeys'
-
รีสตาร์ท Edge Microgateway เหมือนที่เคยทำก่อนหน้านี้ โดยใช้ชื่อองค์กร/สภาพแวดล้อมที่ใช้ในชื่อไฟล์การกำหนดค่า เช่น
edgemicro start -o foo -e bar -a proxy1 -v 1 -t http://mocktarget.apigee.net -b /
-
รับโทเค็น JWT จากปลายทางการให้สิทธิ์ เนื่องจากคุณใช้ปลายทาง
edgemicro-auth/jwkPublicKeysคุณจึงใช้คำสั่ง CLI ต่อไปนี้ได้
คุณสามารถสร้าง JWT สำหรับ Edge Microgateway โดยใช้คำสั่ง edgemicro token หรือ API เช่น
edgemicro token get -o your_org -e your_env \
  -i G0IAeU864EtBo99NvUbn6Z4CBwVcS2 -s uzHTbwNWvoSmOy
สถานที่:
- your_org คือชื่อองค์กร Apigee ที่คุณกำหนดค่า Edge Microgateway ไว้ก่อนหน้านี้
- your_env คือสภาพแวดล้อมในองค์กร
- ตัวเลือก
iจะระบุคีย์ผู้ใช้จากแอปของนักพัฒนาแอปที่มีผลิตภัณฑ์ซึ่งรวมพร็อกซีedgemicro-authไว้ด้วย - ตัวเลือก
sจะระบุ Consumer Secret จากแอปของนักพัฒนาซอฟต์แวร์ที่มีผลิตภัณฑ์ซึ่งรวมพร็อกซีedgemicro-authไว้ด้วย
คำสั่งนี้จะขอให้ Apigee Edge สร้าง JWT ซึ่งสามารถใช้เพื่อยืนยันการเรียก API ได้
ดูข้อมูลเพิ่มเติมในหัวข้อสร้างโทเค็นทดสอบการกำหนดค่าแบบสแตนด์อโลน
หากต้องการทดสอบการกำหนดค่า ให้เรียกใช้ API โดยเพิ่มโทเค็นในส่วนหัวของการให้สิทธิ์ดังนี้
curl http://localhost:8000/echo -H "Authorization: Bearer your_token
ตัวอย่าง
curl http://localhost:8000/echo -H "Authorization: Bearer eyJraWQiOiIxIiwidHlwIjo...iryF3kwcDWNv7OQ"
ตัวอย่างเอาต์พุต
{
   "headers":{
      "user-agent":"curl/7.54.0",
      "accept":"*/*",
      "x-api-key":"DvUdLlFwG9AvGGpEgfnNGwtvaXIlUUvP",
      "client_received_start_timestamp":"1535134472699",
      "x-authorization-claims":"eyJhdDbiO...M1OTE5MTA1NDkifQ==",
      "target_sent_start_timestamp":"1535134472702",
      "x-request-id":"678e3080-a7ae-11e8-a70f-87ae30db3896.8cc81cb0-a7c9-11e8-a70f-87ae30db3896",
      "x-forwarded-proto":"http",
      "x-forwarded-host":"localhost:8000",
      "host":"mocktarget.apigee.net",
      "x-cloud-trace-context":"e2ac4fa0112c2d76237e5473714f1c85/1746478453618419513",
      "via":"1.1 localhost, 1.1 google",
      "x-forwarded-for":"::1, 216.98.205.223, 35.227.194.212",
      "connection":"Keep-Alive"
   },
   "method":"GET",
   "url":"/",
   "body":""
}
การใช้โหมดพร็อกซีในเครื่อง
ในโหมดพร็อกซีภายในเครื่อง Edge Microgateway ไม่จำเป็นต้องติดตั้งใช้งานพร็อกซีที่รับรู้ Microgateway ใน Apigee Edge แต่คุณจะกำหนดค่า "พร็อกซีในเครื่อง" โดยระบุชื่อพร็อกซีในเครื่อง, เส้นทางฐาน และ URL เป้าหมายเมื่อเริ่ม Microgateway จากนั้นระบบจะส่งการเรียก API ไปยัง Microgateway ไปยัง URL เป้าหมายของพร็อกซีในเครื่อง ในด้านอื่นๆ ทั้งหมด โหมดพร็อกซีภายในจะทำงานเหมือนกับการเรียกใช้ Edge Microgateway ในโหมดปกติทุกประการ การตรวจสอบสิทธิ์จะทำงานเหมือนเดิม เช่นเดียวกับการป้องกันการใช้งานเกินขีดจำกัดและการบังคับใช้โควต้า ปลั๊กอินที่กำหนดเอง และอื่นๆ
กรณีการใช้งานและตัวอย่าง
โหมดพร็อกซีภายในมีประโยชน์เมื่อคุณต้องการเชื่อมโยงพร็อกซีเพียงรายการเดียวกับอินสแตนซ์ Edge Microgateway ตัวอย่างเช่น คุณสามารถแทรก Edge Microgateway ลงใน Kubernetes เป็นพร็อกซีไฟล์ช่วยเหลือ โดยที่ไมโครเกตเวย์และบริการจะทำงานในพ็อดเดียว และไมโครเกตเวย์จะจัดการการเข้าชมไปยังและจากบริการที่เชื่อมโยง รูปภาพต่อไปนี้แสดงสถาปัตยกรรมนี้ซึ่ง Edge Microgateway ทำหน้าที่เป็นพร็อกซีไฟล์ช่วยเหลือในคลัสเตอร์ Kubernetes อินสแตนซ์ Microgateway แต่ละรายการจะสื่อสารกับปลายทางเดียวในบริการที่ใช้ร่วมกันเท่านั้น
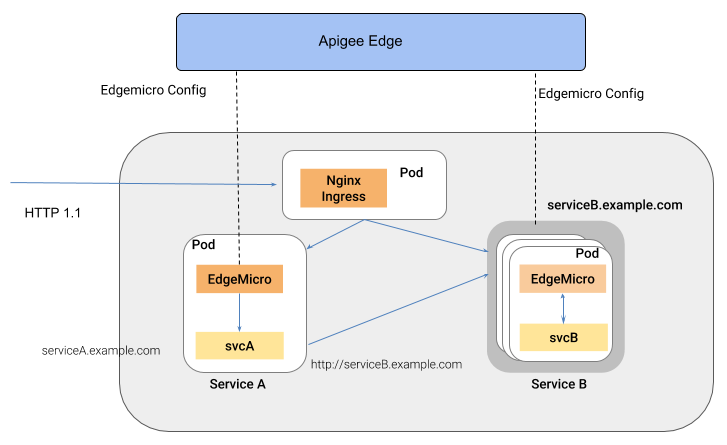
ข้อดีของสถาปัตยกรรมรูปแบบนี้คือ Edge Microgateway มีการจัดการ API สำหรับบริการแต่ละรายการที่ติดตั้งใช้งานในสภาพแวดล้อมคอนเทนเนอร์ เช่น คลัสเตอร์ Kubernetes
การกำหนดค่าโหมดพร็อกซีในเครื่อง
หากต้องการกำหนดค่า Edge Microgateway ให้ทำงานในโหมดพร็อกซีภายใน ให้ทำตามขั้นตอนต่อไปนี้
- ตรวจสอบว่าคุณได้ติดตั้ง Edge Microgateway เวอร์ชัน 2.5.25 ขึ้นไปแล้ว หากไม่ คุณต้องเรียกใช้คำสั่งต่อไปนี้เพื่ออัปเกรดเป็นเวอร์ชันล่าสุด
npm install -g edgemicro
หากต้องการความช่วยเหลือ โปรดดูหัวข้อการติดตั้ง Edge Microgateway
- เรียกใช้
edgemicro initเพื่อตั้งค่าสภาพแวดล้อมการกำหนดค่าในเครื่องให้เหมือนกับที่คุณทำในการตั้งค่า Edge Microgateway ทั่วไป โปรดดูหัวข้อกำหนดค่า Edge Microgateway ด้วย - เรียกใช้
edgemicro configureเช่นเดียวกับที่ทำในขั้นตอนการตั้งค่า Edge Microgateway ทั่วไป เช่นedgemicro configure -o your_org -e your_env -u your_apigee_username
คำสั่งนี้จะทำให้ใช้งานนโยบาย edgemicro-auth ใน Edge และแสดงผลคีย์และข้อมูลลับที่คุณต้องใช้เพื่อเริ่ม Microgateway หากต้องการความช่วยเหลือ โปรดดูหัวข้อกำหนดค่า Edge Microgateway
- ใน Apigee Edge ให้สร้างผลิตภัณฑ์ API ที่มีข้อกำหนดการกำหนดค่าที่จำเป็นต่อไปนี้ (คุณสามารถจัดการการกำหนดค่าอื่นๆ ทั้งหมดได้ตามต้องการ)
- คุณต้องเพิ่มพร็อกซี edgemicro-auth ลงในผลิตภัณฑ์ ระบบจะติดตั้งใช้งานพร็อกซีนี้โดยอัตโนมัติเมื่อคุณเรียกใช้
edgemicro configure - คุณต้องระบุเส้นทางทรัพยากร Apigee แนะนำให้เพิ่มเส้นทางนี้ลงในผลิตภัณฑ์:
/**ดูข้อมูลเพิ่มเติมได้ที่การกำหนดค่าลักษณะการทำงานของเส้นทางทรัพยากร ดูหัวข้อสร้างผลิตภัณฑ์ API ในเอกสารประกอบของ Edge ด้วย
- คุณต้องเพิ่มพร็อกซี edgemicro-auth ลงในผลิตภัณฑ์ ระบบจะติดตั้งใช้งานพร็อกซีนี้โดยอัตโนมัติเมื่อคุณเรียกใช้
ใน Apigee Edge ให้สร้างนักพัฒนาแอป หรือคุณจะใช้นักพัฒนาแอปที่มีอยู่ก็ได้หากต้องการ หากต้องการความช่วยเหลือ โปรดดูหัวข้อการเพิ่มนักพัฒนาแอปโดยใช้ UI การจัดการ Edge
- สร้างแอปนักพัฒนาซอฟต์แวร์ใน Apigee Edge คุณต้องเพิ่มผลิตภัณฑ์ API ที่เพิ่งสร้างลงในแอป หากต้องการความช่วยเหลือ โปรดดูหัวข้อการลงทะเบียนแอปใน UI การจัดการ Edge
- ในเครื่องที่ติดตั้ง Edge Microgateway ให้ส่งออกตัวแปรสภาพแวดล้อมต่อไปนี้ที่มีค่า "1"
export EDGEMICRO_LOCAL_PROXY=1
- เรียกใช้คำสั่ง
startต่อไปนี้edgemicro start -o your_org -e your_environment -k your_key -s your_secret \ -a local_proxy_name -v local_proxy_version -t target_url -b base_pathสถานที่:
- your_org คือองค์กร Apigee ของคุณ
- your_environment คือสภาพแวดล้อมในองค์กรของคุณ
- your_key คือคีย์ที่แสดงผลเมื่อคุณเรียกใช้
edgemicro configure - your_secret คือข้อมูลลับที่แสดงขึ้นเมื่อคุณเรียกใช้
edgemicro configure - local_proxy_name คือชื่อของพร็อกซีภายในเครื่องที่จะสร้างขึ้น
- local_proxy_version คือหมายเลขเวอร์ชันของพร็อกซี
- target_url คือ URL สำหรับเป้าหมายของพร็อกซี (บริการที่พร็อกซีจะเรียกใช้)
- base_path คือเส้นทางฐานของพร็อกซี ค่านี้ต้องขึ้นต้นด้วยเครื่องหมายทับ สำหรับเส้นทางฐานราก ให้ระบุเฉพาะเครื่องหมายทับ เช่น "/"
เช่น
edgemicro start -o your_org -e test -k 7eb6aae644cbc09035a...d2eae46a6c095f \
  -s e16e7b1f5d5e24df...ec29d409a2df853163a -a proxy1 -v 1 \
  -t http://mocktarget.apigee.net -b /echo
การทดสอบการกำหนดค่า
คุณทดสอบการกำหนดค่าพร็อกซีภายในเครื่องได้โดยเรียกใช้ปลายทางพร็อกซี เช่น หากคุณระบุเส้นทางฐานเป็น /echo คุณจะเรียกใช้พร็อกซีได้ดังนี้
curl  http://localhost:8000/echo
{
  "error" : "missing_authorization",
  "error_description" : "Missing Authorization header"
}
การเรียก API เริ่มต้นนี้ทำให้เกิดข้อผิดพลาดเนื่องจากคุณไม่ได้ระบุคีย์ API ที่ถูกต้อง คุณจะพบคีย์ได้ในแอปสำหรับนักพัฒนาแอปที่สร้างไว้ก่อนหน้านี้ เปิดแอปใน Edge UI คัดลอกคีย์ผู้ใช้ และใช้คีย์ดังกล่าวตามขั้นตอนต่อไปนี้
curl http://localhost:8000/echo -H 'x-api-key:your_api_key'
เช่น
curl http://localhost:8000/echo -H "x-api-key:DvUdLlFwG9AvGGpEgfnNGwtvaXIlUUvP"
ตัวอย่างเอาต์พุต
{
  "headers":{
    "user-agent":"curl/7.54.0",
    "accept":"*/*",
    "x-api-key":"DvUdLlFwG9AvGGpEgfnNGwtvaXIlUUvP",
    "client_received_start_timestamp":"1535134472699",
    "x-authorization-claims":"eyJhdWQiOi...TQ0YmUtOWNlOS05YzM1OTE5MTA1NDkifQ==",
    "target_sent_start_timestamp":"1535134472702",
    "x-request-id":"678e3080-a7ae-11e8-a70f-87ae30db3896.8cc81cb0-a7c9-11e8-a70f-87ae30db3896",
    "x-forwarded-proto":"http",
    "x-forwarded-host":"localhost:8000",
    "host":"mocktarget.apigee.net",
    "x-cloud-trace-context":"e2ac4fa0112c2d76237e5473714f1c85/1746478453618419513",
    "via":"1.1 localhost, 1.1 google",
    "x-forwarded-for":"::1, 216.98.205.223, 35.227.194.212",
    "connection":"Keep-Alive"
  },
  "method":"GET",
  "url":"/",
  "body":""
}