 Google は AI 技術を使用して、コンテンツをご希望の言語に翻訳しています。AI 翻訳には誤りが含まれる場合があります。
Edge UI で SAML を使用する
SAML の仕様では、次の 3 つのエンティティが定義されています。
- プリンシパル(Edge UI ユーザー)
- サービス提供者(Apigee SSO)
- ID プロバイダ(SAML アサーションを返す)
SAML が有効な場合、プリンシパル(Edge UI ユーザー)がサービス提供者(Apigee SSO)へのアクセスをリクエストします。Apigee SSO(SAML サービス提供者としての役割)は、SAML IDP に ID アサーションをリクエストして取得し、そのアサーションを使用して Edge UI へのアクセスに必要な OAuth2 トークンを作成します。その後、ユーザーは Edge UI にリダイレクトされます。
このプロセスを以下に示します。
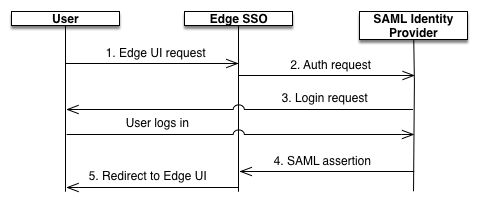
図の説明:
- ユーザーが Edge UI のログイン URL にリクエストを送信して、Edge UI にアクセスしようとします。例:
https://edge_UI_IP_DNS:9000
- 未認証のリクエストは SAML IDP にリダイレクトされます。(例: 「https://idp.customer.com」)。
- IDP にログインしていない場合は、ログインを求められます。
SAML IDP によって認証されます。
SAML IDP が SAML 2.0 アサーションを生成し、Apigee SSO モジュールに返します。
- Apigee SSO はアサーションを検証し、アサーションからユーザー ID を抽出して、Edge UI の OAuth 2 認証トークンを生成し、次の URL のメインの Edge UI ページにユーザーをリダイレクトします。
https://edge_ui_IP_DNS:9000/platform/orgName
ここで、orgName は Edge 組織の名前です。
特に記載のない限り、このページのコンテンツはクリエイティブ・コモンズの表示 4.0 ライセンスにより使用許諾されます。コードサンプルは Apache 2.0 ライセンスにより使用許諾されます。詳しくは、Google Developers サイトのポリシーをご覧ください。Java は Oracle および関連会社の登録商標です。
最終更新日 2026-11-13 UTC。
[[["わかりやすい","easyToUnderstand","thumb-up"],["問題の解決に役立った","solvedMyProblem","thumb-up"],["その他","otherUp","thumb-up"]],[["必要な情報がない","missingTheInformationINeed","thumb-down"],["複雑すぎる / 手順が多すぎる","tooComplicatedTooManySteps","thumb-down"],["最新ではない","outOfDate","thumb-down"],["翻訳に関する問題","translationIssue","thumb-down"],["サンプル / コードに問題がある","samplesCodeIssue","thumb-down"],["その他","otherDown","thumb-down"]],["最終更新日 2026-11-13 UTC。"],[],[]]
