

درحال مشاهده اسناد Apigee Edge هستید.
به
اسناد Apigee X بروید. اطلاعات
Edge Microgateway v. 3.1.x
نمای کلی
پساز تکمیل مراحل این راهنمای راهاندازی، نصب Edge Microgateway کاملاً پیکربندیشده و کارآمدی خواهید داشت که میتواند درخواستهای API را پردازش کند. با ایجاد تماسهای API ایمن ازطریق Edge Microgateway به هدف زمینهای، راهاندازی را آزمایش خواهید کرد. همچنین با نحوه افزودن افزایه مهار جهش به Microgateway آشنا خواهید شد.
این راهنما به این بخشها تقسیم شده است:
- پیشنیاز: نصب Edge Microgateway
- بخش ۱: پیکربندی Edge Microgateway
- بخش ۲: ایجاد نهادها در Apigee Edge
- بخش ۳: عملکرد Edge Microgateway
- بخش ۴: Secure Edge Microgateway
- بخش ۵: افزودن افزایه «مهار جهش»
- بخش ۶: مشاهده دادههای «Analytics» در Apigee Edge
پیشنیاز: نصب Edge Microgateway
دستورالعملهای نصب Edge Microgateway را دنبال کنید. پساز تکمیل نصب، آماده خواهید بود که مراحل این آموزش گامبهگام را دنبال کنید.
بخش ۱: پیکربندی Edge Microgateway
در این بخش، از فرمان میانای خط فرمان (CLI) برای پیکربندی Edge Microgateway بهمنظور برقراری ارتباط با Apigee Edge استفاده خواهید کرد.
- اگر از Apigee Edge Cloud استفاده میکنید، مراحل پیکربندی Apigee Edge Cloud را دنبال کنید.
- اگر در Apigee Private Cloud هستید، مراحل Apigee Edge Private Cloud را دنبال کنید.
مراحل پیکربندی Apigee Edge Cloud
برای استفاده از Edge Microgateway با Apigee Edge Cloud، این مراحل را دنبال کنید:
- راهاندازی Edge Microgateway (فقط یکبار باید این مرحله را انجام دهید):
edgemicro init
- فایل پیکربندی بهنام
default.yamlدر دایرکتوری صفحه اصلی شما در دایرکتوری فرعی بهنام.edgemicroقرار داده شد. همینحالا بررسی کنید تا مطمئن شوید این فایل وجود دارد:ls ~/.edgemicro default.yaml
توجه: در اسناد Edge Microgateway، به دایرکتوری خانه با علامت مد (
~) اشاره میکنیم که میانبر UNIX است. اگر از Windows استفاده میکنید و پوسته شما از تیلده پشتیبانی نمیکند، باید متغیر محیطی مناسب را در فرمانهایی که به دایرکتوری خانه ارجاع میدهند جایگزین تیلده کنید. برای مثال:%USERPROFILE%/.edgemicro. - همه فرمانهای CLI دارای عملکرد راهنما هستند. راهنمای فرمان edgemicro
configure را چاپ کنید:
edgemicro configure -h
- برای پیکربندی Edge Microgateway، فرمان زیر را اجرا کنید:
edgemicro configure -o [org] -e [env] -u [username]
مکان:
org:نام سازمان Edge شما (باید سرپرست سازمان باشید).env:محیطی در سازمان شما (مثل آزمایش یا تولید).username:نشانی ایمیل منسوب به حساب Apigee شما.
توجه: فرمان پیکربندی پارامترهای اضافی را مجاز میکند. برای مشاهده فهرست کامل، به پیکربندی Edge Microgateway برای Apigee Edge Cloud مراجعه کنید.
مثال
edgemicro configure -o docs -e test -u jdoe@example.com
برونداد
./edgemicro configure -o docs -e test -u jdoe@apigee.com
password:
current nodejs version is v12.5.0
current edgemicro version is 3.1.0
password:
file doesn't exist, setting up
Give me a minute or two... this can take a while...
App edgemicro-auth deployed.
checking org for existing KVM
error checking for cert. Installing new cert.
creating KVM
adding private_key
adding public_key
configuring host edgemicroservices-us-east-1.apigee.net for region us-east-1

saving configuration information to: $HOME/.edgemicro/docs-test-config.yaml

vault info:
 -----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQCQ2mJZJGbPPTANBgkqhkiG9w0BAQsFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTcwOTA3MjA0ODA4WhcNMTcwOTA4MjA0ODA4WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAQUAA4IBDwAwggEKAoIBAQDw
yzmqi5CelqqtTr6IaFe1ssrMXEDnNtkBh95U6F5zHLsNQhJcyNUAO9um6FLMSqSd
fTztXfWUZzDgmbb6sfbx/9cqpvQ8TIjxyIz8xGM9H4legRQmsCQoYGkLjpPE5ZOa
wZrI5IaVm8LY6vbopPFwxgKOQ9bphx6k9Na055DmNyZAOTMD+4I0m/RdsrnZnYih
3DaFj1tXHKZI1jfAt/QOif5Nmk4+JckYwF+9HBysWUbbvj/gnBjVYF2Isb7q7oFD
lPGhwFoIebMqHMWD8lG7+9RJDO9dDV6f1g1/9waIrq1D+MoVXos9VMstNrPp0cKF
Ue+lAkct8tylH+2MosF7AgMBAAEwDQYJKoZIhvcNAQELBQADggEBAJMRdcQh3ayy
csVVT4TYwxV7MKWRfhDRz6X+MM9frB+Z7sI4+ZoZbXKOoZI2hSjmbdLpkNR/m9eJ
+1Uk0JKmpSY7Q+1rRrvcHsWNysGf4z+zDJXYECTrtSnXKBXtb9SJ8JAfoZOQD0lA
zmKuJjQMLTdiYMHOBR6ZWnaKaRvrQwGHcQrheJm4a90XgZF6jcRR8CPrBzkmsbCp
IU/Ux3E17wDGYPxjJs5otyQG8rN/88RGyaSeXK8rjKr9D4KFGJeasXBKmTG2afAr
yfBvS4h6s42FCOR/eLpmMllVoO9up71Fa3EtV+aK+FNNY9uMbgUHeLQE7z9nn06q
PTmvExZLkLQ=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
  key: 27ee39567c75e4567a66236cbd4e86d1cc93df6481454301bd5fac4d3497fcbb
  secret: 4618b0008a6185d7327ebf53bee3c50282ccf45a3cceb1ed9828bfbcf1148b47
مراحل پیکربندی Apigee Private Cloud
برای استفاده از Edge Microgateway با Apigee Private Cloud، این مراحل را دنبال کنید:
- راهاندازی Edge Microgateway (فقط یکبار باید این مرحله را انجام دهید):
edgemicro init
- اطلاعات راهنمای فرمان edgemicro private configure را چاپ کنید. به این روش میتوانید راهنمای هر فرمان یا گزینه فرمان Edge Microgateway CLI را چاپ کنید.
edgemicro private configure -h
- فرمان زیر را اجرا کنید. این کار به اطلاعات استاندارد درباره حساب Apigee Edge
Private Cloud شما نیاز دارد: نام سازمان، نام محیط، نام کاربری (نشانی ایمیل)، گذرواژه،
نشانی IP سرور مدیریت و نشانی IP مسیریاب. برای استفاده از این فرمان باید سرپرست سازمان Edge باشید:
edgemicro private configure -o [org] -e [env] -u [username] -r [runtime_url] -m [mgmt_url] -v [virtual_host]
مکان:
-
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید). -
envمحیطی در سازمان شما است (مثل آزمایش یا تولید). runtime_urlنشانی وب زمان اجرا برای نمونه ابر خصوصی شما است.mgmt_urlنشانی وب سرور مدیریت برای نمونه ابر خصوصی شما است.usernameنشانی ایمیل منسوب به حساب Apigee شما است.-
virtual_hostفهرست جداشده با کاما از نامهای میزبان مجازی است. مقادیر پیشفرضdefault,secureاست
-
مثال
edgemicro private configure -o docs -e test -u jdoe@example.com -r http://192.162.52.106:9001 -m http://192.162.52.106:8080 -v default
یا اگر نام مستعار میزبان مجازی شما myorg-test.mycompany.com است، از فرمانی مانند این استفاده میکنید:
edgemicro private configure -o docs -e test -u jdoe@example.com -r myorg-test.mycompany.com -m http://192.162.52.106:8080 -v default
برونداد
delete cache config
checking for previously deployed proxies
configuring edgemicro internal proxy
deploying edgemicro internal proxy
deploying  edgemicro-auth  app
copy auth app into tmp dir
copy config into tmp deer
Give me a minute or two... this can take a while...
App edgemicro-auth added to your org. Now adding resources.

checking org for existing KVM
error checking for cert. Installing new cert.
creating KVM
adding private_key
adding public_key
configuring host http://192.168.52.106:9001 for region dc-1

saving configuration information to: $HOME/.edgemicro/jdoe-test-config.yaml
vault info:
-----BEGIN CERTIFICATE-----
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFswhB0Yvg6JKWsKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik245yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
-----END CERTIFICATE-----

The following credentials are required to start edge micro
   key: a3f8f3dfe39158fc3c50b274f0af2234246e0d5f6ea4ad09389b645147151ba3
   secret: 3e9904802fb3c0e8ca408128a11119cf13546d54dac10ace944c097a726a1263

edgemicro configuration complete!
بهتأیید رساندن نصب
برای درستیسنجی نصب، این فرمان را اجرا کنید. اگر هیچ خطایی گزارش نشود، همه چیز بهدرستی تنظیم شده است و میتوانید Edge Microgateway را با موفقیت شروع کنید.
edgemicro verify -o [org] -e [env] -k [key] -s [secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).-
keyکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است. -
secretکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.
مثال
edgemicro verify -o docs -e test -k 93b01fd21d86331459ae52f624ae9aeb13eb94767ce40a4f621d172cdfb7e8e6 -s c8c755be97cf56c21f8b0156d7132afbd03625bbd85dc34ebfefae4f23fbcb3c
درباره پیکربندی
همه پیکربندیهایی که تاکنون انجام شده است به Edge Microgateway اجازه میدهد تا خود را به Apigee Edge متصل کند. پساز موفقیتآمیز بودن خودراهاندازی، Edge Microgateway بار اضافی اطلاعات پیکربندی را از Apigee Edge بازیابی میکند.
از این اطلاعات پیکربندی برای چه هدفی استفاده میشود؟ همانطور که در بخش بعدی این آموزش خواهیم دید، وقتی Edge Microgateway شروع میشود، باید فهرستی از پراکسیهای میانای برنامه کاربردی ویژه Edge Microgateway-aware را از Apigee Edge دریافت کند. در بخش بعدی این آموزش، کارگزار نیابتی آگاه به Microgateway ایجاد خواهید کرد. Edge Microgateway مشتریان را محدود میکند تا فقط با میاناهای برنامهسازی کاربردی که توسط این پراکسیهای میانای برنامهسازی کاربردی آگاه از Microgateway ارائه میشوند تماس بگیرند، و مشتریان (بهطور پیشفرض) ملزم خواهند بود برای هر تماس یک کد امنیتی معتبر ارائه دهند. برای خواندن بیشتر درباره این پراکسیها، «آنچه باید درباره پراکسیهای آگاه از Edge Microgateway بدانید» را در نمای کلی Edge Microgateway ببینید.
بهعنوان سرپرست سازمان Edge، علاقهمند خواهید بود بدانید که پراکسیهای آگاه از Edge Microgateway میتوانند مانند هر پراکسی دیگری به محصولات Edge اضافه شوند. ازطریق استفاده از محصولات و برنامههای توسعهدهنده، میتوانید نشانهای امنیتی ویژه مشتری تولید کنید تا دسترسی به «میاناهای برنامهسازی کاربردی» فراخواندهشده ازطریق Edge Microgateway را کنترل کنید. الگوهای درگیر در این فرایند با کار کردن با هرگونه پراکسی API، محصول، و برنامه توسعهدهنده در Apigee Edge یکسان است. اگر میخواهید درباره محصولات مطالعه کنید، با محصول API چیست؟ در اسناد Edge شروع کنید.
در مرحله بعد، نحوه ایجاد پراکسیهای آگاه از Edge Microgateway را بررسی خواهیم کرد و پساز آن، Edge Microgateway را راهاندازی و تنظیمات را آزمایش خواهیم کرد.
بخش ۲: ایجاد نهادها در Apigee Edge
در این بخش، این نهادها را در Edge ایجاد خواهید کرد:
-
کارگزار نیابتی آگاه از ریزدروازه - این کارگزار نیابتی ویژهای است که Edge Microgateway میتواند هنگام
راهاندازی آن را شناسایی کند. کارگزاران آگاه از ریزدروازه قرارداد نامگذاری دارند که باید از آن پیروی کنید: نام باید با
edgemicro_شروع شود. برای مثالedgemicro_helloیاedgemicro_userinfo. وقتی Edge Microgateway شروع میشود، فهرستی از پراکسیهای آگاه به میکروگیتوی را از همان سازمان و محیط Edge که هنگام شروع Edge Microgateway مشخص کردهاید از Edge بازیابی میکند.
برای هر پراکسی آگاه از میکروگیتوی، Edge Microgateway نشانی وب هدف پراکسی و مسیر پایه آن را بازیابی میکند. کارگزاران آگاه از «درگاه کوچک» همچنین روشی مناسب برای مرتبط کردن دادههای تجزیهوتحلیل تولیدشده توسط «درگاه کوچک Edge» با کارگزار در پلاتفرم Edge ارائه میدهند. ازآنجاییکه Microgateway تماسهای API را مدیریت میکند، دادههای تجزیهوتحلیل را بهصورت ناهمزمان به Edge ارسال میکند. دادههای Analytics در «میانای کاربری Analytics Edge» در زیر نام(های) پراکسی آگاه از میکرودروازه، همانطور که برای هر پراکسی دیگری نمایش داده میشود، نشان داده خواهد شد.
- محصول، توسعهدهنده، و برنامه توسعهدهنده - Edge Microgateway از محصولات، توسعهدهندگان، و برنامههای توسعهدهنده برای فعال کردن امنیت کلید API یا کد دسترسی OAuth2 استفاده میکند. وقتی Edge Microgateway شروع میشود، همه پیکربندیهای محصول را از سازمان Apigee Edge شما بارگیری میکند. این سرویس از این اطلاعات برای درستیسنجی تماسهای «میانای برنامهسازی کاربردی» که ازطریق Edge Microgateway با کلیدهای «میانای برنامهسازی کاربردی» یا کدهای دسترسی OAuth2 برقرار میشوند استفاده میکند.
۱. ایجاد پراکسی API سازگار با «درگاه کوچک Edge» در Edge
- در Apigee Edge به سیستم سازمانتان وارد شوید.
- در منو پیمایش کناری، توسعه > پراکسیهای API را انتخاب کنید.
- روی + پراکسی کلیک کنید. جادوگر «ساختن پراکسی» فراخوانده میشود.
- در اولین صفحه دستیار، پراکسی معکوس (رایجترین) را انتخاب کنید.
- روی بعدی کلیک کنید.
- در صفحه «جزئیات» دستیار، بهصورت زیر پیکربندی کنید. حتماً جادوگر را
دقیقاً همانطور که نشان داده شده است پر کنید:
- نام پراکسی: edgemicro_hello
- مسیر پایه پراکسی: /hello
- میانای برنامهسازی کاربردی موجود: http://mocktarget.apigee.net/
- روی بعدی کلیک کنید.
- در صفحه «امنیت» دستیار، عبور (هیچکدام) را انتخاب کنید.
- روی بعدی کلیک کنید.
- در صفحه «میزبانان مجازی» در دستیار، پیشفرضها را بپذیرید.
- روی بعدی کلیک کنید.
- در صفحه «ساخت» دستیار، تنظیمات پراکسی خود را مرور کنید. مطمئن شوید که محیط آزمایشی انتخاب شده باشد.
- روی ساختن و پیادهسازی کلیک کنید.
۲. ایجاد محصول
- در منو پیمایش کناری، انتشار > محصولات API را انتخاب کنید.
- روی + محصول API کلیک کنید. صفحه «جزئیات محصول» ظاهر میشود.
- صفحه «جزئیات محصول» را بهصورت زیر تکمیل کنید:
- نام: EdgeMicroTestProduct
- نام نمایشی: EdgeMicroTestProduct
- محیط: آزمایشی و تولید
- دسترسی: عمومی
- نوع تأیید کلید: خودکار
- در «منابع»، روی +پراکسی API کلیک کنید
- edgemicro-auth را انتخاب کنید
- دوباره روی +API Proxy کلیک کنید.
- edgemicro_hello را انتخاب کنید
- + منبع سفارشی را انتخاب کنید
- وارد کردن /**
- دوباره + منبع سفارشی را انتخاب کنید.
- وارد کردن /
- روی ذخیره کلیک کنید.
۳. (اختیاری) ایجاد توسعهدهنده آزمایشی
برای هدف این آموزش گامبهگام، میتوانید از هر توسعهدهنده موجودی برای مرحله بعدی، ایجاد برنامه توسعهدهنده، استفاده کنید. اما اگر مایلید، اکنون توسعهدهنده آزمایشی ایجاد کنید:
- در منو پیمایش کناری، انتشار > توسعهدهندگان را انتخاب کنید.
- روی + توسعهدهنده کلیک کنید.
- برای ایجاد توسعهدهنده آزمایشی، کادر گفتگو را تکمیل کنید.
۴. ایجاد برنامه توسعهدهنده
از اطلاعات اعتباری کارخواه این برنامه برای برقراری تماسهای ایمن با «میانای برنامهسازی کاربردی» ازطریق Edge Microgateway استفاده خواهید کرد:
- در منو پیمایش کناری، انتشار > برنامهها را انتخاب کنید.
- روی + برنامه کلیک کنید. صفحه «جزئیات برنامه توسعهدهنده» ظاهر میشود.
- صفحه «برنامه توسعهدهنده» را بهصورت زیر تکمیل کنید:
- نام: EdgeMicroTestApp
- نام نمایشی: EdgeMicroTestApp
- توسعهدهنده: اگر توسعهدهنده آزمایشی ایجاد کردهاید، آن را انتخاب کنید. یا میتوانید از هر توسعهدهنده موجودی برای هدف این آموزش استفاده کنید.
-
اطلاعات اعتباری:
- «انقضا»: هرگز را انتخاب کنید.
- روی + محصول کلیک کنید و EdgeMicroTestProduct (محصولی که بهتازگی ایجاد کردهاید) را انتخاب کنید
- روی ذخیره کلیک کنید.
- به صفحه فهرست «برنامهها» برگشتید.
- برنامهای را که تازه ایجاد کردهاید، EdgeMicroTestApp، انتخاب کنید.
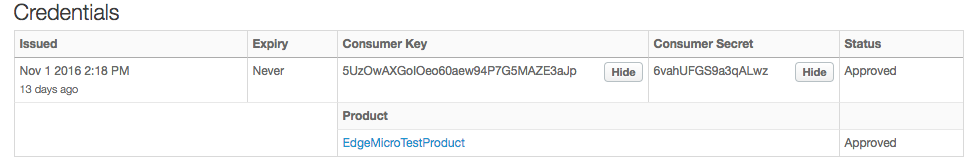
- روی نمایش در کنار کلید مصرفکننده و رمز مصرفکننده کلیک کنید.
بخش ۳: بهرهبرداری از Edge Microgateway
اکنون که Edge Microgateway پیکربندیشده و حداقل یک پراکسی آگاه به Edge Microgateway در Edge دارید، زمان آن رسیده است که Edge Microgateway را راهاندازی کنید. کارساز HTTP «ریزدروازه Edge» روی ماشین محلی شما اجرا خواهد شد و مستقیماً با آن کارساز تماس API برقرار خواهید کرد.
۱. شروع Edge Microgateway
برای شروع Edge Microgateway، از فرمان edgemicro start استفاده کنید.
- مطمئن شوید که کلیدهایی را که قبلاً هنگام اجرای فرمان edgemicro
configure برگردانده شده است دارید. آن برونداد چیزی شبیه این بود:
You need key and secret while starting edgemicro instance

key: da4778e7c240a5d4585fc559eaba5083328828bc9f3a7f583e8b73e
secret: 3aad7439708b4aeb38ee08e82189921ad00e6fc1ba8a8ae9f929ee2
- (اختیاری) اطلاعات راهنمای فرمان
edgemicro startرا چاپ میکند.
edgemicro start -h
- برای شروع Edge Microgateway، فرمان زیر را اجرا کنید:
edgemicro start -o [org] -e [env] -k [key] -s [secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).keyکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.secretکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.
مثال
edgemicro start -o docs -e test -k 701e70e718ce6dc1880616b3c39177d64a88754d615c7a4e1f78b6181d000723 -s 05c14356e42d136b83dd135cf8a18531ff52d7299134677e30ef4e34ab0cc824
برونداد
دستور شروع اطلاعات پیکربندی زیادی را از Apigee Edge بازیابی میکند (که به پنجره پایانه پیمایش میکند). در برونداد، فهرستی از محصولات و پراکسیهای آگاه از ریزدروازه را که شناسایی شدهاند خواهید دید. در انتهای برونداد، باید چیزی شبیه به این ببینید:
...

current nodejs version is v12.5.0
current edgemicro version is 3.1.0
info: jwk_public_keys download from null returned 200 undefined
info: jwt_public_key download from https://docs-test.apigee.net/edgemicro-auth/publicKey returned 200 OK
info: products download from https://docs-test.apigee.net/edgemicro-auth/products returned 200 OK
info: config download from https://edgemicroservices-us-east-1.apigee.net/edgemicro/bootstrap/organization/docs/environment/test returned 200 OK
PROCESS PID : 17991
- وضعیت ریزدروازه را بررسی کنید. در پنجره ترمینال دیگری، به همان دایرکتوری که
Edge Micro را در آن شروع کردید بروید و این دستور را وارد کنید:
edgemicro status
current nodejs version is v12.5.0
current edgemicro version is 3.1.0
edgemicro is running with 8 workers
چه اتفاقی افتاده است؟
بار Edge اطلاعات پیکربندی «درگاه کوچک» از Apigee Edge بارگیری و بهصورت محلی در حافظه نهان ذخیره میشود. این اطلاعات شامل موارد زیر است:
- کلید عمومی که قبلاً ایجاد و در «نقشه مقدار کلید» (KVM) رمزگذاریشده ذخیره کردهایم.
- نمایشی از همه پراکسیهای آگاه از Edge Microgateway که در سازمان/محیط وجود دارند. اینها همه پراکسیهایی هستند که با پیشوند edgemicro_ نامگذاری شدهاند.
- نمایشی از همه محصولات «میانای برنامهسازی کاربردی» که در سازمان/محیط وجود دارد.
با این اطلاعات، Edge Microgateway میداند که مجاز به پردازش کدام پراکسیها و مسیرهای پراکسی است. این محصول از اطلاعات محصول برای اعمال امنیت استفاده میکند (دقیقاً به همان روشی که هر پراکسی API در Apigee Edge انجام میدهد، جایی که کلیدهای برنامه توسعهدهنده با محصولات ارتباط دارند). بهزودی مراحل ایمنسازی Edge Microgateway را مرور خواهیم کرد.
۲. آزمایش کردن Edge Microgateway
با اجرای Edge Microgateway، میتوانید کارگزار را فراخوانی کنید. پیکربندی کارگزار edgemicro_hello هنگام شروع Edge Microgateway از Edge بارگیری شد. بهخاطر داشته باشید که مسیر پایه پراکسی /hello است.
برای آزمایش Edge Microgateway، با مسیر پایه شروع میکنیم و مسیر منبع /echo را اضافه میکنیم. توجه داشته باشید که همه موارد پساز مسیر پایه (ازجمله هرگونه پارامتر پُرسمان) بهسادگی به هدف زیرینه منتقل میشود:
curl -i http://localhost:8000/hello/echo
{"error":"missing_authorization","error_description":"Missing Authorization header"}
این خطا به این دلیل رخ میدهد که کلید API یا کد دسترسی معتبری را همراه با درخواست ارسال نکردهاید. بهطور پیشفرض، Edge Microgateway در هر تماس با «میانای برنامهسازی کاربردی» به کلید «میانای برنامهسازی کاربردی» یا کد دسترسی نیاز دارد. در مرحله بعدی این آموزش، این API را بهدرستی ایمن میکنیم و به شما نشان میدهیم چگونه یک کد دسترسی معتبر دریافت کنید و آن را به درخواست اضافه کنید.
۴. توقف Edge Microgateway
- در پنجره ترمینال جداگانهای، به همان دایرکتوری که در آن
Edge Microgateway را شروع کردید
cd. - فرمان توقف را وارد کنید:
edgemicro stop
بخش ۴: Secure Edge Microgateway
میتوانید تماسهای «میانای برنامهسازی کاربردی» برقرارشده ازطریق Edge Microgateway را بااستفاده از کلید «میانای برنامهسازی کاربردی» یا کد دسترسی ایمن کنید.
- فراخوانیهای API ایمن با کد دسترسی OAuth2
- ایمنسازی فراخوانیهای API با «کلید میانای برنامهسازی کاربردی»
تماسهای ایمن با میانای برنامهسازی کاربردی با کد دسترسی OAuth2
اگر میخواهید تماسهای API را با یک کد دسترسی OAuth2 اصالتسنجی کنید، این مراحل را دنبال کنید:
۱. دریافت کلیدهای موردنیاز
- در «میانای کاربری Edge»، به «برنامه توسعهدهندگان» که قبلاً ایجاد کردهاید پیمایش کنید. نام برنامه EdgeMicroTestApp بود.
- در صفحه «برنامه توسعهدهنده»، «کلید مصرفکننده» و «رمز مصرفکننده» را نشان دهید و آنها را کپی کنید. این مقادیر برای دریافت کد دسترسی در مرحله بعد الزامی است.
۲. دریافت کد دسترسی
دو روش برای دریافت کد دسترسی وجود دارد. هر دو روش را به شما نشان خواهیم داد.
استفاده از CLI برای دریافت کد دسترسی
روش اول راحت است و از الگویی که در سراسر آموزش استفاده کردهایم پیروی میکند. روش دوم معمولاً برای توسعهدهندگان برنامه مشتری که نیاز به درخواست کد دارند مفیدتر است. نقطه پایانی واقعی کد در پراکسی edgemicro-auth پیادهسازی میشود که هنگام پیکربندی Edge Microgateway مستقر شده است.
- (اختیاری) مشاهده راهنمای فرمان token get:
edgemicro token get -h
- با جایگزین کردن مقادیر «کلید مصرفکننده» و «رمز مصرفکننده» از
برنامه توسعهدهندهای که در Apigee Edge ایجاد کردهاید، در پارامترهای -i و -s
رمز را تولید کنید:
edgemicro token get -o [org] -e [env] -i [consumer_key] -s [consumer_secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).-
consumer_id«شناسه مصرفکننده» در «برنامه توسعهدهنده» است که قبلاً ایجاد کردهاید. -
consumer_secret«رمز مصرفکننده» در «برنامه توسعهدهنده» است که قبلاً ایجاد کردهاید.
مثال
edgemicro token get -o docs -e test -i G0IAeU864EtBo99NvUbn6Z4CBwVcS2 -s uzHTbwNWvoSmOy
برونداد (نمونه)
current nodejs version is v12.5.0
{ token: 'eyJ0eXAiOiJKV1QiLCJhbGciSUzI1NiJ9.eyJhcHBsaWNhdGl
vbl9uYW1lIjoiNWNiMGY0tOWMzOC00YmJjLWIzNzEtZGMxZTQzOGYxZGMxI
iwiY2xpZW50X2lkIjoiNVVdBWEdvSU9lbzYwYWV3OTRQN0c1TUFaRTNhSnA
iLCJzY29wZXMiOltdLCJhcGlfcHJvjdF9saXN0IjpbIsVkZ2VNaWNyb1Rlc
3RQcm9kdWN0IlmlhdCI6MTQ3ODIwODMzMiwiZXhwIjoxNDc4MjEwMTMxfQ.
v3Q8Rs0W9FO_XpERwIAMMXhjGamRmmmWgrAy1wJv0-99oajx5ASI5qjNubM
nCF14xxwlVXHcz1VfedA8Nx7Ih145zhWWuPKL9muzhXXnVBRFeBMeeLqJk4
QQ7Bhst7xH_68nJSTE20Egu95DHOCUemfrepDFH0VggY4BmzvwLkBNfz_te
E_YqwKZbpGOLMdKK1vMk0fk0x19SieIMS_aJYeOAklrzUhnFxWJFrsAWsax
NLx_BbQcZzYfK1JSDUrhRNVBuPHMnGjNA_oHw2J4qa6Hsp62PfchG-DIW_t
-0BFnYf3rYXmqyNORqFrOMdl4VxqQ' }
(اختیاری) استفاده از API برای دریافت کد
اگر به فراخوانی پراکسیهای Edge بااستفاده از curl یا کارخواه HTTP دیگری عادت دارید، جالب است بدانید که میتوانید نقطه پایانی کد اصالتسنجی را مستقیماً فراخوانی کنید، نه بااستفاده از فرمان edgemicro token. در اینجا یک مثال curl آورده شده است. کافی است نامهای سازمان و محیط خود را در نشانی وب جایگزین کنید و مقادیر «کلید مصرفکننده:رمز مصرفکننده» را که با دونقطه از هم جدا شدهاند در سرایند «اصالتسنجی پایه» بگذرانید:
curl -i -X POST "http://[org]-[env].apigee.net/edgemicro-auth/token" -d '{ "client_id": "your consumer key", "client_secret": "your consumer secret", "grant_type": "client_credentials" }' -H "Content-Type: application/json"
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).-
client_id«شناسه مصرفکننده» در «برنامه توسعهدهنده» است که قبلاً ایجاد کردهاید. -
client_secret«رمز مصرفکننده» در «برنامه توسعهدهنده» است که قبلاً ایجاد کردهاید.
برونداد (نمونه)
فرمان، چه از فرمان edgemicro token CLI استفاده کرده باشید یا نقطه پایان را بااستفاده از curl فراخوانده باشید، یک کد دسترسی امضاشده برمیگرداند که میتوان از آن برای برقراری تماسهای کارخواه استفاده کرد. چیزی شبیه این:
MIICpDCCAYwCCQDpIvWlpaZJGDANBgkqhkiG9w0BAQFADAUMRIwEAYDVQQDEwls
b2NhbGhvc3QwHhcNMTYwNDA3MTcxNTM5WhcNMTYwND4MTcxNTM5WjAUMRIwEAYD
VQQDEwlsb2NhbGhvc3QwggEiMA0GCSqGSIb3DQEBAUAA4IBDwAwggEKAoIBAQD3
OAQ+kf5FH0S0yuj05ITqUODuUJspBPberRMbqOZYHcFsnhB0Yvg6JKWxKWBDP9o
Xl96dtgH7xPFRqIU0zI452jkMQ1fPz2mSaGwik241yfBku7olooXKRKTRKOUoXa
q3Hld/RPxGSsWtiyyYtKex7tuFdq0Knm1EhowdTRGIgjNvudeYMka/XPRXuykhd
xIDxWj4rdX+4GPx9qT2eTQC5nOAC7XHVL7ys4KqsAiv28vw10u400KstFFS8Qho
7FaE0bOKLolKKadKyA60ha1XIw/uSTD6ZQFWQ+XM3OaRbXePWXnSZioSxXcZT7L
hMUKbsRXw/TCvRB51LgNAgMBAAEwDQYJKoZIhvcNAQELBQADgEBAOuR1OmE/W6j
gRAarJB5EQuTEpI/9Zpg5c5RAGjzLhkazsycn7pal+IymUjCV7D0oIxTVuTM8ZZ
57kR5hF/C1ZypDN9i+KGP2ovX8WOCCXYtIQECgZPB/L/7/k7BDuKN4vFBvWUe3X
s2oyjnVWy+ASqsW8gHfj8ekhe22bP240Oqkbyg9SZP9ol1tvJX6+M0thYwcTwAd
ft929Icey/MOTQC0jB2qm0gnIx/7KInFXfS5KoFRJoGrWDeckr3RdBo2LhnPaeZ
1gPYIqphZ3HfisF5KlBXoR8oT/Ilym/nq5COlv+3L4tMIk18F7BQZB60SRazifz
pFkIxepyr/0=
۳. پیکربندی را در Edge Microgateway بررسی کنید
- فایل
$HOME/.edgemicro/org-env-config.yamlرا باز کنید. اگر نمیتوانید این فایل را پیدا کنید، Edge Microgateway کجا نصب شده است را ببینید. - مطمئن شوید که این ویژگیهای افزایه oauth روی false تنظیم شده باشند. بهطور پیشفرض نادرست هستند، اما بهتر است دوبارهسنجی کنید:
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- همچنین در فایل
org-env-config.yaml، مطمئن شوید که افزایه oauth به عنصرplugins:sequenceاضافه شده باشد، مانند این::plugins: dir: ../plugins sequence: - oauth
- اگر تغییری در فایل ایجاد کردید، تغییرات را در نمونه درحال اجرای
Edge Microgateway مجدد بار کنید. این فرمان Edge Microgateway را با زمان توقف صفر بازپیکربندی میکند:
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).keyکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.secretکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.
مثال
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
۴. فراخوانی ایمن میانای برنامهسازی کاربردی
اکنون که کد دسترسی را دراختیار دارید، میتوانید تماس با میانای برنامهسازی کاربردی را بهطور ایمن برقرار کنید. برای مثال:
  curl -i -H "Authorization: Bearer eyJ0eXAiOiJKV1QiLCJhbGciOiJSUzI1NiJ9.eyJhcHBsaWNhdGlvbl
9uYW1lIjoiYmU2YmZjYjAtMWQ0Ni00Y2IxLWFiNGQtZTMxNzRlNTAyMDZkIiwiY2xpZW50X2lkIjoiOGxTTTVIRHdyM
VhIT1ZwbmhURExhYW9FVG5STVpwWk0iLCJzY29wZXMiOltdLCJhcGlfcHJvZHVjdF9saXN0IjpbIk1pY3JvZ2F0ZXdh
eVRlQcm9kdWN0Il0sImCI6MTQzNTM0NzY5MiwiZXhwIjoxNDM1MzQ5NDkxfQ.PL30Y6uK1W1f2ONPEsBDB_BT31c6
IsjWGfwpz-p6Vak8r767tAT4mQAjuBpQYv7_IU4DxSrnxXQ_q536QYCP4p4YKfBvyqbnW0Rb2CsPFziy_n8HIczsWO
s0p4czcK63SjONaUpxV9DbfGVJ_-WrSdqrqJB5syorD2YYJPSfrCcgKm-LpJc6HCylElFDW8dHuwApaWcGRSV3l5Wx
4A8Rr-WhTIxDTX7TxkrfI4THgXAo37p3au3_7DPB_Gla5dWTzV4j93xLbXPUbwTHzpaUCFzmPnVuYM44FW5KgvBrV0
64RgPmIFUxSqBWGQU7Z1w2qFmWuaDljrMDoLEreI2g" http://localhost:8000/hello/echo
این API سرصفحهها و اطلاعات دیگر را از سرور ساختگی برمیگرداند.
ایمنسازی میانای برنامهسازی کاربردی با کلید میانای برنامهسازی کاربردی
اگر میخواهید از کلید API برای مجوز استفاده کنید، این مراحل را دنبال کنید:
۱. دریافت کلید میانای برنامهسازی کاربردی
- در «میانای کاربری Edge»، به «برنامه توسعهدهندگان» که قبلاً ایجاد کردهاید پیمایش کنید. نام برنامه EdgeMicroTestApp بود.
- در صفحه «برنامه توسعهدهنده»، «کلید مصرفکننده» را نشان دهید و آن را کپی کنید. این مقدار کلید میانای برنامهسازی کاربردی است. از این کلید برای برقراری تماسهای API درستیسنجیشده استفاده خواهید کرد.
۲. پیکربندی را در Edge Microgateway بررسی کنید
- فایل را باز کنید
$HOME/.edgemicro/org-env-config.yaml.اگر نمیتوانید این فایل را پیدا کنید، به Edge Microgateway در کجا نصب شده است مراجعه کنید. - مطمئن شوید که این ویژگیهای افزایه oauth روی false تنظیم شده باشند. بهطور پیشفرض نادرست هستند، اما درصورت تمایل میتوانید دوبارهسنجی کنید:
oauth:
   allowNoAuthorization: false
   allowInvalidAuthorization: false
- همچنین در فایل
org-env-config.yaml، مطمئن شوید که افزایه oauth به عنصرplugins:sequenceاضافه شده باشد، مانند این::plugins: dir: ../plugins sequence: - oauth - اگر تغییری در فایل ایجاد کردید، تغییرات را در نمونه درحال اجرای
Edge Microgateway مجدد بار کنید. این فرمان Edge Microgateway را با زمان توقف صفر بازپیکربندی میکند:
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).keyکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.secretکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.
مثال
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c30177d64a88754d615c74e1f78b6181d
۳. با کلید میانای برنامهسازی کاربردی، بهطور ایمن با میانای برنامهسازی کاربردی تماس بگیرید
میانای برنامهسازی کاربردی را با سرایند x-api-key بهصورت زیر فراخوانی کنید. مقدار «کلید مصرفکننده» که از «برنامه توسعهدهنده» کپی کردهاید همان کلید API است. بهطور پیشفرض، Edge Microgateway انتظار دارد که کلید را در سرایندی بهنام x-api-key ارسال کنید، مانند این:
curl -i http://localhost:8000/hello/echo -H "x-api-key: [apikey]"
مکان:
apikeyمقدار «کلید مصرفکننده» برگرفته از EdgeMicroTestApp است.
برای مثال:
curl -i http://localhost:8000/hello/echo -H 'x-api-key: XsU1R4zGXz2ERxd0ilYQ5szwuljr5bB'
اکنون یک Edge Microgateway کاملاً کارآمد و ایمن دارید. در بخش بعدی این آموزش، نگاهی به افزایههایی خواهیم داشت که به Edge Microgateway قابلیت اضافه میکنند.
بخش ۵: افزودن افزایه «مهار جهش»
در این بخش، ویژگی محدود کردن نرخ بهنام «مهار جهش» را به نمونه Edge Microgateway اضافه میکنیم.
افزایه چیست؟
افزایه یک واحد Node.js است که عملکرد را به Edge Microgateway اضافه میکند. واحدهای افزایه از الگوی ثابتی پیروی میکنند و در مکانی ذخیره میشوند که Edge Microgateway آن را میشناسد، و این امر باعث میشود ریزدروازه بتواند آنها را بهطور خودکار شناسایی و بار کند. در استفاده از افزایهها میتوانید درباره افزایهها بیشتر بخوانید.
درحال افزودن افزایه مهار جهش
افزایه دستگیری سنبله دربرابر سنبلههای ترافیک محافظت میکند. تعداد درخواستهای پردازششده توسط نمونه Edge Microgateway را محدود میکند.
در Edge Microgateway، توقف جهش بهعنوان یک واحد افزایه پیادهسازی میشود. برای فعال کردن آن، باید آن را به فایل پیکربندی Edge Microgateway اضافه کنید.
- اگر نمیتوانید این فایل را پیدا کنید، فایل
$HOME/.edgemicro/org-env-config.yaml.Where is Edge Microgateway installed را باز کنید. - عنصر زیر را اضافه کنید. میتوانید آن را در هر جایی از فایل اضافه کنید.
spikearrest: timeUnit: minute allow: 10 buffersize: 0 -
spikearrestرا به عنصرedgemicro:sequence، همانطور که در زیر نشان داده شده است، اضافه کنید. خصوصیت پیکربندی توالی به Edge Microgateway میگوید که ماژولهای افزایه به چه ترتیبی اجرا شوند.edgemicro: home: ../gateway port: 8000 max_connections: -1 max_connections_hard: -1 logging: level: info dir: /var/tmp stats_log_interval: 60 plugins: dir: ../plugins sequence: - oauth - spikearrest
- فایل پیکربندی را ذخیره کنید.
- «دروازه کوچک Edge» را با فرمان بار کردن مجدد مجدداً بار کنید. باید این فرمان را از فهرست راهنمایی که Edge Microgateway را در آن شروع کردید اجرا کنید.
edgemicro reload -o [org] -e [env] -k [key] -s [secret]
مکان:
orgنام سازمان Edge شما است (باید سرپرست سازمان باشید).envمحیطی در سازمان شما است (مثل آزمایش یا تولید).keyکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.-
secretکلیدی است که قبلاً توسط فرمان پیکربندی برگردانده شده است.
مثال
edgemicro reload -o docs -e test -k 701e70ee718ce6dc188016b3c39177d64a88754d615c74e1f78b6181d
- چندین بار پشت سر هم با API تماس بگیرید. پساز تماس دوم، Edge
Microgateway این خطا را برمیگرداند:
{"message":"SpikeArrest engaged","status":503}
دلیل آن این است که «مهار جهش» تعداد تماسهایی را که میتوان در واحد زمان مشخصشده برقرار کرد هموار میکند. بنابراین در این مورد، میتوانید در یک دقیقه ۱۰ تماس برقرار کنید، یا هر ۶ ثانیه یک تماس.
امتیاز اضافی: افزودن افزایه سهمیه
با پیروی از همان الگویی که برای پیکربندی «مهار جهش» استفاده شده است، میتوانید افزایههای دیگری مثل افزایه سهمیه را اضافه کنید. مانند «مهار جهش»، افزایه سهمیه با هر نصب Edge Microgateway ارائه میشود. سهمیه تعداد پیامهای درخواستی را که یک برنامه مجاز است در یک فاصله زمانی مشخص (دقیقه یا ساعت) به یک API ارسال کند، مشخص میکند.
بخش ۶: مشاهده Analytics در Apigee Edge
اکنون نمونه کاملاً کارا از Edge Microgateway داریم، بیایید ببینیم چه کار کرده است! بهطور پیشفرض، واحد افزایه تجزیهوتحلیل به Edge Micro اضافه میشود. این واحد بهطور بیصدا دادههای واکاوش را از Edge Micro به Apigee edge انتقال میدهد، جایی که سیستم Edge Analytics از آن استفاده میکند. ببینیم:
- در Apigee Edge به سیستم سازمانتان وارد شوید.
- Analytics > Proxy Performance (Analytics > عملکرد پراکسی) را انتخاب کنید.
- در داشبورد «عملکرد پراکسی»، پراکسی edgemicro_hello را انتخاب کنید.
- این نمودار اطلاعاتی درباره الگوهای ترافیک پراکسی به شما نشان میدهد، مثل ترافیک کل، میانگین زمان پاسخ، میانگین زمان پاسخ هدف، و غیره.
در صفحه اصلی «داشبوردهای Analytics» در اسناد Edge میتوانید درباره داشبوردهای «تجزیهوتحلیل لبهای» بیشتر بخوانید. برای کسب اطلاعات بیشتر درباره افزایهها، به استفاده از افزایهها مراجعه کنید