

Vous consultez la documentation Apigee Edge.
Accédez à la
documentation**Apigee X**. info
Cette section fournit des informations et des conseils sur la résolution des problèmes OpenLDAP.
SMTP est désactivé et les utilisateurs doivent réinitialiser leur mot de passe
Problème constaté
Lorsque SMTP n'est pas configuré dans l'interface utilisateur Edge, les nouveaux utilisateurs ajoutés à Edge ont besoin d'un moyen de définir un mot de passe.
Messages d'erreur
Unknown username and password combination.
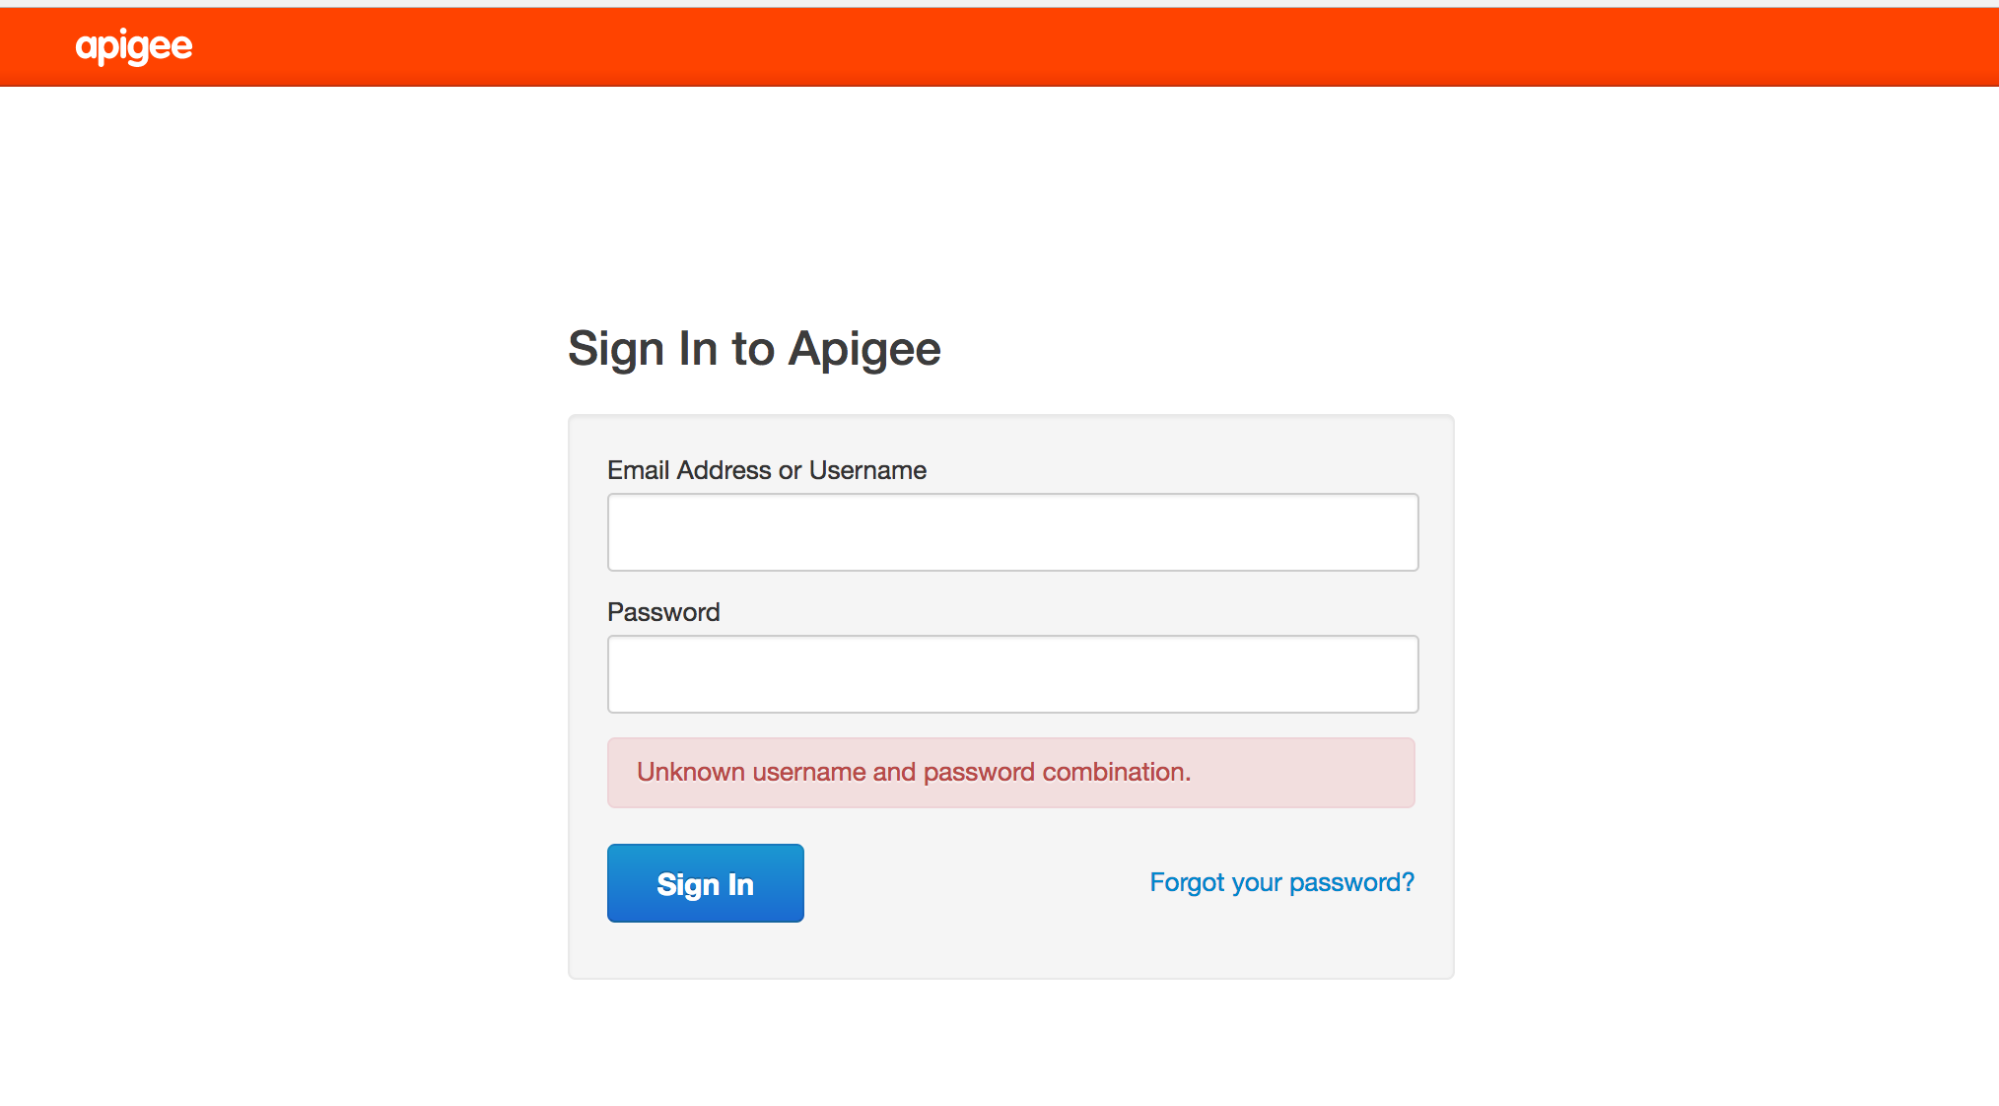
Causes possibles :
Les nouveaux utilisateurs ne peuvent pas recevoir d'e-mail à partir du lien "Mot de passe oublié ?" pour définir un mot de passe, car SMTP n'est pas configuré.
Solution
Vous pouvez résoudre ce problème de l'une des manières suivantes :
Solution 1 : Configurer le serveur SMTP
Configurez le serveur SMTP pour définir un nouveau mot de passe pour l'utilisateur en suivant les instructions fournies dans la documentation.
Solution 2 : Utiliser LDAP
Si vous ne parvenez pas à configurer le serveur SMTP, utilisez les commandes LDAP ci-dessous pour définir le nouveau mot de passe d'un utilisateur :
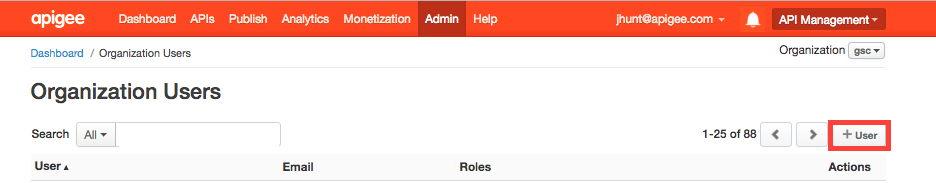
- Un admin. de l'entr. existant doit ajouter l'utilisateur spécifique via l'interface utilisateur Edge, comme illustré ci-dessous :
- Utilisez la commande ldapsearch pour trouver le nom unique
(dn) de l'utilisateur et rediriger la sortie vers un fichier :
ldapsearch -w Secret123 -D "cn=manager,dc=apigee,dc=com" -b "dc=apigee,dc=com" -LLL -h localhost -p 10389 > ldap.txt
Voici un exemple d'entrée dn pour un utilisateur, ainsi que les attributs de l'utilisateur :
dn:uid=f7a4a4a5-7c43-4168-a47e-6e9a1417cc29,ou=users,ou=global,dc=apigee,dc=com
mail: apigee_validator@apigee.com
userPassword:: e1NTSEF9b0FrMFFXVmFjbWRxM1BVaFZzMnllWGZMdkNvNjMwNTJlUDZYN3c9PQ=
 =
uid: f7a4a4a5-7c43-4168-a47e-6e9a1417cc29
objectClass: inetOrgPerson
sn: Validator
cn: apigee
- Ouvrez le fichier ldap.txt et recherchez le nom unique du nouvel utilisateur qui a été ajouté en fonction de l'attribut d'e-mail du nouvel utilisateur.
- Exécutez la commande ldappassword pour ajouter un mot de passe au nouvel utilisateur
à l'aide de son nom unique. Dans cet exemple, vous définissez le mot de passe de l'utilisateur sur Apigee123 :
ldappasswd -h localhost -p 10389 -D "cn=manager,dc=apigee,dc=com" -W -s Apigee123
"uid=f7a4a4a5-7c43-4168-a47e-6e9a1417cc29,ou=users,ou=global,dc=apigee,dc=com"
- Connectez-vous à l'interface utilisateur Edge en tant que nouvel utilisateur avec le mot de passe défini à l'étape précédente. L'utilisateur peut définir un nouveau mot de passe une fois connecté à l'interface utilisateur.
LDAP ne se réplique pas
Problème constaté
De nombreuses installations Edge comportent plusieurs centres de données, par exemple DC-1 et DC-2. Lorsque vous vous connectez à l'interface utilisateur Edge dans DC-1 en tant qu'admin. de l'entr., vous pouvez afficher la liste des utilisateurs, mais la même liste d'utilisateurs n'apparaît pas dans l'interface utilisateur Edge dans DC-2.
Messages d'erreur
Aucune erreur ne s'affiche. L'interface utilisateur Edge n'affiche tout simplement pas la liste des utilisateurs qui auraient dû être répliqués sur tous les serveurs OpenLDAP.
Causes possibles :
En règle générale, ce problème est dû à une configuration de réplication OpenLDAP incorrecte, et non à l'installation elle-même. De plus, la réplication peut échouer si le réseau entre les serveurs OpenLDAP n'autorise pas le trafic sur le port 10389.
Diagnostic
Procédez comme suit pour diagnostiquer le problème :
- Vérifiez si ldapsearch renvoie des données de chaque serveur OpenLDAP :
ldapsearch -W -D "cn=manager,dc=apigee,dc=com" -b "dc=apigee,dc=com" -LLL -h <host-ip> -p 10389
- Vérifiez si vous pouvez vous connecter à chaque nœud OpenLDAP à partir des autres nœuds OpenLDAP sur le port 10389.
Si telnet est installé, utilisez la commande suivante :
telnet <OpenLDAP_Peer_IP> 10389
-
Si telnet n'est pas disponible, utilisez netcat pour vérifier la connectivité comme suit :
nc -vz <OpenLDAP_Peer_IP> 10389
- Vérifiez la configuration de la réplication dans le fichier suivant :
/opt/apigee/data/apigee-openldap/slapd.d/cn=config/olcDatabase={2}bdb.ldifLe fichier doit contenir une configuration semblable à celle-ci :
  olcSyncRepl: rid=001
  provider=ldap://__OTHER_LDAP_SERVER__/
  binddn="cn=manager,dc=apigee,dc=com"
  bindmethod=simple
  credentials=__LDAP_PASSWORD__
  searchbase="dc=apigee,dc=com"
  attrs="*,+"
  type=refreshAndPersist
  retry="60 1 300 12 7200 +"
  timeout=1
- Vérifiez également la valeur de l'attribut olcMirrorMode dans le même fichier. Elle doit être
être définie sur la valeur TRUE :
grep olcMirrorMode /opt/apigee/data/apigee-openldap/slapd.d/cn=config/olcDatabase={2}bdb.ldif - Recherchez les règles iptables et tcp wrapper. Supprimez toutes les règles qui n'autorisent pas les serveurs OpenLDAP pairs à communiquer entre eux. Collaborez avec votre administrateur réseau pour définir les règles de manière appropriée.
- Assurez-vous que le mot de passe du système OpenLDAP est identique sur chaque nœud OpenLDAP.
- Recherchez les caractères masqués dans les fichiers de configuration ldif utilisés pour configurer la réplication OpenLDAP N-Way en exécutant dos2unix sur les fichiers ldif qui ont été créés pour mettre à jour la configuration. En règle générale, un fichier ldif contenant des caractères incorrects empêche l'exécution de la commande ldapmodify et la réplication peut ne pas être configurée. Supprimez tous les caractères incorrects et enregistrez les fichiers de configuration.
Si le problème persiste, contactez l'assistance Apigee pour obtenir de l'aide sur la configuration de la réplication OpenLDAP N-Way.
Impossible de démarrer OpenLDAP
Problème constaté
OpenLDAP ne démarre pas.
Messages d'erreur
SLAPD Dead But Pid File Exists
Causes possibles :
Ce problème est généralement dû à un fichier de verrouillage qui est laissé sur le système de fichiers et qui doit être supprimé.
Diagnostic
Procédez comme suit pour diagnostiquer ce problème :
- Recherchez un verrou de processus slapd OpenLDAP ou un fichier pid à l'emplacement suivant :
/opt/apigee/var/run/apigee-openldap/apigee-openldap.lock
/opt/apigee/var/run/apigee-openldap/apigee-openldap.pid
- Supprimez le fichier de verrouillage et le fichier pid, le cas échéant, et essayez de redémarrer openldap.
rm /opt/apigee/var/run/apigee-openldap/apigee-openldap.lockrm /opt/apigee/var/run/apigee-openldap/apigee-openldap.pid - Si le processus slapd OpenLDAP démarre, ignorez les étapes ci-dessous.
- Si le processus slapd OpenLDAP ne démarre pas, essayez d'exécuter slapd en mode débogage et recherchez les
erreurs :
slapd -h ldap://:10389/ -u apigee -F /opt/apigee/data/apigee-openldap/slapd.d -d 255
- Les erreurs peuvent indiquer des problèmes de ressources. Vérifiez l'utilisation de la mémoire et du processeur sur le système.
- Vérifiez la version d'OpenLDAP et mettez-la à niveau si elle est ancienne. Consultez les versions compatibles de
OpenLDAP dans notre Logiciels compatibles document.
slapd -V
- Utilisez strace pour résoudre les problèmes liés au processus slapd et fournir la sortie strace à
l'assistance Apigee :
strace -tt -T -f -F -i -v -e read=all -s 8192 -e write=all -o /tmp/strace.out -p <pid>
Corruption des données OpenLDAP
Problème constaté
Les utilisateurs ne peuvent plus exécuter d'appels de gestion ni se connecter à l'interface utilisateur Edge. L'utilisation de l'utilitaire ldapsearch pour interroger les utilisateurs peut indiquer que l'utilisateur existe dans le datastore LDAP ou identifier d'éventuels utilisateurs ou rôles manquants.
Messages d'erreur
Unknown username and password combination.
Causes possibles :
En règle générale, ce problème peut être observé en raison de la corruption des données OpenLDAP. En général, les données OpenLDAP ne sont pas corrompues. Toutefois, dans le cas rare où cela se produit, la corruption peut être due à une défaillance du disque système ou à des problèmes d'espace disque.
Diagnostic
- Vérifiez l'espace disque sur le système sur lequel OpenLDAP est installé à l'aide de la commande ci-dessous :
du -m /opt
- Si l'espace disque utilisé est très proche de 100%, cela indique que le problème est dû au manque d'espace disque sur votre système.
- Vérifiez la cohérence des données sur les nœuds LDAP :
- Sur chaque nœud LDAP, comparez le nombre d'utilisateurs et de rôles. Exécutez les commandes suivantes et comparez les résultats.
ldapsearch -o ldif-wrap=no -b "ou=users,ou=global,dc=apigee,dc=com" -D "cn=manager,dc=apigee,dc=com" -H ldap://:10389 -LLL -x -w PASSWORD|wc -lldapsearch -o ldif-wrap=no -b "ou=resources,ou=global,dc=apigee,dc=com" -D "cn=manager,dc=apigee,dc=com" -H ldap://:10389 -LLL -x -w PASSWORD|wc -l - Vérifiez l'état de la réplication LDAP. Exécutez la commande suivante sur chaque nœud LDAP.
ldapsearch -x -LLL -H ldap://ldap_ip:10389 -s base -b 'dc=apigee,dc=com' contextCSN dn: dc=apigee,dc=com -D "cn=manager,dc=apigee,dc=com" -w PASSWORD dn: dc=apigee,dc=com
contextCSNest identique sur tous les nœuds, la réplication LDAP fonctionne correctement.
- Sur chaque nœud LDAP, comparez le nombre d'utilisateurs et de rôles. Exécutez les commandes suivantes et comparez les résultats.
Solution
Si votre système manque d'espace disque ou est sur le point d'en manquer, ajoutez plus d' espace disque pour garantir une disponibilité suffisante.
Une fois que vous disposez de suffisamment d'espace disque, utilisez l'une des solutions suivantes pour résoudre le problème de corruption des données LDAP :
- Restaurez les données OpenLDAP à partir de la sauvegarde.
-
Nettoyez la base de données OpenLDAP en procédant comme suit :
- Arrêtez Management Server 2 et LDAP2.
- Restaurez LDAP1 à partir d'une sauvegarde de VM (ou d'une sauvegarde Apigee).
- Vérifiez le démarrage et la récupération de Management Server 1.
- Une fois que Management Server 1 et LDAP1 fonctionnent correctement, réinstallez LDAP2 à partir de zéro (en créant une ardoise complètement vierge).
- Configurez LDAP2 en mode lecture seule, ce qui permet à LDAP1 de se répliquer sur LDAP2.
- Utilisez
ldapsearchpour vérifier que le nombre de lignes dans LDAP1 et LDAP2 correspond. - Redémarrez Management Server 2 et UI2, et vérifiez qu'ils démarrent correctement.
Pour obtenir des instructions détaillées, consultez l'outil de suivi des problèmes publics.
Solution 1 : Restaurer les données LDAP à partir de la sauvegarde
Sur un nœud OpenLDAP fonctionnel, effectuez une sauvegarde. La sauvegarde doit être effectuée régulièrement. Pour connaître les bonnes pratiques concernant les sauvegardes, consultez le Guide des opérations Apigee Private Cloud :
slapcat -F /opt/apigee/data/apigee-openldap/slapd.d -l /tmp/ldap-backup.ldif
Vous pouvez suivre les étapes ci-dessous pour restaurer les données OpenLDAP à partir d'une sauvegarde valide.
- Arrêtez le nœud OpenLDAP pour lequel les données doivent être restaurées :
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap stop
- Accédez au répertoire de données OpenLDAP :
cd /opt/apigee/data/apigee-openldap
- Sauvegardez les données OpenLDAP existantes à l'aide de la commande move :
mv ldap ldap_orig
- Passez à l'utilisateur apigee :
su apigee
- À partir du répertoire
/opt/apigee/data/apigee-openldap, créez un répertoire de données OpenLDAP avec le nom d'origine :mkdir ldap
- Prenez la sauvegarde du sous-répertoire ldap_orig/DB_CONFIG à l'étape 3 et copiez-la dans le
répertoire openldap.
cp ldap_orig/DB_CONFIG ldap
- Pour restaurer les données à partir d'une sauvegarde effectuée avec slapcat, utilisez slapadd pour importer le fichier ldif qui
contient les données valides :
slapadd -F /opt/apigee/data/apigee-openldap/slapd.d -l /tmp/ldap-backup.ldif
- Démarrez le processus OpenLDAP :
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap start
Solution 2 : Libérer de l'espace dans la base de données LDAP
Les étapes suivantes effacent la base de données OpenLDAP pour fournir un nouveau départ. Cette solution peut être utilisée s'il n'existe aucune sauvegarde de données du dernier état dans lequel les données OpenLDAP fonctionnaient.
- Arrêtez le service OpenLDAP :
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap stop
- Accédez au répertoire de données OpenLDAP :
cd /opt/apigee/data/apigee-openldap
- Sauvegardez les données OpenLDAP existantes à l'aide de la commande move :
mv ldap ldap_orig
- Passez à l'utilisateur apigee :
su apigee
- Créez un répertoire de données OpenLDAP avec le nom d'origine :
mkdir ldap
- Prenez la sauvegarde du sous-répertoire ldap_orig/DB_CONFIG à l'étape 3 et copiez-la dans le répertoire openldap
directory :
cp ldap_orig/DB_CONFIG ldap
- Redémarrez le processus OpenLDAP :
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap start
- Redémarrez le serveur de gestion pour forcer l'actualisation des connexions à OpenLDAP :
/opt/apigee/apigee-service/bin/apigee-service edge-management-server restart
Solution 3 : Réinitialiser OpenLDAP à une installation de base
Si la solution 2 ne résout pas le problème, vous pouvez réinitialiser OpenLDAP à une installation de base, comme décrit dans cette section.
Prérequis
Pour réinitialiser OpenLDAP, vous devez disposer des prérequis suivants :
- La possibilité d'exécuter la configuration avec les identifiants d'administrateur système et d'administrateur LDAP racine.
- L'accès à l'utilitaire
ldapadd. - Le fichier de configuration silencieuse d'origine enregistré pour le nœud de gestion/LDAP.
Pour réinitialiser OpenLDAP, procédez comme suit :
- Réinstallez OpenLDAP et le serveur de gestion.
- Arrêtez le serveur
openldap:apigee-service apigee-openldap stop
- Supprimez le dossier de données
openldapcorrompu :rm -rf /opt/apigee/data/apigee-openldap
- Désinstallez le composant
openldap:apigee-service apigee-openldap uninstall
- Réinstallez le composant
openldapà l'aide du même fichier de configuration que celui utilisé pour l'installation initiale :/opt/apigee/apigee-setup/bin/setup.sh -p ld -f configfile
configfileest le nom du fichier de configuration. - Réinstallez le serveur de gestion à l'aide du fichier de configuration d'origine :
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configfile
After doing these steps, Management API calls should work again using the
sysadminaccount only. However, it will not be possible to log into the Edge UI, and Management API calls with any other users will not work. - Arrêtez le serveur
- Add missing
openldapentries for orgs that existed prior to the corruption.After the above step is completed,
openldapwill be missing entries for orgs that existed when the corruption occurred. The majority of the actual org data such as proxy bundles is stored in Cassandra or Zookeeper is not lost. However, running the setup-org script will not automatically add the openldap data for the orgs that already exist in Cassandra, and Zookeeper. This data has to be added manually for every org that existed prior to the corruption using the following steps:- Create an ldif file called
missingLDAP.ldifwith the following content:# orgname, organizations, apigee.com dn: o=orgname,ou=organizations,dc=apigee,dc=com objectClass: organization O: orgname # userroles, orgname, organizations, apigee.com dn: ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com ou: userroles objectClass: organizationalUnit # orgadmin, userroles, orgname, organizations, apigee.com dn: cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com objectClass: organizationalRole cn: orgadmin roleOccupant: uid=admin,ou=users,ou=global,dc=apigee,dc=com # resources, orgadmin, userroles, orgname, organizations, apigee.com dn: ou=resources,cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com ou: resources objectClass: organizationalUnit # @@@, resources, orgadmin, userroles, orgname, organizations, apigee.com dn: cn=@@@,ou=resources,cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com roleOccupant: ou=delete,ou=permissions,dc=apigee,dc=com roleOccupant: ou=get,ou=permissions,dc=apigee,dc=com roleOccupant: ou=put,ou=permissions,dc=apigee,dc=com labeledURI: / objectClass: organizationalRole objectClass: labeledURIObject cn: @@@
où orgname est l'organisation que vous essayez de recréer.
- Ajoutez les entités LDAP manquantes à l'aide de la commande suivante :
ldapadd -x -w
-D "cn=manager,dc=apigee,dc=com" -H ldap://localhost:10389 -f missingLDAP.ldif
Les étapes ci-dessus créent les entrées manquantes pour une organisation existante, ainsi que les
orgadminautorisations pour cette organisation. Répétez les étapes pour chaque organisation à recréer. À ce stade, vous pouvez ajouter des utilisateursorgadminà une organisation, mais les autres rôles par défaut n'existent pas encore. Vous devez donc les ajouter à l'étape suivante. - Create an ldif file called
Ajoutez les rôles et autorisations par défaut manquants à une organisation existante.
À l'aide du même fichier de configuration que celui utilisé initialement pour configurer l'une des organisations existantes, exécutez la commande suivante :
/opt/apigee/apigee-service/bin/apigee-service apigee-provision create-roles -f configfile
- Ajoutez tous les rôles personnalisés qui existaient avant la corruption à l'aide de l'interface utilisateur ou de l'API de gestion,
- Ajoutez des utilisateurs aux rôles utilisateur pertinents.
(Facultatif) Rétablissez la configuration d'authentification externalisée sur la gestion.
Restaurez le
/opt/apigee/customer/application/management-server.propertiessi la configuration n'a pas changé. Étant donné que l'interface utilisateur n'a pas été réinstallée, le/opt/apigee/customer/application/ui.propertiesdoit rester le même, car les identifiants de l'administrateur système ont été restaurés avec la nouvelle installation de la gestion.(Facultatif) Réinstallez Apigee mTLS sur le nœud de gestion.
Si Apigee mTLS a été installé précédemment, suivez le Guide d'installation d'Apigee mTLS pour le réinstaller sur le nœud du serveur de gestion.
Après avoir suivi cette procédure, vous devez effectuer manuellement les opérations suivantes :
Si le problème persiste, contactez Apigee Support pour obtenir de l'aide.