

คุณกำลังดูเอกสารประกอบของ Apigee Edge
ไปที่
เอกสารประกอบของ Apigee X info
ส่วนนี้มีข้อมูลและคำแนะนำเกี่ยวกับการแก้ปัญหา OpenLDAP
SMTP ถูกปิดใช้และผู้ใช้ต้องรีเซ็ต รหัสผ่าน
ลักษณะปัญหา
เมื่อไม่ได้ตั้งค่า SMTP ใน New Edge UI ผู้ใช้ใหม่ที่เพิ่มลงใน Edge จะต้องมี วิธีตั้งรหัสผ่าน
ข้อความแสดงข้อผิดพลาด
Unknown username and password combination.
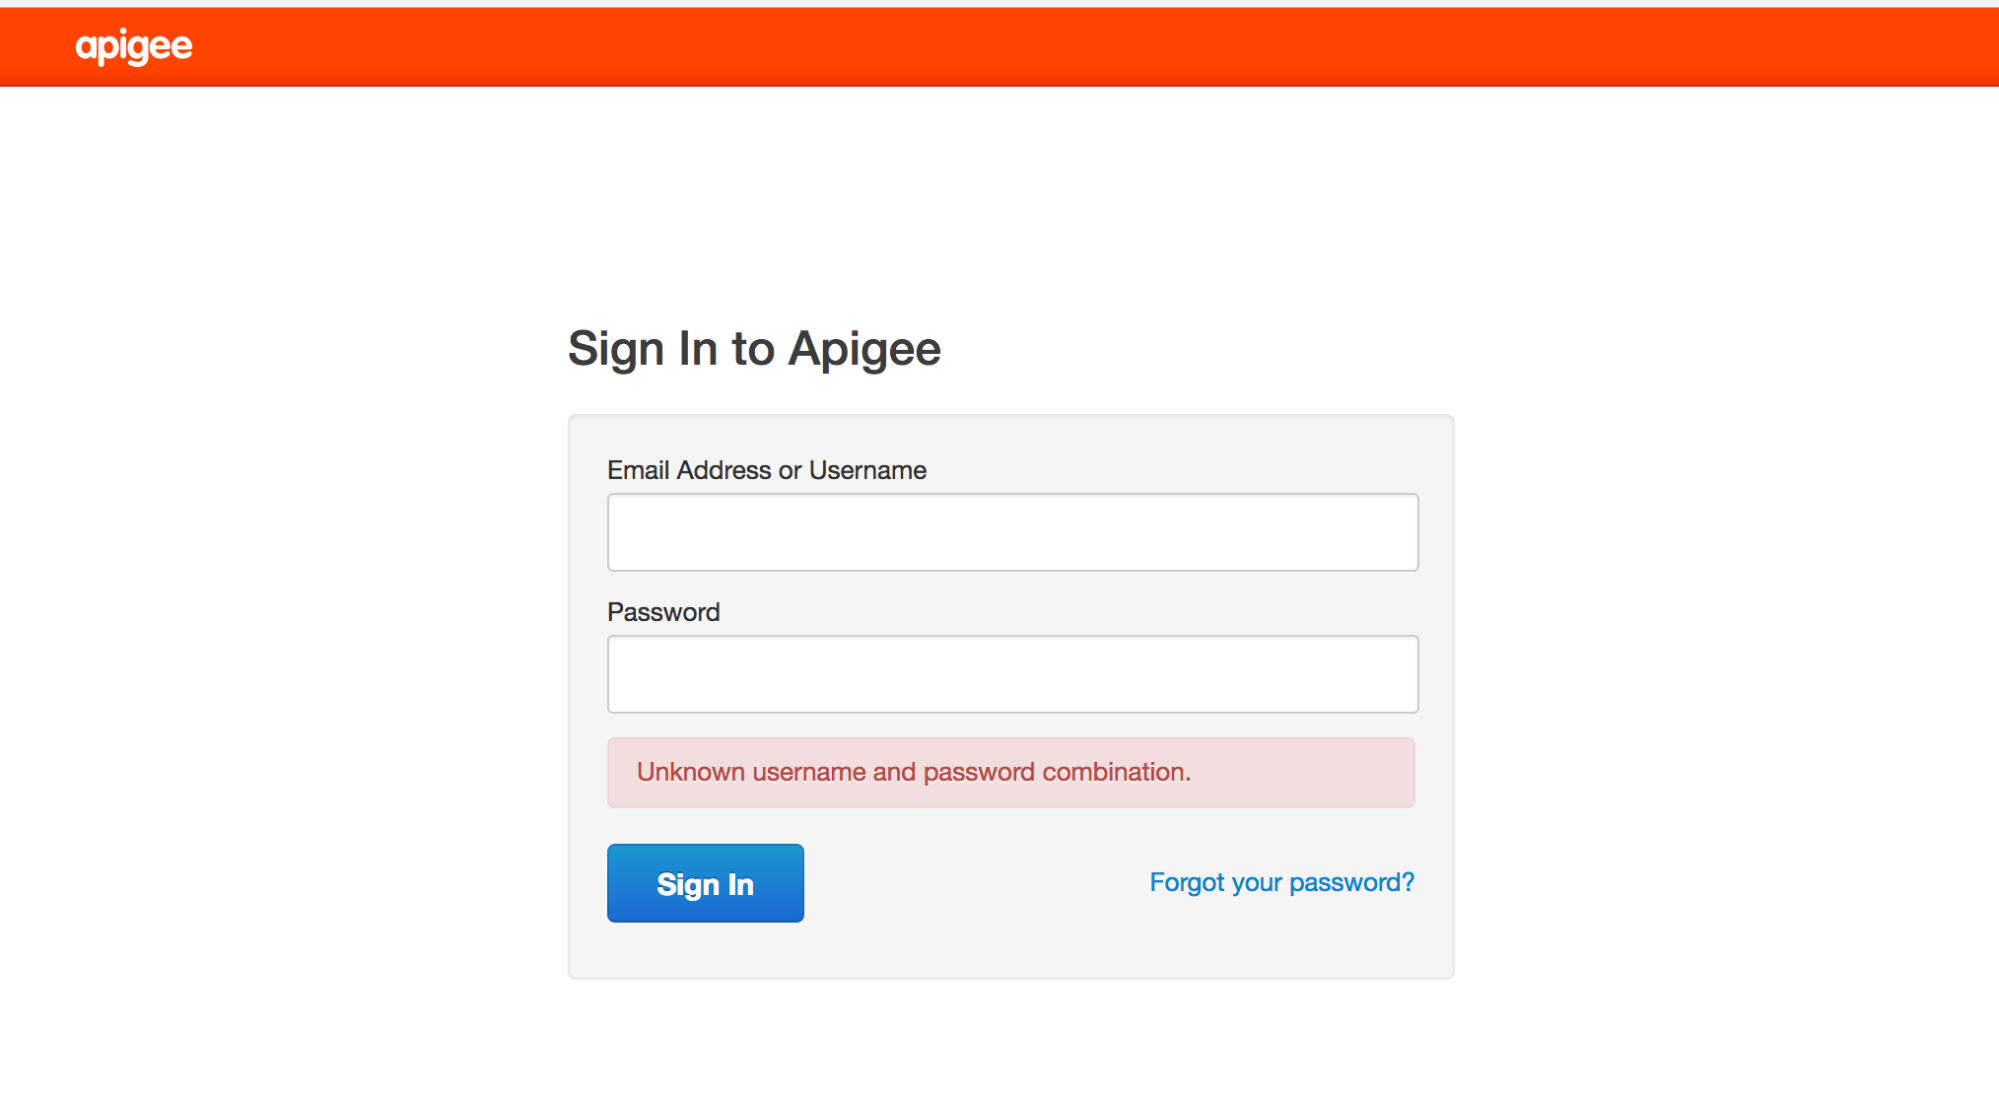
สาเหตุที่เป็นไปได้
ผู้ใช้ใหม่ไม่ได้รับอีเมลจากลิงก์ "ลืมรหัสผ่าน" เพื่อตั้ง รหัสผ่านเนื่องจากไม่ได้ตั้งค่า SMTP
ความละเอียด
คุณสามารถแก้ไขปัญหานี้ได้ด้วยวิธีใดวิธีหนึ่งต่อไปนี้
วิธีที่ 1: กำหนดค่าเซิร์ฟเวอร์ SMTP
กำหนดค่าเซิร์ฟเวอร์ SMTP เพื่อตั้งรหัสผ่านใหม่สำหรับผู้ใช้ ดูรายละเอียดเกี่ยวกับการกำหนดค่า SMTP ได้ที่ หัวข้อการกำหนดค่าเซิร์ฟเวอร์ SMTP ของ Edge
วิธีที่ 2: ใช้ LDAP
หากกำหนดค่าเซิร์ฟเวอร์ SMTP ไม่ได้ ให้ใช้คำสั่ง LDAP ด้านล่างเพื่อตั้งรหัสผ่านใหม่สำหรับผู้ใช้
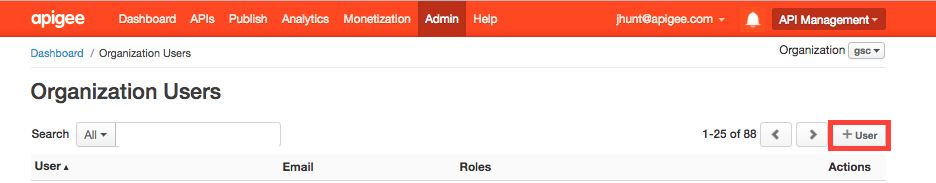
- ผู้ดูแลระบบองค์กรที่มีอยู่ต้องเพิ่มผู้ใช้ที่เฉพาะเจาะจงใน
New Edge UI (หรือใน Classic Edge UI ในเวอร์ชันก่อนหน้า ดังที่แสดงใน
รูปภาพต่อไปนี้)
- ใช้คำสั่ง ldapsearch เพื่อค้นหาชื่อเฉพาะของผู้ใช้
(dn) และเปลี่ยนเส้นทางเอาต์พุตไปยังไฟล์
ldapsearch -w Secret123 -D "cn=manager,dc=apigee,dc=com" -b "dc=apigee,dc=com" -LLL -x -H ldap://localhost:10389 > ldap.txt
ตัวอย่างรายการ dn สำหรับผู้ใช้ พร้อมด้วยแอตทริบิวต์ของผู้ใช้
dn:uid=f7a4a4a5-7c43-4168-a47e-6e9a1417cc29,ou=users,ou=global,dc=apigee,dc=com
mail: apigee_validator@apigee.com
userPassword:: e1NTSEF9b0FrMFFXVmFjbWRxM1BVaFZzMnllWGZMdkNvNjMwNTJlUDZYN3c9PQ=
 =
uid: f7a4a4a5-7c43-4168-a47e-6e9a1417cc29
objectClass: inetOrgPerson
sn: Validator
cn: apigee
- เปิดไฟล์ ldap.txt แล้วค้นหา dn ของผู้ใช้ใหม่ที่เพิ่ม ตามแอตทริบิวต์อีเมลของผู้ใช้ใหม่
- เรียกใช้คำสั่ง ldappassword เพื่อเพิ่มรหัสผ่านสำหรับผู้ใช้ใหม่
โดยใช้ dn ในตัวอย่างนี้ คุณกำลังตั้งรหัสผ่านของผู้ใช้เป็น Apigee123
ldappasswd -x -H ldap://localhost:10389 -D "cn=manager,dc=apigee,dc=com" -W -s Apigee123
"uid=f7a4a4a5-7c43-4168-a47e-6e9a1417cc29,ou=users,ou=global,dc=apigee,dc=com"
- เข้าสู่ระบบ New Edge UI ในฐานะผู้ใช้ใหม่ด้วยรหัสผ่านที่กำหนดไว้ใน ขั้นตอนก่อนหน้า ผู้ใช้สามารถตั้งรหัสผ่านใหม่ได้หลังจากเข้าสู่ระบบ UI
LDAP ไม่ทำซ้ำ
ลักษณะปัญหา
การติดตั้ง Edge หลายรายการมีศูนย์ข้อมูลหลายแห่ง เช่น DC-1 และ DC-2 เมื่อเข้าสู่ระบบ New Edge UI ใน DC-1 ในฐานะผู้ดูแลระบบองค์กร คุณจะเห็น รายชื่อผู้ใช้ แต่รายชื่อผู้ใช้เดียวกันจะไม่ปรากฏใน New Edge UI ใน DC-2
ข้อความแสดงข้อผิดพลาด
ไม่มีข้อผิดพลาดปรากฏขึ้น New Edge UI ไม่แสดงรายชื่อผู้ใช้ที่ ควรทำซ้ำในเซิร์ฟเวอร์ OpenLDAP ทั้งหมด
สาเหตุที่เป็นไปได้
โดยปกติแล้ว สาเหตุของปัญหานี้คือการกำหนดค่าการทำซ้ำ OpenLDAP ที่กำหนดค่าไม่ถูกต้อง ไม่ใช่ การติดตั้งเอง นอกจากนี้ การทำซ้ำอาจหยุดทำงานหากเครือข่ายระหว่างเซิร์ฟเวอร์ OpenLDAP ไม่อนุญาตให้มีการรับส่งข้อมูลในพอร์ต 10389
การวินิจฉัย
ใช้ขั้นตอนต่อไปนี้เพื่อวินิจฉัยปัญหา
- ตรวจสอบว่า ldapsearch แสดงผลข้อมูลจากเซิร์ฟเวอร์ OpenLDAP แต่ละรายการหรือไม่
ldapsearch -x -W -D "cn=manager,dc=apigee,dc=com" -b "dc=apigee,dc=com" -LLL -H ldap://HOST_IP:10389
- ตรวจสอบว่าคุณเชื่อมต่อกับโหนด OpenLDAP แต่ละรายการจากโหนด OpenLDAP อื่นๆ ในพอร์ต 10389 ได้หรือไม่
หากติดตั้ง Telnet ไว้ ให้ใช้คำสั่งต่อไปนี้
telnet <OpenLDAP_Peer_IP> 10389
-
หาก Telnet ไม่พร้อมใช้งาน ให้ใช้ Netcat เพื่อตรวจสอบการเชื่อมต่อดังนี้
nc -vz <OpenLDAP_Peer_IP> 10389
- ตรวจสอบการกำหนดค่าการทำซ้ำรันไทม์โดยใช้คำสั่ง
ldapsearchldapsearch -o ldif-wrap=no -D cn=admin,cn=config -H ldap://:10389 -LLL -x -w LDAP_ADMIN_PASSWORD -b "cn=config" "(olcSyncrepl=*)" olcSyncrepl
เอาต์พุตควรมีการกำหนดค่าที่คล้ายกับต่อไปนี้
dn: olcDatabase={2}mdb,cn=config
olcSyncrepl: {0}rid=001 provider=ldap://OTHER_LDAP_SERVER:10389/ binddn="cn=manager,dc=apigee,dc=com" bindmethod=simple credentials=LDAP_PASSWORD searchbase="dc=apigee,dc=com" attrs="*,+" type=refreshAndPersist retry="60 1 300 12 7200 +" timeout=1
- ตรวจสอบการกำหนดค่ารันไทม์สำหรับแอตทริบิวต์
olcMultiProvider(เดิมคือolcMirrorMode) โดยใช้คำสั่งldapsearchเพื่อยืนยันว่าตั้งค่าเป็นTRUEldapsearch -o ldif-wrap=no -D cn=admin,cn=config -H ldap://:10389 -LLL -x -w LDAP_ADMIN_PASSWORD -b "cn=config" "(olcMultiProvider=*)" olcMultiProvider olcMirrorMode
เอาต์พุตควรมีลักษณะดังนี้
dn: olcDatabase={2}mdb,cn=config olcMultiProvider: TRUE - ตรวจสอบกฎ iptables และ tcp wrapper โปรดนำกฎที่ไม่อนุญาตให้ เซิร์ฟเวอร์ OpenLDAP เพียร์สื่อสารกันออก ทำงานร่วมกับผู้ดูแลเครือข่าย เพื่อตั้งกฎอย่างเหมาะสม
- ตรวจสอบว่ารหัสผ่านระบบ OpenLDAP เหมือนกันในโหนด OpenLDAP แต่ละรายการ
- ตรวจสอบหาอักขระที่ซ่อนอยู่ในไฟล์การกำหนดค่า ldif ที่ใช้กำหนดค่าการทำซ้ำ OpenLDAP แบบ N ทาง โดยเรียกใช้ dos2unix กับไฟล์ ldif ที่สร้างขึ้นเพื่ออัปเดตการกำหนดค่า โดยปกติแล้ว ไฟล์ ldif ที่มีอักขระที่ไม่ถูกต้องจะทำให้ คำสั่ง ldapmodify ทำงานไม่สำเร็จ และการทำซ้ำอาจไม่ได้ตั้งค่าไว้ นำอักขระที่ไม่ถูกต้อง ออกแล้วบันทึกไฟล์การกำหนดค่า
หากยังพบปัญหาอยู่ โปรดติดต่อ ทีมสนับสนุนของ Apigee เพื่อ ขอความช่วยเหลือในการตั้งค่าการทำซ้ำ OpenLDAP แบบ N ทาง
เริ่ม OpenLDAP ไม่ได้
ลักษณะปัญหา
OpenLDAP ไม่เริ่มทำงาน
ข้อความแสดงข้อผิดพลาด
SLAPD Dead But Pid File Exists
สาเหตุที่เป็นไปได้
ปัญหานี้มักเกิดจากไฟล์ล็อกที่เหลืออยู่ในระบบไฟล์และต้อง นำออก
การวินิจฉัย
ใช้ขั้นตอนต่อไปนี้เพื่อวินิจฉัยปัญหานี้
- ตรวจสอบหาไฟล์ล็อกหรือไฟล์ pid ของกระบวนการ OpenLDAP slapd ในตำแหน่งต่อไปนี้
/opt/apigee/var/run/apigee-openldap/apigee-openldap.lock
/opt/apigee/var/run/apigee-openldap/apigee-openldap.pid
- ลบไฟล์ล็อกและไฟล์ pid หากพบ แล้วลองรีสตาร์ท OpenLDAP
rm /opt/apigee/var/run/apigee-openldap/apigee-openldap.lockrm /opt/apigee/var/run/apigee-openldap/apigee-openldap.pid - หากกระบวนการ OpenLDAP slapd เริ่มทำงาน ให้ข้ามขั้นตอนด้านล่าง
- หากกระบวนการ OpenLDAP slapd ไม่เริ่มทำงาน ให้ลองเรียกใช้ slapd ในโหมดแก้ไขข้อบกพร่องและมองหา
ข้อผิดพลาด
slapd -h ldap://:10389/ -u apigee -F /opt/apigee/data/apigee-openldap/slapd.d -d 255
- ข้อผิดพลาดอาจบ่งชี้ถึงปัญหาเกี่ยวกับทรัพยากร ตรวจสอบการใช้หน่วยความจำและ CPU ในระบบ
- ตรวจสอบเวอร์ชันของ OpenLDAP และอัปเกรดหากเป็นเวอร์ชันเก่า ตรวจสอบเวอร์ชันที่รองรับของ
OpenLDAP ใน ซอฟต์แวร์ที่รองรับ
slapd -V
- ใช้ strace เพื่อแก้ปัญหาเกี่ยวกับกระบวนการ slapd และส่งเอาต์พุต strace ให้ทีมสนับสนุนของ Apigee
strace -tt -T -f -F -i -v -e read=all -s 8192 -e write=all -o /tmp/strace.out -p <pid>
ข้อมูล OpenLDAP เสียหาย
ลักษณะปัญหา
ผู้ใช้ไม่สามารถเรียกใช้การเรียกการจัดการหรือเข้าสู่ระบบ New Edge UI ได้อีกต่อไป การใช้ยูทิลิตี ldapsearch เพื่อค้นหาผู้ใช้อาจบ่งชี้ว่าผู้ใช้มีอยู่ในที่เก็บข้อมูล LDAP หรืออาจระบุ ผู้ใช้หรือบทบาทที่อาจหายไป
ข้อความแสดงข้อผิดพลาด
Unknown username and password combination.
สาเหตุที่เป็นไปได้
โดยปกติแล้ว ปัญหานี้อาจเกิดขึ้นเนื่องจากข้อมูล OpenLDAP เสียหาย โดยปกติแล้ว ข้อมูล OpenLDAP จะไม่เสียหาย แต่ในกรณีที่เกิดขึ้นได้น้อย ข้อมูลอาจเสียหายเนื่องจาก ดิสก์ระบบล้มเหลวหรือปัญหาเกี่ยวกับพื้นที่ในดิสก์
การวินิจฉัย
- ตรวจสอบพื้นที่ในดิสก์ในระบบที่ติดตั้ง OpenLDAP โดยใช้คำสั่งด้านล่าง
du -m /opt
- หากเห็นว่าพื้นที่ดิสก์ที่ใช้ใกล้เคียงกับ 100% มาก นั่นจะบ่งชี้ว่าสาเหตุ ของปัญหานี้คือระบบของคุณมีพื้นที่ดิสก์ไม่เพียงพอ
- ตรวจสอบความสอดคล้องของข้อมูลในโหนด LDAP โดยทำดังนี้
- เปรียบเทียบจำนวนผู้ใช้และบทบาทในโหนด LDAP แต่ละรายการ เรียกใช้คำสั่งต่อไปนี้และเปรียบเทียบผลลัพธ์
ldapsearch -o ldif-wrap=no -b "ou=users,ou=global,dc=apigee,dc=com" -D "cn=manager,dc=apigee,dc=com" -H ldap://:10389 -LLL -x -w PASSWORD|wc -lldapsearch -o ldif-wrap=no -b "ou=resources,ou=global,dc=apigee,dc=com" -D "cn=manager,dc=apigee,dc=com" -H ldap://:10389 -LLL -x -w PASSWORD|wc -l - ตรวจสอบสถานะการทำซ้ำ LDAP เรียกใช้คำสั่งต่อไปนี้ในโหนด LDAP แต่ละรายการ
ldapsearch -x -LLL -H ldap://ldap_ip:10389 -s base -b 'dc=apigee,dc=com' contextCSN dn: dc=apigee,dc=com -D "cn=manager,dc=apigee,dc=com" -w PASSWORD dn: dc=apigee,dc=com
contextCSNเหมือนกันในทุกโหนด แสดงว่าการทำซ้ำ LDAP ทำงานอย่างถูกต้อง
- เปรียบเทียบจำนวนผู้ใช้และบทบาทในโหนด LDAP แต่ละรายการ เรียกใช้คำสั่งต่อไปนี้และเปรียบเทียบผลลัพธ์
ความละเอียด
หากระบบมีพื้นที่ในดิสก์ไม่เพียงพอหรือใกล้มีพื้นที่ในดิสก์ไม่เพียงพอ ให้เพิ่มพื้นที่ในดิสก์เพื่อให้มีพื้นที่ว่างเพียงพอ
เมื่อมีพื้นที่ในดิสก์เพียงพอแล้ว ให้ใช้วิธีแก้ปัญหาใดวิธีหนึ่งต่อไปนี้เพื่อแก้ไขปัญหาข้อมูล LDAP เสียหาย
- กู้คืนข้อมูล OpenLDAP จากข้อมูลสำรอง
-
ล้างฐานข้อมูล OpenLDAP โดยทำตามขั้นตอนต่อไปนี้
- ปิดเซิร์ฟเวอร์การจัดการ 2 และ LDAP2
- กู้คืน LDAP1 จากข้อมูลสำรอง VM (หรือข้อมูลสำรองของ Apigee)
- ตรวจสอบเซิร์ฟเวอร์การจัดการ 1 เพื่อดูการเริ่มต้นและการกู้คืน
- เมื่อเซิร์ฟเวอร์การจัดการ 1 และ LDAP1 ทำงานอย่างถูกต้องแล้ว ให้ติดตั้ง LDAP2 ใหม่ตั้งแต่ต้น (สร้างสภาวะที่ว่างเปล่าโดยสมบูรณ์)
- ตั้งค่า LDAP2 ในโหมดอ่านอย่างเดียว เพื่อให้ LDAP1 ทำซ้ำไปยัง LDAP2
- ใช้
ldapsearchเพื่อยืนยันว่าจำนวนบรรทัดใน LDAP1 และ LDAP2 ตรงกัน - รีสตาร์ทเซิร์ฟเวอร์การจัดการ 2 และ New Edge UI ในโหนด 2 แล้วยืนยันว่าเริ่มทำงานได้สำเร็จ
ดูวิธีการโดยละเอียดได้ที่ Issue Tracker สาธารณะ
วิธีที่ 1: กู้คืนข้อมูล LDAP จากข้อมูลสำรอง
สร้างข้อมูลสำรองในโหนด OpenLDAP ที่ทำงานอยู่ ควรสร้างข้อมูลสำรองเป็นประจำ ดูแนวทางปฏิบัติแนะนำเกี่ยวกับข้อมูลสำรองได้ที่ คู่มือการดำเนินงาน Apigee Private Cloud
slapcat -F /opt/apigee/data/apigee-openldap/slapd.d -l /tmp/ldap-backup.ldif
คุณสามารถใช้ขั้นตอนต่อไปนี้เพื่อกู้คืนข้อมูล OpenLDAP จากข้อมูลสำรองที่ดี
- หยุดโหนด OpenLDAP ที่ต้องกู้คืนข้อมูล
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap stop
- เปลี่ยนไดเรกทอรีเป็นไดเรกทอรีข้อมูล OpenLDAP
cd /opt/apigee/data/apigee-openldap
- สำรองข้อมูล OpenLDAP ที่มีอยู่โดยใช้คำสั่งย้าย
mv ldap ldap_orig
- เปลี่ยนไปใช้ผู้ใช้ apigee
su apigee
- สร้างไดเรกทอรีข้อมูล OpenLDAP ใหม่ที่มีชื่อเดิมจากไดเรกทอรี
/opt/apigee/data/apigee-openldapmkdir ldap
- สร้างข้อมูลสำรองของไดเรกทอรีย่อย ldap_orig/DB_CONFIG จากขั้นตอนที่ 3 แล้วคัดลอกไปยังไดเรกทอรี openldap
cp ldap_orig/DB_CONFIG ldap
- หากต้องการกู้คืนข้อมูลจากข้อมูลสำรองที่สร้างด้วย slapcat ให้ใช้ slapadd เพื่อนำเข้า ldif ซึ่ง
มีข้อมูลที่ดี
slapadd -F /opt/apigee/data/apigee-openldap/slapd.d -l /tmp/ldap-backup.ldif
- เริ่มกระบวนการ OpenLDAP
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap start
วิธีที่ 2: ล้างฐานข้อมูล LDAP
ขั้นตอนต่อไปนี้จะล้างฐานข้อมูล OpenLDAP เพื่อเริ่มต้นใหม่ คุณสามารถใช้วิธีนี้ได้ หากไม่มีข้อมูลสำรองของสถานะล่าสุดที่ข้อมูล OpenLDAP ทำงานอยู่
- หยุดบริการ OpenLDAP
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap stop
- เปลี่ยนไดเรกทอรีเป็นไดเรกทอรีข้อมูล OpenLDAP
cd /opt/apigee/data/apigee-openldap
- สำรองข้อมูล OpenLDAP ที่มีอยู่โดยใช้คำสั่งย้าย
mv ldap ldap_orig
- เปลี่ยนไปใช้ผู้ใช้ apigee
su apigee
- สร้างไดเรกทอรีข้อมูล OpenLDAP ใหม่ที่มีชื่อเดิม
mkdir ldap
- สร้างข้อมูลสำรองของไดเรกทอรีย่อย ldap_orig/DB_CONFIG จากขั้นตอนที่ 3 แล้วคัดลอกไปยังไดเรกทอรี openldap
cp ldap_orig/DB_CONFIG ldap
- รีสตาร์ทกระบวนการ OpenLDAP
/opt/apigee/apigee-service/bin/apigee-service apigee-openldap start
- รีสตาร์ทเซิร์ฟเวอร์การจัดการเพื่อบังคับให้รีเฟรชการเชื่อมต่อกับ OpenLDAP
/opt/apigee/apigee-service/bin/apigee-service edge-management-server restart
วิธีที่ 3: รีเซ็ต OpenLDAP เป็นการติดตั้งพื้นฐาน
หากวิธีที่ 2 ไม่ได้ผล คุณสามารถรีเซ็ต OpenLDAP เป็นการติดตั้งพื้นฐานได้ ตามที่อธิบายไว้ในส่วนนี้
ข้อกำหนดเบื้องต้น
หากต้องการรีเซ็ต OpenLDAP คุณต้องมีข้อกำหนดเบื้องต้นต่อไปนี้
- ความสามารถในการเรียกใช้การตั้งค่าด้วยข้อมูลเข้าสู่ระบบของผู้ดูแลระบบและข้อมูลเข้าสู่ระบบรากของ LDAP
- สิทธิ์เข้าถึงยูทิลิตี
ldapadd - ไฟล์การกำหนดค่าแบบเงียบดั้งเดิมที่บันทึกไว้สำหรับโหนดการจัดการ/LDAP
หากต้องการรีเซ็ต OpenLDAP ให้ทำตามขั้นตอนต่อไปนี้
- ติดตั้ง OpenLDAP และเซิร์ฟเวอร์การจัดการอีกครั้ง
- หยุดเซิร์ฟเวอร์
openldapapigee-service apigee-openldap stop
- ลบโฟลเดอร์ข้อมูล
openldapที่เสียหายrm -rf /opt/apigee/data/apigee-openldap
- ถอนการติดตั้งคอมโพเนนต์
openldapapigee-service apigee-openldap uninstall
- ติดตั้งคอมโพเนนต์
openldapอีกครั้งโดยใช้ไฟล์การกำหนดค่าเดียวกันกับที่ใช้ ในการติดตั้งครั้งแรก/opt/apigee/apigee-setup/bin/setup.sh -p ld -f configfile
configfileคือชื่อของไฟล์การกำหนดค่า - ติดตั้งเซิร์ฟเวอร์การจัดการอีกครั้งโดยใช้ไฟล์การกำหนดค่าเดิม
/opt/apigee/apigee-setup/bin/setup.sh -p ms -f configfile
หลังจากทำตามขั้นตอนเหล่านี้แล้ว การเรียก Management API ควรทำงานได้อีกครั้งโดยใช้บัญชี
sysadminเท่านั้น อย่างไรก็ตาม คุณจะเข้าสู่ระบบ New Edge UI ไม่ได้ และ การเรียก Management API กับ ผู้ใช้รายอื่นจะใช้ไม่ได้ - หยุดเซิร์ฟเวอร์
- เพิ่มรายการ
openldapที่ขาดหายไปสำหรับองค์กรที่มีอยู่ก่อนที่ข้อมูลจะเสียหายหลังจากทำตามขั้นตอนข้างต้นแล้ว
openldapจะไม่มีรายการสำหรับองค์กรที่มีอยู่เมื่อข้อมูลเสียหาย ข้อมูลองค์กรจริงส่วนใหญ่ เช่น ชุดพร็อกซี จะจัดเก็บไว้ใน Cassandra หรือ Zookeeper และจะไม่สูญหาย อย่างไรก็ตาม การเรียกใช้สคริปต์ setup-org จะไม่เพิ่มข้อมูล OpenLDAP สำหรับองค์กรที่มีอยู่ใน Cassandra และ Zookeeper โดยอัตโนมัติ คุณต้องเพิ่มข้อมูลนี้ด้วยตนเองสำหรับทุกองค์กรที่มีอยู่ก่อนที่ข้อมูลจะเสียหาย โดยทำตามขั้นตอนต่อไปนี้- สร้างไฟล์ ldif ชื่อ
missingLDAP.ldifที่มี เนื้อหาต่อไปนี้# orgname, organizations, apigee.com dn: o=orgname,ou=organizations,dc=apigee,dc=com objectClass: organization O: orgname # userroles, orgname, organizations, apigee.com dn: ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com ou: userroles objectClass: organizationalUnit # orgadmin, userroles, orgname, organizations, apigee.com dn: cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com objectClass: organizationalRole cn: orgadmin roleOccupant: uid=admin,ou=users,ou=global,dc=apigee,dc=com # resources, orgadmin, userroles, orgname, organizations, apigee.com dn: ou=resources,cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com ou: resources objectClass: organizationalUnit # @@@, resources, orgadmin, userroles, orgname, organizations, apigee.com dn: cn=@@@,ou=resources,cn=orgadmin,ou=userroles,o=orgname,ou=organizations,dc=apigee,dc=com roleOccupant: ou=delete,ou=permissions,dc=apigee,dc=com roleOccupant: ou=get,ou=permissions,dc=apigee,dc=com roleOccupant: ou=put,ou=permissions,dc=apigee,dc=com labeledURI: / objectClass: organizationalRole objectClass: labeledURIObject cn: @@@
โดยที่ orgname คือองค์กรที่คุณพยายามสร้างใหม่
- เพิ่มเอนทิตี LDAP ที่ขาดหายไปโดยใช้คำสั่งต่อไปนี้
ldapadd -x -w "OPENLDAP_ROOT_PASSWORD" -D "cn=manager,dc=apigee,dc=com" -H ldap://localhost:10389 -f missingLDAP.ldif
ขั้นตอนข้างต้นจะสร้างรายการที่ขาดหายไปสำหรับองค์กรที่มีอยู่ และสิทธิ์
orgadminสำหรับองค์กรนั้น ทำซ้ำขั้นตอนสำหรับแต่ละองค์กรที่ต้องสร้างใหม่ ในตอนนี้ คุณสามารถเพิ่มผู้ใช้orgadminลงในองค์กรได้ แต่บทบาทเริ่มต้นอื่นๆ ยังไม่มีอยู่ ดังนั้นคุณจึงต้องเพิ่มบทบาทเหล่านั้นโดยใช้ขั้นตอนถัดไป - สร้างไฟล์ ldif ชื่อ
เพิ่มบทบาทและสิทธิ์เริ่มต้นที่ขาดหายไปลงในองค์กรที่มีอยู่
เรียกใช้คำสั่งต่อไปนี้โดยใช้ไฟล์การกำหนดค่าเดียวกันกับที่ใช้ตั้งค่าองค์กรที่มีอยู่ครั้งแรก
/opt/apigee/apigee-service/bin/apigee-service apigee-provision create-roles -f configfile
- เพิ่มบทบาทที่กำหนดเองที่มีอยู่ก่อนที่ข้อมูลจะเสียหายโดยใช้ New Edge UI หรือ Management API
- เพิ่มผู้ใช้ลงในบทบาทของผู้ใช้ที่เกี่ยวข้อง
(ไม่บังคับ) สร้างการกำหนดค่าการตรวจสอบสิทธิ์ภายนอกอีกครั้งในการจัดการ
กู้คืน
/opt/apigee/customer/application/management-server.propertiesหาก การกำหนดค่าไม่เปลี่ยนแปลง เนื่องจากไม่ได้ติดตั้ง New Edge UI อีกครั้ง/opt/apigee/customer/application/management-ui.propertiesจึงยังคงเหมือนเดิมหลังจากกู้คืนข้อมูลเข้าสู่ระบบสำหรับบัญชนะsysadminด้วยการติดตั้งเซิร์ฟเวอร์การจัดการใหม่(ไม่บังคับ) ติดตั้ง Apigee mTLS อีกครั้งในโหนดการจัดการ
หากติดตั้ง Apigee mTLS ไว้ก่อนหน้านี้ ให้ทำตามคู่มือการติดตั้ง Apigee mTLS เพื่อติดตั้ง อีกครั้งในโหนดเซิร์ฟเวอร์การจัดการ
หลังจากทำตามขั้นตอนนี้แล้ว คุณต้องดำเนินการต่อไปนี้ด้วยตนเอง
หากยังพบปัญหาอยู่ โปรดติดต่อ ทีมสนับสนุนของ Apigee เพื่อขอ ความช่วยเหลือเพิ่มเติม