

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
Symptom
Клиентское приложение получает ошибку 502: ошибка шлюза. Message Processor возвращает эту ошибку клиентскому приложению, когда не получает ответа от бэкенд-сервера.
Сообщение об ошибке
Клиентское приложение получает следующий код ответа:
HTTP/1.1 502 Bad Gateway
Кроме того, может появиться следующее сообщение об ошибке:
{
 "fault": {
    "faultstring":"Bad Gateway",
    "detail":{
        "errorcode":"messaging.adaptors.http.flow.BadGateway"
    }
 }
}
Возможная причина
Возможные причины этой проблемы перечислены в таблице ниже.
| Cause | Описание | Кто может выполнять инструкции по устранению неполадок |
| Время ожидания подтверждения TLS/SSL | Во время подтверждения TLS/SSL между Message Processor и бэкенд-сервером истекло время ожидания. | Пользователи частного и общедоступного облака Edge |
Причина: истекло время ожидания подтверждения TLS/SSL
В Apigee Edge можно настроить подключение TLS/SSL к бэкенд-серверу, чтобы включить связь по протоколу TLS между Message Processor Edge и бэкенд-сервером.
Установление подключения по протоколу TLS/SSL включает несколько этапов. Эта ошибка обычно возникает, когда истекает время ожидания подтверждения TLS/SSL между Message Processor и бэкенд-сервером.
диагностика;
В этом разделе рассказывается, как правильно диагностировать тайм-аут рукопожатия TLS/SSL. Приведены инструкции для частного и общедоступного облака Edge.
Как анализировать результаты сеанса трассировки
Ниже описано, как выполнить предварительную диагностику проблемы с помощью инструмента трассировки Apigee Edge.
- В интерфейсе Edge включите сеанс трассировки для затронутого прокси-сервера API.
Если в трассировке неудачного запроса к API указано следующее, скорее всего, произошла ошибка из-за истечения времени ожидания рукопожатия TLS/SSL: Вероятная причина ошибки заключается в том, что брандмауэр внутреннего сервера блокирует трафик от Apigee.
- Определите, возникает ли ошибка 502: ошибка шлюза после 55 секунд, поскольку это период ожидания ответа от шлюза по умолчанию, заданный в процессоре сообщений. Если ошибка произошла после 55 секунд, скорее всего, проблема связана с истечением времени ожидания.
- Определите, указывает ли ошибка на неисправность: messaging.adaptors.http.BadGateway. Как и в предыдущем случае, эта ошибка обычно указывает на превышение времени ожидания.
Если вы используете Edge Private Cloud, обратите внимание на значение поля X-Apigee.Message-ID в выходных данных трассировки, как показано ниже. Пользователь частного облака может использовать это значение идентификатора для дальнейшего устранения неполадок, как описано ниже.
Нажмите на значок Записанные данные аналитики в пути трассировки:
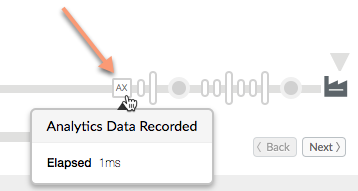
Прокрутите страницу вниз и запишите значение поля X-Apigee.Message-ID.
Чтобы убедиться, что причиной ошибки стало время ожидания рукопожатия TLS/SSL, выполните инструкции в одном из следующих разделов в зависимости от того, используете ли вы общедоступное или частное облако.
Дополнительные шаги диагностики только для пользователей Edge Private Cloud
Если вы используете Apigee Edge Private Cloud, выполните следующие действия, чтобы определить причину ошибки рукопожатия. На этом этапе вы проверяете файл журнала Message Processor на наличие нужной информации. Если вы используете общедоступное облако Edge, пропустите этот раздел и перейдите к дополнительным диагностическим шагам для пользователей частного и общедоступного облака.
Проверьте, можно ли подключиться к определенному серверу напрямую с каждого процессора сообщений, используя команду
telnet:Если внутренний сервер разрешается в один IP-адрес, используйте следующую команду:
telnet BackendServer-IPaddress 443
Если внутренний сервер сопоставляется с несколькими IP-адресами, используйте имя хоста внутреннего сервера в команде telnet, как показано ниже:
telnet BackendServer-HostName 443
Если вы можете подключиться к внутреннему серверу без ошибок, перейдите к следующему шагу.
Если команда
telnetне выполнится, обратитесь к администратору сети, чтобы проверить подключение между процессором сообщений и внутренним сервером.Проверьте файл журнала Message Processor на наличие сбоя подтверждения. Откройте файл:
/opt/apigee/var/log/edge-message-processor/system.logи найдите уникальный идентификатор сообщения (значение X-Apigee.Message-ID, которое вы нашли в файле трассировки). Проверьте, появляется ли сообщение об ошибке подтверждения связи, связанное с идентификатором сообщения, как показано ниже:
org:xxx env:xxx api:xxx rev:x messageid:<MESSAGE_ID> NIOThread@1 ERROR HTTP.CLIENT -
HTTPClient$Context.handshakeTimeout() : SSLClientChannel[Connected: Remote:X.X.X.X:443
Local:X.X.X.X]@739028 useCount=1 bytesRead=0 bytesWritten=0 age=55221ms lastIO=55221ms
isOpen=true handshake timeout
Если вы видите эту ошибку в файле журнала обработчика сообщений, продолжите исследование. Перейдите к разделу Дополнительные диагностические действия для пользователей частного и общедоступного облака Edge.
Если в файле журнала нет сообщения о подтверждении, перейдите к разделу Сбор диагностической информации.
Дополнительные шаги диагностики для пользователей частного и общедоступного облака Edge
Чтобы точнее определить проблему, вы можете использовать инструмент tcpdump для анализа пакетов TCP/IP и подтвердить, что во время подтверждения TLS/SSL произошел тайм-аут.
- Если вы используете Private Cloud, то можете захватывать пакеты TCP/IP на бэкенд-сервере или Message Processor. Рекомендуем перехватывать их на внутреннем сервере, поскольку пакеты расшифровываются именно на нем.
- Если вы используете общедоступное облако, у вас нет доступа к обработчику сообщений. Однако захват пакетов TCP/IP на внутреннем сервере может помочь определить проблему.
Определив, где нужно перехватывать пакеты TCP/IP, используйте следующую команду tcpdump:
tcpdump -i any -s 0 host <IP address> -w <File name>Если вы получаете пакеты TCP/IP на бэкенд-сервере, используйте общедоступный IP-адрес Message Processor в команде
tcpdump. Чтобы узнать, как использовать команду для анализа трафика внутреннего сервера, ознакомьтесь с информацией о tcpdump.Если вы получаете пакеты TCP/IP на Message Processor, используйте в команде
tcpdumpобщедоступный IP-адрес бэкенд-сервера. Чтобы узнать, как использовать команду для анализа трафика Message Processor, ознакомьтесь с информацией о tcpdump.Если для бэкенд-сервера или Message Processor используется несколько IP-адресов, попробуйте другую команду
tcpdump. Подробнее об этом инструменте и других вариантах команды можно узнать на странице tcpdump.
Проанализируйте пакеты TCP/IP с помощью Wireshark или аналогичного инструмента. На скриншоте ниже показаны пакеты TCP/IP в Wireshark.
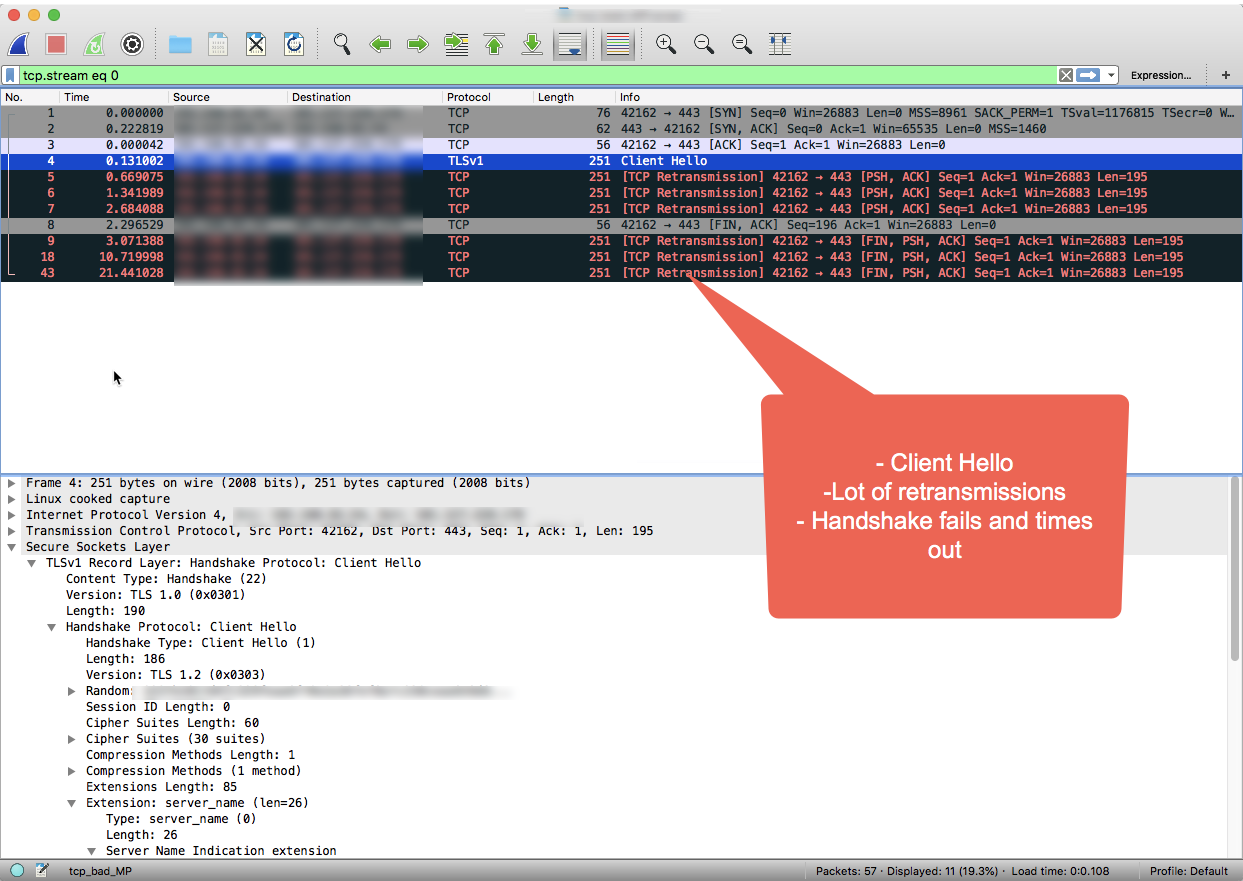
Обратите внимание, что в выходных данных Wireshark трехэтапное рукопожатие TCP успешно завершается в первых трех пакетах.
Затем обработчик сообщений отправляет сообщение "Client Hello" в пакете № 4.
Поскольку от внутреннего сервера не поступает подтверждение, обработчик сообщений повторно передает сообщение "Client Hello" несколько раз в пакетах 5, 6 и 7 после ожидания в течение заданного интервала времени.
Если после трех попыток Message Processor не получит подтверждение, он отправит на бэкенд-сервер сообщение FIN, ACK, чтобы указать, что закрывает подключение.
Как показано в примере сеанса Wireshark, подключение к серверной части выполнено успешно (шаг 1), однако время ожидания подтверждения SSL истекло, поскольку серверная часть не ответила.
Если вы выполнили инструкции по устранению неполадок, приведенные в этом руководстве, и определили, что ошибка рукопожатия TLS/SSL вызвана истечением времени ожидания, перейдите к разделу Решение.
Как использовать API Monitoring для выявления проблем
Мониторинг API позволяет быстро выявлять проблемные области, чтобы диагностировать ошибки, проблемы с производительностью и задержками, а также их источник, например приложения разработчиков, прокси API, целевые серверы или платформу API.
Пошаговое руководство по устранению ошибок 5xx в API с помощью API Monitoring. Например, вы можете настроить оповещение, которое будет срабатывать, когда количество ошибок messaging.adaptors.http.BadGateway превысит определенный порог.
Разрешение
Обычно тайм-ауты рукопожатия SSL происходят из-за ограничений брандмауэра на внутреннем сервере, который блокирует трафик из Apigee Edge. Если вы выполнили диагностические действия и определили, что причиной ошибки подтверждения является превышение времени ожидания, вам необходимо привлечь к решению проблемы сетевую команду, чтобы определить причину и устранить ограничения межсетевого экрана.
Обратите внимание, что ограничения межсетевого экрана могут быть наложены на разных уровнях сети. Важно убедиться, что на всех сетевых уровнях сняты ограничения, относящиеся к IP-адресам Message Processor, чтобы обеспечить бесперебойный поток трафика между Apigee Edge и бэкенд-сервером.
Если ограничений брандмауэра нет и/или проблема сохраняется, перейдите к разделу Сбор диагностической информации.
Обязательная диагностическая информация
Если проблема не устранена, соберите следующую диагностическую информацию. Свяжитесь со службой поддержки Apigee Edge и предоставьте ей следующую информацию:
- Если вы используете общедоступное облако, предоставьте следующую информацию:
- Название организации
- Название среды
- Название прокси API
- Полная команда curl для воспроизведения ошибки
- Файл трассировки с ошибкой
- Пакеты TCP/IP, перехваченные на внутреннем сервере
- Если вы используете частное облако, предоставьте следующую информацию:
- Полное сообщение об ошибке
- Пакет прокси API
- Файл трассировки с ошибкой
- Журналы процессора сообщений /opt/apigee/var/log/edge-message-processor/logs/system.log
- TCP/IP-пакеты, захваченные на бэкенд-сервере или Message Processor.
- Подробную информацию о том, какие разделы этого руководства вы уже изучили, и любые другие сведения, которые помогут нам быстрее решить проблему.