

Вы просматриваете документацию по Apigee Edge.
Перейдите к документации по Apigee X. Информация
Symptom
Клиентское приложение получает код статуса HTTP 503 Service Unavailable с кодом ошибки messaging.adaptors.http.flow.SslHandshakeFailed в качестве ответа на вызовы API.
Сообщение об ошибке
Клиентское приложение получает следующий код ответа:
HTTP/1.1 503 Service Unavailable
Кроме того, может появиться следующее сообщение об ошибке:
{
   "fault":{
      "faultstring":"SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target",
      "detail":{
         "errorcode":"messaging.adaptors.http.flow.SslHandshakeFailed"
      }
   }
}
Возможные причины
Вы можете получить код статуса 503 Service Unavailable с кодом ошибки messaging.adaptors.http.flow.SslHandshakeFailed из-за сбоя во время процесса подтверждения SSL-подключения между Message Processor Apigee Edge и бэкенд-сервером по ряду причин. Сообщение об ошибке в faultstring обычно указывает на возможную причину высокого уровня, которая привела к этой ошибке.
В зависимости от сообщения об ошибке, которое вы видите в faultstring, вам нужно использовать подходящие методы устранения неполадок. В этом руководстве рассказывается, как устранить ошибку, если в faultstring появляется сообщение об ошибке SSL Handshake failed
sun.security.validator.ValidatorException: PKIX path building failed:
sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification
path to requested target .
Эта ошибка возникает во время подтверждения SSL-подключения между Message Processor Apigee Edge и бэкенд-сервером:
- Если truststore Message Processor Apigee Edge:
- Содержит цепочку сертификатов, которая не соответствует полной цепочке сертификатов внутреннего сервера, ИЛИ
- Не содержит полную цепочку сертификатов внутреннего сервера
- Если цепочка сертификатов, предоставленная внутренним сервером:
- Содержит полное доменное имя (FQDN), которое не совпадает с именем хоста, указанным в целевой конечной точке.
- Содержит неверную или неполную цепочку сертификатов
Возможные причины:
| Причина | Описание | Инструкции по устранению неполадок, применимые к |
|---|---|---|
| Неправильный или неполный сертификат или цепочка сертификатов в хранилище доверенных сертификатов процессора сообщений | Сертификат и/или его цепочка, хранящиеся в хранилище доверенных сертификатов Message Processor Apigee Edge, не совпадают с цепочкой сертификатов бэкенд-сервера или не содержат полную цепочку сертификатов бэкенд-сервера. | Пользователи частного и общедоступного облака Edge |
| Несоответствие полного доменного имени в сертификате внутреннего сервера и имени хоста в целевой конечной точке | Сертификат, предоставленный внутренним сервером, содержит полное доменное имя, которое не совпадает с именем хоста, указанным в целевой конечной точке. | Пользователи частного и общедоступного облака Edge |
| Неправильный или неполный сертификат или цепочка сертификатов, предоставленные внутренним сервером | Цепочка сертификатов, предоставленная внутренним сервером, неверна или неполна. | Пользователи частного и общедоступного облака Edge |
Распространенные этапы диагностики
Чтобы диагностировать эту ошибку, используйте один из следующих инструментов или методов:
Мониторинг API
Способ 1. Используйте API Monitoring
Чтобы диагностировать ошибку с помощью мониторинга API:
- Войдите в интерфейс Apigee Edge как пользователь с подходящей ролью.
Перейдите к организации, в которой хотите изучить проблему.
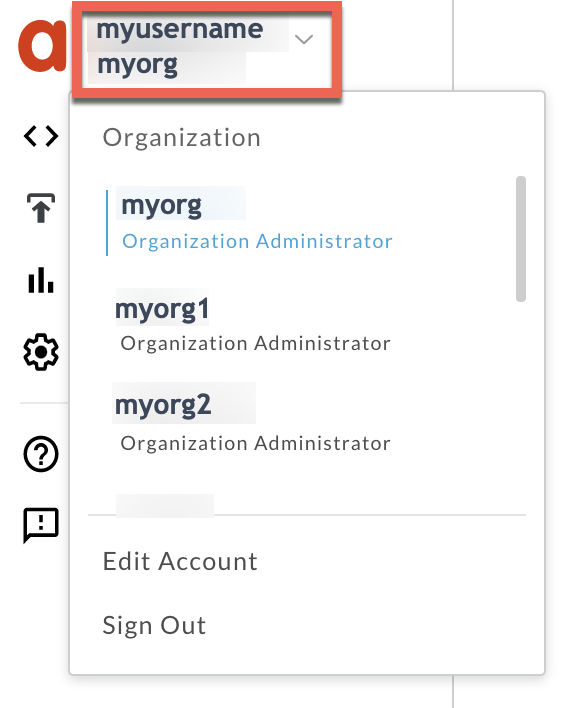
- Перейдите на страницу Анализ > Мониторинг API > Исследование.
- Выберите период времени, в течение которого вы наблюдали ошибки.
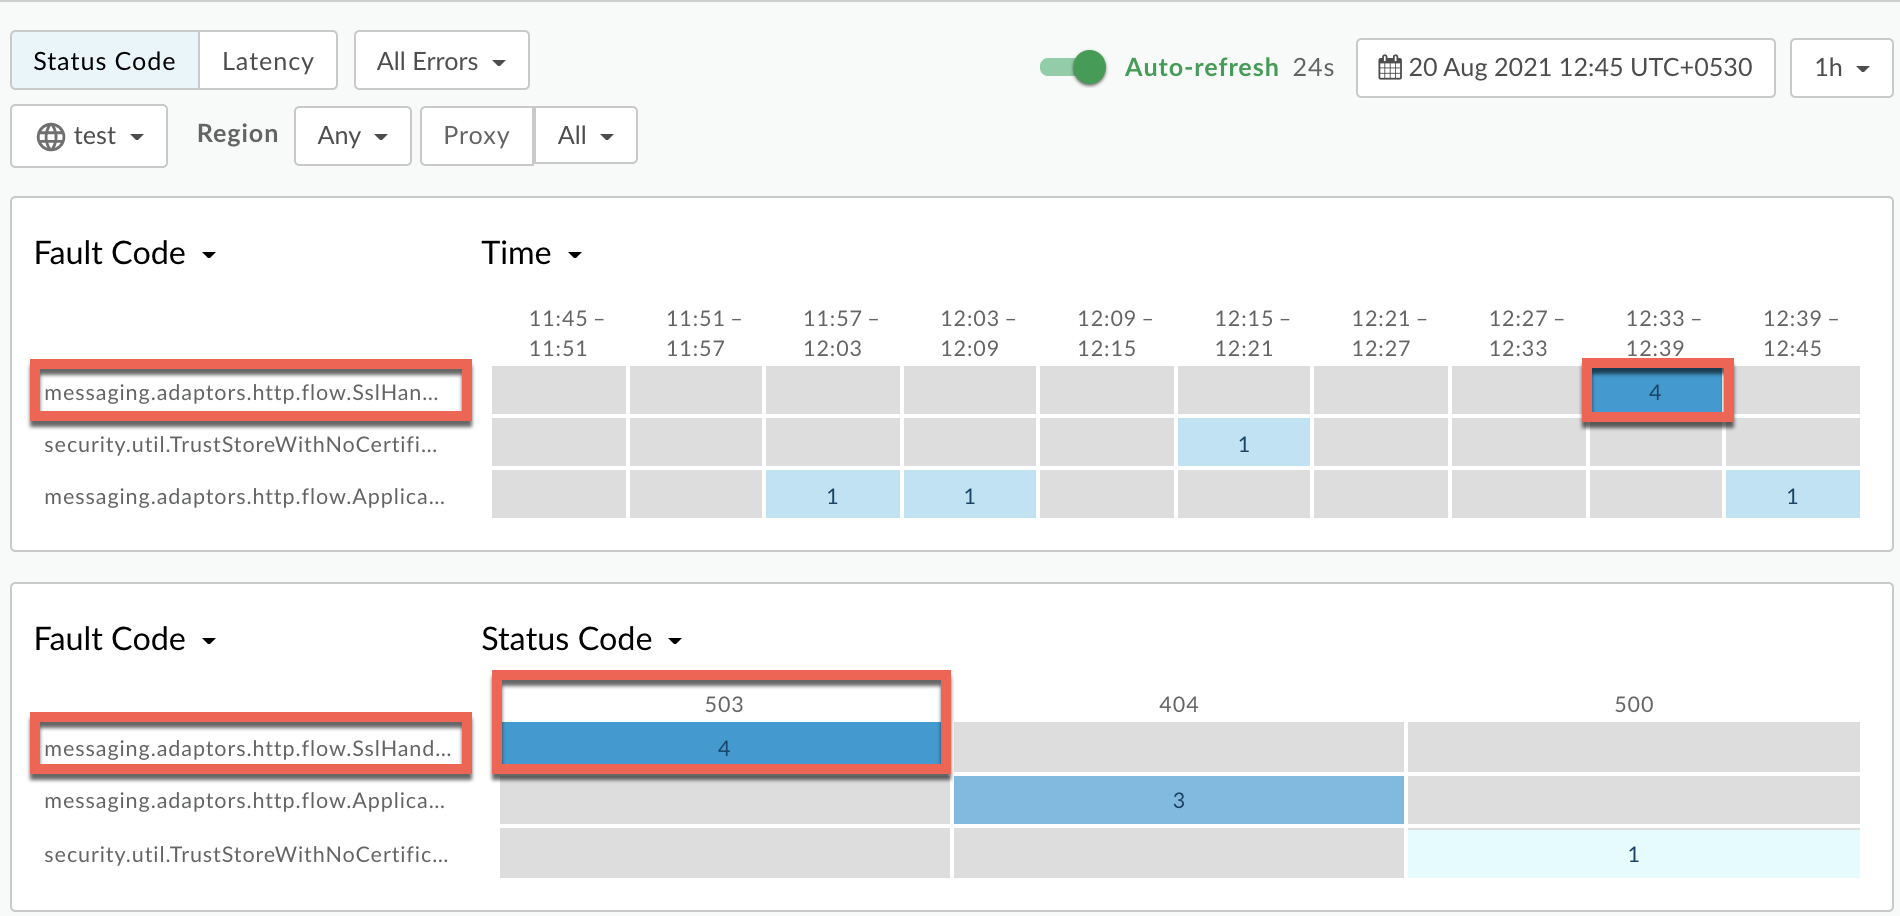
Постройте график Код ошибки по оси Y и Время по оси X.
Выберите ячейку с кодом ошибки
messaging.adaptors.http.flow.SslHandshakeFailed, как показано ниже:( посмотреть изображение в полном размере)
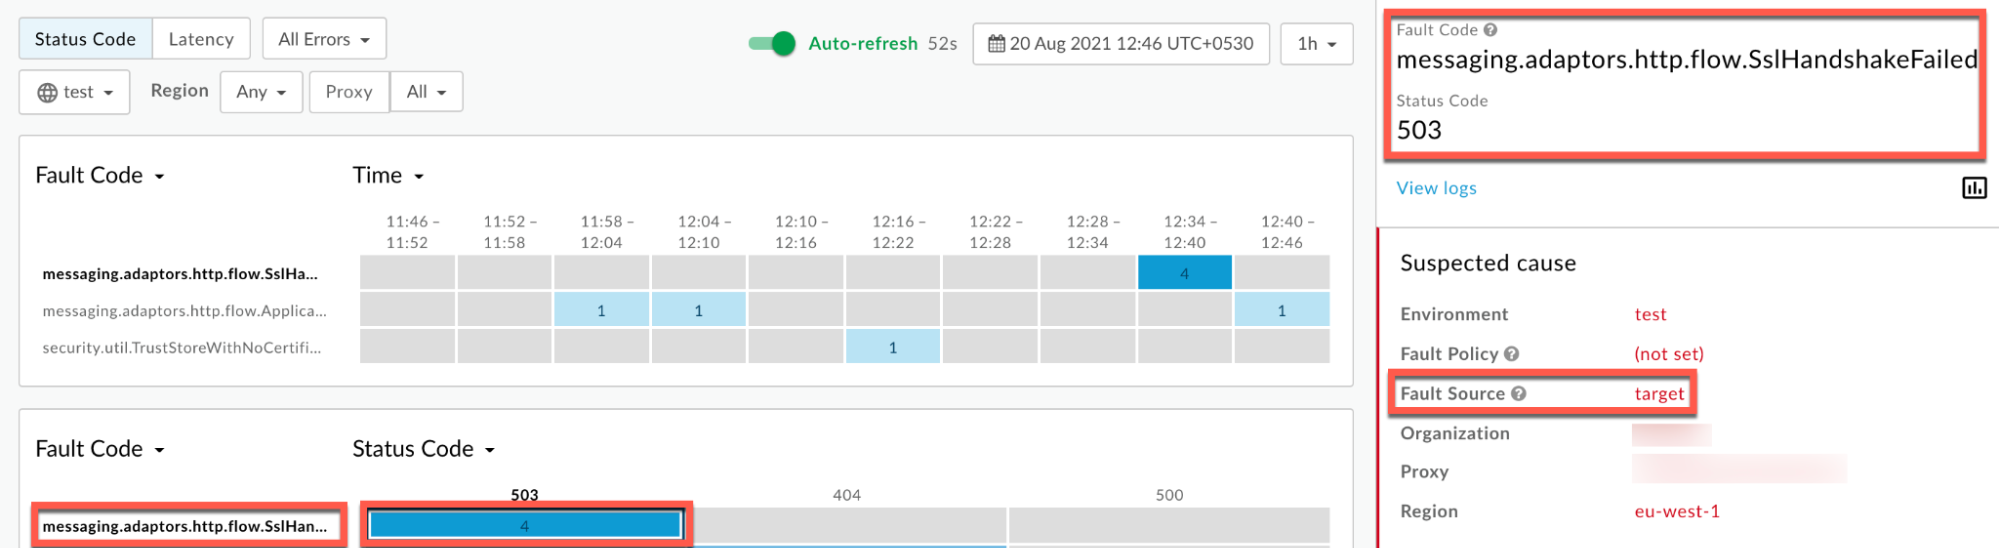
Информация о коде ошибки
messaging.adaptors.http.flow.SslHandshakeFailedбудет показана так, как указано ниже:( посмотреть изображение в полном размере)
Нажмите Посмотреть журналы и разверните строку с неудачным запросом.
( посмотреть изображение в полном размере)
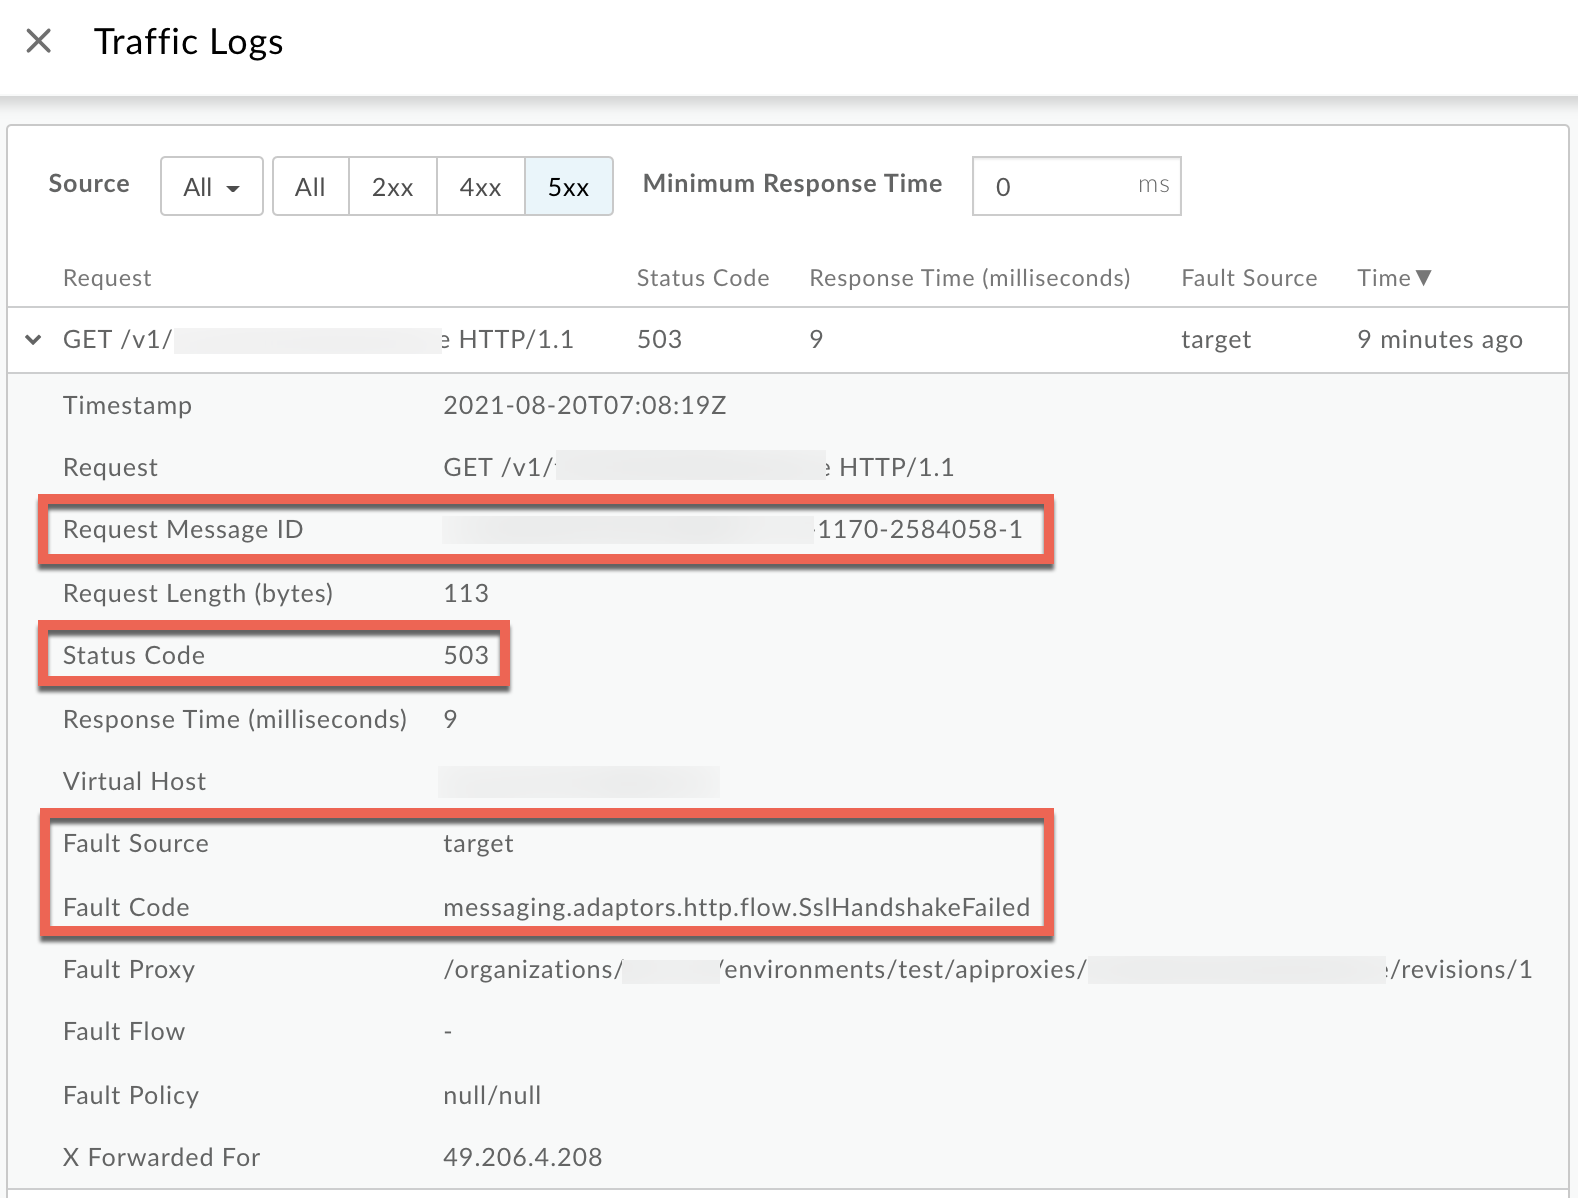
- В окне Журналы обратите внимание на следующие сведения:
- Идентификатор запроса
- Код статуса:
503. - Источник ошибки:
target - Код ошибки:
messaging.adaptors.http.flow.SslHandshakeFailed
Трассировка
Процедура 2. Использование инструмента трассировки
Чтобы диагностировать ошибку с помощью инструмента трассировки, выполните следующие действия:
- Включите трассировку сеанса и выберите один из следующих вариантов:
- Дождитесь ошибки
503 Service Unavailableс кодом ошибкиmessaging.adaptors.http.flow.SslHandshakeFailedили - Если проблему можно воспроизвести, сделайте вызов API, чтобы воспроизвести ее.
503 Service Unavailable
- Дождитесь ошибки
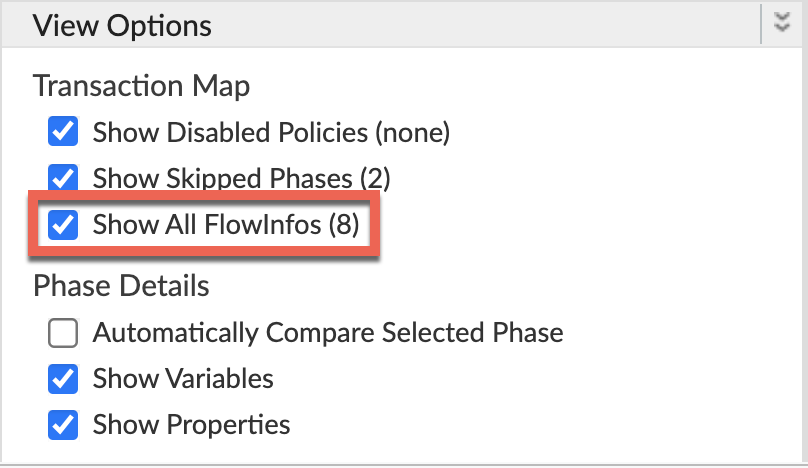
Убедитесь, что включен параметр Показывать все FlowInfo:
- Выберите один из неудачных запросов и изучите трассировку.
- Перемещайтесь по разным этапам трассировки и находите, где произошла ошибка.
Обычно ошибка появляется после этапа Target Request Flow Started, как показано ниже:
( посмотреть изображение в полном размере)
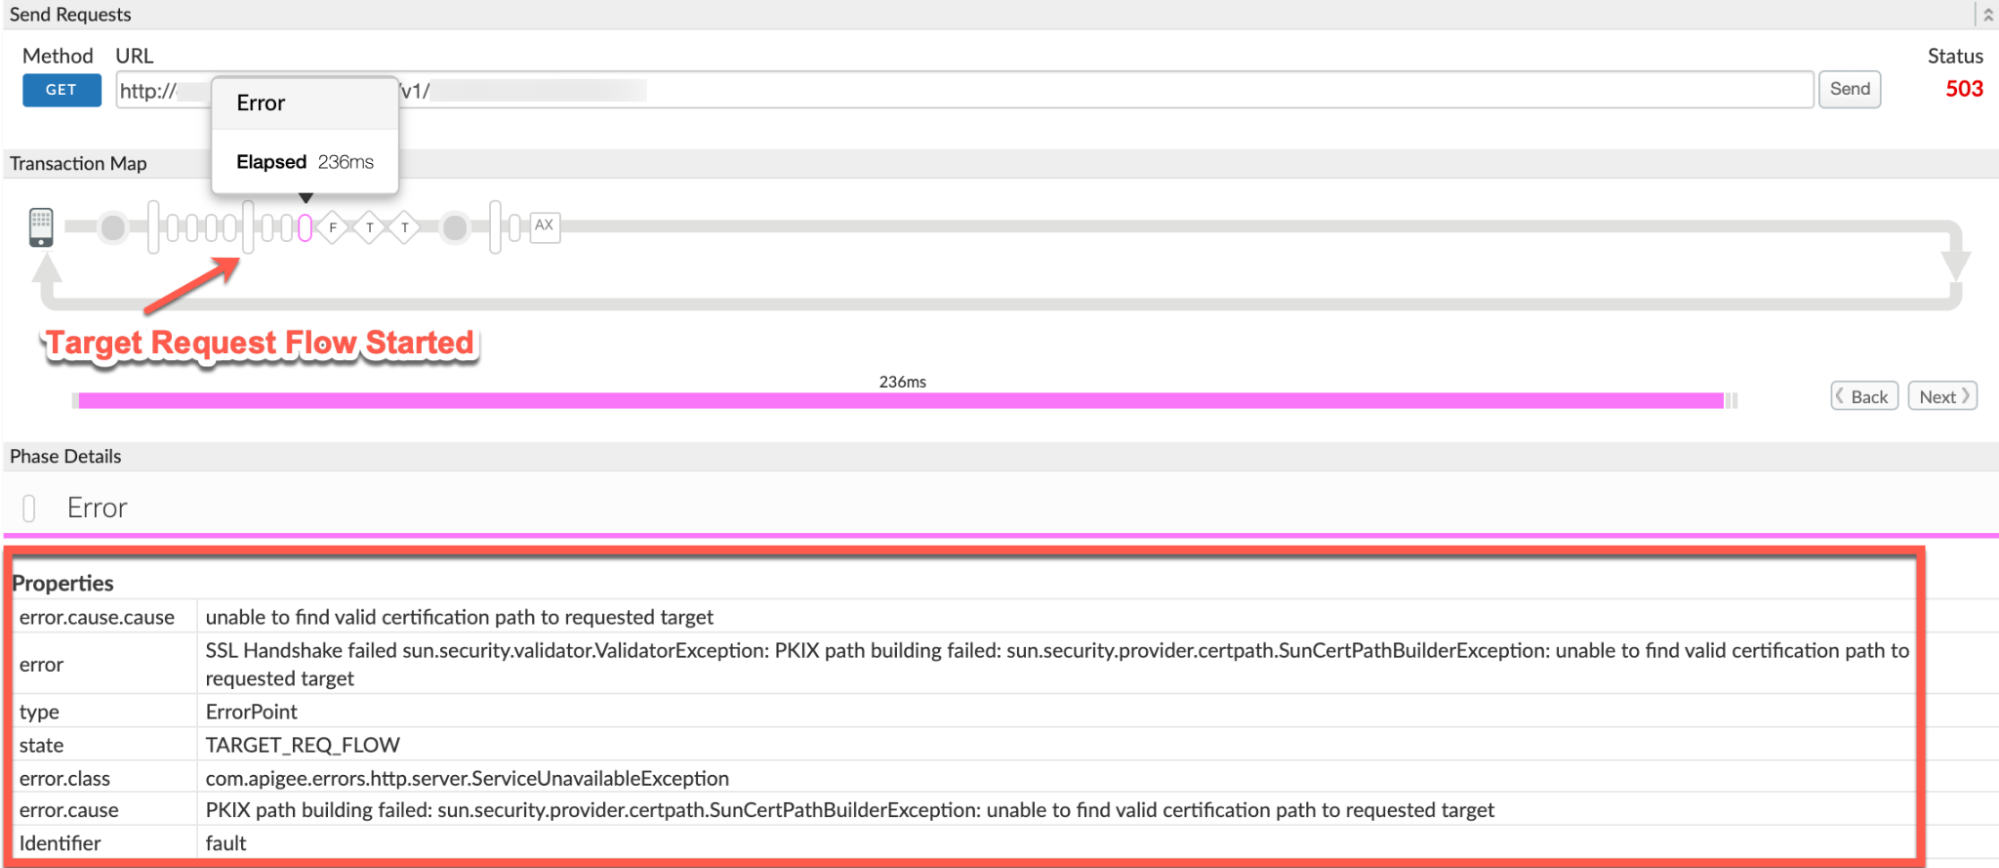
- Запишите следующие значения из трассировки:
- Ошибка:
SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target - error.cause:
PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target - error.class:
com.apigee.errors.http.server.ServiceUnavailableException - Значение ошибки
SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested targetуказывает на то, что не удалось выполнить рукопожатие SSL, поскольку Message Processor Apigee Edge не смог проверить сертификат внутреннего сервера.
- Ошибка:
- Перейдите к фазе AX (запись данных аналитики) в трассировке и нажмите на нее.
Прокрутите страницу вниз до раздела Заголовки ошибок на этапе и определите значения X-Apigee-fault-code, X-Apigee-fault-source и X-Apigee-Message-ID, как показано ниже.
( посмотреть изображение в полном размере)
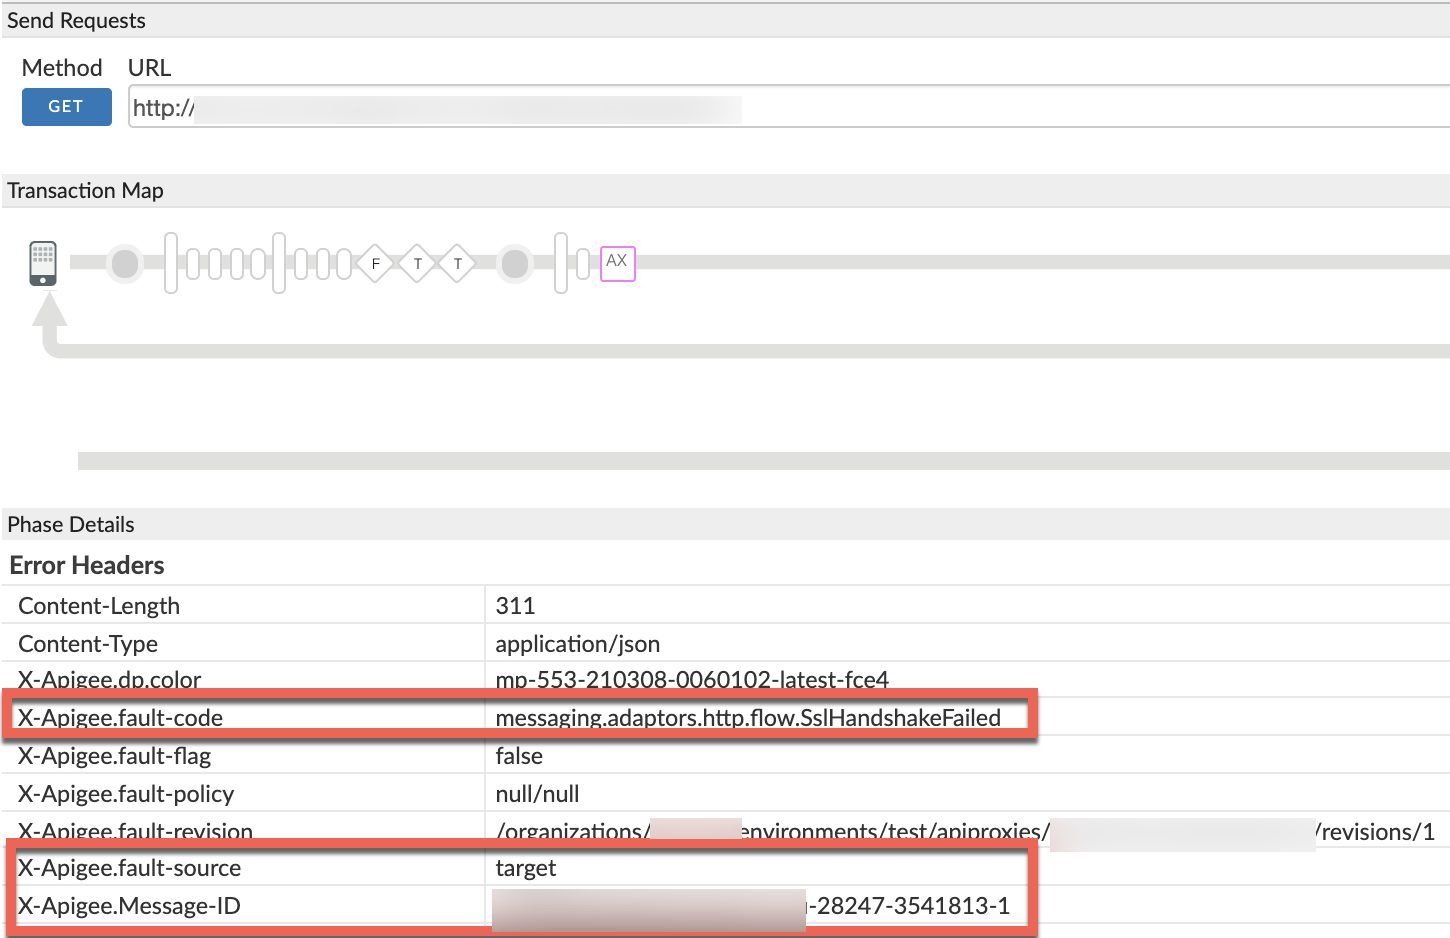
- Запишите значения X-Apigee-fault-code, X-Apigee-fault-source и X-Apigee-Message-ID:
| Заголовки ошибок | Значение |
|---|---|
| X-Apigee-fault-code | messaging.adaptors.http.flow.SslHandshakeFailed |
| X-Apigee-fault-source | target |
| X-Apigee-Message-ID | MESSAGE_ID |
nginx
Процедура 3. Использование журналов доступа NGINX
Чтобы диагностировать ошибку с помощью журналов доступа NGINX:
- Если вы используете частное облако, то можете использовать журналы доступа NGINX, чтобы определить ключевую информацию об HTTP
503 Service Unavailable. Проверьте журналы доступа NGINX:
/opt/apigee/var/log/edge-router/nginx/ORG~ENV.PORT#_access_log- Выполните поиск, чтобы узнать, возникали ли ошибки
503с кодомmessaging.adaptors.http.flow.SslHandshakeFailedв определенный период времени (если проблема возникла в прошлом) или есть ли запросы, которые по-прежнему завершаются с ошибкой503. Если вы обнаружите ошибки
503с кодом X-Apigee-fault-code, соответствующим значениюmessaging.adaptors.http.flow.SslHandshakeFailed, определите значение X-Apigee-fault-source.Пример ошибки 503 из журнала доступа NGINX:
( посмотреть изображение в полном размере)
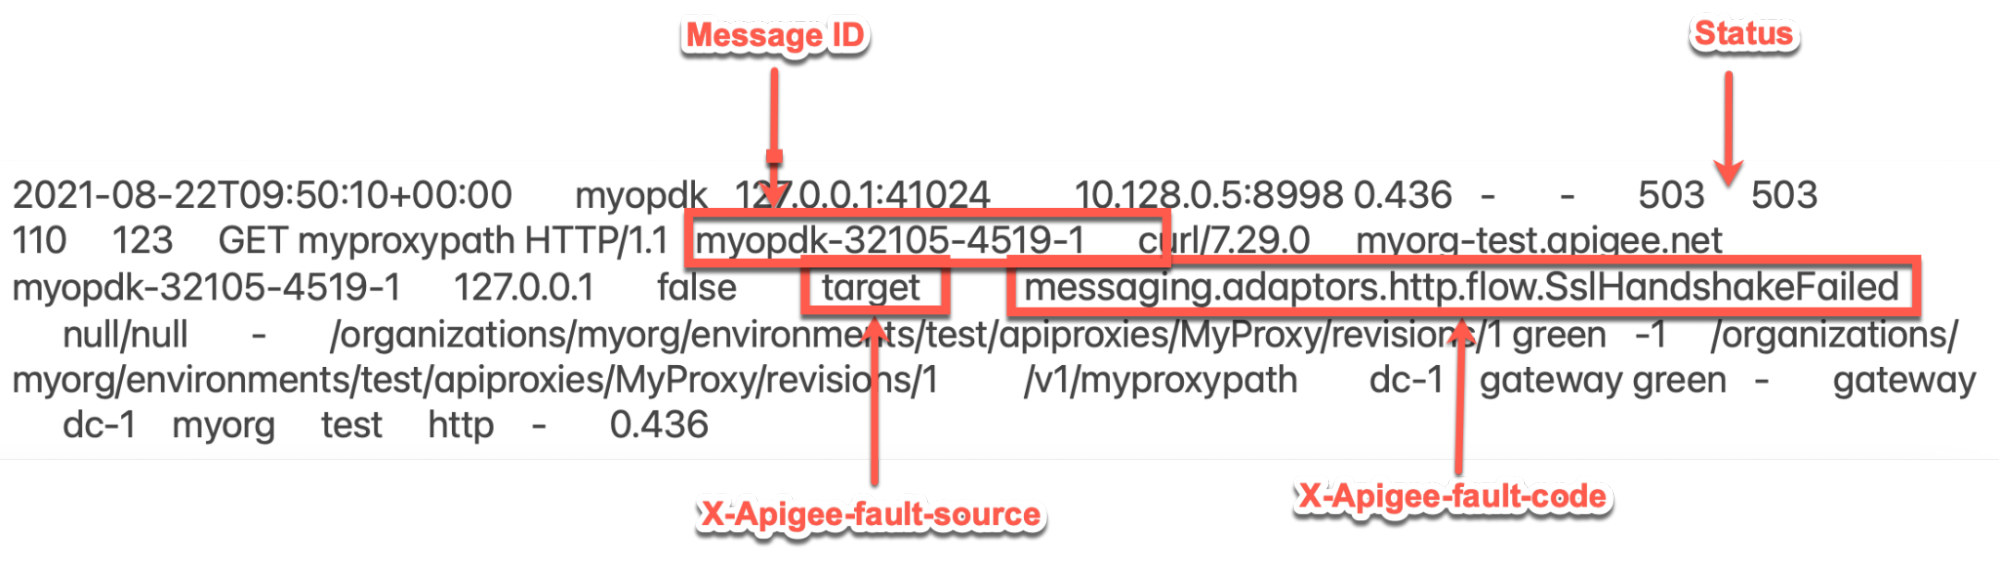
В приведенной выше записи из журнала доступа NGINX для атрибутов X-Apigee-fault-code и X-Apigee-fault-source заданы следующие значения:
заголовки; Значение X-Apigee-fault-code messaging.adaptors.http.flow.SslHandshakeFailedX-Apigee-fault-source target
Журналы процессора сообщений
Процедура 4. Использование журналов обработчика сообщений
- Определите идентификатор сообщения одного из неудачных запросов с помощью мониторинга API, инструмента трассировки или журналов доступа NGINX, как описано в разделе Общие шаги диагностики.
Найдите идентификатор сообщения определенного запроса в журнале Message Processor (
/opt/apigee/var/log/edge-message-processor/logs/system.log). Вы можете увидеть следующую ошибку:org:myorg env:test api:MyProxy rev:1
messageid:myorg-28247-3541813-1NIOThread@1 ERROR HTTP.CLIENT - HTTPClient$Context.handshakeFailed() : SSLClientChannel[Connected: Remote:X.X.X.X:443 Local:192.168.194.140:55102]@64596 useCount=1 bytesRead=0 bytesWritten=0 age=233ms lastIO=233ms isOpen=true handshake failed, message: General SSLEngine problemУказанная выше ошибка означает, что не удалось выполнить рукопожатие SSL между Message Processor и внутренним сервером.
Затем будет показано исключение с подробной трассировкой стека, как показано ниже:
org:myorg env:test api:MyProxy rev:1
messageid:myorg-28247-3541813-1NIOThread@1 ERROR ADAPTORS.HTTP.FLOW - RequestWriteListener.onException() : RequestWriteListener.onException(HTTPRequest@1522922c) javax.net.ssl.SSLHandshakeException: General SSLEngine problem at sun.security.ssl.Handshaker.checkThrown(Handshaker.java:1478) at sun.security.ssl.SSLEngineImpl.checkTaskThrown(SSLEngineImpl.java:535) ... <snipped> Caused by: javax.net.ssl.SSLHandshakeException: General SSLEngine problem at sun.security.ssl.Alerts.getSSLException(Alerts.java:203) at sun.security.ssl.SSLEngineImpl.fatal(SSLEngineImpl.java:1728) ... <snipped>Caused by: sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested targetat sun.security.validator.PKIXValidator.doBuild(PKIXValidator.java:397) at sun.security.validator.PKIXValidator.engineValidate(PKIXValidator.java:302) ... <snipped>Обратите внимание, что ошибка подтверждения связана с:
Caused by: sun.security.validator.ValidatorException: PKIX
          path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to
          find valid certification path to requested target
Это означает, что рукопожатие SSL не удалось, поскольку Message Processor Apigee Edge не смог проверить сертификат внутреннего сервера.
Причина: в хранилище доверенных сертификатов процессора сообщений указан неверный или неполный сертификат или цепочка сертификатов
диагностика;
- Определите код ошибки и источник ошибки, используя мониторинг API, инструмент трассировки или журналы доступа NGINX, как описано в разделе Распространенные этапы диагностики.
- Если код ошибки –
messaging.adaptors.http.flow.SslHandshakeFailed, определите сообщение об ошибке одним из следующих способов: - Найдите error.cause с помощью инструмента трассировки, как описано в разделе Распространенные действия по диагностике.
- Найдите исключение, используя журналы Message Processor, как описано в разделе Распространенные действия по диагностике.
- Найдите код
faultstringв ответе об ошибке на ваш вызов API, как показано в разделе Сообщение об ошибке. - Если сообщение об ошибке содержит код
sun.security.validator.ValidatorException: PKIX path building
    failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid
    certification path to requested target"
, это означает, что не удалось установить рукопожатие SSL, поскольку Message Processor Apigee Edge не смог проверить сертификат бэкенд-сервера.
Отладку можно разделить на два этапа:
- Шаг 1. Определите цепочку сертификатов внутреннего сервера
- Этап 2. Сравните цепочку сертификатов, хранящуюся в хранилище доверенных сертификатов обработчика сообщений
Этап 1
Этап 1. Определите цепочку сертификатов внутреннего сервера
Чтобы определить цепочку сертификатов внутреннего сервера, используйте один из следующих методов:
openssl
Выполните команду openssl для имени хоста внутреннего сервера, как показано ниже:
openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT#
Обратите внимание на цепочку сертификатов в выходных данных команды выше:
Пример цепочки сертификатов бэкенд-сервера из результата выполнения команды openssl:
Certificate chain
 0 s:/CN=mocktarget.apigee.net
   i:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
   i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
 2 s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
   i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
tcpdump
- Если вы используете общедоступное облако, захватите пакеты TCP/IP на внутреннем сервере.
- Если вы используете частное облако, то можете захватывать пакеты TCP/IP на бэкенд-сервере или Message Processor. Лучше всего перехватывать их на внутреннем сервере, поскольку пакеты расшифровываются именно там.
Чтобы захватить пакеты TCP/IP, используйте следующую команду tcpdump:
tcpdump -i any -s 0 host IP_ADDRESS -w FILE_NAME
Проанализируйте пакеты TCP/IP с помощью Wireshark или другого инструмента, с которым вы знакомы.
Пример анализа Tcpdump
( посмотреть изображение в полном размере)
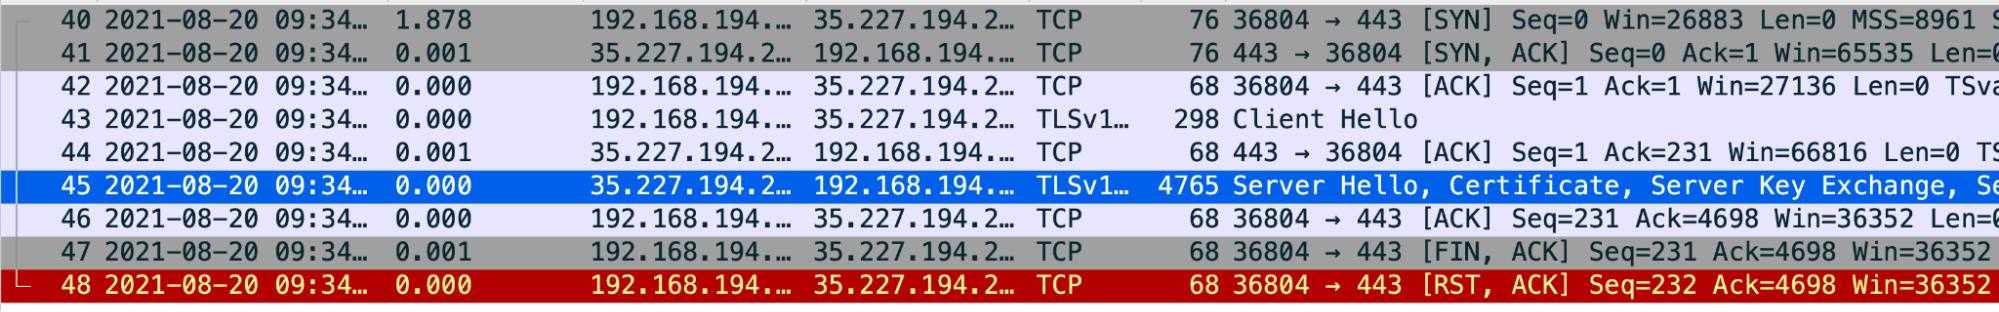
- Пакет № 43. Процессор сообщений (источник) отправил сообщение
Client Helloна серверную часть (получатель). - Пакет 44. Бэкенд-сервер подтверждает получение сообщения
Client Helloот Message Processor. - Пакет 45. Внутренний сервер отправляет сообщение
Server Helloвместе со своим сертификатом. - Пакет 46. Message Processor подтверждает получение сообщения
Server Helloи сертификата. Пакет 47. Message Processor отправляет сообщение
FIN, ACK, за которым следуетRST, ACKв пакете 48.Это означает, что не удалось проверить сертификат внутреннего сервера с помощью Message Processor. Это происходит потому, что у Message Processor нет сертификата, который соответствует сертификату бэкенд-сервера, или он не может доверять сертификату бэкенд-сервера с сертификатами, доступными в его хранилище доверенных сертификатов.
Вы можете вернуться назад и посмотреть пакет № 45, чтобы определить цепочку сертификатов, отправленную сервером.
( посмотреть изображение в полном размере)
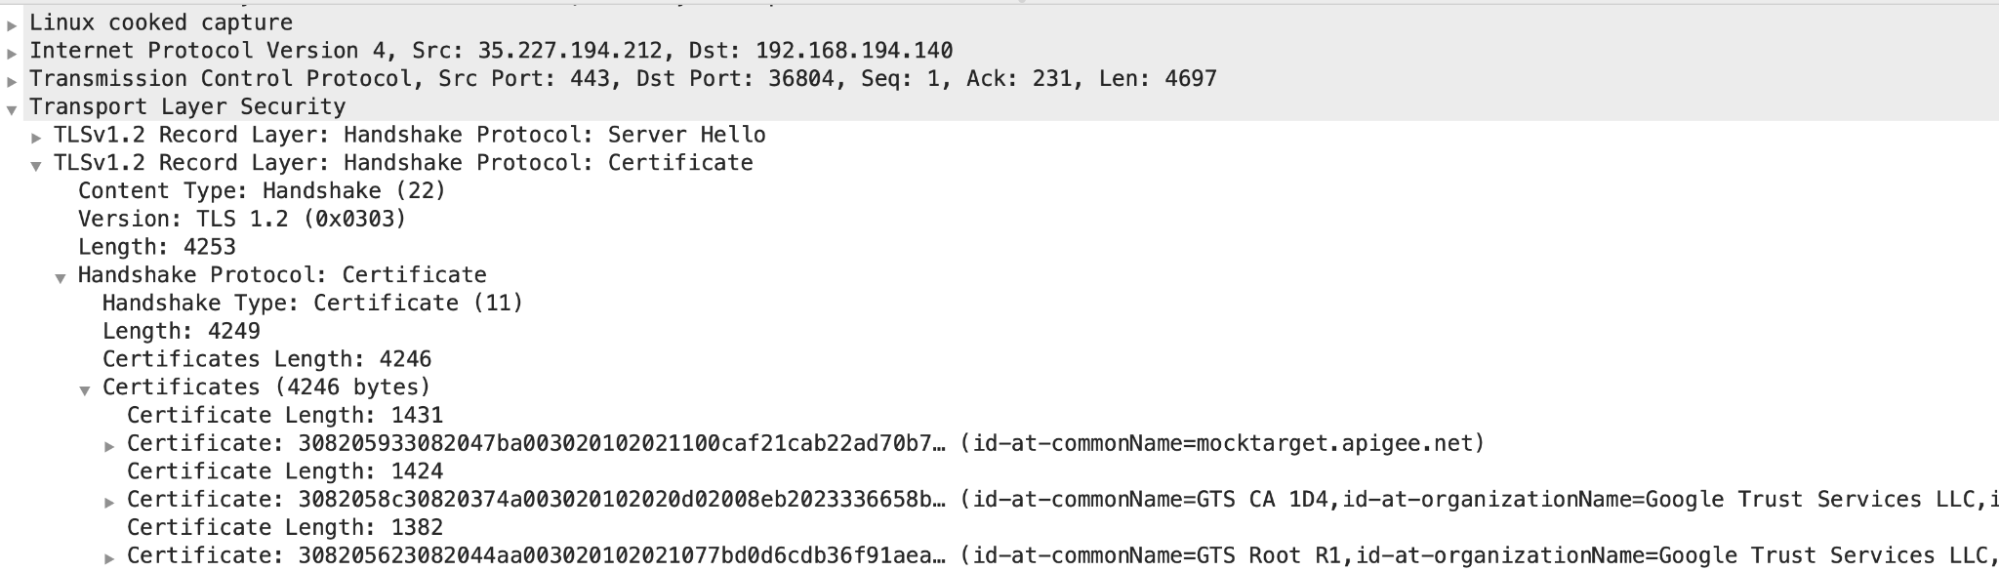
- В этом примере видно, что сервер отправил конечный сертификат с
common name (CN) = mocktarget.apigee.net, за которым следует промежуточный сертификат сCN= GTS CA 1D4и корневой сертификат сCN = GTX Root R1.
Если вы выяснили, что проверка сертификата сервера не пройдена, перейдите к этапу 2: сравните сертификат внутреннего сервера и сертификаты, хранящиеся в хранилище доверенных сертификатов обработчика сообщений.
- Пакет № 43. Процессор сообщений (источник) отправил сообщение
Этап 2
Этап 2. Сравните сертификат внутреннего сервера с сертификатами, хранящимися в хранилище доверенных сертификатов обработчика сообщений
- Определите цепочку сертификатов внутреннего сервера.
- Чтобы определить сертификат, хранящийся в хранилище доверенных сертификатов обработчика сообщений, выполните следующие действия:
Получите название хранилища доверенных сертификатов из элемента
TrustStoreв разделеSSLInfoв файлеTargetEndpoint.Вот пример раздела
SSLInfoв конфигурацииTargetEndpoint:<TargetEndpoint name="default"> ... <HTTPTargetConnection> <Properties /> <SSLInfo> <Enabled>true</Enabled> <ClientAuthEnabled>true</ClientAuthEnabled> <KeyStore>ref://myKeystoreRef</KeyStore> <KeyAlias>myKey</KeyAlias> <TrustStore> ref://myCompanyTrustStoreRef </TrustStore> </SSLInfo> </HTTPTargetConnection> ... </TargetEndpoint>- В примере выше имя ссылки
TrustStore–myCompanyTruststoreRef. В интерфейсе Edge выберите Environments (Среды) > References (Ссылки). Запомните название в столбце Reference (Ссылка) для определенной ссылки на хранилище доверенных сертификатов. Это будет название хранилища сертификатов.
( посмотреть изображение в полном размере)
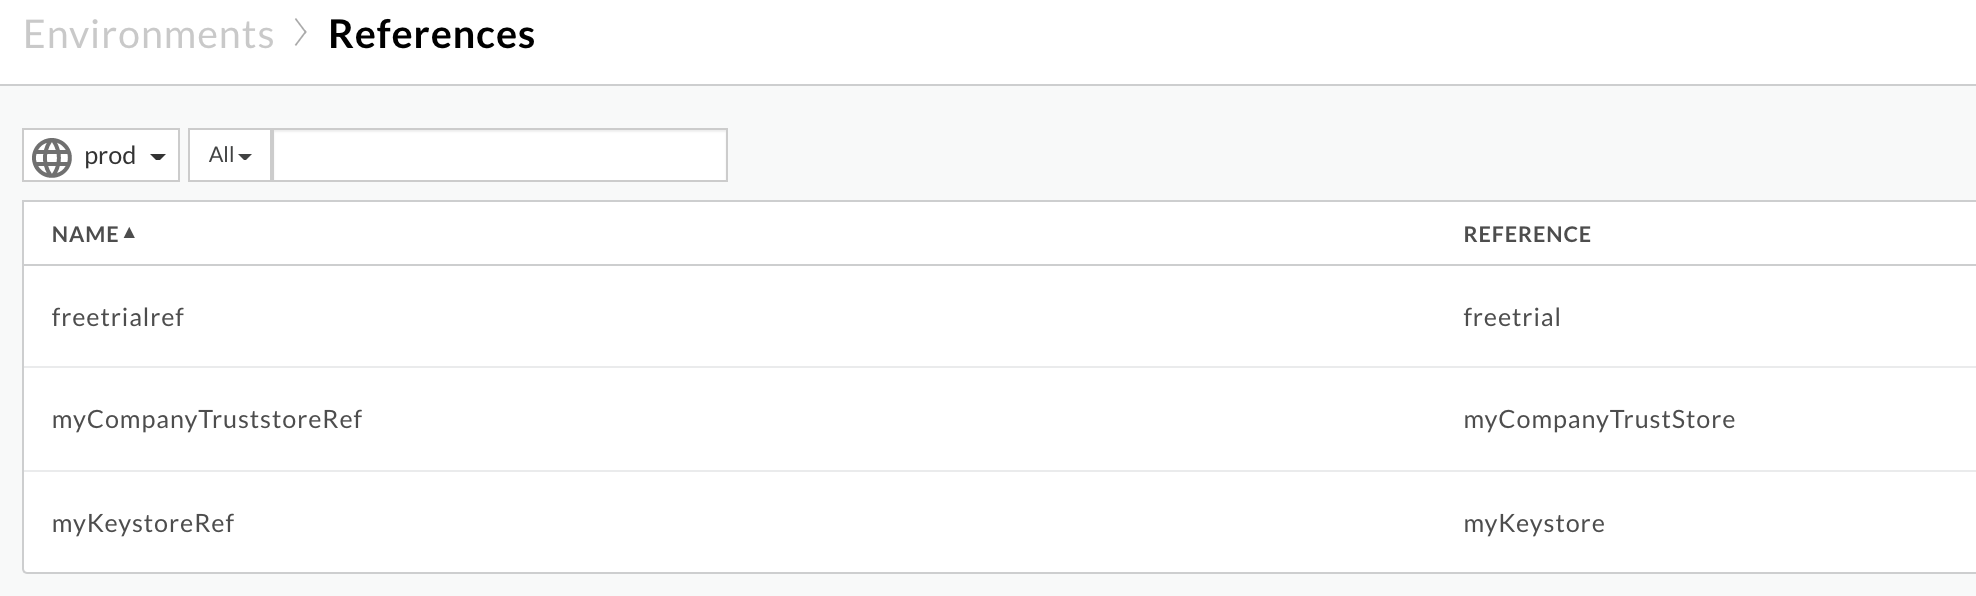
В примере выше имя хранилища доверенных сертификатов:
myCompanyTruststoreRef:
myCompanyTruststore
Получите сертификаты, хранящиеся в хранилище доверенных сертификатов (определенном на предыдущем шаге), с помощью следующих API:
Получить все сертификаты для хранилища ключей или хранилища доверенных сертификатов. Этот API перечисляет все сертификаты в определенном хранилище доверенных сертификатов.
Пользователь общедоступного облака:
curl -v -X GET https//api.enterprise.apigee.com/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs -H "Authorization: Bearer $TOKEN"
Пользователь частного облака
curl -v -X GET http://MANAGEMENT_HOST:PORT_#/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs -H "Authorization: Bearer $TOKEN"
Где:
- ORGANIZATION_NAME – название организации
- ENVIRONMENT_NAME – название среды.
- KEYSTORE_NAME – название хранилища ключей.
- Переменной $TOKEN присваивается токен доступа OAuth 2.0, как описано в разделе Получение токена доступа OAuth 2.0.
- Параметры
curl, используемые в этом примере, описаны в разделе Как использовать curl.
Пример результата:
Сертификаты из хранилища доверенных сертификатов
myCompanyTruststore:[ "serverCert" ]
-
Получите сведения о сертификате из хранилища ключей или доверенного хранилища.
Этот API возвращает информацию об определенном сертификате в определенном хранилище доверенных сертификатов.
Пользователь общедоступного облака:
curl -v -X GET https//api.enterprise.apigee.com/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs/CERT_NAME -H "Authorization: Bearer $TOKEN"
Пользователь частного облака
curl -v -X GET http://MANAGEMENT_HOST:PORT_#>/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/keystores/KEYSTORE_NAME/certs/CERT_NAME -H "Authorization: Bearer $TOKEN"
Где:
- ORGANIZATION_NAME – название организации
- ENVIRONMENT_NAME – название среды.
- KEYSTORE_NAME – название хранилища ключей.
- CERT_NAME – название сертификата;
- Переменной $TOKEN присваивается токен доступа OAuth 2.0, как описано в разделе Получение токена доступа OAuth 2.0.
- Параметры
curl, используемые в этом примере, описаны в разделе Как использовать curl.
Пример выходных данных
В разделе "Сведения о
serverCert" субъект и издатель указаны следующим образом:Сертификат конечного объекта
"subject": "CN=mocktarget.apigee.net",
"issuer": "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
Промежуточный сертификат
"subject" : "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
"issuer" : "CN=GTS Root R1, O=Google Trust Services LLC, C=US",
Убедитесь, что фактический сертификат сервера, полученный на шаге 1, и сертификат, хранящийся в хранилище доверенных сертификатов, полученном на шаге 3, совпадают. Если они не совпадают, это и есть причина проблемы.
Рассмотрим пример выше и проанализируем каждый сертификат по отдельности:
- Сертификат конечного субъекта
На сервере
s:/CN=mocktarget.apigee.net
i:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
Из хранилища доверенных сертификатов обработчика сообщений (клиента):
"subject": "CN=mocktarget.apigee.net",
"issuer": "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
Листовой сертификат, хранящийся в хранилище доверенных сертификатов, соответствует сертификату внутреннего сервера.
- Промежуточный сертификат
На сервере
s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4
i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
Из хранилища доверенных сертификатов обработчика сообщений (клиента):
"subject" : "CN=GTS CA 1D4, O=Google Trust Services LLC, C=US",
"issuer" : "CN=GTS Root R1, O=Google Trust Services LLC, C=US",
Промежуточный сертификат, хранящийся в хранилище доверенных сертификатов, соответствует сертификату внутреннего сервера.
- Корневой сертификат
На сервере
s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1
Корневой сертификат полностью отсутствует в хранилище доверенных сертификатов обработчика сообщений.
Поскольку корневой сертификат отсутствует в хранилище доверенных сертификатов, Message Processor выдает следующее исключение:
sun.security.validator.ValidatorException: PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification path to requested target
и возвращает код ошибки
503 Service Unavailablemessaging.adaptors.http.flow.SslHandshakeFailedклиентским приложениям.
- Сертификат конечного субъекта
Разрешение
- Убедитесь, что у вас есть правильная и полная цепочка сертификатов внутреннего сервера.
- Если вы пользователь общедоступного облака, следуйте инструкциям в разделе Как обновить TLS-сертификат для облака, чтобы обновить сертификат в хранилище доверия Message Processor Apigee Edge.
- Если вы используете Private Cloud, следуйте инструкциям в разделе Как обновить сертификат TLS для Private Cloud, чтобы обновить сертификат в хранилище доверенных сертификатов Message Processor Apigee Edge.
Причина: полное доменное имя в сертификате внутреннего сервера не совпадает с именем хоста в целевой конечной точке.
Если серверная часть предоставляет цепочку сертификатов, содержащую полное доменное имя, которое не соответствует имени хоста, указанному в целевой конечной точке, то обработчик сообщений Apigee Edge возвращает ошибку SSL Handshake failed sun.security.validator.ValidatorException: PKIX path building failed:
sun.security.provider.certpath.SunCertPathBuilderException: unable to find valid certification
path to requested target.
диагностика;
- Изучите конечную точку целевого сервиса в прокси API, в которой возникает эта ошибка, и запишите имя хоста внутреннего сервера:
Пример TargetEndpoint
<TargetEndpoint name="default">
   …
   <HTTPTargetConnection>
      <Properties />
      <SSLInfo>
         <Enabled>true</Enabled>
         <TrustStore>ref://myTrustStoreRef</TrustStore>
      </SSLInfo>
      <URL>https://backend.company.com/resource</URL>
   </HTTPTargetConnection>
</TargetEndpoint>
В примере выше имя хоста внутреннего сервера –
backend.company.com. Определите полное доменное имя в сертификате внутреннего сервера с помощью команды
openssl, как показано ниже:openssl s_client -connect BACKEND_SERVER_HOST_NAME>:PORT_#>
Пример:
openssl s_client -connect backend.company.com:443
Проверьте раздел
Certificate chainи запишите полное доменное имя, указанное как часть CN в теме конечного сертификата.Certificate chain 0 s:/
CN=backend.apigee.neti:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 2 s:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1В примере выше полное доменное имя внутреннего сервера –
backend.apigee.net.- Если имя хоста внутреннего сервера, полученное на шаге 1, не совпадает с полным доменным именем, полученным на шаге 2, это и является причиной ошибки.
- В примере выше имя хоста в целевой конечной точке –
backend.company.com. Однако полное доменное имя в сертификате внутреннего сервера –backend.apigee.net. Поскольку они не совпадают, вы получаете эту ошибку.
Разрешение
Эту проблему можно решить несколькими способами.
Правильное полное доменное имя
Обновите хранилище ключей серверной части, добавив правильное полное доменное имя, действительный и полный сертификат:
- Если у вас нет сертификата внутреннего сервера с правильным полным доменным именем, получите нужный сертификат в подходящем центре сертификации.
Убедитесь, что у вас есть действительная и полная цепочка сертификатов внутреннего сервера.
- Когда у вас будет действительная и полная цепочка сертификатов с правильным полным доменным именем внутреннего сервера в конечном или объектном сертификате, которое совпадает с именем хоста, указанным в целевой конечной точке, обновите хранилище ключей внутреннего сервера, добавив в него полную цепочку сертификатов.
Правильный бэкенд-сервер
Обновите целевую конечную точку, указав правильное имя хоста серверной части:
- Если имя хоста было указано в целевой конечной точке неправильно, обновите целевую конечную точку, чтобы в ней было правильное имя хоста, соответствующее полному доменному имени в сертификате внутреннего сервера.
Сохраните изменения в прокси-сервере API.
В приведенном выше примере, если имя хоста внутреннего сервера было указано неправильно, вы можете исправить это, используя полное доменное имя из сертификата внутреннего сервера, то есть
backend.apigee.net, следующим образом:<TargetEndpoint name="default"> … <HTTPTargetConnection> <Properties /> <SSLInfo> <Enabled>true</Enabled> <TrustStore>ref://myTrustStoreRef</TrustStore> </SSLInfo> <URL>https://backend.apigee.net/resource</URL> </HTTPTargetConnection> </TargetEndpoint>
Причина: сервер предоставил неверный или неполный сертификат или цепочку сертификатов.
диагностика;
- Получите цепочку сертификатов внутреннего сервера, выполнив команду
opensslдля имени хоста внутреннего сервера, как показано ниже:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_#
Запишите значение
Certificate chainиз выходных данных команды выше.Пример цепочки сертификатов бэкенд-сервера из результата выполнения команды openssl:
Certificate chain 0 s:/
CN=mocktarget.apigee.neti:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 1 s:/C=US/O=Google Trust Services LLC/CN=GTS CA 1D4 i:/C=US/O=Google Trust Services LLC/CN=GTS Root R1 - Убедитесь, что у вас есть правильная и полная цепочка сертификатов, как описано в разделе Проверка цепочки сертификатов.
Если у вас нет действительной и полной цепочки сертификатов для внутреннего сервера, то именно в этом причина проблемы.
В цепочке сертификатов образца внутреннего сервера, показанной выше, отсутствует корневой сертификат. Поэтому возникает эта ошибка.
Разрешение
Обновите хранилище ключей внутреннего сервера, добавив действительную и полную цепочку сертификатов:
Убедитесь, что у вас есть действительная и полная цепочка сертификатов внутреннего сервера.
- Обновите действительную и полную цепочку сертификатов в хранилище ключей внутреннего сервера.
Если проблема не устранена, перейдите к разделу Обязательная диагностическая информация.
Необходимо собрать диагностическую информацию
Если проблема не исчезнет после выполнения описанных выше инструкций, соберите указанную ниже диагностическую информацию и обратитесь в службу поддержки Apigee Edge.
- Если вы пользователь общедоступного облака, предоставьте следующую информацию:
- Название организации
- Название среды
- Название прокси API
- Выполните команду
curl, чтобы воспроизвести ошибку. - Файл трассировки с ошибкой
Выходные данные команды
openssl:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_#- Пакеты TCP/IP, перехваченные на внутреннем сервере
- Если вы используете частное облако, предоставьте следующую информацию:
- Полное сообщение об ошибке
- Пакет прокси-сервера API
- Файл трассировки с ошибкой
- Журналы обработчика сообщений
/opt/apigee/var/log/edge-message-processor/logs/system.log - Выходные данные команды
openssl:openssl s_client -connect BACKEND_SERVER_HOST_NAME:PORT_# - TCP/IP-пакеты, захваченные на бэкенд-сервере или Message Processor.
- Выходные данные API Получить все сертификаты для хранилища ключей или доверенного хранилища, а также сведения о каждом сертификате, полученные с помощью API Получить сведения о сертификате из хранилища ключей или доверенного хранилища.
Ссылки
- Сертификат цепочки доверия
- Команда OpenSSL