

Sie lesen gerade die Dokumentation zu Apigee Edge.
Apigee X-Dokumentation aufrufen info
Symptom
Die Clientanwendung erhält als Antwort auf API-Aufrufe den HTTP-Statuscode 504 mit der Meldung Gateway Timeout.
Diese Fehlermeldung weist darauf hin, dass der Client während der Ausführung eines API-Aufrufs keine zeitnahe Antwort von Apigee Edge oder dem Backend-Server erhalten hat.
Fehlermeldung
Die Clientanwendung erhält den folgenden Antwortcode:
HTTP/1.1 504 Gateway Time-out
Wenn Sie einen solchen Proxy mit cURL oder einem Webbrowser aufrufen, erhalten Sie möglicherweise den folgenden Fehler:
<!DOCTYPE html>
<html>
<head>
<title>Error</title>
<style>
    body {
        width: 35em;
        margin: 0 auto;
        font-family: Tahoma, Verdana, Arial, sans-serif;
    }
</style>
</head>
<body>
<h1>An error occurred.</h1>
<p>Sorry, the page you are looking for is currently unavailable.<br/>
Please try again later.</p>
</body>
</html>
Was sind die Ursachen für Zeitüberschreitungen?
Der typische Pfad für eine API-Anfrage über die Edge-Plattform ist Client > Router > Message Processor > Backend-Server, wie in der folgenden Abbildung dargestellt:
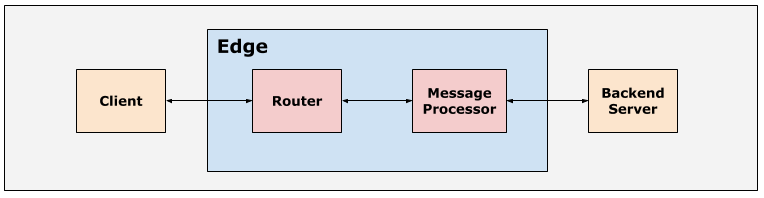
Alle Komponenten im Apigee Edge-Laufzeitablauf, einschließlich Clients, Routers, Message Processors und Backend-Server, sind mit geeigneten Standard-Timeout-Werten eingerichtet, damit die API-Anfragen nicht zu lange dauern. Wenn eine der Komponenten im Ablauf die Antwort der Upstream-Komponente nicht innerhalb des in der Timeout-Konfiguration angegebenen Zeitraums erhält, tritt für die jeweilige Komponente ein Timeout auf und es wird in der Regel ein 504 Gateway Timeout-Fehler zurückgegeben.
In diesem Playbook wird beschrieben, wie Sie einen 504-Fehler beheben, der durch eine Zeitüberschreitung des Routers verursacht wird.
Zeitüberschreitung auf dem Router
Das Standardzeitlimit, das auf Routern in Apigee Edge konfiguriert ist, beträgt 57 Sekunden. Dies ist die maximale Zeit, die ein API-Proxy von dem Zeitpunkt an, an dem die API-Anfrage in Edge empfangen wird, bis zum Senden der Antwort benötigt, einschließlich der Backend-Antwort und aller ausgeführten Richtlinien. Das Standard-Timeout kann auf den Routern/virtuellen Hosts überschrieben werden, wie unter I/O-Timeout auf Routern konfigurieren beschrieben.
Mögliche Ursachen
In Edge sind die typischen Ursachen für den Fehler 504 Gateway Timeout, der durch eine Zeitüberschreitung des Routers verursacht wird, folgende:
| Ursache | Beschreibung | Anleitungen zur Fehlerbehebung gelten für |
|---|---|---|
| Falsche Zeitlimitkonfiguration auf dem Router | Dies geschieht, wenn der Router mit einem falschen E/A-Zeitlimit konfiguriert ist. | Nutzer der Edge Public und Private Cloud |
Allgemeine Diagnoseschritte
Verwenden Sie eines der folgenden Tools oder Verfahren, um diesen Fehler zu diagnostizieren:
- API-Monitoring
- NGINX-Zugriffslogs
API-Monitoring
So diagnostizieren Sie den Fehler mit API Monitoring:
- Rufen Sie die Seite Analysieren > API-Monitoring > Untersuchen auf.
- Filtern Sie nach
5xx-Fehlern und wählen Sie den Zeitraum aus. - Stellen Sie den Statuscode im Vergleich zur Zeit dar.
-
Klicken Sie auf die entsprechende Zelle mit
504-Fehlern, um weitere Details und Logs zu diesen Fehlern aufzurufen (siehe unten):Beispiel für 504-Fehler
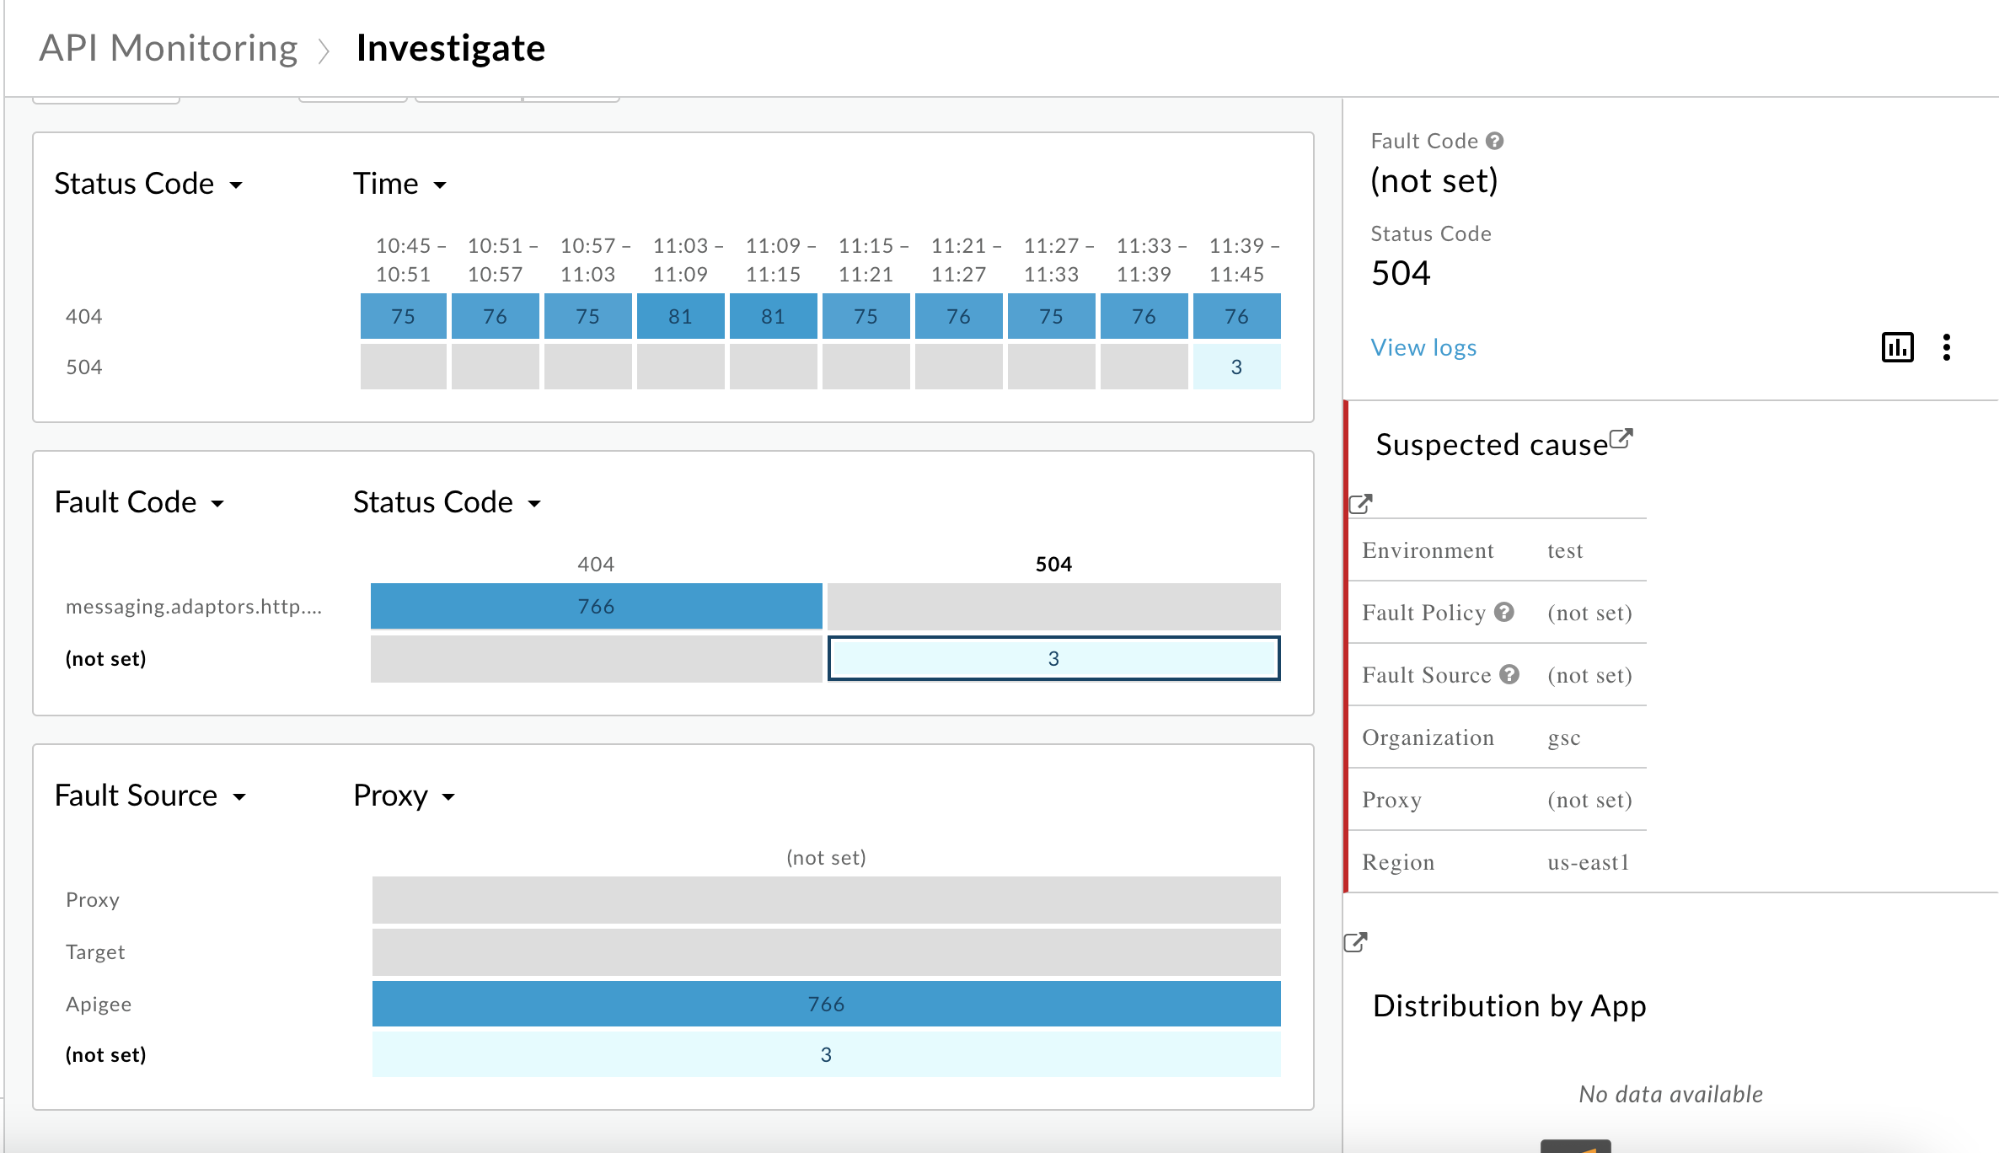
- Klicken Sie im rechten Bereich auf Logs ansehen.
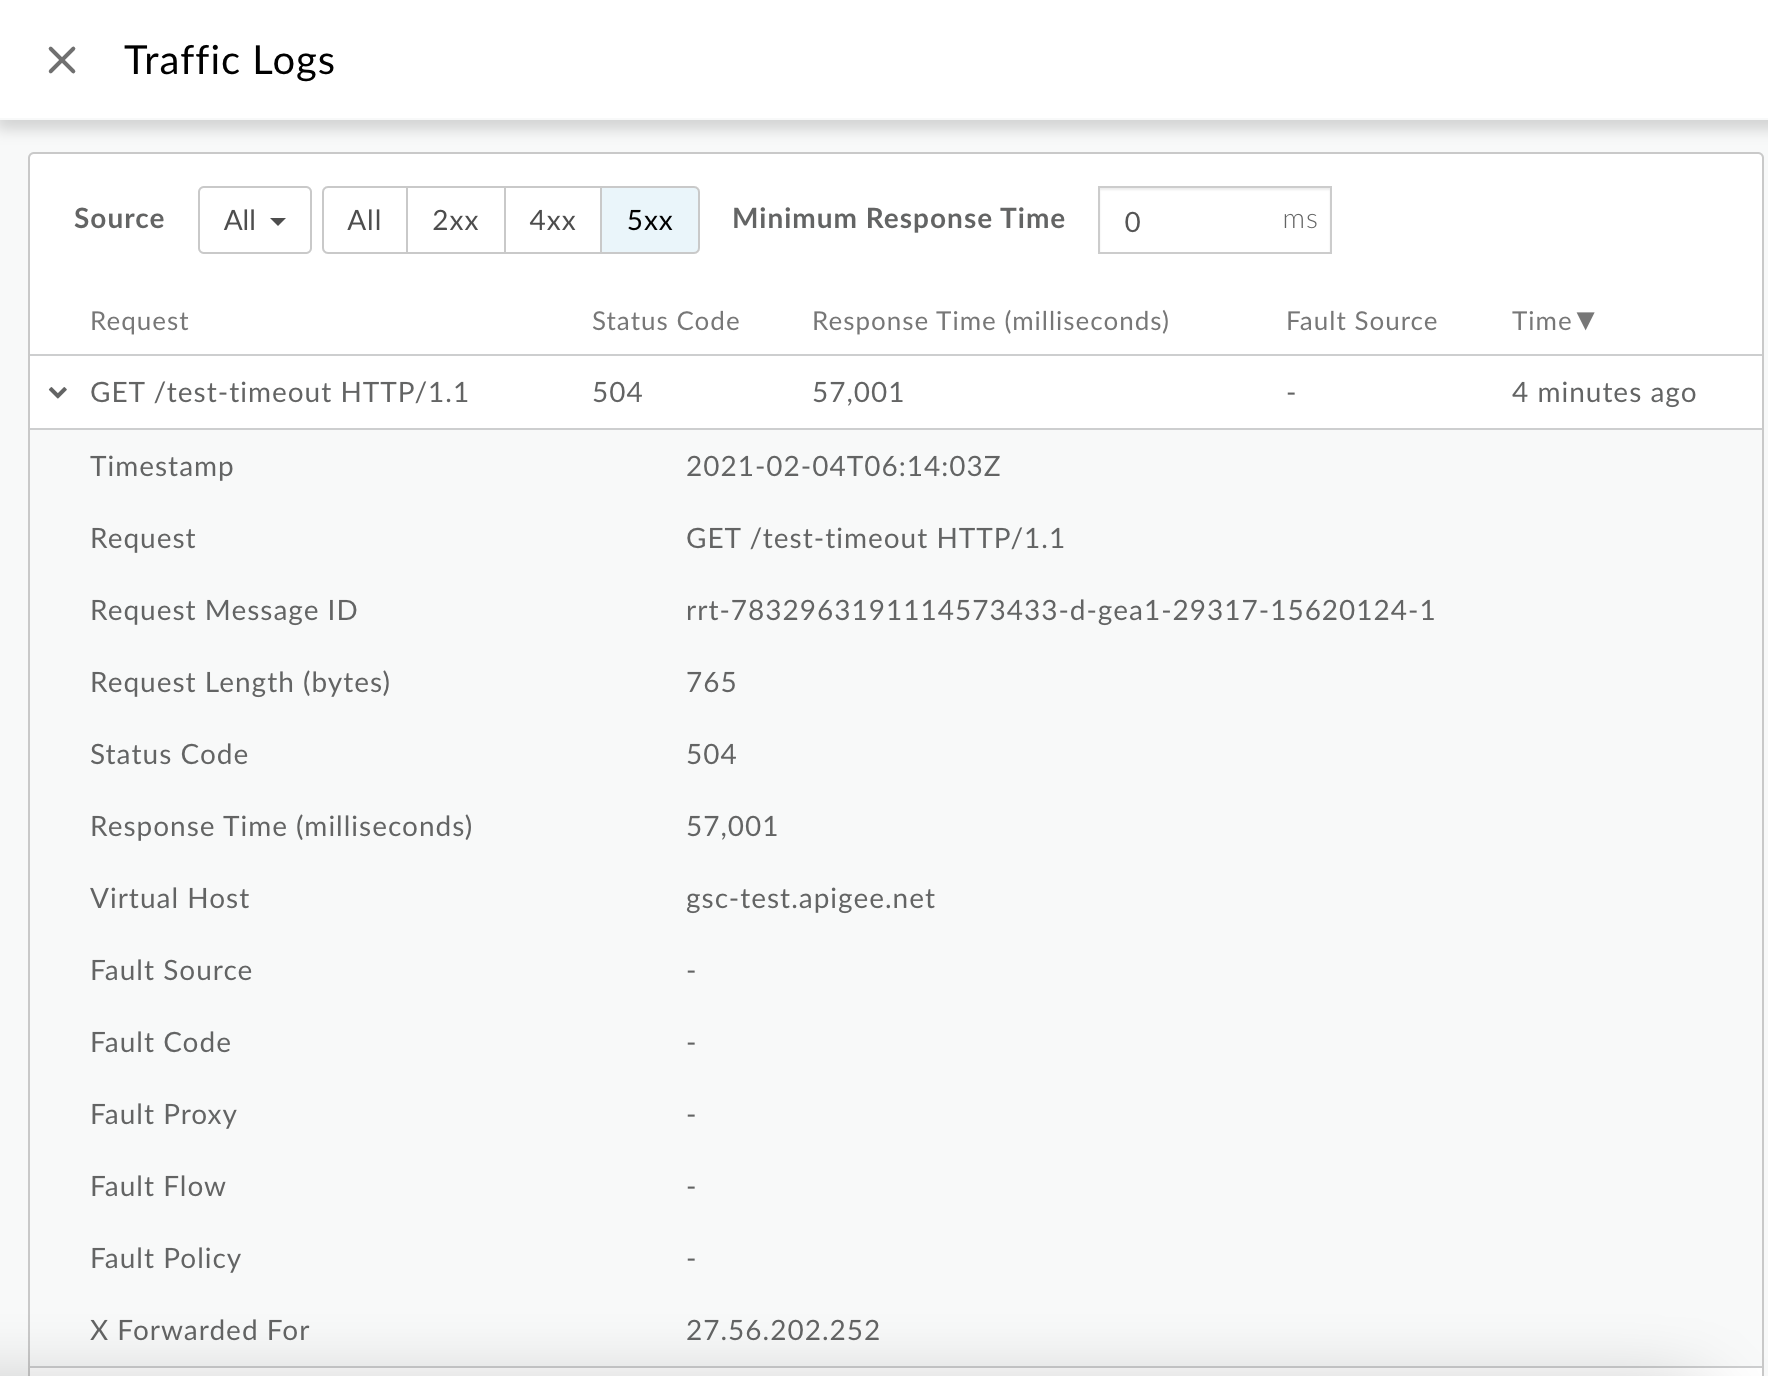
Notieren Sie sich im Fenster Traffic-Logs die folgenden Details für einige
504-Fehler:- Anfrage:Hier werden die Anfragemethode und der URI für die Aufrufe angegeben.
- Antwort Zeit:Hier wird die Gesamtzeit für die Anfrage angegeben.
Im obigen Beispiel gilt:
- Die Anfrage verweist auf
GET /test-timeout. - Die Reaktionszeit beträgt
57.001Sekunden. Das bedeutet, dass das Zeitlimit des Routers überschritten wurde, bevor der Message Processor antworten konnte, da der Wert sehr nahe am standardmäßigen E/A-Zeitlimit liegt, das für den Router festgelegt ist ( 57 Sekunden).
Sie können auch alle Logs mit der API Monitoring-API GET logs abrufen. Wenn Sie beispielsweise Protokolle für
org,env,timeRangeundstatusabfragen, können Sie alle Protokolle für Transaktionen herunterladen, bei denen das Zeitlimit des Clients überschritten wurde.Da API Monitoring den Proxy für diese
504-Fehler auf-(not set) setzt, können Sie die API (Logs API) verwenden, um den zugehörigen Proxy für den virtuellen Host und den Pfad abzurufen.For example :
curl "https://apimonitoring.enterprise.apigee.com/logs/apiproxies?org=ORG&env=ENV&select=https
- Sehen Sie sich die Antwortzeit auf zusätzliche
504-Fehler an und prüfen Sie, ob die Antwortzeit bei allen504-Fehlern konsistent ist (E/A-Zeitüberschreitungswert, der auf dem Router festgelegt ist und 57 Sekunden beträgt).
NGINX-Zugriffslogs
So diagnostizieren Sie den Fehler mithilfe von NGINX-Zugriffslogs:
- Prüfen Sie die NGINX-Zugriffslogs:
/opt/apigee/var/log/edge-router/nginx/ORG~ENV.PORT#_access_log - Suchen Sie nach
504-Fehlern in einem bestimmten Zeitraum (wenn das Problem in der Vergangenheit aufgetreten ist) oder nach Anfragen, die weiterhin mit504fehlschlagen. - Beachten Sie die folgenden Informationen zu einigen
504-Fehlern:- Reaktionszeit
- Anfrage-URI
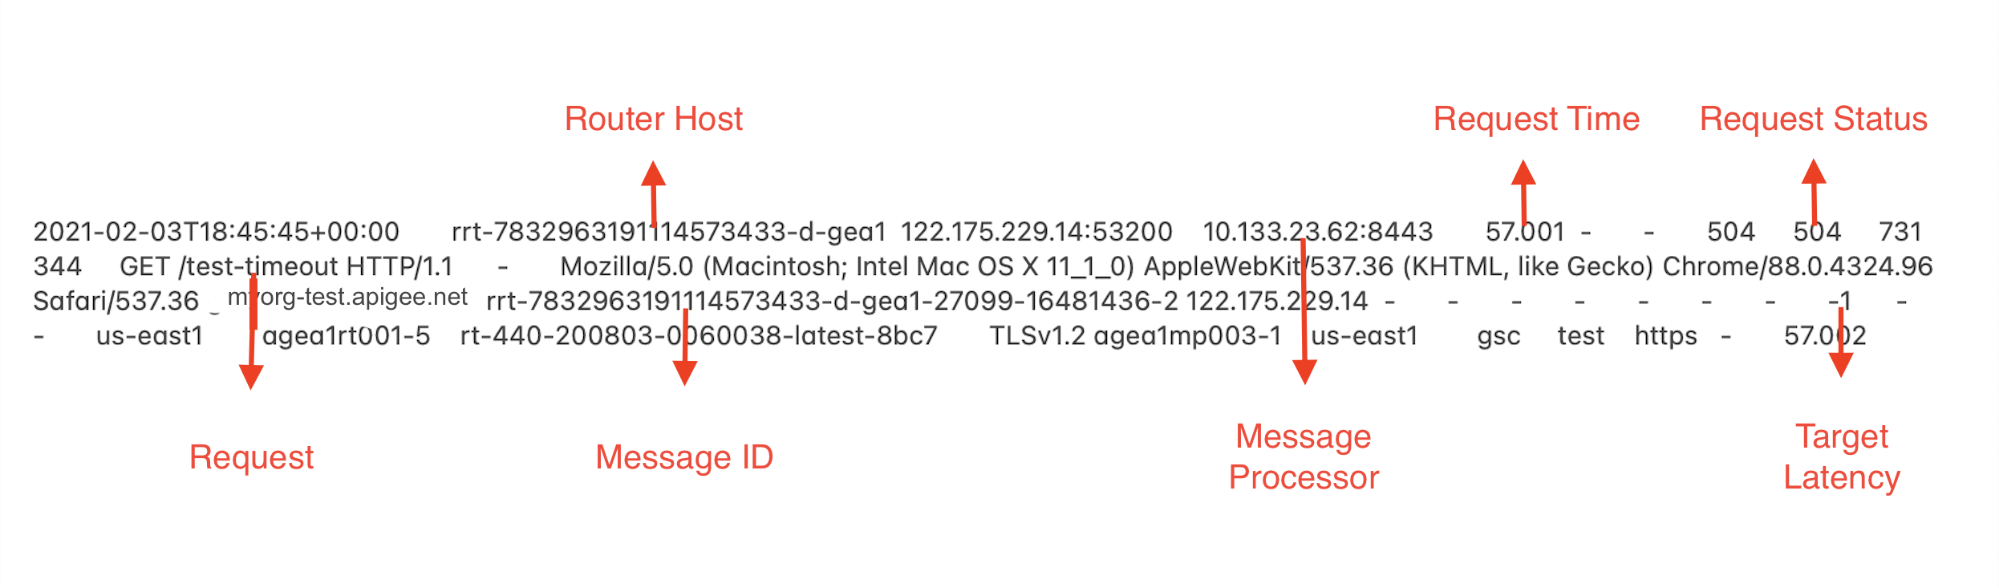
In diesem Beispiel sehen wir die folgenden Informationen:
-
Anfragezeit:
57.001Sekunden. Dies weist darauf hin, dass das Zeitlimit des Routers nach 57,001 Sekunden überschritten wurde. - Anfrage:
GET /test-timeout - Host-Alias:
myorg-test.apigee.net
-
Prüfen Sie, ob die Request Time (Anfragezeit) mit dem E/A-Zeitlimit übereinstimmt, das für den Router/virtuellen Host konfiguriert ist. Wenn ja, bedeutet das, dass das Zeitlimit für den Router abgelaufen ist, bevor der Message Processor innerhalb dieses Zeitraums geantwortet hat.
Im oben gezeigten Beispiel für einen NGINX-Zugriffsprotokolleintrag liegt die Request Time (Anfragezeit) von
57.001Sekunden sehr nahe am standardmäßigen I/O-Zeitlimit, das auf dem Router festgelegt ist. Das weist eindeutig darauf hin, dass es beim Router zu einer Zeitüberschreitung kam, bevor der Message Processor antworten konnte. - Ermitteln Sie den API-Proxy, für den die Anfrage gestellt wurde, anhand des Basispfads im Feld Anfrage .
Ursache: Falsche Timeout-Konfiguration auf dem Router
Diagnose
- Prüfen Sie, ob die
504-Fehler dadurch verursacht werden, dass das Zeitlimit des Routers abgelaufen ist, bevor der Message Processor antworten konnte. Prüfen Sie dazu, ob die Antwortzeit in API Monitoring/Anfragezeit im Router (beide Felder enthalten dieselben Informationen, haben aber unterschiedliche Namen) mit dem auf dem Router/virtuellen Host konfigurierten I/O-Zeitlimit übereinstimmt und die Felder Fehlerquelle, Fehler-Proxy und Fehlercode auf-gesetzt sind. Verwenden Sie dazu API Monitoring oder NGINX-Zugriffsprotokolle, wie in Häufige Diagnoseschritte beschrieben. -
Prüfen Sie, ob der auf dem Router oder dem spezifischen virtuellen Host konfigurierte E/A-Zeitüberschreitungswert niedriger ist als der auf dem Message Processor oder dem spezifischen API-Proxy konfigurierte Wert.
Folgen Sie dazu den Schritten in diesem Abschnitt.
I/O-Zeitüberschreitung bei virtuellen Hosts prüfen
Edge-Benutzeroberfläche
So prüfen Sie das Zeitlimit für den virtuellen Host über die Edge-UI:
- Melden Sie sich in der Edge-Benutzeroberfläche an.
- Gehen Sie zu Verwaltung > Virtuelle Hosts.
- Wählen Sie eine bestimmte Umgebung aus, in der das Zeitüberschreitungsproblem auftritt.
- Wählen Sie den virtuellen Host aus, für den Sie den I/O-Zeitüberschreitungswert überprüfen möchten.
- Sehen Sie sich unter Properties den Wert für Proxy Read Timeout in Sekunden an.
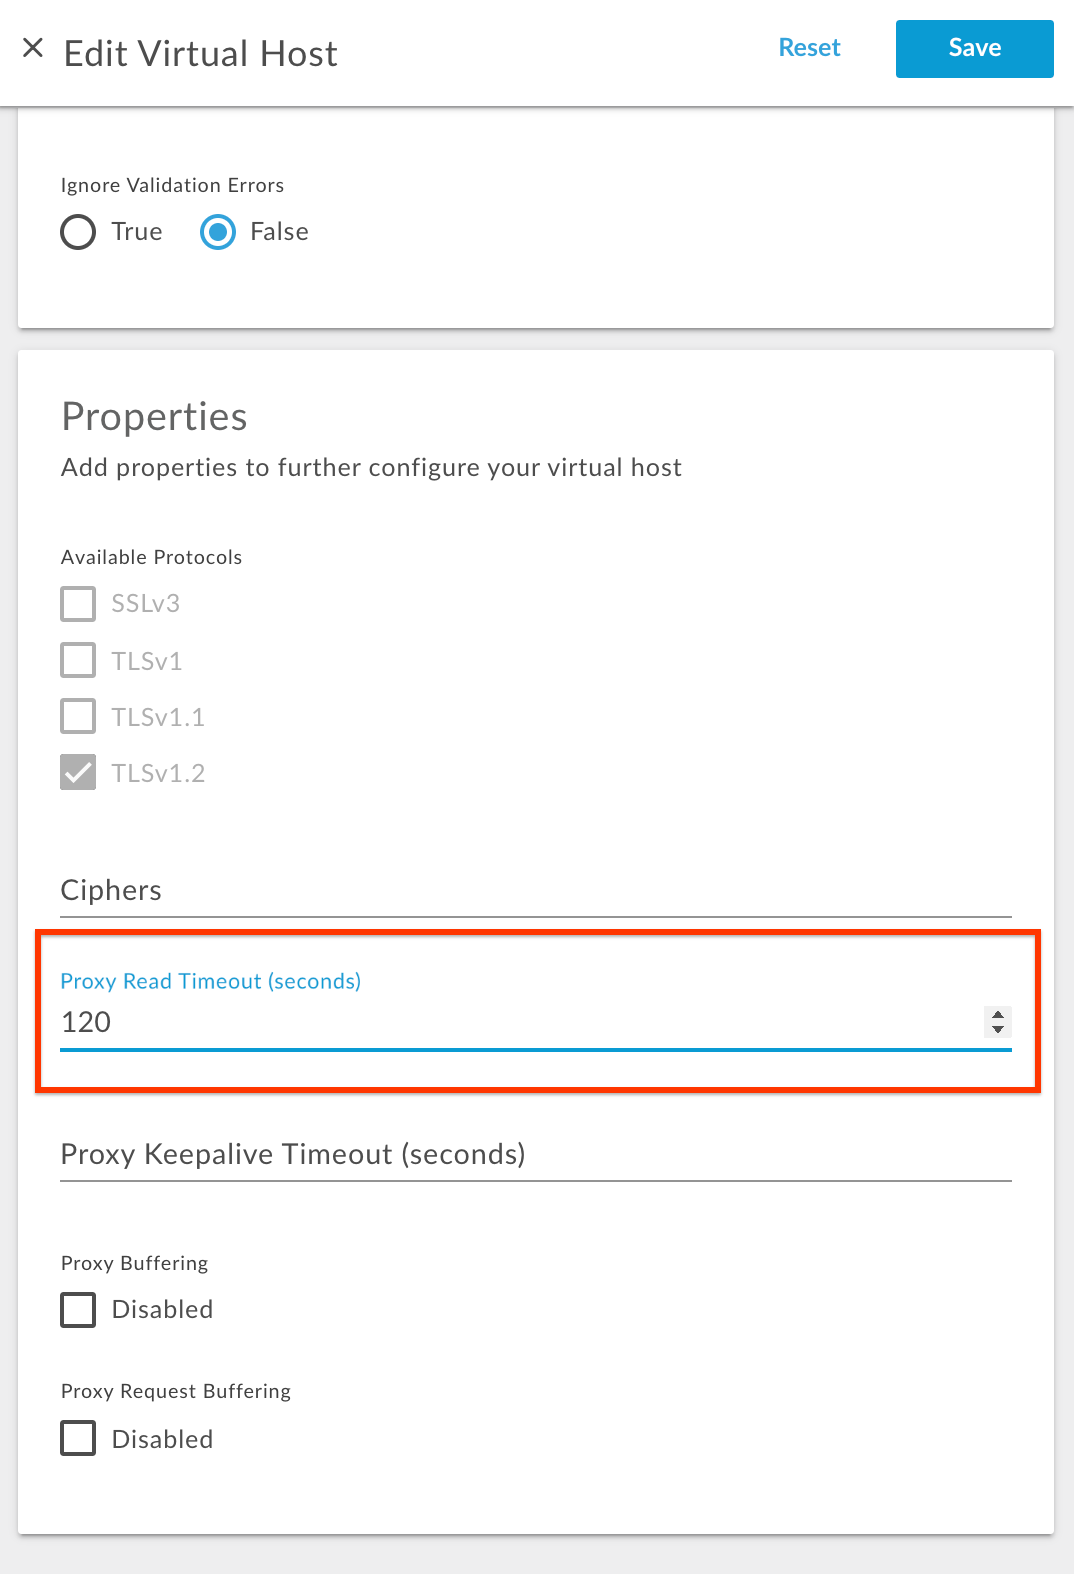
Im obigen Beispiel ist Proxy Read Timeout mit dem Wert
120konfiguriert. Das bedeutet, dass das für diesen virtuellen Host konfigurierte I/O-Zeitlimit 120 Sekunden beträgt.
Verwaltungs-APIs
Sie können das Proxy-Lese-Zeitlimit auch mit den folgenden Verwaltungs-APIs prüfen:
-
Führen Sie die API Virtuellen Host abrufen aus, um die
virtualhost-Konfiguration wie unten dargestellt abzurufen:Nutzer der öffentlichen Cloud
curl -v -X GET https://api.enterprise.apigee.com/v1/organizations/ORGANIZATION_NAME/environments/ENVIRONMENT_NAME/virtualhosts/VIRTUALHOST_NAME -u USERNAME
Private Cloud-Nutzer
curl -v -X GET http://MANAGEMENT_SERVER_HOST:PORT#/v1/organizations/ORGANIZATION_NAME/environments/v/virtualhosts/VIRTUALHOST_NAME -u USERNAME
Wobei:
ORGANIZATION_NAME ist der Name der Organisation.
ENVIRONMENT_NAME ist der Name der Umgebung.
VIRTUALHOST_NAME ist der Name des virtuellen Hosts.
-
Prüfen Sie den für die Property
proxy_read_timeoutkonfigurierten Wert.Beispiel für die Definition eines virtuellen Hosts
{
  "hostAliases": [
    "api.myCompany,com",
  ],
  "interfaces": [],
  "listenOptions": [],
  "name": "secure",
  "port": "443",
  "retryOptions": [],
  "properties": {
    "property": [
      {
        "name": "proxy_read_timeout",
        "value": "120"
      }
    ]
  },
  "sSLInfo": {
    "ciphers": [],
    "clientAuthEnabled": "false",
    "enabled": "true",
    "ignoreValidationErrors": false,
    "keyAlias": "myCompanyKeyAlias",
    "keyStore": "ref://myCompanyKeystoreref",
    "protocols": []
  },
  "useBuiltInFreeTrialCert": false
}
Im obigen Beispiel ist
proxy_read_timeoutmit dem Wert120konfiguriert. Das bedeutet, dass das für diesen virtuellen Host konfigurierte I/O-Zeitlimit 120 Sekunden beträgt.
I/O-Zeitüberschreitung in der Datei „router.properties“ prüfen
- Melden Sie sich auf einem Router-Computer an.
- Suchen Sie im Verzeichnis
/opt/nginx/conf.dnach dem Attributproxy_read_timeoutund prüfen Sie, ob es mit dem neuen Wert festgelegt wurde:grep -ri "proxy_read_timeout" /opt/nginx/conf.d
-
Prüfen Sie den für das Attribut
proxy_read_timeoutfestgelegten Wert in der Konfigurationsdatei des jeweiligen virtuellen Hosts.Beispielergebnis des grep-Befehls
/opt/nginx/conf.d/0-default.conf:proxy_read_timeout 57;
/opt/nginx/conf.d/0-edge-health.conf:proxy_read_timeout 1s;
In der Beispielausgabe oben sehen Sie, dass das Attribut
proxy_read_timeoutin0-default.conf, der Konfigurationsdatei für den Standard-Virtual Host, mit dem neuen Wert57festgelegt wurde. Dies weist darauf hin, dass das E/A-Zeitlimit auf dem Router für den Standard-virtuellen Host auf 57 Sekunden konfiguriert ist. Wenn Sie mehrere virtuelle Hosts haben, werden diese Informationen für jeden von ihnen angezeigt. Rufen Sie den Wert vonproxy_read_timeoutfür den virtuellen Host ab, den Sie für die API-Aufrufe verwendet haben, die mit504-Fehlern fehlgeschlagen sind.
I/O-Zeitüberschreitung im API-Proxy prüfen
Sie können das E/A-Zeitlimit in den folgenden Bereichen einsehen:
- Zielendpunkt des API-Proxys
- ServiceCallout-Richtlinie des API-Proxys
I/O-Zeitüberschreitung im Zielendpunkt des API-Proxys ansehen
- Wählen Sie in der Edge-Benutzeroberfläche den API-Proxy aus, für den Sie den I/O-Zeitüberschreitungswert aufrufen möchten.
- Wählen Sie den gewünschten Zielendpunkt aus, den Sie prüfen möchten.
- Sehen Sie sich die Property
io.timeout.millismit einem geeigneten Wert unter dem Element<HTTPTargetConnection>in derTargetEndpoint-Konfiguration an.Im folgenden Code wird das I/O-Zeitlimit beispielsweise auf 120 Sekunden festgelegt:
<Properties>
  <Property name="io.timeout.millis">120000</Property>
</Properties>
I/O-Zeitüberschreitung in der ServiceCallout-Richtlinie des API-Proxys ansehen
- Wählen Sie in der Edge-Benutzeroberfläche den API-Proxy aus, in dem Sie den neuen I/O-Zeitüberschreitungswert für die ServiceCallout-Richtlinie ansehen möchten.
- Wählen Sie die ServiceCallout-Richtlinie aus, die Sie prüfen möchten.
-
Sehen Sie sich das Element
<Timeout>mit einem entsprechenden Wert unter der<ServiceCallout>-Konfiguration an.Das I/O-Zeitlimit des folgenden Codes beträgt beispielsweise 120 Sekunden:
<Timeout>120000</Timeout>
E/A-Zeitlimit für die Message Processor prüfen
- Melden Sie sich auf dem Message Processor-Computer an.
-
Suchen Sie mit dem folgenden Befehl im Verzeichnis
/opt/apigee/edge-message-processor/confnach der EigenschaftHTTPTransport.io.timeout.millis:grep -ri "HTTPTransport.io.timeout.millis" /opt/apigee/edge-message-processor/conf
Beispielausgabe
/opt/apigee/edge-message-processor/conf/http.properties:HTTPTransport.io.timeout.millis=55000
- In der obigen Beispielausgabe sehen Sie, dass die Property
HTTPTransport.io.timeout.millismit dem Wert55000inhttp.propertiesfestgelegt wurde. Dies weist darauf hin, dass das E/A-Zeitlimit auf dem Message Processor erfolgreich auf 55 Sekunden konfiguriert wurde.
Nachdem Sie die auf dem Router und dem Message Processor konfigurierte Zeitüberschreitung ermittelt haben, prüfen Sie, ob für den Router/virtuellen Host ein niedrigerer Zeitüberschreitungswert konfiguriert wurde als für den Message Processor/API-Proxy.
Notieren Sie sich die Werte, die für alle Ebenen festgelegt sind, wie in der Tabelle unten dargestellt:
| Zeitlimit für Router (Sekunden) | Zeitlimit für virtuellen Host (Sekunden) | Zeitlimit für Message Processor (Sekunden) | Zeitlimit für API-Proxy (Sekunden) |
|---|---|---|---|
| 57 | - | 55 | 120 |
In diesem Beispiel
- Der Standardwert von 57 Sekunden ist im Router konfiguriert.
- Der Zeitlimitwert ist nicht für den jeweiligen virtuellen Host festgelegt. Das bedeutet, dass der Standardwert von 57 Sekunden verwendet wird, der auf dem Router selbst konfiguriert ist.
- Auf dem Message Processor ist ein Standardwert von 55 Sekunden konfiguriert.
- Für den jeweiligen API-Proxy ist jedoch ein Wert von 120 Sekunden konfiguriert.
Das höhere Zeitlimit wird nur für den API-Proxy konfiguriert, der Router ist weiterhin mit 57 Sekunden konfiguriert. Daher tritt nach 57 Sekunden ein Zeitlimit für den Router auf, während der Message Processor/das Backend Ihre Anfrage noch verarbeitet. Dadurch antwortet der Router mit dem Fehler 504 Gateway Timeout an die Clientanwendung.
Auflösung
Führen Sie die folgenden Schritte aus, um das richtige I/O-Zeitlimit auf dem Router und dem Message Processor zu konfigurieren und das Problem zu beheben.
- Informationen dazu, welche Zeitüberschreitungswerte für die verschiedenen Komponenten festgelegt werden sollten, die am API-Anfragefluss über Apigee Edge beteiligt sind, finden Sie unter Best Practices für die Konfiguration von I/O-Zeitüberschreitungen.
- Wenn Sie im obigen Beispiel feststellen, dass ein höherer Zeitüberschreitungswert festgelegt werden muss, weil der Backend-Server mehr Zeit benötigt, und Sie den Zeitüberschreitungswert des Message Processors auf 120 Sekunden erhöht haben, legen Sie einen höheren Zeitüberschreitungswert für den Router fest, z. B.
123 seconds. Damit sich der neue Zeitüberschreitungswert nicht auf alle API-Proxys auswirkt, legen Sie den Wert von123 secondsnur für den spezifischen virtuellen Host fest, der im jeweiligen API-Proxy verwendet wird. - Folgen Sie der Anleitung unter I/O-Zeitüberschreitung auf Routern konfigurieren, um das Zeitlimit für den virtuellen Host festzulegen.