

Apigee Edge 문서입니다.
Go to the
Apigee X 문서로 이동합니다. info
오류 텍스트
Insufficient permissions [Description]
여기서 [Description]은 오류의 원인을 설명하는 문자열입니다.
예
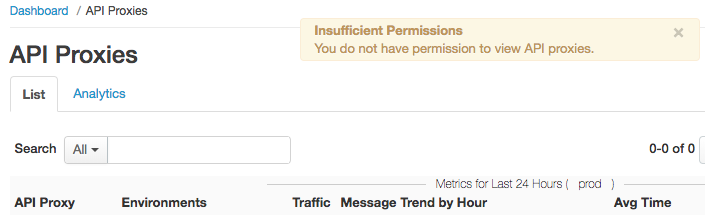
Insufficient Permissions You do not have permission to view API proxies.
스크린샷
Edge UI에서 권한 부족 오류는 오류 메시지로 표시됩니다. 예를 들어 API 프록시 목록을 보려고 하지만 권한이 부족한 경우 다음과 같습니다.
이 오류의 의미
Edge 조직의 모든 사용자에게는 역할이 할당되며, 여기서 역할은 기본적으로 CRUD 기반 권한 집합입니다. CRUD는 '만들기, 읽기, 업데이트, 삭제'를 의미합니다. 예를 들어 사용자에게 항목에 대한 세부정보를 읽거나 "가져올 수" 있도록 하는 역할이 부여될 수 있지만 "업데이트" 또는 "삭제" 권한은 부여되지 않을 수 있습니다.
권한 부족 오류는 일반적으로 사용자에게 할당된 역할에 요청된 작업을 수행할 권한이 없음을 의미합니다. 예를 들어 사용자가 API 프록시를 만들려고 하지만 역할에 프록시를 볼 수 있는 권한만 있는 경우입니다.
자세한 내용은 역할 할당 을 참조하세요.
문제 해결
일반 문제 해결 단계
이 오류를 해결하려면 Apigee의 전문가 도움이 필요할 수 있지만 지원팀에 문의하거나 Apigee 커뮤니티에 게시하기 전에 다음 일반 문제 해결 단계를 시도해 볼 수 있습니다.
첫 번째 조직을 만든 신규 고객인가요?
첫 번째 조직을 만드는 Apigee 신규 사용자의 경우 Apigee에서 생성 프로세스를 완료하는 데 몇 시간이 걸릴 수 있습니다. 새 조직에서 권한 부족 오류가 표시되면 몇 시간 기다린 후 다시 시도하세요.
다른 사용자가 최근에 권한을 변경했는지 확인
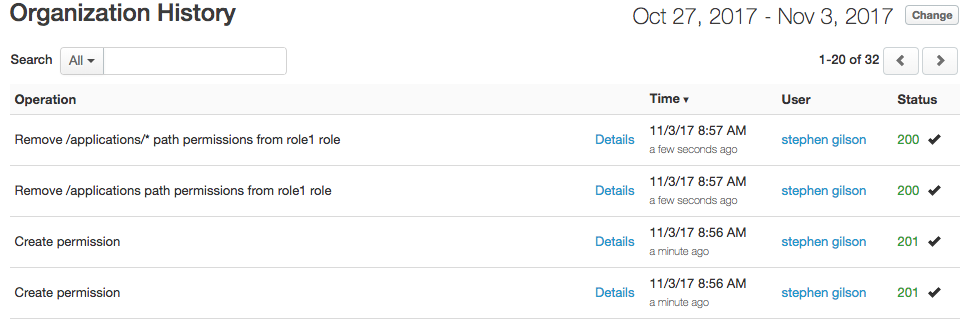
Edge UI에서 관리자 > 조직 기록 을 선택하여 최근에 권한이 변경되었는지 확인합니다. 최근에 생성되거나 삭제된 권한을 찾습니다.
이 오류가 하나의 조직에서만 발생하는지 확인
여러 조직을 만들고 각 조직에서 동일한 권한을 정의하는 경우가 많습니다. 하지만 한 조직에서 권한을 업데이트했지만 모든 조직에서 업데이트하는 것을 잊은 경우 권한 부족 오류가 표시될 수 있습니다.
해당하는 경우 한 조직에서 권한을 업데이트했다면 모든 조직에서 권한을 업데이트했는지 확인합니다.
전역 권한이 있는 역할을 만든 후 권한을 줄여 봅니다.
새 역할에 필요한 모든 권한이 사용 설정되어 있지 않기 때문에 새 역할을 만들 때 권한 부족 오류가 발생하는 경우가 많습니다.
사용 가능한 권한의 하위 집합이 사용 설정된 새 역할을 만드는 대신 모든 권한이 사용 설정된 역할을 만듭니다. 그런 다음 필요에 따라 권한을 삭제하고 역할을 테스트합니다. 권한을 삭제할 때 역할을 계속 테스트하여 권한 부족 오류가 발생하지 않도록 합니다.
Cloud 고객의 경우 Apigee 상태 페이지에서 중단을 확인
권한 부족 오류는 Cloud용 Edge에 중단이 발생하면 발생할 수 있습니다. 다음 URL을 사용하여 현재 Edge 상태를 확인하여 중단이 있는지 확인합니다.
고객 지원이 포함된 Edge Cloud 버전을 사용하고 있나요?
이 오류를 해결하려면 Apigee 지원팀에 문의해야 할 수 있지만 먼저 위의 일반 문제 해결 단계에 설명된 단계를 시도해 볼 수 있습니다. Apigee의 도움이 필요한 경우 Apigee Edge 지원을 참조하세요.
Edge Private Cloud를 사용하고 있나요?
Private Cloud 고객은 사용자가 Edge UI에 로그인하려고 할 때 권한 부족 오류가 발생할 수 있습니다. Private Cloud용 Edge에서 커스텀 역할을 만드는 경우 역할의 사용자가 Edge UI에 로그인할 수 있도록 역할에 다음 권한이 사용 설정되어 있어야 합니다.
{"path" : "/","permissions" : [ "get" ]}
{"path" : "/*","permissions" : [ ]}
{"path" : "/environments","permissions" : [ "get" ]}
{"path" : "/userroles","permissions" : [ "get" ]}
다음 curl 명령어를 사용하여 역할의 현재 권한을 확인할 수 있습니다.
curl -X GET -u orgAdminEmail:password https:/{MS_IP}:8080/v1/organizations/{org_name}/userroles/{role_name}/permissions자세한 내용은 API를 사용하여 역할 만들기를 참조하세요.
Apigee Edge의 무료 평가판을 사용하고 있나요?
이 오류를 해결하려면 Apigee 커뮤니티에 문제를 게시해야 할 수 있지만 먼저 위의 일반 문제 해결 단계에 설명된 단계를 시도해 볼 수 있습니다.