

আপনি Apigee Edge ডকুমেন্টেশন দেখছেন।
Apigee X ডকুমেন্টেশন দেখুন। তথ্য
সমস্যার উপসর্গ
ক্লায়েন্ট অ্যাপ্লিকেশন HTTP 400 Bad Request মেসেজ সহ উত্তর পায়
The plain HTTP request was sent to HTTPS port।
সমস্যা সংক্রান্ত মেসেজ
ক্লায়েন্ট অ্যাপ্লিকেশন নিম্নলিখিত রেসপন্স কোড পায়:
HTTP/1.1 400 Bad Request
এর পরে নিচে উল্লেখ করা HTML সমস্যার পৃষ্ঠা দেখানো হয়:
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
</body>
</html>
সম্ভাব্য কারণ
| কারণ | বিবরণ | এর জন্য প্রযোজ্য সমস্যার সমাধান সংক্রান্ত নির্দেশাবলী |
|---|---|---|
| TLS কনফিগার করা ভার্চুয়াল হোস্টের জন্য HTTP অনুরোধ | ক্লায়েন্ট TLS কনফিগার করা ভার্চুয়াল হোস্টে HTTP অনুরোধ পাঠায় | এজ পাবলিক ও প্রাইভেট ক্লাউড ব্যবহারকারী |
| TLS-কনফিগার করা টার্গেট এন্ডপয়েন্টে HTTP অনুরোধ | টার্গেট এন্ডপয়েন্টে TLS চালু করা ব্যাকএন্ড সার্ভারে HTTP অনুরোধ করা হয়েছে। | এজ পাবলিক ও প্রাইভেট ক্লাউড ব্যবহারকারী |
| টার্গেট সার্ভারের ভুল কনফিগারেশন | টার্গেট সার্ভার সুরক্ষিত পোর্ট 443 দিয়ে কনফিগার করা হয়েছে, কিন্তু SSL চালু করা নেই। |
এজ পাবলিক ও প্রাইভেট ক্লাউড ব্যবহারকারী |
কারণ: TLS কনফিগার করা ভার্চুয়াল হোস্টের জন্য HTTP অনুরোধ
এই সমস্যাটি তখন হয় যখন কোনও ক্লায়েন্ট Apigee-তে কোনও API-এর সাথে কানেক্ট করার চেষ্টা করে এবং উল্লেখ করা ভার্চুয়াল হোস্ট SSL ব্যবহার করার জন্য কনফিগার করা হয় এবং পরিবর্তে একটি HTTP অনুরোধ পায়।
ডায়াগনসিস
এই সমস্যাটি যেহেতু Northbound এন্ডপয়েন্টে ঘটে এবং ক্লায়েন্ট অ্যাপ্লিকেশন ও রাউটারের মধ্যে এন্ট্রি পয়েন্ট ইন্টার্যাকশনে API অনুরোধ ব্যর্থ হয়, তাই এই সমস্যার মেসেজগুলি NGINX রাউটার অ্যাক্সেস লগে লগ করা হয় না। তাই, API মনিটরিং এবং ট্রেস টুলের মতো টুলে এইসব অনুরোধ ক্যাপচার করা হবে না।
-
আপনার API অনুরোধ যাচাই করুন এবং দেখুন যে আপনি এমন কোনও হোস্ট অ্যালিয়াসের জন্য HTTP অনুরোধ করছেন কিনা যা শুধুমাত্র নিরাপদ পোর্ট
443-এ অনুরোধ গ্রহণ করার জন্য কনফিগার করা হয়েছে। যদি তাই হয়, তাহলে সেটিই হল সমস্যার কারণ।ভুল API অনুরোধের নমুনা:
curl http://org-test.apigee.net:443/400-demo
<html>
<head><title>400 The plain HTTP request was sent to HTTPS port</title></head>
<body>
<center><h1>400 Bad Request</h1></center>
<center>The plain HTTP request was sent to HTTPS port</center>
<hr><center>server</center>
</body>
</html>
- উপরের নমুনা অনুরোধে, মনে রাখবেন যে হোস্ট ছদ্মনাম
myorg-test.apigee.net-এ একটি HTTP অনুরোধ করা হয়েছে যা সুরক্ষিত পোর্ট443-এ আছে। এটি হল400 Bad Requestসমস্যার কারণ।
রেজোলিউশন
ক্লায়েন্ট HTTP-এর পরিবর্তে HTTPs ব্যবহার করছে কিনা তা আপনাকে যাচাই করতে হবে এবং নিচে দেখানো হয়েছে সেই অনুযায়ী সঠিক অনুরোধ করতে হবে:
API অনুরোধের নমুনা:
curl https://org-test.apigee.net:443/400-demo
অথবা
curl https://org-test.apigee.net/400-demo
< HTTP/1.1 200 OK
< Date: Thu, 25 Feb 2021 13:01:43 GMT
< Content-Type: text/xml;charset=UTF-8
< Content-Length: 403
< Connection: keep-alive
< Server: gunicorn/19.9.0
< Access-Control-Allow-Origin: *
< Access-Control-Allow-Credentials: true
কারণ: TLS-কনফিগার করা টার্গেট এন্ডপয়েন্টে HTTP অনুরোধ
আপনি যদি কোনও API প্রক্সির টার্গেট এন্ডপয়েন্টে TLS চালু করা ব্যাকএন্ড সার্ভারে ভুলভাবে HTTP অনুরোধ কনফিগার করে থাকেন, তাহলে এই সমস্যাটি হয়।
ডায়াগনসিস
Trace টুল ব্যবহার করে সমস্যার কারণ নির্ণয় করতে, নিম্নলিখিত ধাপগুলি অনুসরণ করুন:
- প্রভাবিত API প্রক্সির জন্য Apigee UI-তে Trace চালু করুন।
- API প্রক্সিতে অনুরোধ করুন।
400রেসপন্স কোড সহ ব্যর্থ হওয়া API অনুরোধগুলির মধ্যে একটি বেছে নিন।- বিভিন্ন ফেজ নেভিগেট করে দেখুন এবং কোথায় সমস্যা হয়েছে তা নির্ধারণ করুন।
-
সাধারণত, আপনি ব্যাকএন্ড সার্ভার থেকে আসা
400সমস্যার উত্তর দেখতে পাবেন। অর্থাৎ, আপনি নিচে দেখানো টার্গেট সার্ভার থেকে পাওয়া উত্তর ফেজে400সমস্যার উত্তর দেখতে পাবেন: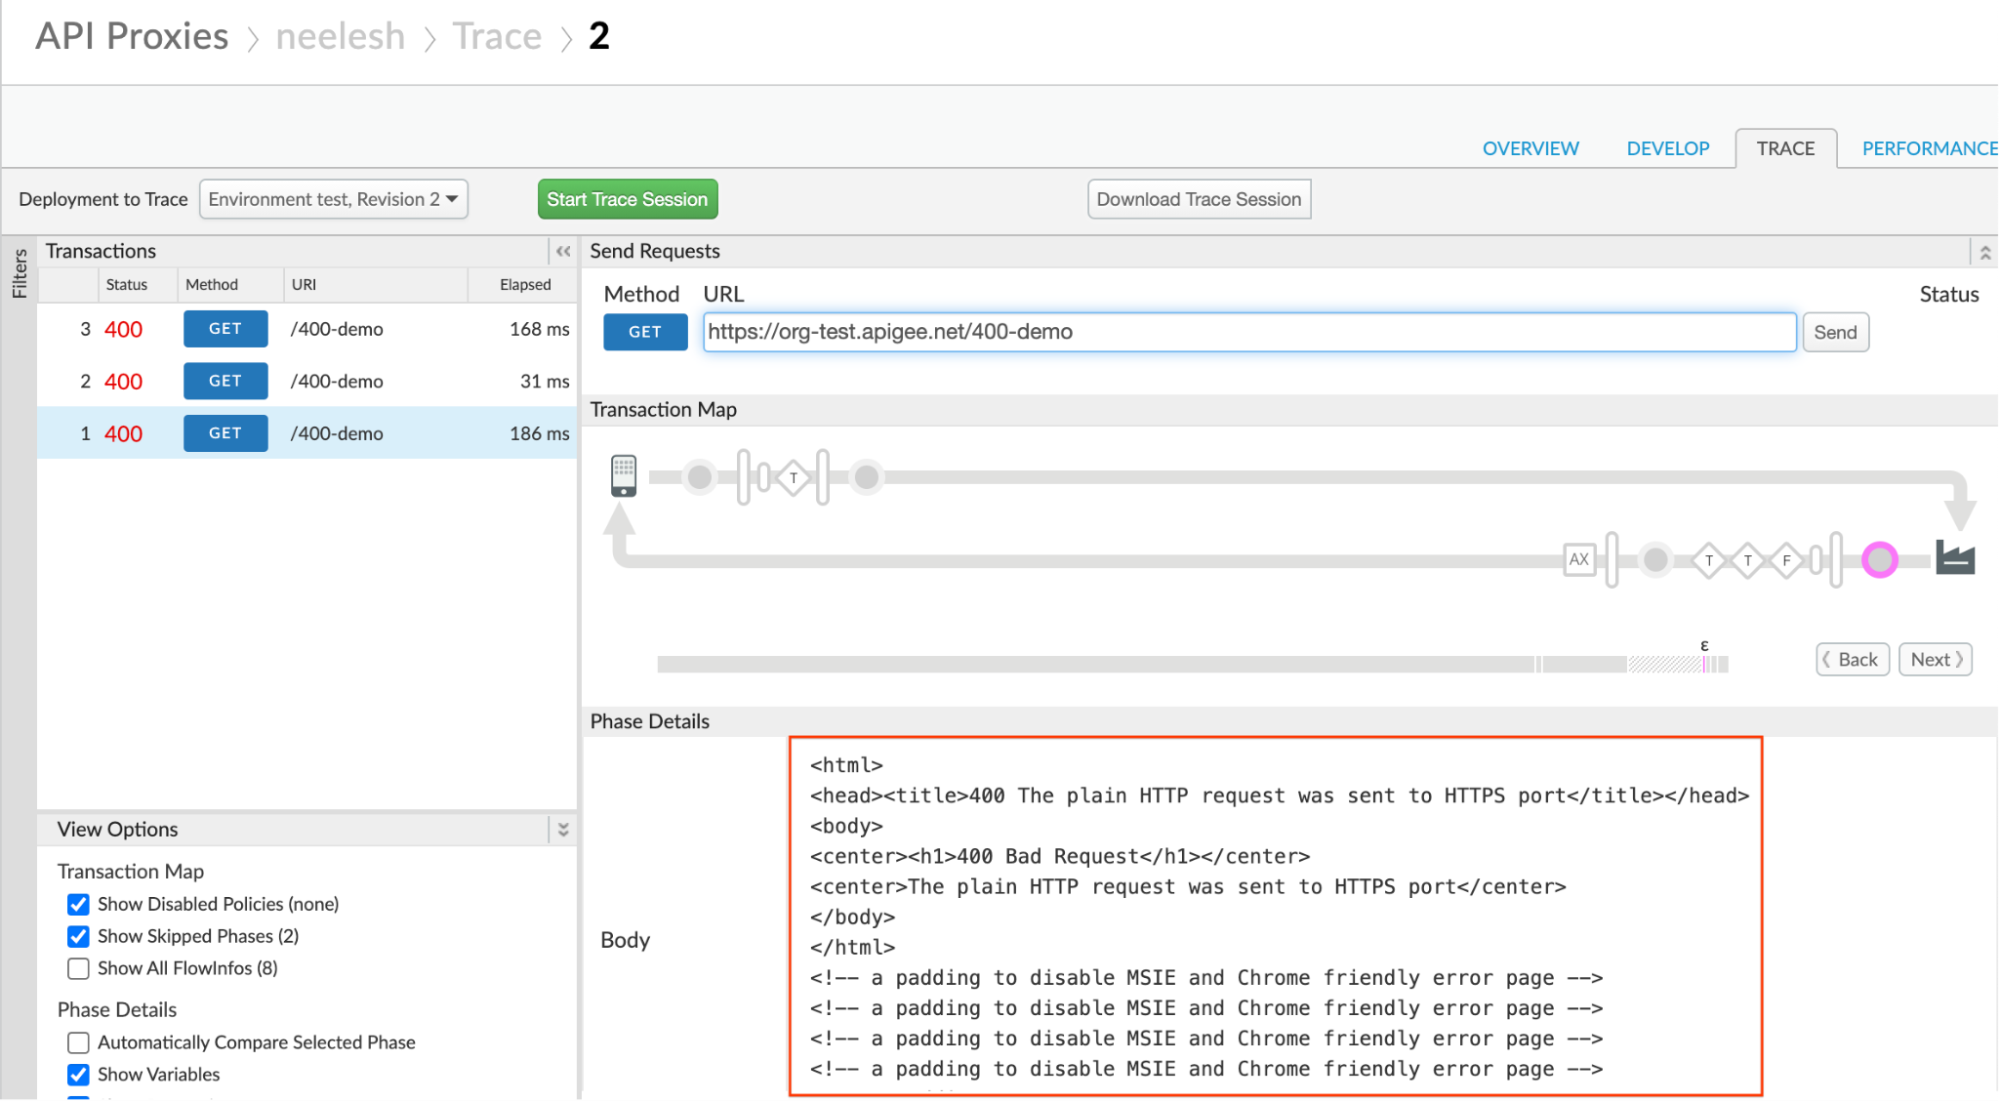
-
ট্রেসে AX (Analytics ডেটা রেকর্ড করা হয়েছে) আইকনে ক্লিক করে, যে টার্গেট এন্ডপয়েন্টের জন্য অনুরোধ করা হয়েছে সেটি নির্ধারণ করুন।
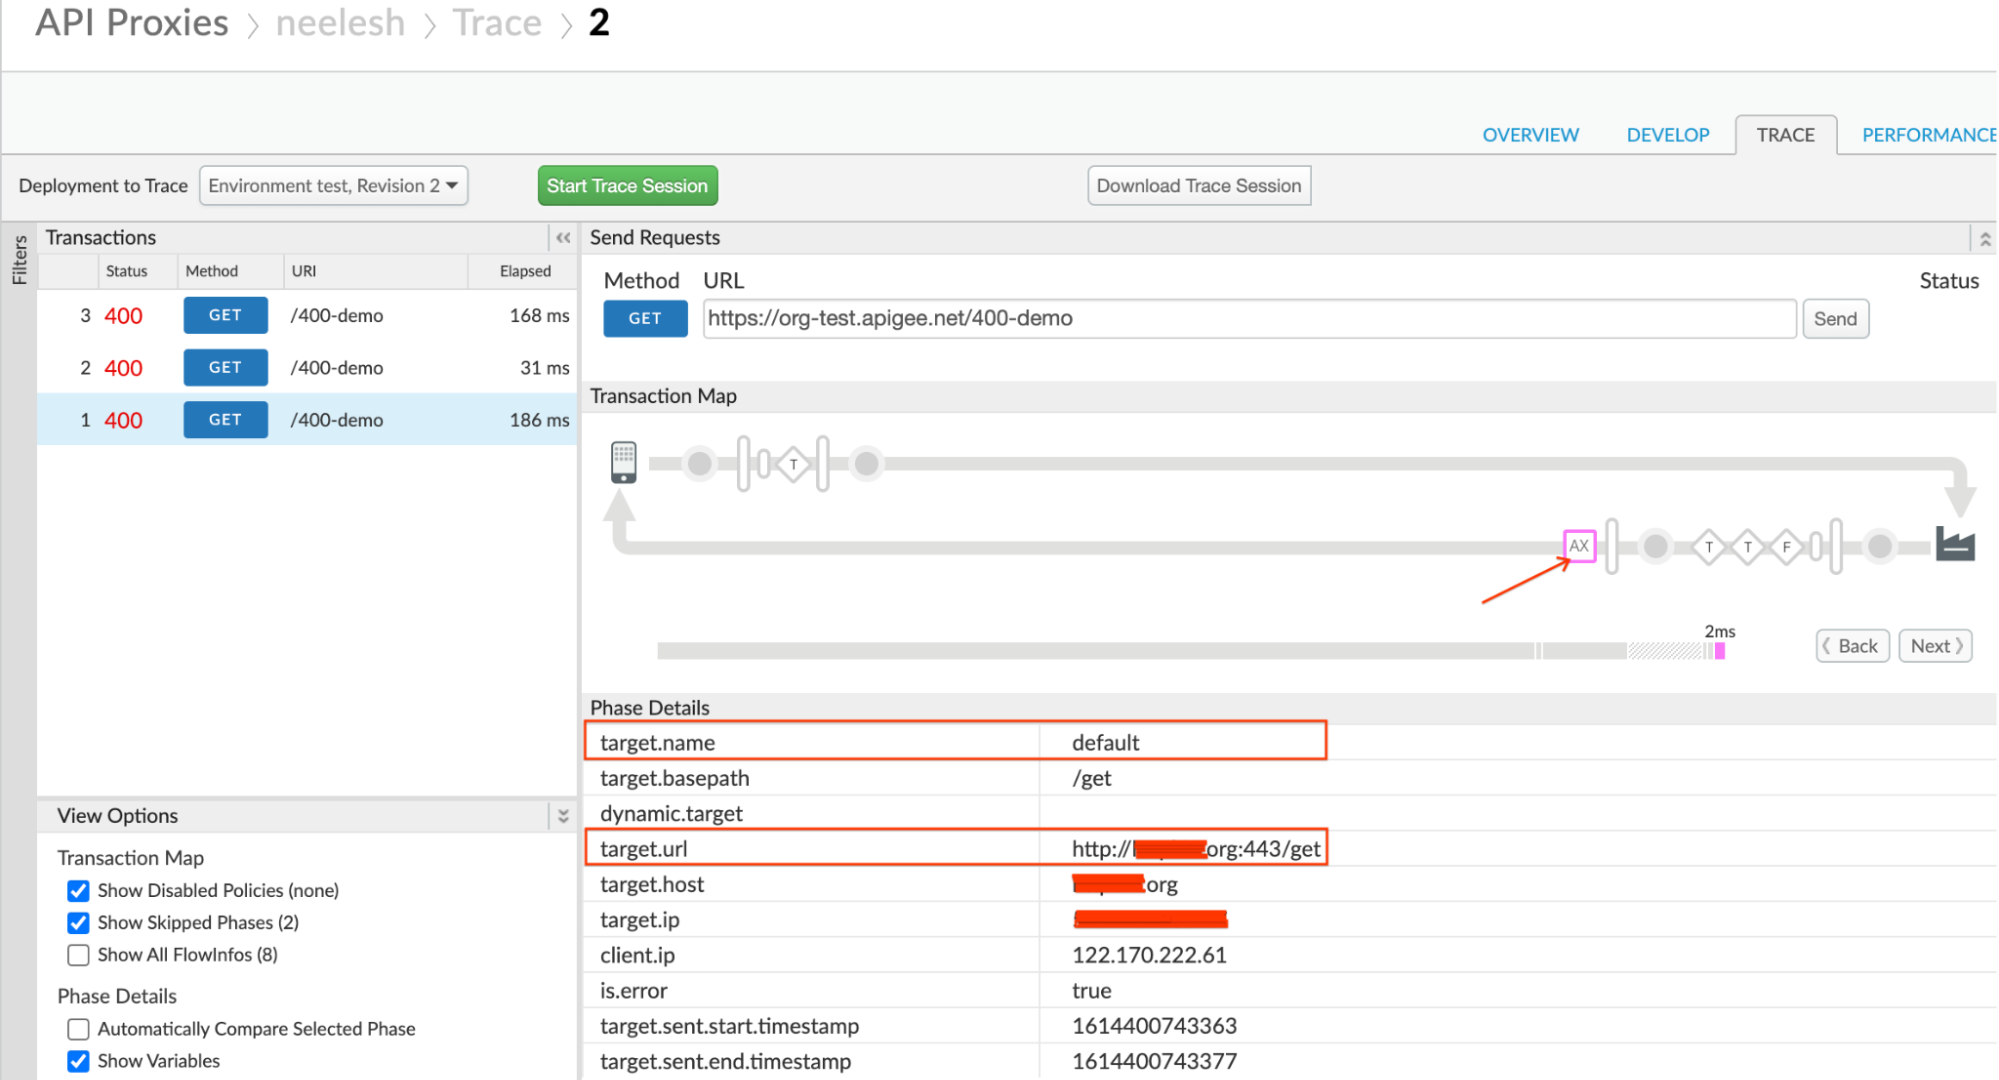
- target.url নোট করুন, এতে প্রোটোকল, ব্যাকএন্ড সার্ভার হোস্ট অ্যালিয়াস,
এবং কখনও কখনও পোর্ট নম্বর থাকে। টার্গেট URL-এর জন্য ব্যবহৃত পোর্ট হল
443কিন্তু প্রোটোকল হল HTTP. - কনফিগারেশন বুঝতে টার্গেট এন্ডপয়েন্টের সংজ্ঞা পর্যালোচনা করুন।
-
ব্যাকএন্ড সার্ভার হোস্ট সুরক্ষিত আছে কিনা এবং
443-এর মতো সুরক্ষিত পোর্টে শুনছে কিনা তা যাচাই করুন। আপনি যদি<URL>এলিমেন্টেhttpপ্রোটোকল ব্যবহার করেন, তাহলে এটিই এই সমস্যার কারণ।টার্গেট এন্ডপয়েন্ট কনফিগারেশনের নমুনা:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <URL>http://somehost.org:443/get</URL>
    </HTTPTargetConnection>
</TargetEndpoint>
উপরের উদাহরণে দেখা যাচ্ছে যে আপনি HTTP প্রোটোকল ব্যবহার করছেন, কিন্তু যে পোর্ট ব্যবহার করা হয়েছে সেটি নিরাপদ পোর্ট
443। এর ফলে ব্যাকএন্ড সার্ভার400 Bad Requestএবং সমস্যার মেসেজThe plain HTTP request was sent to HTTPS portসহ উত্তর দেয়।
রেজোলিউশন
-
আপনার ব্যাকএন্ড সার্ভার নিরাপদ/TLS-চালু করা থাকলে, নিশ্চিত করুন যে আপনি প্রোটোকলটি
httpsহিসেবে টার্গেট এন্ডপয়েন্টের<URL>এলিমেন্টে ব্যবহার করছেন, যেমনটি নিম্নলিখিত উদাহরণে দেখানো হয়েছে:টার্গেট এন্ডপয়েন্ট কনফিগারেশনের নমুনা:
<HTTPTargetConnection> <Properties/> <URL>https://somehost.org:443/get</URL> </HTTPTargetConnection> -
আপনার ব্যাকএন্ড সার্ভার সুরক্ষিত না হলে, তাহলে:
443-এর মতো সুরক্ষিত পোর্ট নম্বর উল্লেখ করবেন না।- আপনার ব্যাকএন্ড সার্ভার যদি কোনও স্ট্যান্ডার্ড নন-সিকিওর পোর্টে শোনে, তাহলে আপনাকে পোর্ট নম্বর উল্লেখ করতে হবে না
- আপনি অন্য কোনও সুরক্ষিত নয় এমন পোর্ট ব্যবহার করলে, পোর্ট নম্বর উল্লেখ করুন, যেমন:
9080
টার্গেট এন্ডপয়েন্ট কনফিগারেশনের নমুনা:
<HTTPTargetConnection>
    <Properties/>
    <URL>http://somehost.org/get</URL>
</HTTPTargetConnection>

or

<HTTPTargetConnection>
    <Properties/>
    <URL>http://somehost.org:9080/get</URL>
</HTTPTargetConnection>
কারণ: টার্গেট সার্ভারের ভুল কনফিগারেশন
SSL চালু না করে টার্গেট সার্ভারকে 443-এর মতো সুরক্ষিত পোর্ট দিয়ে কনফিগার করা হলে
Apigee Edge-এর মেসেজ প্রসেসর সুরক্ষিত বা
TLS-কনফিগার করা টার্গেট সার্ভারে HTTP অনুরোধ পাঠায়, যার ফলে এই সমস্যা হয়।
ডায়াগনসিস
Trace টুল ব্যবহার করে সমস্যার কারণ নির্ণয় করতে, নিম্নলিখিত ধাপগুলি অনুসরণ করুন:
- প্রভাবিত API প্রক্সির জন্য Apigee UI-তে Trace চালু করুন।
- API প্রক্সিতে অনুরোধ করুন।
400রেসপন্স কোড সহ ব্যর্থ হওয়া API অনুরোধগুলির মধ্যে একটি বেছে নিন।- বিভিন্ন ফেজ নেভিগেট করে দেখুন এবং কোথায় সমস্যা হয়েছে তা নির্ধারণ করুন।
-
সাধারণত, আপনি ব্যাকএন্ড সার্ভার থেকে আসা
400সমস্যা সংক্রান্ত উত্তর দেখতে পাবেন। অর্থাৎ, আপনি টার্গেট সার্ভার থেকে পাওয়া উত্তর ফেজে400সমস্যার উত্তর দেখতে পাবেন, যেমন নিচে দেখানো হয়েছে: -
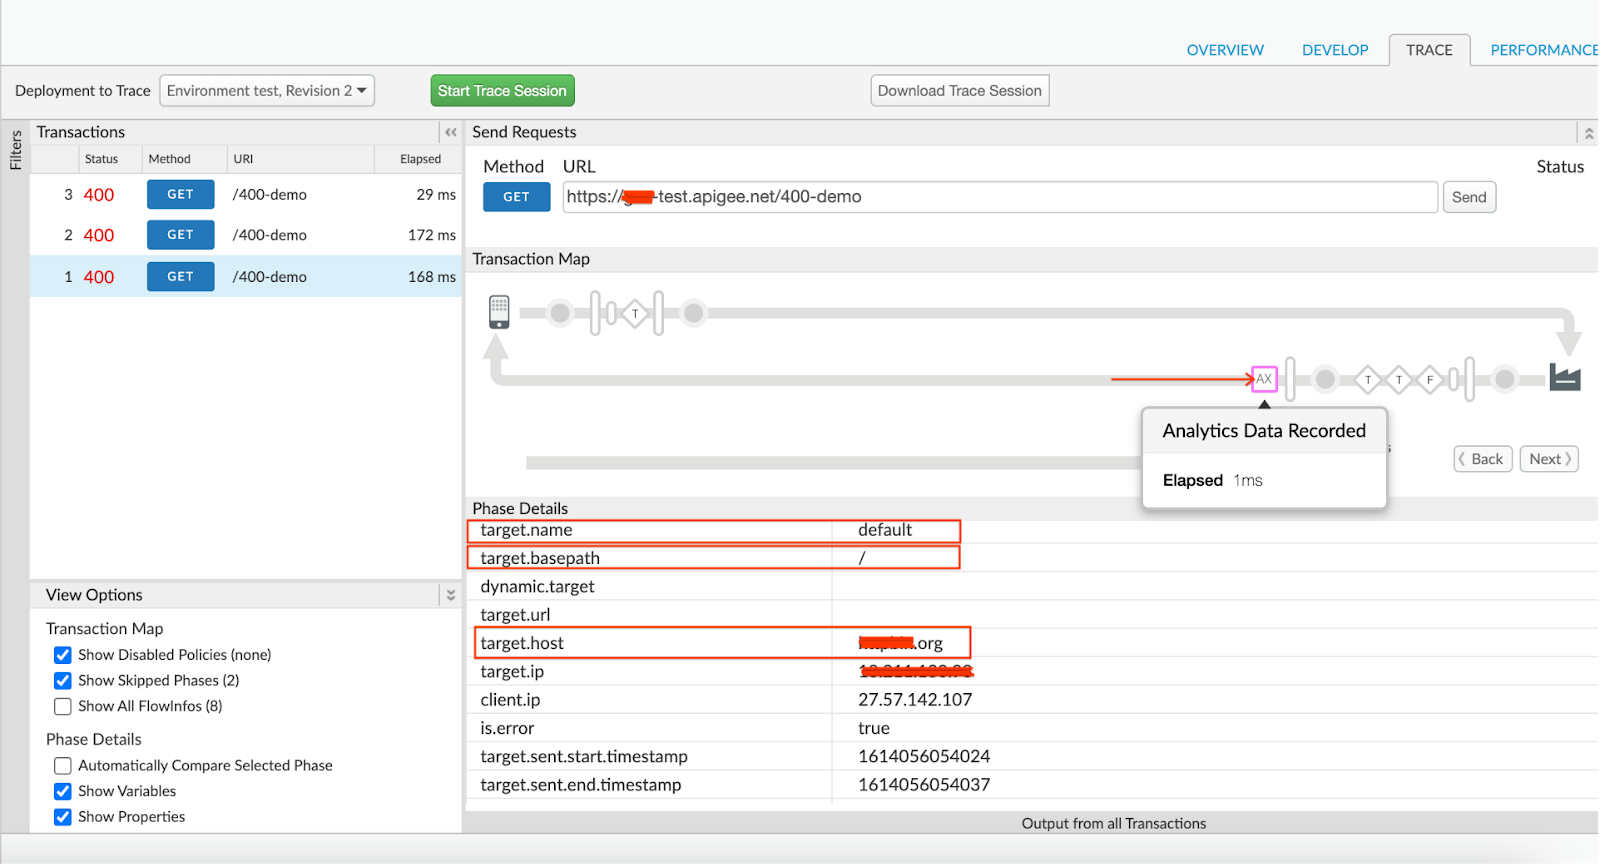
ট্রেসে AX (Analytics ডেটা রেকর্ড করা হয়েছে) আইকনে ক্লিক করে, যে টার্গেট এন্ডপয়েন্টের জন্য অনুরোধ করা হয়েছে সেটি নির্ধারণ করুন।
-
target.name মনে রাখবেন, এটি টার্গেট এন্ডপয়েন্টের নামকে বোঝায়।
উপরের উদাহরণে ট্রেস ফাইলে, target.name হল default। এটি থেকে বোঝা যায় যে এই অনুরোধের জন্য ব্যবহৃত টার্গেট এন্ডপয়েন্ট হল ডিফল্ট।
-
কনফিগারেশন বুঝতে টার্গেট এন্ডপয়েন্টের সংজ্ঞা পর্যালোচনা করুন।
টার্গেট এন্ডপয়েন্ট কনফিগারেশনের নমুনা:
<?xml version="1.0" encoding="UTF-8" standalone="yes"?>
<TargetEndpoint name="default">
    <Description/>
    <FaultRules/>
    <PreFlow name="PreFlow">
        <Request/>
        <Response/>
    </PreFlow>
    <PostFlow name="PostFlow">
        <Request/>
        <Response/>
    </PostFlow>
    <Flows/>
    <HTTPTargetConnection>
        <Properties/>
        <LoadBalancer>
        <Server name="faulty-target"/>
        </LoadBalancer>
    </HTTPTargetConnection>
</TargetEndpoint>
উপরের নমুনা টার্গেট এন্ডপয়েন্ট কনফিগারেশন থেকে বোঝা যায় যে আপনি
faulty-targetনামের একটি টার্গেট সার্ভার ব্যবহার করছেন। -
টার্গেট সার্ভারের নাম পাওয়ার পরে, আপনি টার্গেট সার্ভার কনফিগারেশন চেক করতে নিচের যেকোনও একটি পদ্ধতি ব্যবহার করতে পারবেন:
- Edge UI
- ম্যানেজমেন্ট API
Edge UI
- Apigee Edge > অ্যাডমিন > এনভায়রনমেন্ট > টার্গেট সার্ভার বিকল্পে নেভিগেট করুন।
- API প্রক্সি থেকে শনাক্ত করা নির্দিষ্ট টার্গেট সার্ভার বেছে নিন এবং এডিট করুন বিকল্পে ক্লিক করুন।
- টার্গেট সার্ভারের জন্য নির্দিষ্ট করা পোর্ট এবং SSL তথ্য যাচাই করুন।
-
টার্গেট সার্ভার যদি সুরক্ষিত পোর্ট (যেমন:
443) দিয়ে কনফিগার করা থাকে, কিন্তু SSL চালু করা না থাকে, তাহলে এটিই এই সমস্যার কারণ।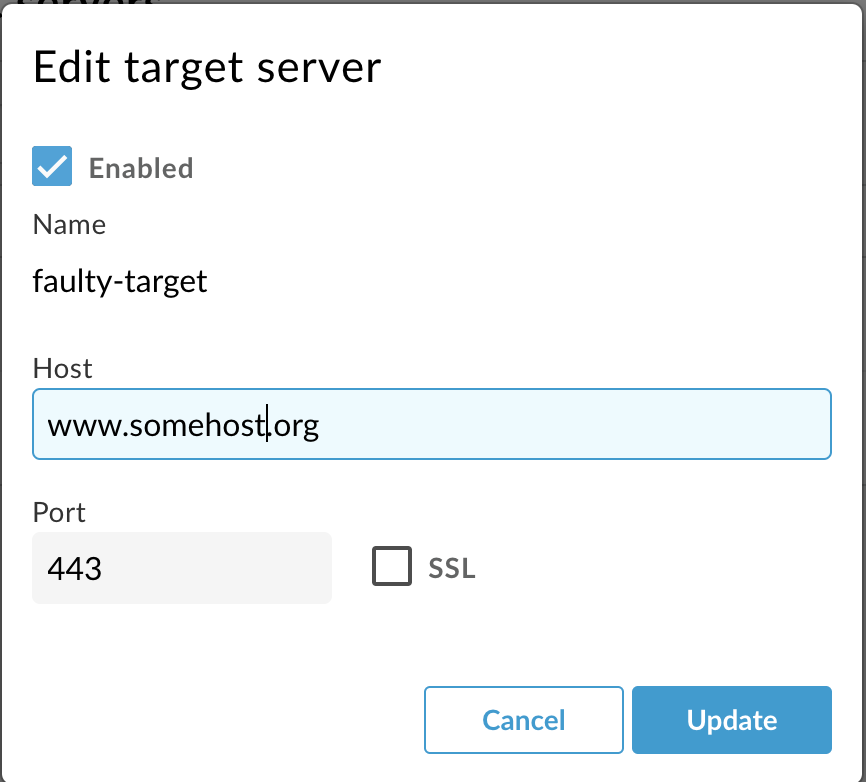
উপরের স্ক্রিনশটে দেখতে পাচ্ছেন যে
443পোর্ট ব্যবহার করা হয়েছে, কিন্তু টার্গেট সার্ভার কনফিগারেশনে সেই পোর্টের জন্য SSL চালু করা নেই। এর ফলে Apigee Edge-এর Message Processor সুরক্ষিত পোর্ট443-এ HTTP অনুরোধ পাঠায়। তাই, আপনি400 Bad Requestমেসেজ সহThe plain HTTP request was sent to HTTPS portসমস্যাটি পেয়েছেন।
ম্যানেজমেন্ট API
-
নির্দিষ্ট টার্গেট সার্ভার কনফিগারেশন সম্পর্কে বিবরণ পেতে টার্গেট সার্ভার পান API এক্সিকিউট করুন যেমন নিচে দেখানো হয়েছে:
পাবলিক ক্লাউড ব্যবহারকারী:
curl -v 'https://api.enterprise.apigee.com/v1/organizations/ORG_NAME/environments/ENV_NAME>/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
প্রাইভেট ক্লাউড ব্যবহারকারী:
curl -v 'http://MANAGEMENT_IP:8080/v1/organizations/ORG_NAME/environments/ENV_NAME/targetservers/TARGET_SERVER_NAME' \
-H "Content-Type:application/xml" \
-H "Authorization:Bearer $TOKEN"
- টার্গেট সার্ভারের জন্য নির্দিষ্ট করা পোর্ট এবং SSL তথ্য যাচাই করুন।
-
টার্গেট সার্ভার যদি কোনও সুরক্ষিত পোর্ট (যেমন:
443) দিয়ে কনফিগার করা থাকে, কিন্তুSSLInfoবিভাগটি যদি সংজ্ঞায়িত বা চালু করা না থাকে, তাহলে এটিই হল এই সমস্যার কারণ।টার্গেট সার্ভার কনফিগারেশনের নমুনা:
{
  "host" : "somehost.org",
  "isEnabled" : true,
  "name" : "faulty-target",
  "port" : 443
}
উপরের নমুনা আউটপুটে, আমরা দেখতে পাচ্ছি যে টার্গেট কানেকশনের জন্য ব্যবহৃত পোর্ট হল
443, কিন্তু কোনওSSLInfoকনফিগারেশন ব্লক নেই।এর ফলে Apigee Edge-এর মেসেজ প্রসেসর সুরক্ষিত পোর্ট
443-এ HTTP অনুরোধ পাঠায়। তাই, আপনি400 Bad Requestসমস্যার মেসেজটি পাবেন, যার মধ্যে লেখা থাকবেThe plain HTTP request was sent to HTTPS port।
রেজোলিউশন
আপনার টার্গেট সার্ভার সুরক্ষিত বা TLS-কনফিগার করা থাকলে, আপনাকে নির্দিষ্ট টার্গেট সার্ভারের জন্য SSL চালু করতে হবে।
আপনি নিম্নলিখিত বিকল্পগুলির মধ্যে একটি ব্যবহার করে এটি করতে পারেন:
- Edge UI
- ম্যানেজমেন্ট API
Edge UI
- Edge UI > অ্যাডমিন > এনভায়রনমেন্ট > টার্গেট সার্ভার বিকল্পে গিয়ে টার্গেট সার্ভারে নেভিগেট করুন।
- নির্দিষ্ট টার্গেট সার্ভার বেছে নিয়ে এডিট করুন বিকল্পে ক্লিক করুন।
- আপনার টার্গেট সার্ভার সুরক্ষিত হলে এবং
443-এর মতো পোর্ট ব্যবহার করলে, SSL বিকল্পের পাশে থাকা চেকবক্সে টিকচিহ্ন দিয়ে SSL চালু করুন। - ট্রাস্টস্টোর, সাইফার ও প্রোটোকল কনফিগার করুন। (শুধুমাত্র প্রয়োজন হলে)
ম্যানেজমেন্ট API
ম্যানেজমেন্ট API ব্যবহার করে টার্গেট সার্ভার কনফিগার করুন, যেমনটি টার্গেট সার্ভার কনফিগারেশন আপডেট করুন ডকুমেন্টেশনে বর্ণনা করা হয়েছে।
অবশ্যই ডায়াগনস্টিক তথ্য সংগ্রহ করতে হবে
উপরে উল্লেখ করা নির্দেশাবলী অনুসরণ করার পরেও সমস্যাটি থেকে গেলে, নিম্নলিখিত ডায়াগনস্টিক তথ্য সংগ্রহ করুন এবং তারপরে Apigee Edge সহায়তা টিমের সাথে যোগাযোগ করুন।
- আপনি পাবলিক ক্লাউড ব্যবহারকারী হলে, নিম্নলিখিত তথ্য দিন:
- সংস্থার নাম
- পরিবেশের নাম
- API প্রক্সির নাম
- সমস্যাটি আবার তৈরি করতে curl কমান্ড সম্পূর্ণ করুন
- ট্রেস টুলের আউটপুট (অনুরোধ ব্যর্থ হওয়ার ঘটনা ক্যাপচার করতে পারলে)
- আপনি প্রাইভেট ক্লাউড ব্যবহারকারী হলে, নিম্নলিখিত তথ্য দিন:
- সম্পূর্ণ সমস্যার মেসেজ দেখা গেছে
- পরিবেশের নাম
- API প্রক্সি বান্ডেল
- টার্গেট সার্ভারের সংজ্ঞা (আপনি এন্ডপয়েন্টে টার্গেট সার্ভার ব্যবহার করলে)
- ট্রেস টুলের আউটপুট (অনুরোধ ব্যর্থ হওয়ার ঘটনা ক্যাপচার করতে পারলে)